

CentOS中C++如何进行安全加固
CentOS 上 C++ 应用的安全加固清单 在CentOS上部署C++应用,安全从来不是一蹴而就的事情,而是一个贯穿构建、编码、运行和运维全生命周期的系统工程。下面这份清单,旨在为你提供一个从源码到系统的、立即可行的加固路线图。 一 构建期加固 安全的第一道防线,在代码变成二进制的那一刻就已经开始
CentOS 上 C++ 应用的安全加固清单
在CentOS上部署C++应用,安全从来不是一蹴而就的事情,而是一个贯穿构建、编码、运行和运维全生命周期的系统工程。下面这份清单,旨在为你提供一个从源码到系统的、立即可行的加固路线图。
一 构建期加固
安全的第一道防线,在代码变成二进制的那一刻就已经开始构筑了。构建期的选择,直接决定了应用底层的安全属性。
- 编译器与链接器防护
- 开启栈保护:这是防御缓冲区溢出攻击的基石。编译时加上
-fstack-protector-strong;链接时别忘了-z relro -z now,这能启用完整的RELRO和立即绑定,极大增加攻击者覆盖GOT表的难度。 - 源级强化:定义
-D_FORTIFY_SOURCE=2(注意需要配合-O2或以上优化级别),它能促使编译器在编译时和运行时对字符串、内存操作进行边界检查。如果条件允许,积极采用安全函数(如memcpy_s)是更佳选择。 - 警告即错误:把编译器的“唠叨”当成金玉良言。开启高严格度警告并视其为错误:
-Wall -Wextra -Werror -Wconversion -Wsign-conversion -Wformat=2 -Wformat-security -Wnull-dereference -Wdouble-promotion。这能迫使你在开发阶段就解决大量潜在的类型和格式安全问题。 - 调试与检测:在测试和预发布环境,请务必启用各类消毒剂(Sanitizers)。
-fsanitize=address(AddressSanitizer)和-fsanitize=undefined(UndefinedBeha viorSanitizer)是黄金搭档,配合-g -O1/-O2,它们能以极低的性能开销,在运行时精准定位内存错误和未定义行为,价值远超事后调试。
- 开启栈保护:这是防御缓冲区溢出攻击的基石。编译时加上
- 依赖与工具链
- 你的应用安全,取决于最脆弱的那一环依赖。务必使用受信任源、并及时更新的 glibc、libstdc++、OpenSSL 等基础库。构建系统本身也应遵循最小权限原则,采用隔离环境(例如使用独立构建用户、挂载只读的源码目录、仅可写的输出目录)。
- 制品与签名
- 构建产物推荐使用RPM打包,并进行GPG签名。在部署侧,确保yum或dnf启用了签名校验。这套流程是保证软件包从仓库到服务器磁盘的传输过程中不被篡改的关键。
二 代码层安全要点
无论外部防护多么严密,不安全的代码始终是最大的风险源。以下是C++开发者必须时刻警惕的几个核心领域。
- 内存与字符串安全
- 彻底禁用
gets、strcpy、strcat、sprintf、vsprintf等不安全的C函数。优先使用std::string、std::vector、std::array这些现代C++容器。当需要边界检查时,使用at()成员函数或进行显式的长度校验。 - 资源管理请严格遵循RAII(资源获取即初始化)原则,依赖智能指针(
std::unique_ptr、std::shared_ptr)管理动态内存,避免裸指针和手动delete。同时,确保析构函数不会抛出异常。
- 彻底禁用
- 整数与类型安全
- 所有来自外部的尺寸(size)或索引(index)输入,在使用前必须进行非负和上限校验。在进行算术运算(尤其是加减乘)时,使用显式的溢出检查,例如GCC/Clang的
__builtin_add_overflow或 C++23 的std::add_overflow。 - 统一索引和尺寸的类型,避免
size_t(无符号)与int(有符号)混用导致的比较错误和循环边界问题。
- 所有来自外部的尺寸(size)或索引(index)输入,在使用前必须进行非负和上限校验。在进行算术运算(尤其是加减乘)时,使用显式的溢出检查,例如GCC/Clang的
- 并发与同步
- 使用
std::mutex配合std::lock_guard或std::unique_lock来管理锁生命周期。避免死锁的黄金法则:固定加锁顺序、尽量缩小临界区范围、优先考虑std::atomic和无锁数据结构。
- 使用
- 输入与命令执行
- 对所有外部输入(网络、文件、命令行)进行严格校验和规范化,包括长度、字符集、编码,并防范路径遍历(../)。绝对避免通过字符串拼接来生成系统命令,应优先使用
execve及其参数向量,或语言内置的安全API。对于SQL、命令或文件路径,坚持使用参数化查询或白名单机制。
- 对所有外部输入(网络、文件、命令行)进行严格校验和规范化,包括长度、字符集、编码,并防范路径遍历(../)。绝对避免通过字符串拼接来生成系统命令,应优先使用
- 安全审计与测试
- 建立常态化的代码审计流程,结合人工复审和自动化工具,重点覆盖缓冲区溢出、格式化字符串、整数溢出、命令注入、不安全文件包含等高危问题。将静态分析工具(如Clang Static Analyzer、Cppcheck)和动态分析工具(如Valgrind、ASan/UBSan)集成到持续集成(CI)流程中。
三 运行期与系统层加固
应用部署上线后,其运行环境的安全配置同样至关重要。这关乎到即使应用存在未知漏洞,其破坏性能被控制在多小的范围内。
- 最小权限与服务隔离
- 坚决不以root身份运行服务。通过systemd service文件进行细粒度控制:使用
User=和Group=指定专用用户;利用CapabilityBoundingSet=仅授予必要的能力(如CAP_NET_BIND_SERVICE用于绑定特权端口);开启ProtectSystem=strict、PrivateTmp=yes、NoNewPrivileges=yes、RestrictAddressFamilies=AF_INET AF_INET6等选项,从文件系统、进程、权限等多个维度进行隔离。
- 坚决不以root身份运行服务。通过systemd service文件进行细粒度控制:使用
- 强制访问控制
- 充分利用CentOS自带的SELinux。保持其为
enforcing模式,并为你的应用编写或适配最小化的type/role策略。如果使用AppArmor,同样需要为可执行文件加载最小化的profile,并逐步收紧策略。
- 充分利用CentOS自带的SELinux。保持其为
- 网络与远程访问
- 使用firewalld或iptables实施“默认拒绝,按需开放”的策略,只开放必要的服务端口(如80/443)。对于SSH访问,必须进行加固:禁止root直接登录(
PermitRootLogin no)、关闭密码认证(PasswordAuthentication no),强制使用密钥登录,并通过AllowUsers/AllowGroups限制访问来源。在高风险环境,可以配合fail2ban来防范暴力破解。
- 使用firewalld或iptables实施“默认拒绝,按需开放”的策略,只开放必要的服务端口(如80/443)。对于SSH访问,必须进行加固:禁止root直接登录(
- 账户与登录安全
- 锁定所有不必要的系统账户。通过
/etc/login.defs和pam_pwquality模块设置强密码策略(复杂度、更换周期)。限制只有wheel组的成员才能使用su切换到root。定期检查/etc/shadow,确保没有空口令账户。
- 锁定所有不必要的系统账户。通过
- 日志与审计
- 启用并正确配置rsyslog,考虑将关键日志集中收集。为关键文件和目录(如配置文件、证书、可执行文件、敏感数据)配置auditd规则,监控其读写和执行行为。养成定期审阅
/var/log/secure(认证日志)和审计日志的习惯。
- 启用并正确配置rsyslog,考虑将关键日志集中收集。为关键文件和目录(如配置文件、证书、可执行文件、敏感数据)配置auditd规则,监控其读写和执行行为。养成定期审阅
四 部署与运维清单
安全是一个持续的过程,而非一次性的配置。以下运维实践能帮助你将安全状态长期维持在较高水平。
- 持续更新与最小化安装
- 定期执行
yum update或dnf update,及时修补系统和软件包漏洞。服务器应遵循最小化安装原则,只安装必需的服务和软件包,从根本上减少攻击面。
- 定期执行
- 文件与目录权限
- 为敏感文件设置严格的权限。例如,
/etc/shadow、SSL证书、私钥等应仅对必要的主体可读。应用程序的可执行文件和配置目录,也应遵循最小权限原则。对于极端重要的静态配置文件,可以考虑使用chattr +i设置不可更改属性(但需评估对维护的影响)。
- 为敏感文件设置严格的权限。例如,
- 完整性监控与入侵检测
- 使用AIDE或Tripwire等工具,为系统关键文件(如二进制程序、库文件、配置文件)建立完整性校验基线,并周期性运行检查,以便及时发现任何未授权的篡改。
- 备份与恢复演练
- 对应用配置、证书、业务数据以及构建产物进行定期备份,并实施离线或异地存储策略。更重要的是,定期演练恢复流程和回滚策略,确保在真正发生安全事件时,能够快速、有序地恢复业务。
五 最小可用加固示例
理论说了很多,这里提供一些立即可用的配置片段,可以作为你安全加固的起点。
- 编译与链接(示例)
g++ -O2 -g -fstack-protector-strong -D_FORTIFY_SOURCE=2 -Wall -Wextra -Werror -Wconversion -Wsign-conversion -Wformat=2 -Wformat-security -z relro -z now -fsanitize=address,undefined main.cpp -o app
- systemd 服务片段(最小权限示例)
[Service]
User=appuser
Group=appgroup
ExecStart=/opt/app/bin/app
CapabilityBoundingSet=CAP_NET_BIND_SERVICE
ProtectKernelTunables=yes
ProtectSystem=strict
PrivateTmp=yes
NoNewPrivileges=yes
RestrictAddressFamilies=AF_INET AF_INET6
- 防火墙(firewalld)
firewall-cmd --permanent --zone=public --add-service=httpsfirewall-cmd --permanent --zone=public --add-port=2222/tcpfirewall-cmd --reload
- SSH(sshd_config 关键项)
PermitRootLogin noPasswordAuthentication noPubkeyAuthentication yesAllowUsers your_admin@10.0.0.0/8Port 2222
- SELinux
setenforce 1(设置为强制模式)- 为应用定制最小化策略:通常先以宽容模式(permissive)运行应用,使用
audit2allow分析审计日志生成策略模块,经人工复核后,再加载并切换到强制模式。
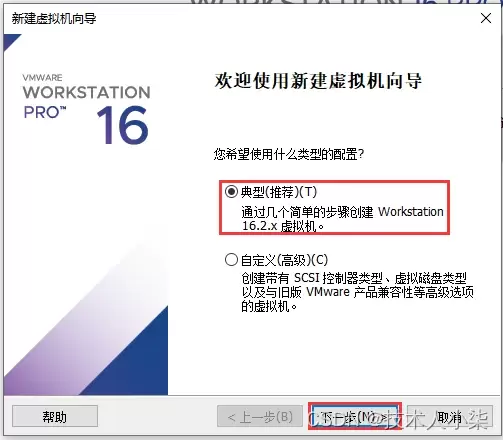
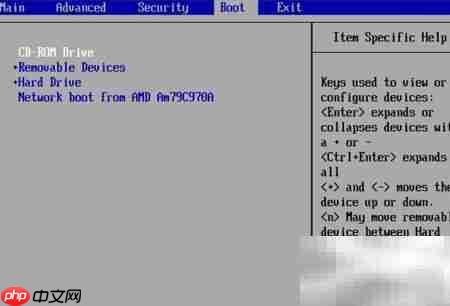
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
在CentOS系统上管理Python依赖库需先更新系统并安装Python3、pip及开发工具。安装方式包括pip(推荐)、yum/dnf(系统级)和conda。通过虚拟环境隔离依赖、用requirements.txt记录版本可避免冲突。卸载通过pip或yum/dnf完成。常见问题涉及权限、缺失系统依赖及版本兼容性。
在CentOS编译Java乱码时,需检查系统编码设为UTF-8,编译用-encodingUTF-8,运行设-Dfile.encoding=UTF-8,确保源文件编码一致,调整IDE编码,中文显示异常则安装中文字体。
通过升级JDK版本、启用增量编译与并行编译、优化JVM参数、利用构建工具高级特性、改进代码结构、进行系统级调优及持续监控分析,可显著提升CentOS环境下Java编译性能,减少重复编译,优化内存使用,从而缩短构建时间,提高开发效率。
在CentOS上编译Java程序时,需安装JDK并正确设置JAVA_HOME环境变量,通过命令查找安装路径并配置到~/.bashrc或/etc/profile中。同时关注编译器错误消息,修复代码语法或逻辑错误,确保Maven或Gradle等构建工具正确安装配置。
在CentOS上编译Golang程序,常见问题包括环境变量配置错误、依赖包管理混乱、glibc版本不兼容、编译器工具链缺失、代码或缓存异常、Go版本不匹配及权限不足,可通过逐一排查对应方法解决。
在CentOS上编译Golang:先安装开发工具包、wget和git;下载Go源码压缩包并解压至/usr/local;配置GOROOT和PATH环境变量(如添加至~/.bashrc),执行source生效;运行goversion验证安装成功。
在CentOS上提升Golang编译速度,可通过优化编译选项(如并行编译、去除调试信息)、将缓存目录指向SSD并定期清理,拆分代码为小包、消除循环依赖、使用vendor本地依赖,升级多核CPU、16GB以上内存和SSD,以及设置GOPROXY、采用PGO优化、升级Go版本等方式实现。
在CentOS编译Go程序时,需正确配置GOROOT、GOPATH等环境变量,使用GoModules管理依赖,注意Glibc版本兼容性,根据需求设置CGO_ENABLED=0实现静态链接,合理配置交叉编译参数,优化二进制文件大小,解决权限问题,并确保Go版本与项目要求一致。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



