

VSCode项目安全模式_信任文件夹功能的开启与关闭
VSCode项目安全模式:如何判断、开启与绕过 如何判断当前项目是否处于安全模式 从VSCode 1.79版本开始,编辑器默认启用了一项名为「工作区信任」的安全机制。这意味着,当你打开一个文件夹却没有明确授权信任它时,编辑器会自动进入一种“安全模式”。在这个模式下,很多你习以为常的功能会突然失灵:所
VSCode项目安全模式:如何判断、开启与绕过
如何判断当前项目是否处于安全模式
从VSCode 1.79版本开始,编辑器默认启用了一项名为「工作区信任」的安全机制。这意味着,当你打开一个文件夹却没有明确授权信任它时,编辑器会自动进入一种“安全模式”。在这个模式下,很多你习以为常的功能会突然失灵:所有非内置的扩展都会被禁用,终端不会自动启动,调试器和任务运行器也无法工作。
最直接的信号,就是观察编辑器右下角的状态栏。如果那里出现了一个醒目的 Restricted Mode 标签,那就说明你“中招”了。把鼠标悬停上去,会看到提示:“某些功能已被禁用,因为此文件夹未被信任”。这时候,你会发现运行 npm run dev 命令没反应,eslint 插件也不干活了,甚至连 Ctrl+Click 跳转到函数定义这个基础操作都会失效。
手动开启文件夹信任(一次性授权)
解决方法其实很简单。直接点击右下角那个 Restricted Mode 标签,然后在弹出的选项中选择 Trust Folder and Enable Extensions,限制立刻就会解除。
这个操作背后做了两件事:首先,它会在当前工作区的根目录下,向 .vscode/settings.json 这个配置文件里写入一条特定的设置("security.workspace.trust.untrustedFiles": "open")。请注意,这个文件只有在用户主动选择“信任”时才会被修改。其次,VSCode还会在自己的用户数据目录里,记录下这个文件夹路径的信任状态。在Windows系统上,这个记录通常藏在 %APPDATA%\Code\User\workspaceStorage\ 目录下,以一个哈希值命名的文件夹里。
不过,有几点细节需要特别注意:
- 信任状态不同步:通过
.vscode/settings.json文件同步项目配置是个好习惯,但请注意,信任状态本身并不会通过这个文件同步。实际的信任记录是保存在你本地电脑的VSCode用户数据里的。也就是说,你在A电脑上信任了项目,换到B电脑上打开,可能还会看到安全模式提示。 - 扩展仍需手动启用:即使信任了文件夹,如果项目里原本的
.vscode/settings.json文件包含了类似"extensions.ignoreRecommendations": true这样的设置,一些常用的工具扩展(比如Prettier、ESLint)可能仍然处于禁用状态,需要你手动去扩展面板里再次启用。 - 注意符号链接:如果你通过符号链接(例如
ln -s ~/projects/myapp ./myapp)的方式打开项目,VSCode记录和验证的将是链接解析后的绝对路径,而不是符号链接本身的路径。
批量关闭信任检查(不推荐,仅限开发环境)
如果你觉得每次打开新项目都要点一下信任太麻烦,确实有一个“一劳永逸”的方法——全局关闭工作区信任检查。但必须强调,这非常不推荐,因为它会显著削弱编辑器的安全边界。这个方法只适用于你完全掌控的离线开发机,或者某些CI/CD的本地调试场景。
具体操作是修改用户级别的 settings.json,添加如下配置:
{
  "security.workspace.trust.enabled": false
}
重启VSCode后,所有文件夹都会被默认视为受信任,那个恼人的 Restricted Mode 标签再也不会出现了。
然而,这么做的副作用相当明显:
- 安全风险剧增:从此,无论是从GitHub Codespaces打开的链接,还是同事发来的一个压缩包项目,编辑器都会无条件启用所有已安装的扩展。这其中包括那些有能力读取你文件、甚至执行系统命令的插件,潜在风险不言而喻。
- 失去环境隔离:一些按项目配置的环境变量(例如
terminal.integrated.env.*)将对所有工作区生效,你无法再为不同项目设置独立的环境。 - 关键检查可能被绕过:部分用于企业合规或代码质量的插件(例如
sonarlint)是依赖信任状态来决定是否激活的。关闭信任后,这些重要的自动化检查也可能一并被跳过。
通过命令行绕过信任提示(自动化脚本场景)
在持续集成(CI)构建或者本地自动化脚本中,弹窗等待用户交互是不可接受的。这时候,可以使用VSCode的命令行接口 code 配合一些参数来尝试绕过。
例如,使用以下命令可以跳过最近打开项目的记录,并以无沙盒模式打开项目,同时禁用所有扩展:
code --disable-extensions --no-sandbox --skip-add-to-recently-opened ./my-project
但请注意,这仅仅是“跳过了UI提示”,并不代表VSCode信任了这个文件夹。扩展依然被禁用,终端功能也依然被锁定,项目实际上还是运行在受限模式下。
真正实现自动化信任的思路,是预先设置好信任状态。比如,在macOS上,你可以尝试提前运行这样的命令:
echo '{"trustedFolders":["/absolute/path/to/my-project"]}' > "$HOME/Library/Application Support/Code/User/workspaceTrust.json"
(Windows系统对应路径为 %APPDATA%\Code\User\workspaceTrust.json,Linux系统则为 $HOME/.config/Code/User/workspaceTrust.json)
然而,这条路也有坑。workspaceTrust.json 是VSCode内部使用的文件格式,其结构可能随着版本更新而改变。事实上,从VSCode 1.85版本开始,这个文件就已经被逐渐弃用,转而使用SQLite数据库来存储信任信息了。因此,在脚本里硬编码写入这个文件,非常容易失效。
对于生产环境,更稳妥的做法是:首次由人工完成信任操作,然后将整个包含信任状态的用户数据目录(或关键部分)进行镜像固化,用于后续的自动化流程。
最后,有一个常被忽略的要点:VSCode的信任机制,本质上是将文件夹的路径“指纹”与扩展的启用行为进行绑定。如果你不小心删除了用户数据目录下的 workspaceStorage,或者彻底重装了VSCode,那么所有的信任记录都会被清零。这也是为什么有时你会感觉“明明信任过,怎么又弹出来了”的根本原因。

深入解析C++中动态数组的初始化机制,涵盖new操作符的不同用法、基本类型与类对象的初始化差异,以及为何在现代C++开发中应优先使用std::vector。
VS Code 高效技巧:一键开启 Alt + 单击光标快速定位 用 Visual Studio Code (VS Code) 写代码,如果还靠方向键一点点挪动光标,效率可就大打折扣了。其实,一个隐藏的“神技”能让你指哪打哪——那就是启用 Alt + 单击快速定位光标。这个功能在处理长文件或多处编辑
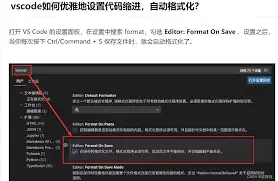
在使用visual studio code(vscode)编写html代码时,缩进代码是一项基本且重要的操作,它能让代码结构更清晰,便于阅读和维护。以下是缩进html格式代码的方法。首先,打开vscode并创建或打开一个html文件。当你输入html标签时,vscode会根据默认设置自动进行一些缩进

命名空间的基本概念与常见引入问题在C++等编程语言中,命名空间(namespace)是一种将代码标识符(如变量、函数、类名)封装在特定名称下的机制,其主要目的是避免命名冲突,尤其是在大型项目或使用多个第三方库时。使用“using namespace”指令可以将指定命名空间中的所有名称引入当前作用域,

理解递归的基本原理在C语言中,递归是一种函数调用自身的编程技术。要掌握它,首先需要理解其核心思想:将一个复杂的大问题,分解为一个或几个与原问题相似但规模更小的子问题,直到子问题足够简单,可以直接求解。这个过程通常包含两个关键部分:递归出口和递归体。递归出口定义了问题何时不再继续分解,即最简单、可直接
递归函数的基本概念与适用场景在C语言编程中,递归是一种函数调用自身的编程技巧。它并非适用于所有问题,但在处理某些具有自相似结构的问题时,能提供极其清晰和优雅的解决方案。递归的核心思想是将一个大规模问题分解为一个或多个同类型但规模更小的子问题,直到子问题简单到可以直接求解。典型的适用场景包括树形结构的
理解内存管理的基石在Objective-C的编程世界中,内存管理是开发者必须掌握的核心技能之一。它直接关系到应用的性能、稳定性与资源利用效率。与一些采用自动垃圾回收机制的语言不同,Objective-C在很长一段时间里,依赖一套基于引用计数的、需要开发者部分介入的管理规则。这套规则的核心思想是明确的
理解 dealloc 的角色与时机在 iOS 应用开发中,内存管理是保障应用性能与稳定性的基石。dealloc 方法是 Objective-C 中对象生命周期结束时的关键回调,它标志着对象即将被系统回收内存。正确理解其触发时机至关重要:当一个对象的引用计数降为零时,运行时系统会自动调用该对象的 de
内存管理的基石在Objective-C的世界里,内存管理是开发者必须掌握的核心技能之一。作为一门在手动引用计数(MRC)时代诞生的语言,Objective-C要求程序员对对象的生命周期有清晰的认识。dealloc方法正是这一生命周期中至关重要的终点站。它是一个实例方法,当对象的引用计数降为零时,系统
native2ascii 工具的基本定位在Ja va应用程序的国际化与本地化开发过程中,处理非拉丁字符集是一个常见且关键的环节。Ja va内部使用Unicode字符集来统一表示全球各种语言的文字,但其属性文件(.properties)在历史上要求使用ASCII编码,或者更准确地说,要求非ASCII字






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
