

php在centos上如何进行安全配置
CentOS 上 PHP 安全配置实操清单 一 系统与基础防护 安全从来不是空中楼阁,它始于一个稳固的系统底座。在CentOS上部署PHP应用,第一步就是把地基打牢。 保持系统与软件包为最新,及时修补漏洞:这是最基本,也最容易被忽视的一步。一个简单的命令就能堵上许多已知的安全缺口:sudo yum
CentOS 上 PHP 安全配置实操清单
一 系统与基础防护
安全从来不是空中楼阁,它始于一个稳固的系统底座。在CentOS上部署PHP应用,第一步就是把地基打牢。
- 保持系统与软件包为最新,及时修补漏洞:这是最基本,也最容易被忽视的一步。一个简单的命令就能堵上许多已知的安全缺口:
sudo yum update -y。养成定期更新的习惯,胜过事后补救。 - 仅开放必要端口,启用并配置 firewalld:默认全开的网络策略无异于门户大开。启用防火墙,只允许必要的流量进入:
- 启动与开机自启:
sudo systemctl start firewalld && sudo systemctl enable firewalld - 放行 HTTP/HTTPS:
sudo firewall-cmd --permanent --zone=public --add-service=http && sudo firewall-cmd --permanent --zone=public --add-service=https && sudo firewall-cmd --reload
- 启动与开机自启:
- 启用 SELinux 强制模式并持久化:SELinux 常被诟病“难用”,但它的强制访问控制机制是最后一道强有力的防线。执行
sudo setenforce 1临时启用,并编辑/etc/selinux/config将SELINUX=enforcing以实现重启后依然生效。 - 部署 Fail2Ban 监控与封禁暴力登录:对于暴露在公网的服务,暴力破解攻击从未停止。安装 Fail2Ban 后,配置其对 SSH 等关键服务的监控,自动封禁多次尝试失败的 IP 地址,让攻击者知难而退。
二 PHP 运行时安全配置
系统层面加固后,接下来就是 PHP 自身的“瘦身”与“锁紧”。通过修改 php.ini(或 /etc/php.d/*.ini 下的配置文件),我们可以大幅降低应用层的风险暴露面。
- 编辑 php.ini 进行以下关键设置:
- 关闭错误显示、开启错误日志:将
display_errors = Off可以避免将敏感信息(如路径、数据库结构)泄露给攻击者。同时,设置log_errors = On并指定error_log = /var/log/php_errors.log,确保问题能被内部追踪。 - 限制远程包含与代码执行:除非应用明确需要,否则务必关闭
allow_url_fopen = Off和allow_url_include = Off,这能有效防止远程文件包含(RFI)这类高危漏洞。 - 禁用危险函数:根据应用实际需求,精简禁用函数列表。一个常见的起点是:
disable_functions = eval,assert,system,shell_exec,passthru,exec,popen,pcntl_exec,proc_open,proc_get_status,ini_alter,ini_restore,dl,openlog,syslog,readlink,symlink,popepassthru,stream_socket_server,fsocket,phpinfo。特别是phpinfo,它简直是服务器的“自白书”。 - 会话安全:设置
session.cookie_httponly = On可防止 Ja vaScript 窃取会话 Cookie,session.cookie_secure = On强制仅在 HTTPS 下传输 Cookie,session.cookie_samesite = Strict则能有效防御跨站请求伪造(CSRF)。 - 文件上传限制:根据业务需求调整:
file_uploads = On、upload_max_filesize = 10M、post_max_size = 10M。限制大小是防止资源耗尽攻击的第一步。 - 路径隔离:通过
open_basedir = /var/www/html:/tmp(路径请按实际站点根目录调整)将 PHP 可访问的文件系统限制在指定目录内,防止目录遍历攻击。 - 资源与执行控制:合理设置
max_execution_time = 30、max_input_time = 30、memory_limit = 128M,避免恶意脚本耗尽服务器资源。 - 启用 OPcache:对于生产环境,强烈建议开启 OPcache 以提升性能并固化脚本。参考配置:
opcache.enable=1、opcache.memory_consumption=128、opcache.interned_strings_buffer=8、opcache.max_accelerated_files=4000、opcache.revalidate_freq=60、opcache.fast_shutdown=1。开发环境可酌情关闭。
- 关闭错误显示、开启错误日志:将
- 注意:如果您的环境仍在使用 PHP 5.x 或 7.2 等已停止官方安全支持的旧版本,其中可能包含如
safe_mode这类已废弃且不安全的指令。正确的做法是优先升级 PHP 版本,而非依赖这些过时的“安全”特性。
三 PHP-FPM 与进程隔离
PHP-FPM 作为 PHP 的进程管理器,其配置直接关系到应用运行的隔离性和稳定性。
- 编辑 /etc/php-fpm.d/www.conf:
- 以非特权用户运行:将
user和group设置为如apache或nginx这样的非 root 用户,遵循最小权限原则。 - 使用 Unix Socket 并收紧权限:将
listen改为/run/php-fpm/www.sock,相比监听 TCP 9000 端口,这减少了网络暴露面,并提升了本地通信性能。同时设置listen.owner = apache、listen.group = apache、listen.mode = 0660以确保正确的访问控制。 - 进程与超时控制:根据服务器负载和应用特性调整:
pm.max_children = 50、pm.start_servers = 5、pm.min_spare_servers = 5、pm.max_spare_servers = 35、request_terminate_timeout = 60s。合理的进程池配置是性能与稳定的平衡点。
- 以非特权用户运行:将
- 重启生效:配置修改后,执行
sudo systemctl restart php-fpm使更改生效。 - 说明:使用 Unix Socket 不仅是安全最佳实践,通常也能带来比 TCP 本地环回连接更优的性能表现。
四 Web 服务器与网络层加固
Web 服务器是 PHP 应用对外的门户,门户的守卫规则至关重要。
- Apache 示例(/etc/httpd/conf.d/vhost.conf):
- 目录与执行控制:在虚拟主机配置中,限制目录访问权限并关闭不必要的功能。
其中Options -Indexes +FollowSymLinks AllowOverride None Require all granted php_admin_flag engine on -Indexes防止目录列表泄露文件结构。 - 启用 HTTPS/SSL:安装
mod_ssl模块,在/etc/httpd/conf.d/ssl.conf中正确配置 SSL 证书与私钥路径,然后重启httpd服务。
- 目录与执行控制:在虚拟主机配置中,限制目录访问权限并关闭不必要的功能。
- Nginx 示例(/etc/nginx/conf.d/default.conf):
- 仅通过 FastCGI 解析 PHP,避免直接访问:确保 PHP 文件不会被直接作为静态文件下载。
server {
    listen 80;
    server_name example.com;
    root /var/www/html;
    index index.php index.html;

    location / {
        try_files $uri $uri/ =404;
    }

    location ~ \.php$ {
        include fastcgi_params;
        fastcgi_param SCRIPT_FILENAME $document_root$fastcgi_script_name;
        fastcgi_pass unix:/run/php-fpm/www.sock;
    }

    location ~ /\.ht {
        deny all;
    }
}
- 仅通过 FastCGI 解析 PHP,避免直接访问:确保 PHP 文件不会被直接作为静态文件下载。
- 建议:更进一步,启用 HSTS 强制浏览器使用 HTTPS,在 SSL 配置中仅允许 TLS 1.2+ 协议并配置强加密套件。使用 Let’s Encrypt 等免费证书可以轻松实现 HTTPS 并解决自动续期问题。
五 数据库、备份与持续运维
安全配置并非一劳永逸,它还包括数据的安全和持续的维护。
- 数据库安全:永远不要使用 root 用户连接数据库。为每个应用创建独立的数据库用户,并授予最小必要权限(例如,只读应用可能只需要 SELECT)。以下是一个 MySQL/MariaDB 的示例:
注意将CREATE USER 'app'@'localhost' IDENTIFIED BY 'StrongPassword!'; GRANT SELECT,INSERT,UPDATE,DELETE ON app_db.* TO 'app'@'localhost'; FLUSH PRIVILEGES;StrongPassword!替换为强密码,并限制访问来源为localhost。 - 备份策略:没有备份的安全策略是不完整的。建立定期备份机制,包括应用代码和数据库,并遵循“3-2-1”原则(至少3份副本,2种不同介质,1份异地备份)。一个简单的脚本示例如下:
请替换mkdir -p /backup rsync -a vz --delete /var/www/html/ /backup/website_$(date +%F)/ mysqldump -u[db_user] -p[db_pass] [db_name] | gzip > /backup/db_$(date +%F).sql.gz[db_user],[db_pass],[db_name]为实际值,并考虑使用 cron 定时任务自动化执行。 - 持续运维:安全是一个持续的过程。这包括:
- 保持系统、PHP 及所有依赖组件的更新。
- 定期审计日志文件,如 PHP 错误日志 (
/var/log/php_errors.log)、系统审计日志 (/var/log/audit/audit.log),从中发现异常行为。 - 根据实际负载监控和调整 PHP-FPM 的进程池参数及超时设置。
- 确保关键目录(如上传目录、会话目录)拥有正确的文件权限和 SELinux 上下文。
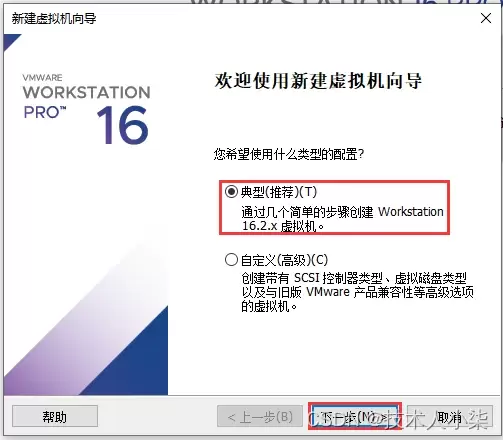
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
在CentOS系统上管理Python依赖库需先更新系统并安装Python3、pip及开发工具。安装方式包括pip(推荐)、yum/dnf(系统级)和conda。通过虚拟环境隔离依赖、用requirements.txt记录版本可避免冲突。卸载通过pip或yum/dnf完成。常见问题涉及权限、缺失系统依赖及版本兼容性。
在CentOS编译Java乱码时,需检查系统编码设为UTF-8,编译用-encodingUTF-8,运行设-Dfile.encoding=UTF-8,确保源文件编码一致,调整IDE编码,中文显示异常则安装中文字体。
通过升级JDK版本、启用增量编译与并行编译、优化JVM参数、利用构建工具高级特性、改进代码结构、进行系统级调优及持续监控分析,可显著提升CentOS环境下Java编译性能,减少重复编译,优化内存使用,从而缩短构建时间,提高开发效率。
在CentOS上编译Java程序时,需安装JDK并正确设置JAVA_HOME环境变量,通过命令查找安装路径并配置到~/.bashrc或/etc/profile中。同时关注编译器错误消息,修复代码语法或逻辑错误,确保Maven或Gradle等构建工具正确安装配置。
在CentOS上编译Golang程序,常见问题包括环境变量配置错误、依赖包管理混乱、glibc版本不兼容、编译器工具链缺失、代码或缓存异常、Go版本不匹配及权限不足,可通过逐一排查对应方法解决。
在CentOS上编译Golang:先安装开发工具包、wget和git;下载Go源码压缩包并解压至/usr/local;配置GOROOT和PATH环境变量(如添加至~/.bashrc),执行source生效;运行goversion验证安装成功。
在CentOS上提升Golang编译速度,可通过优化编译选项(如并行编译、去除调试信息)、将缓存目录指向SSD并定期清理,拆分代码为小包、消除循环依赖、使用vendor本地依赖,升级多核CPU、16GB以上内存和SSD,以及设置GOPROXY、采用PGO优化、升级Go版本等方式实现。
在CentOS编译Go程序时,需正确配置GOROOT、GOPATH等环境变量,使用GoModules管理依赖,注意Glibc版本兼容性,根据需求设置CGO_ENABLED=0实现静态链接,合理配置交叉编译参数,优化二进制文件大小,解决权限问题,并确保Go版本与项目要求一致。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



