

ThinkPHP如何确保环境配置的安全性_敏感信息加密与隐藏
ThinkPHP 环境配置安全:别让 .env 文件成为你的“后门” ThinkPHP 的 .env 文件为什么不能直接放敏感信息 原因其实很直接:在默认的Web服务器配置下,.env 文件会被当作一个普通的静态文件来处理。如果部署时路径配置稍有疏忽,攻击者就能直接通过浏览器访问,比如输入 http
ThinkPHP 环境配置安全:别让 .env 文件成为你的“后门”
ThinkPHP 的 .env 文件为什么不能直接放敏感信息
原因其实很直接:在默认的Web服务器配置下,.env 文件会被当作一个普通的静态文件来处理。如果部署时路径配置稍有疏忽,攻击者就能直接通过浏览器访问,比如输入 https://example.com/.env,数据库密码、API密钥等核心机密便一览无余——这堪称线上环境最高发也最低级的安全漏洞之一。
所以,核心解决思路并非去“加密文件内容”,而是从根本上“切断HTTP访问路径”:
- Nginx配置:务必添加规则,如
location ~ \.env$ { deny all; },或者更全面一些:location ~ /\.(env|git|log|lock)$ { return 404; }。 - Apache配置:确保
.htaccess文件生效,并包含RedirectMatch 404 /\.env$这样的规则。 - 项目结构:部署时再三确认
.env文件不在对外公开的public/目录下。ThinkPHP 6+ 的默认结构已经做了隔离,但老项目迁移时,这个细节很容易被忽略。
config/database.php 中的数据库密码要不要加密
答案是:不要。为什么呢?因为 config/database.php 这类配置文件本身并不通过HTTP对外暴露,它们是在PHP运行时才被框架加载的。在这里对密码进行加密,不仅会引入不必要的解密逻辑和性能损耗,更棘手的是,你还需要管理那个用来解密的“密钥”——这相当于把问题转移了,如果密钥管理不当,反而会引发更严重的安全事故。
真正需要警惕的,是“配置信息被意外泄露”的旁路:
立即学习“PHP免费学习笔记(深入)”;
- 关闭调试模式:将
APP_DEBUG设置为false,这是第一道防线,能防止异常堆栈信息将完整的数据库配置打印到页面上。 - 审查日志记录:检查所有自定义的日志中间件或处理逻辑,确保不会记录包含
password、key、secret等敏感字段的请求参数或配置数组。 - 谨慎调试输出:如果确实需要通过
Config::get('database')来调试,务必手动过滤掉敏感字段再输出,切忌直接使用dump(Config::get())这类全量打印。
如何用环境变量替代硬编码,又不暴露密钥
这才是安全实践的正道:将真正的敏感信息从代码仓库中剥离,存入服务器级别的环境变量。ThinkPHP 6+ 对此提供了原生支持,让PHP进程能读取,而HTTP请求却无法触及。
具体操作可以分三步走:
- 第一步:在服务器层面设置变量。在启动PHP-FPM的服务文件(如systemd的service文件)中添加
Environment="DB_PASSWORD=xxx",或者如果使用Docker,则在容器启动时通过-e DB_PASSWORD=xxx参数注入。 - 第二步:在配置文件中引用环境变量。在
config/database.php中,将硬编码的密码改为env('DB_PASSWORD')或$_ENV['DB_PASSWORD']。 - 第三步:净化 .env 文件。让项目本地的
.env文件只存放非敏感的开发默认值(例如DB_HOST=127.0.0.1)。对于生产环境,理想情况是完全不加载它,可以通过App::envFile(null)禁用,或者在部署流程中直接删除该文件。
这里有个关键提醒:避免使用 putenv() 在运行时动态设置环境变量,因为它对后续的子进程可能无效,这种操作既不安全也不可靠。
自定义加密配置项的常见翻车点
有些团队为了“更安全”,会尝试对配置文件中的某些值(如app.key或JWT secret)进行二次加密存储,但往往容易陷入以下几个陷阱:
- 无效加密:加密密钥本身却以明文形式写死在代码里,这等于做了无用功。
- 解密失败:使用
openssl_encrypt等函数时,没有妥善处理或固定初始化向量(IV),导致每次解密结果不一致。 - 数据损坏:将加密后的二进制字符串直接放入PHP配置数组,当配置被
var_export等函数序列化缓存时,可能破坏其格式。 - 流程断裂:在持续集成/持续部署(CI/CD)流水线中,缺少对应的解密步骤,导致测试或预发布环境无法正常运行。
实际上,绝大多数配置项并不需要额外加密。对于极少数必须加密存储的场景(例如需要存入数据库的第三方用户凭证),正确的做法是:利用ThinkPHP内置的安全工具,如 think\helper\Str::random() 生成强密钥,并结合 think\facade\Crypt 模块进行加解密。同时,那个核心的加密密钥,必须由运维人员通过独立于代码仓库的渠道进行注入和管理。

深入解析C++中动态数组的初始化机制,涵盖new操作符的不同用法、基本类型与类对象的初始化差异,以及为何在现代C++开发中应优先使用std::vector。
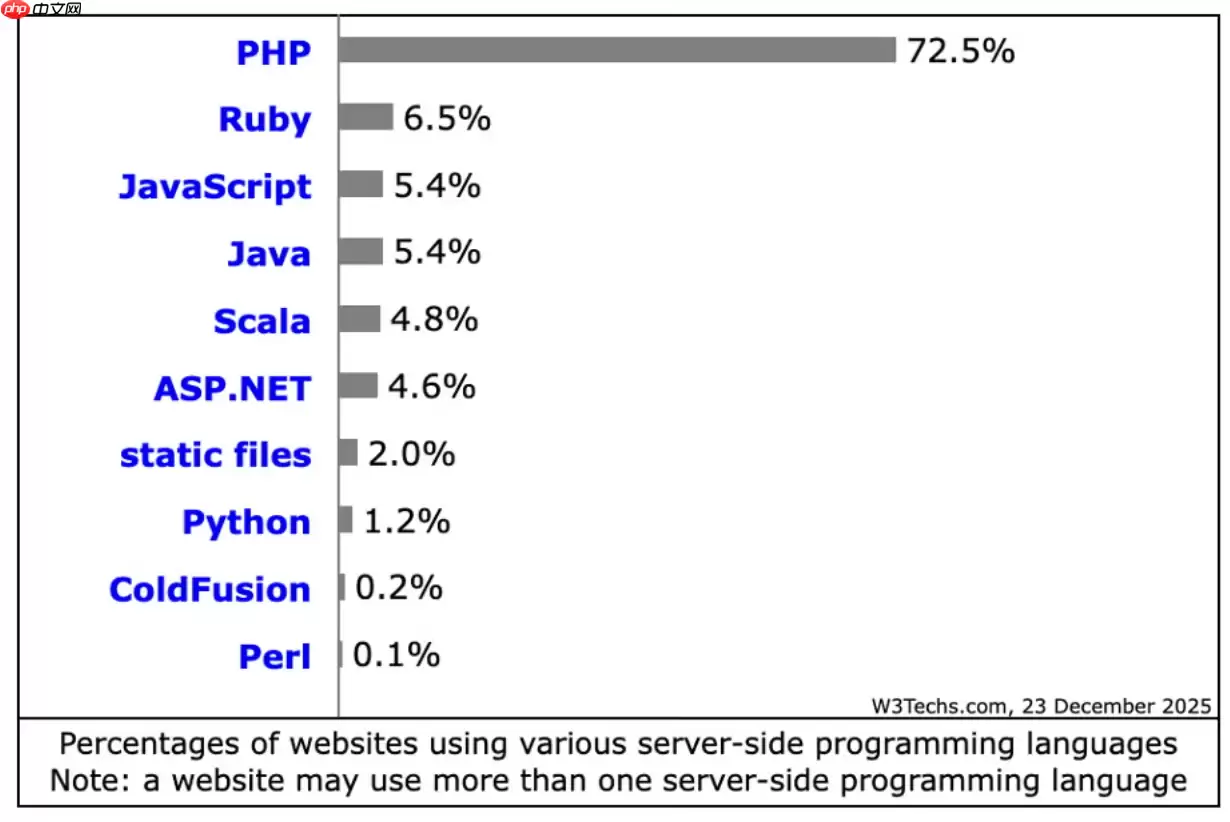
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce
在Linux服务器上,若要使用ThinkPHP框架进行备份,一般会涉及到以下这些方面:数据库备份:使用mysqldump或mysql命令行工具来备份数据库。示例命令:mysqldump -u username -p database_name > backup_database.sql这将生成一个S
在Linux服务器上查看PHP错误日志的方法如下:首先,得找到PHP错误日志文件所在的位置。一般来说,它会在/var/log/php或者/var/log/apache2目录下。当然啦,你也可以通过下面这个命令来找到它:php --ini在输出的信息中,找到"ErrorLog"一行,它会显示错误日志文
在Linux系统下配置PHP以支持SSL,通常需要以下几个步骤:1. 安装PHP和SSL模块首先,确保你已经安装了PHP以及相关的SSL模块。你可以使用包管理器来安装这些软件包。在Debian/Ubuntu上:sudo apt updatesudo apt install php php-ssl在C
在Linux下配置PHP连接MySQL,你需要确保已经安装了PHP和MySQL,并且它们都在运行。接下来,请按照以下步骤操作:安装PHP MySQL扩展:对于PHP 7.x,你需要安装php-mysql扩展。在终端中运行以下命令:sudo apt-get updatesudo apt-get ins
想要通过配置PHP-FPM(FastCGI进程管理器)来加快网站响应速度,需要从多个方面入手,比如调整进程管理参数、优化PHP代码、启用OPcache等等。下面就为大家详细介绍一些关键步骤和实用建议。1. 调整PHP-FPM进程管理参数1.1 增加进程数根据服务器的CPU和内存资源,适当增加PHP-
手把手教你在Linux服务器上配置PHP一 安装与基础检查更新索引并安装所需组件(以 Ubuntu/Debian 为例):安装 Web 与 PHP:sudo apt update && sudo apt install nginx php-fpm php-mysql php-cli php-gd p
Veitool后台框架ThinkPHP版v2.3.5发布,核心升级至ThinkPHP8.1.4,性能与兼容性提升。集成JWT认证,自动生成令牌及RSA密钥对;新增可选RSA加密传输,增强数据安全;fileLibrary增加复制所选文件链接功能。






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
