

Compton与Wayland安全:你需要了解的风险
Compton 与 Wayland 的安全风险与取舍 一、背景与定位 要理解两者的安全差异,得先看看它们的出身和职责。 Compton 是 X11 时代的产物,本质上是一个合成器,也常被当作轻量级的窗口管理器来用。它的活儿,主要是负责离屏渲染、添加阴影或透明这些视觉效果,最后把各个窗口的画面合成到一
Compton 与 Wayland 的安全风险与取舍
一、背景与定位
要理解两者的安全差异,得先看看它们的出身和职责。
Compton 是 X11 时代的产物,本质上是一个合成器,也常被当作轻量级的窗口管理器来用。它的活儿,主要是负责离屏渲染、添加阴影或透明这些视觉效果,最后把各个窗口的画面合成到一起输出。但这里有个关键:它并不改变 X11 本身的安全模型。这意味着,一旦应用程序拿到了 X11 的访问权限,理论上,它仍然可能被同一会话下的其他程序监听键盘输入,甚至被截取屏幕内容。
而 Wayland 则不同,它生来就是为了替代 X11 的现代协议。它的核心思路很清晰:让“合成器”直接充当显示服务器,与客户端(应用程序)通信。合成器牢牢掌握着窗口的层级和输入事件的路由权。从设计原则上讲,这种架构有望避免 X11 时代那种“全局输入监听”和“全局截屏”的老大难问题。
所以,两者的安全边界从根子上就不一样:Wayland 的设计目标更偏向安全,但具体效果还得看各家实现和扩展是否到位;而 Compton 的安全性,则完全取决于底层 X11 的权限管控能做到多严格。
二、主要风险对比
| 风险维度 | X11 + Compton | Wayland |
|---|---|---|
| 输入机密性/完整性 | 传统 X11 允许任意客户端监听全局的键盘鼠标事件;历史上还存在过“虚拟键盘可全局注入”的问题(比如 DRI1 时代的重绘攻击、XF86ClearGrab 相关缺陷)。Compton 作为合成器,运行在同一个 X 会话里,从协议层面就没办法阻止这类风险。 | 合成器会根据窗口归属来路由输入事件,内核通常将 /dev/input 与 /dev/uinput 的访问权限限制为 root。在“没有额外扩展”的理想前提下,这能有效阻止跨应用的输入窃取和注入。 |
| 屏幕截取/录屏 | 在 X11 体系下,只要拿到 Xauthority 凭证,客户端就能截获其他窗口的缓冲区;Compton 不提供强制的跨进程隔离。 | 协议默认不开放“全局截屏”功能,必须通过 xdg-desktop-portal 这类受控接口申请授权。但如果应用设法绕过,或者权限配置出了纰漏,依然存在被滥用的风险。 |
| 沙箱与权限隔离 | 可以选择 Xephyr 这类嵌套服务器来构建沙箱,但跨沙箱的资源共享和权限粒度都比较粗,运维起来也复杂。 | 安全边界划分得更清晰,不过不同桌面环境或合成器的扩展支持不一致,某些场景下需要额外的权限协商机制。 |
| 虚拟键盘与可访问性 | X11 的输入事件是广播式的,虚拟键盘的输入可以注入到任意窗口。 | 合成器可以限制输入的目标窗口,但像可访问性、辅助功能这类需求,必须通过专用扩展和权限协商来实现,否则功能会受到限制。 |
| 客户端隔离与可用性 | 同一用户会话内的应用程序,默认可以互相窥探甚至干扰,这既影响机密性,也可能波及可用性。 | 同一会话内的隔离性更强,但在极端情况下(比如合成器本身崩溃),可能会影响所有客户端的可用性。 |
| 实现差异与兼容性 | 行为相对稳定,但安全性天花板较低。 | 各桌面/合成器的扩展差异导致了功能与安全性的“碎片化”,部分传统工具需要适配,或者不得不回退到 X11 模式运行。 |
三、容易被忽视的实现与配置风险
除了设计层面的差异,一些具体的实现细节和配置选项,往往藏着意想不到的风险。
- 缓冲区句柄猜测/重用(Weston/GEM):以早期的 Weston 为例,它使用 GEM 机制,通过 32 位的句柄在合成器与客户端间共享图形缓冲区。这存在句柄被猜测或暴力尝试重用的理论风险,可能影响输出的保密性和完整性。当然,实际可利用性高度依赖具体的驱动和版本,但在设计层面,这已被视为一个需要警惕的薄弱点。
- 扩展与接口滥用:Wayland 通过 xdg-desktop-portal 提供屏幕共享、文件选择等能力。这本是好事,但如果授权策略过于宽松,或者用户被恶意应用诱导点击,就会导致信息泄露。反过来,策略过严又会打断合法的工作流,比如远程协助或录屏教程制作。
- 权限与特权边界:Wayland 把输入设备的访问权收拢到了 root 和合成器手中。不过,如果系统配置出错(比如过度将会话或容器的权限放大),仍然可能导致提权或攻击者在系统内横向移动。
- 可访问性与自动化工具兼容性:Wayland 有意削弱了“全局操作”能力,这直接导致像 xdotool、xkill、xclip 这类经典工具,以及部分全局快捷键,在 Wayland 会话下可能失效或受限。如果为了兼容性,采用不安全的方式来回退或绕过这些限制,反而会引入新的攻击面。
四、降低风险的可操作建议
面对这些风险,我们并非束手无策。下面是一些可以落地的建议:
- 在需要更强隔离和审计能力的场景,优先选择 Wayland 会话。同时,务必配合使用 xdg-desktop-portal 的细粒度权限提示与策略,仅对可信应用授予截屏、录屏、全局快捷键等敏感权限。
- 对于遗留应用或兼容性要求高的环境,如果使用 Xorg 会话,应尽量以最小权限运行相关程序,避免在同一会话中混用不受信任的软件。必要时,可以采用容器或沙箱技术,并严格限制其 X11 授权(例如,最小化 xauth 凭证、隔离 MIT-SHM 共享内存)。
- 在桌面环境的选择上,优先考虑具备成熟 Wayland 支持且能及时提供安全更新的实现,比如 GNOME 或 KDE。同时,保持系统及关键组件(合成器、Portal、输入栈)处于最新的稳定版本。
- 从组织管理层面,建议为远程桌面、录屏、协助等敏感操作建立“白名单+审批+时限”流程,启用会话录屏审计功能,并定期核查扩展与权限的配置基线是否合规。
掌握Linux中删除用户和用户组的正确方法,避免残留文件和进程冲突。本文深入解析userdel和groupdel命令的参数用法,提供处理“用户仍在使用”等常见错误的实战方案。
遇到CrossOver运行错误或需要更新版本时,如何彻底卸载旧版并干净重装?本教程详解macOS和Linux下的卸载步骤、残留文件清理方法及官方下载渠道,确保软件环境纯净稳定。




AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。

AnyDesk macOS版是一款适用于远程办公、设备维护和客户支持的远程桌面工具,可连接并操作异地计算机,支持文件传输、无人值守访问、会话权限控制及跨平台协作。
StarUML 7 Windows版是一款面向软件工程、系统分析与架构设计的专业建模工具,支持UML 2、ERD、流程图、数据流图和C4模型等,可用于需求梳理、系统设计、模型验证、文档发布及代码生成。
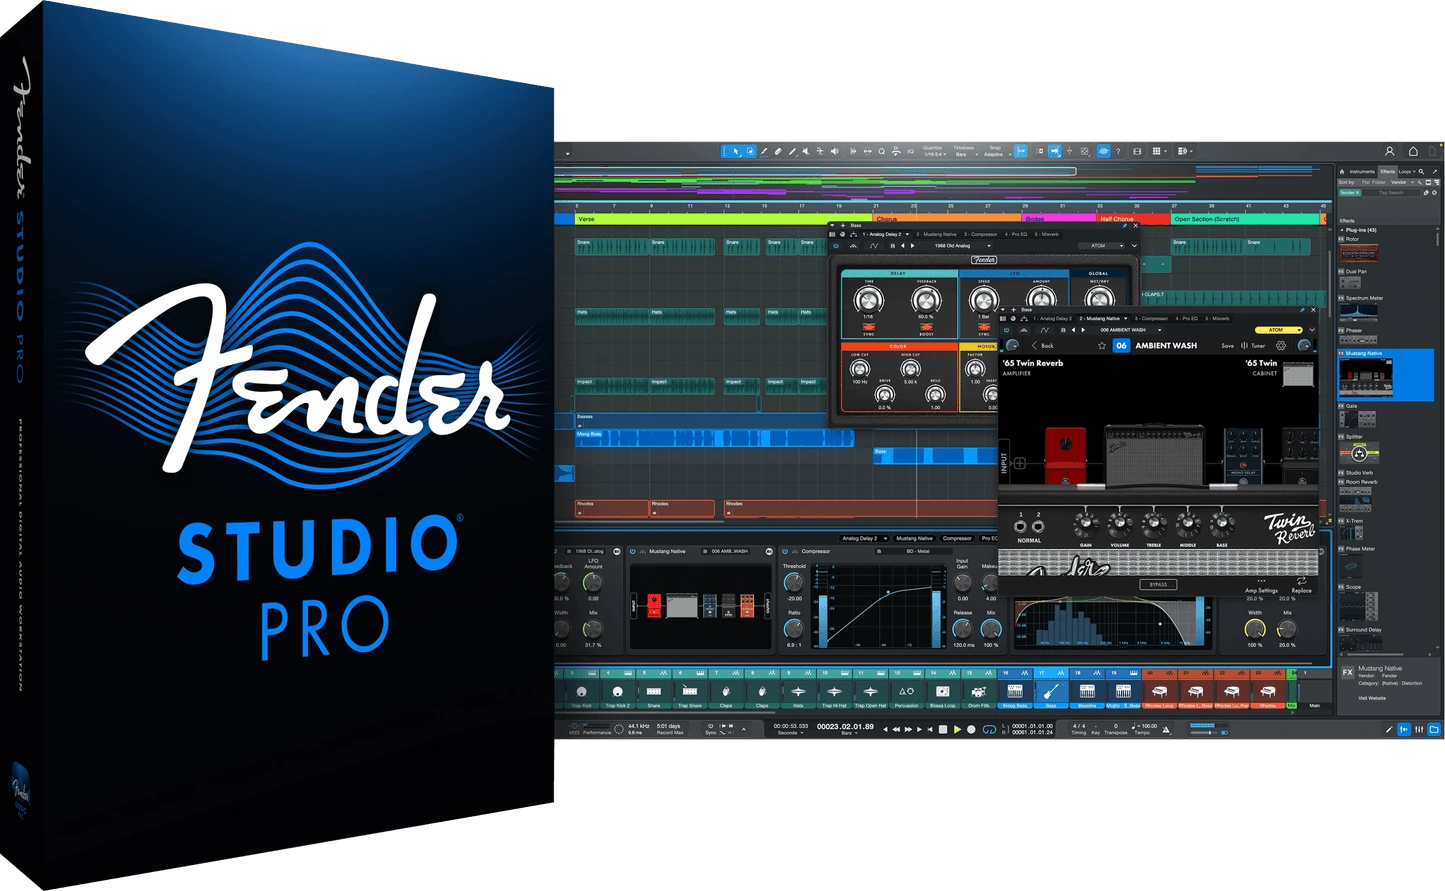
Fender Studio Pro(原Studio One)Windows版是一套专业数字音频工作站,可完成录音、编曲、混音、母带处理与现场演出。 新版本延续Studio One的核心工作流,并加入Fender音箱与效果建模、智能创作和更现代的制作界面。
think-cell Windows版是一款集成于Microsoft PowerPoint和Excel的商业演示增强插件,提供瀑布图、甘特图、Mekko图、数据联动、自动标注及智能排版功能,适合咨询、金融、项目管理和企业汇报场景。


