

PHP怎么处理表单数据_POST与GET接收表单数据方法【方法】
PhpStorm 是 JetBrains 推出的专业 PHP 集成开发环境,可在 Mac 上完成代码编写、智能检查、重构、调试、测试和数据库管理。它支持主流 PHP 框架、Composer、Git、Docker 与远程解释器。
PHP表单数据处理:从安全接收到专业输出 说到PHP处理表单数据,很多开发者第一反应就是用 $_POST 和 $_GET 直接读取。这当然没错,但问题往往就出在这个“直接”上。不经过校验和过滤就直接使用这些数据,无异于为安全漏洞、乱码问题甚至程序崩溃敞开了大门。真正的核心流程,必须包含三步:判断存在
PHP表单数据处理:从安全接收到专业输出
说到PHP处理表单数据,很多开发者第一反应就是用 $_POST 和 $_GET 直接读取。这当然没错,但问题往往就出在这个“直接”上。不经过校验和过滤就直接使用这些数据,无异于为安全漏洞、乱码问题甚至程序崩溃敞开了大门。真正的核心流程,必须包含三步:判断存在性、过滤内容、以及最终的转义输出。
如何安全地从 $_POST 读取用户名和密码
用户点击提交按钮后,你以为数据就稳稳当当地躺在 $_POST 数组里了?事情可没这么简单。首先,$_POST['username'] 这个键可能根本不存在,直接访问会触发Notice级别的错误。其次,即便存在,里面的内容也绝不能原封不动地拼进SQL语句或者直接输出到HTML页面上。
- 第一步,判断存在性: 使用
isset()或者array_key_exists()来确认预期的键是否真的被提交了。这是避免基础错误的第一步。 - 第二步,过滤内容: 对于用户名这类字符串,推荐使用
filter_input()函数进行过滤。这里有个细节需要注意:PHP 8.1之后,老旧的FILTER_SANITIZE_STRING过滤器已被弃用。现在的标准做法是改用FILTER_SANITIZE_FULL_SPECIAL_CHARS,或者手动组合trim()和htmlspecialchars()进行处理。 - 第三步,密码特殊处理: 密码字段的处理原则完全不同——绝对不要进行任何“过滤”或转义。因为后续的
password_hash()函数需要原始密码字符串。正确的做法是,判断存在后直接获取原始值。
来看一个清晰的示例代码:
$username = filter_input(INPUT_POST, 'username', FILTER_SANITIZE_FULL_SPECIAL_CHARS) ?: '';
$password = $_POST['password'] ?? '';
// 后续:用 password_hash($password, PASSWORD_DEFAULT) 进行哈希处理
为什么 $_GET 比 $_POST 更容易出乱码和XSS问题
如果说 $_POST 的数据还藏在请求体里,那么 $_GET 的数据就完全是“暴露在光天化日之下”了。它们直接显示在浏览器的地址栏里,不仅长度受限,编码方式也常常不可控。想想看,用户复制一个带中文参数的链接分享出去,如果参数没有正确编码,接收方就可能看到一堆乱码。
- 乱码根源: URL中的中文字符如果没有经过
urlencode()处理,在某些服务器环境(尤其是经典的Apache + mod_php组合)下,PHP接收到的$_GET值很可能就是乱码。 - 安全底线: 必须将
$_GET的所有内容默认为“不可信输入”。哪怕只是一个看起来人畜无害的分页参数?page=2,也要用filter_var($page, FILTER_VALIDATE_INT)进行严格的类型校验。 - XSS重灾区: 绝对不要把
$_GET['q']这样的变量直接插入到HTML中,比如搜索结果:
正确的防御姿势应该是这样:
$q = htmlspecialchars($_GET['q'] ?? '', ENT_QUOTES, 'UTF-8'); echo "搜索结果:{$q}
";
$_POST 和 $_GET 同名字段会互相覆盖吗
这是一个常见的误解。答案很明确:不会。在PHP中,$_POST 和 $_GET 是两个完全独立的超全局数组,即使有同名的键,它们也互不影响,各自存储着来自不同HTTP方法的数据。
真正的“坑”其实藏在另一个超全局变量——$_REQUEST 里。这个变量默认合并了GET、POST和COOKIE的数据,而合并的顺序则由php.ini配置文件中的 request_order 设置决定。
- 顺序陷阱: 默认的
request_order = "GP"意味着$_REQUEST会优先取GET的数据,再取POST的数据。如果把它改成"PG",那么POST数据就会覆盖同名的GET数据。这种不确定性是危险的。 - 最佳实践: 强烈建议在开发中彻底避免使用
$_REQUEST。明确地使用$_POST或$_GET,能让代码意图更清晰,也避免了因服务器配置不同而导致的潜在逻辑错误。 - 另一个细节: 当表单的 method 设置为 “get” 时,注意不要在URL上再手动拼接同名参数(例如
?id=123)。否则,$_GET数组中会出现重复的键,而PHP只会保留最后一个值,这可能导致意料之外的数据丢失。
说到底,处理表单数据的难点,从来不是“如何把值取出来”,而是“取出值之后,如何确保它没有被篡改、不包含恶意脚本、并且不会破坏数据库查询”。每一个从 $_POST 或 $_GET 中取出的值,都应该有明确的类型预期、匹配的过滤策略以及符合上下文的转义方式。省略其中任何一步,都可能让整个表单处理流程变成系统安全的薄弱环节。
立即学习“PHP免费学习笔记(深入)”;

详细介绍如何使用PHP PDO扩展连接MySQL数据库,包含完整的代码示例、DSN配置方法及异常处理技巧,帮助开发者快速建立稳定安全的数据库连接。
深入解析在PHP中递归遍历多级目录文件的两种核心方案:基于SPL标准库的RecursiveDirectoryIterator高效流式迭代,与基于scandir/opendir的自定义递归函数实现,剖析执行机制、内存表现与实战避坑指南。
遇到PHP递归报错时,不要盲目调大max_nesting_level。本文教你区分Xdebug限制、内存耗尽和正则递归错误,提供代码级的终止条件优化与迭代替代方案,彻底解决栈溢出问题。
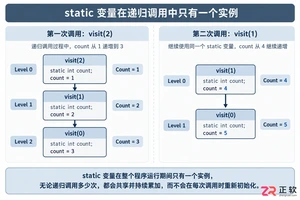
本文分析PHP递归中static变量导致的状态污染及引用传递引发的共享数据修改问题。提供具体的代码复现、缓存键设计建议及调试打印技巧,帮助开发者避免隐蔽的逻辑错误。
解析PHP递归函数在树形数据处理中的性能瓶颈,提供预加载数据消除I/O、使用显式栈替代深层递归的实战方案,帮助开发者在代码可读性与执行效率间做出合理取舍。

详解PHP中发送HTTP请求的常用方法,包括原生cURL配置、file_get_contents流操作及Guzzle库的使用,提供GET/POST请求的完整代码示例与注意事项。
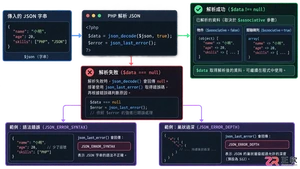
本文详解PHP中json_decode处理嵌套JSON数据的机制,对比对象与数组模式的取值差异,提供防止空指针错误的健壮代码示例,帮助开发者快速定位解析失败原因。
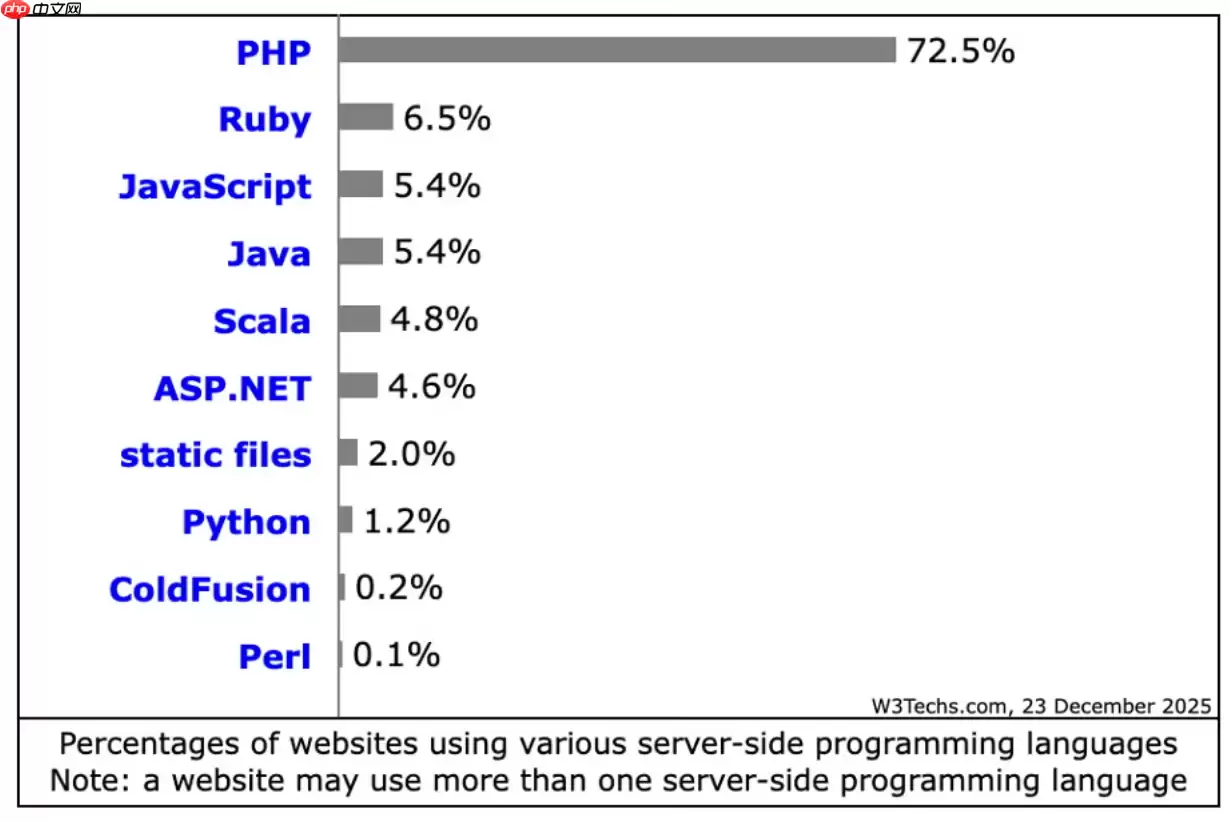
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



