

PHP密码哈希验证原理详解:为何随机盐值不影响匹配?
password_hash() 自动生成唯一盐值并嵌入哈希字符串中;password_verify() 自动解析该字符串,提取算法、成本因子与原始盐值,重新计算哈希完成比对——全过程无需开发者干预盐值管理。 在PHP密码安全实践中,一个常见误解是:“既然每次 password_hash() 都生成不
password_hash() 自动生成唯一盐值并嵌入哈希字符串中;password_verify() 自动解析该字符串,提取算法、成本因子与原始盐值,重新计算哈希完成比对——全过程无需开发者干预盐值管理。
在PHP密码安全实践中,一个常见误解是:“既然每次 password_hash() 都生成不同的随机盐值,那两次哈希同一密码必然不同,验证时如何确保匹配?”答案的核心在于:哈希结果本身就是一个自包含的“密码凭证包”,而非单纯的一串加密摘要。
哈希字符串结构:一切信息均已内嵌
调用 password_hash('hello', PASSWORD_DEFAULT) 后,返回的字符串类似:
$2y$10$nbX83VUlyVstPCcka vcJy.wQ84i8/cmBD/oeDV/zWrHXkuG6t/9fy
它严格遵循标准格式:$算法$成本因子$盐$哈希值(以 $ 分隔)。具体拆解如下:
- $2y$:表示 bcrypt 算法(2y 是 bcrypt 的变体标识)
- 10$:成本因子(log₂ 迭代次数,此处为 2¹⁰ = 1024 轮)
- nbX83VUlyVstPCcka vcJy.:22 字符 Base64 编码的随机盐值(共 16 字节原始熵)
- wQ84i8/cmBD/oeDV/zWrHXkuG6t/9fy:基于该盐 + 密码 + 成本因子计算出的最终哈希
看到这里,关键点就浮出水面了:这个完整的字符串就是验证所需的全部信息——算法、强度、盐值、结果,全部一体化存储。这就像一张完整的登机牌,包含了航班、座位和乘客信息,验证时无需再去找其他单据。
立即学习“PHP免费学习笔记(深入)”;
password_verify() 的工作流程(全自动)
当你执行以下代码时:
if (password_verify('hello', '$2y$10$nbX83VUlyVstPCcka vcJy.wQ84i8/cmBD/oeDV/zWrHXkuG6t/9fy')) {
    echo '登录成功';
}
PHP 内部实际执行了一套精密的、对开发者完全透明的流程:
- 自动解析哈希字符串:像拆解一个标准信封一样,提取出算法标识(2y)、成本因子(10)和那个关键的随机盐值(nbX83VUlyVstPCcka vcJy.)。
- 原样复现哈希过程:使用完全相同的算法、相同的成本因子、分毫不差的盐值,对用户输入的明文密码重新执行一次bcrypt计算。
- 恒定时间比对:将新生成的哈希值与原始哈希字符串末尾部分进行抗时序攻击的安全比对(内部使用 hash_equals()),确保比对过程不会因时间差异泄露信息。
- 返回布尔结果:true 表示密码正确,false 表示错误。
⚠️ 这里有一个必须警惕的误区:你绝不能手动拼接盐与密码再进行哈希(例如 hash('sha256', $pw.$salt)),更不可将 password_hash() 的输出再套一层哈希——这种做法会彻底破坏其精心设计的自描述性与安全性。
为什么手动加盐是过时且危险的做法?
回顾早期开发实践,很多开发者习惯自行生成盐值(比如用 bin2hex(random_bytes(16))),存入独立的数据库字段,再用 sha256($pw.$salt) 这样的方式存储。然而,这种方式存在一系列难以规避的严重缺陷:
- 盐值安全性不足:盐值长度不足或熵不够(例如固定4位字符)→ 极易被暴力穷举。
- 算法强度薄弱:使用MD5、SHA1等弱算法 → 抗碰撞与抗GPU破解能力极差。
- 缺乏弹性:成本因子不可调 → 无法随硬件性能提升而增加计算难度。
- 引入新风险:验证逻辑易出错(如未使用恒定时间比较)→ 可能引发时序攻击风险。
- 升级困难:算法升级困难 → 旧用户密码永远卡在不安全的哈希上,难以迁移。
相比之下,password_hash() / password_verify() 组合拳已经一揽子解决了上述所有问题。更妙的是,它还通过 password_needs_rehash() 函数支持静默升级,让安全进化平滑无感:
// 登录成功后检查是否需更新哈希(例如PHP升级后默认算法更强)
if (password_needs_rehash($user['password'], PASSWORD_DEFAULT, ['cost' => 12])) {
    $newHash = password_hash($password, PASSWORD_DEFAULT, ['cost' => 12]);
    // 更新数据库中的 password 字段
    updatePasswordInDB($userId, $newHash);
}
最佳实践总结
| 场景 | 推荐做法 |
|---|---|
| 注册存储 | password_hash($pw, PASSWORD_DEFAULT) → 直接存入 VARCHAR(255) 字段 |
| 登录验证 | password_verify($inputPw, $storedHash) → 返回 true/false |
| 字段设计 | 数据库 password 字段至少 VARCHAR(255),兼容未来 Argon2 等长哈希 |
| 绝不操作 | 不手动生成盐、不拼接字符串、不二次哈希、不使用 md5()/sha1() 处理密码 |
说到底,现代PHP密码安全,早已不是“你会不会加盐”的技术比拼,而是“你有没有信任并正确使用PHP内置的密码学原语”的理念转变。让 password_hash() 为你生成盐,让 password_verify() 为你还原盐——这才是真正面向生产环境的、经得起安全审计的密码处理范式。把专业的事交给专业的工具,开发者才能更专注于业务逻辑本身。

深入解析C++中动态数组的初始化机制,涵盖new操作符的不同用法、基本类型与类对象的初始化差异,以及为何在现代C++开发中应优先使用std::vector。
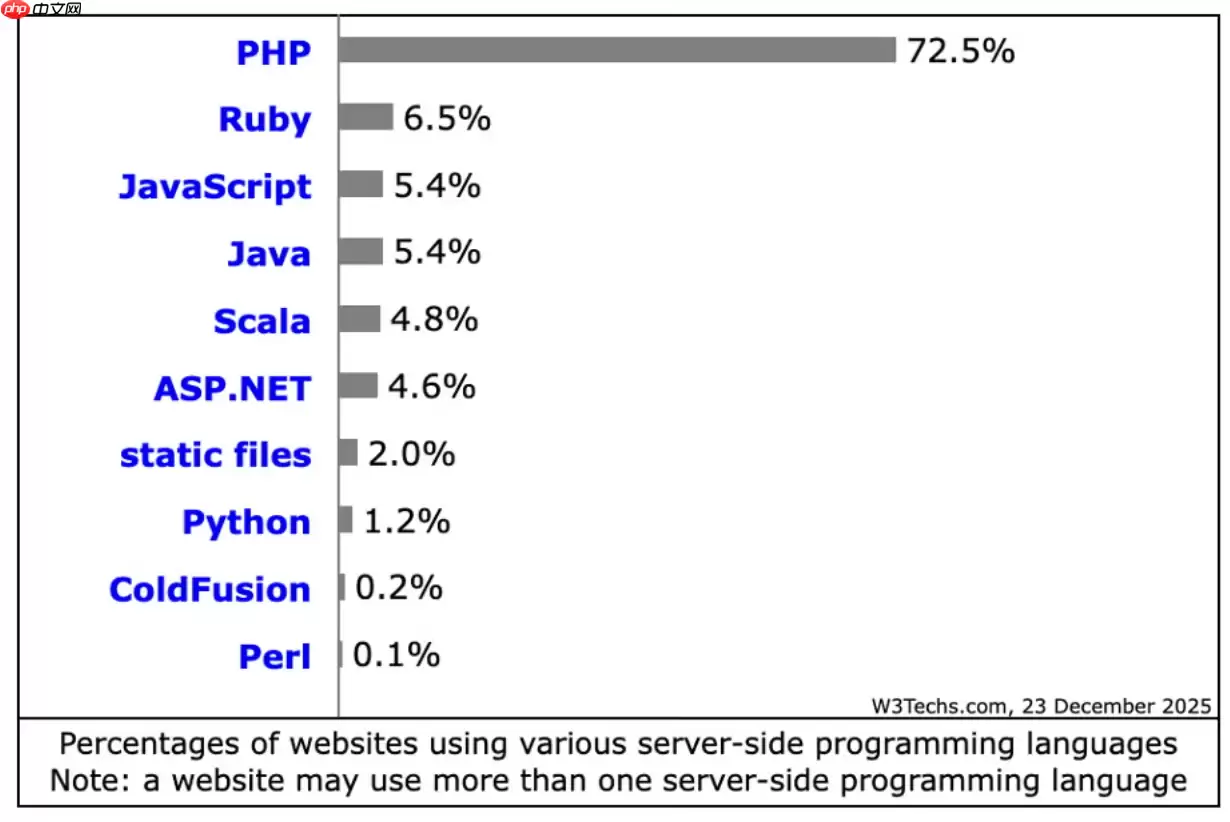
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce
在Linux服务器上,若要使用ThinkPHP框架进行备份,一般会涉及到以下这些方面:数据库备份:使用mysqldump或mysql命令行工具来备份数据库。示例命令:mysqldump -u username -p database_name > backup_database.sql这将生成一个S
在Linux服务器上查看PHP错误日志的方法如下:首先,得找到PHP错误日志文件所在的位置。一般来说,它会在/var/log/php或者/var/log/apache2目录下。当然啦,你也可以通过下面这个命令来找到它:php --ini在输出的信息中,找到"ErrorLog"一行,它会显示错误日志文
在Linux系统下配置PHP以支持SSL,通常需要以下几个步骤:1. 安装PHP和SSL模块首先,确保你已经安装了PHP以及相关的SSL模块。你可以使用包管理器来安装这些软件包。在Debian/Ubuntu上:sudo apt updatesudo apt install php php-ssl在C
在Linux下配置PHP连接MySQL,你需要确保已经安装了PHP和MySQL,并且它们都在运行。接下来,请按照以下步骤操作:安装PHP MySQL扩展:对于PHP 7.x,你需要安装php-mysql扩展。在终端中运行以下命令:sudo apt-get updatesudo apt-get ins
想要通过配置PHP-FPM(FastCGI进程管理器)来加快网站响应速度,需要从多个方面入手,比如调整进程管理参数、优化PHP代码、启用OPcache等等。下面就为大家详细介绍一些关键步骤和实用建议。1. 调整PHP-FPM进程管理参数1.1 增加进程数根据服务器的CPU和内存资源,适当增加PHP-
手把手教你在Linux服务器上配置PHP一 安装与基础检查更新索引并安装所需组件(以 Ubuntu/Debian 为例):安装 Web 与 PHP:sudo apt update && sudo apt install nginx php-fpm php-mysql php-cli php-gd p
Veitool后台框架ThinkPHP版v2.3.5发布,核心升级至ThinkPHP8.1.4,性能与兼容性提升。集成JWT认证,自动生成令牌及RSA密钥对;新增可选RSA加密传输,增强数据安全;fileLibrary增加复制所选文件链接功能。






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
