

ThinkPHP如何接入腾讯云COS_对象存储直传签名与回调【详解】
PhpStorm 是 JetBrains 推出的专业 PHP 集成开发环境,可在 Mac 上完成代码编写、智能检查、重构、调试、测试和数据库管理。它支持主流 PHP 框架、Composer、Git、Docker 与远程解释器。
在ThinkPHP项目中实现腾讯云COS前端直传,关键在于确保流程安全可靠。签名必须由服务端生成,以防密钥泄露和时间不同步。回调地址需严格校验,配置必须与后端接口保持一致,包括协议、域名和路径。前端上传时需注意正确设置字段名和请求头,避免因配置细节导致失败。
在ThinkPHP 6/7项目中实现腾讯云COS对象存储的前端直传,技术上的核心挑战从来不是文件能否上传成功,而是如何确保整个流程的安全与可靠。很多开发者卡在403错误或回调失败上,其根源往往在于签名生成和回调校验这两个关键环节没有处理好。简单来说,签名必须由服务端生成,回调地址必须经过严格校验,否则整个流程就会崩溃。
为什么不能在前端直接拼接 COS 签名?
把签名生成逻辑放在前端,是一个看似方便实则危险的操作。腾讯云COS的直传签名机制非常严谨,它依赖于临时密钥的有效期、精确的请求路径、HTTP方法、头部信息等多个要素进行哈希计算。这里有两个无法绕过的硬伤:
- 密钥安全:前端代码是公开的,如果将
SecretKey硬编码在Ja vaScript中,无异于将存储桶的钥匙公之于众,可能导致存储桶被恶意清空或占用。 - 时间同步:签名中的时间戳(
q-sign-time)有效期通常很短(不超过15分钟)。客户端设备的系统时间如果与COS服务器时间不同步,签名会立即失效,直接导致上传请求被拒绝。 - 回调验证:COS服务在文件上传完成后,会向开发者指定的
callbackUrl发起回调。这个回调请求本身也携带签名,如果签名无效,COS会直接丢弃该回调,导致后端无法感知上传完成。
ThinkPHP 6/7 生成直传签名的最小可行代码
最稳妥的做法是使用腾讯云官方提供的PHP SDK(qcloud/cos-sdk-v5,建议v2.6+版本),它已经封装了复杂的签名逻辑。关键点在于,生成的预签名参数必须包含完整的回调配置,并且callbackBody的格式要与后端接口的预期严丝合缝。
// app/Service/CosService.php
use Qcloud\Cos\Auth\QCloudAuthClient;

public function getPresignedPostParams(string $key, array $callbackData = []): array
{
    $cosConfig = config('cos');
    $authClient = new QCloudAuthClient(
        $cosConfig['secret_id'],
        $cosConfig['secret_key'],
        $cosConfig['region']
    );

    $bucket = $cosConfig['bucket'];
    $path = '/' . ltrim($key, '/');

    // 回调配置(必须与 COS 控制台「跨域设置→回调 URL」一致)
    $callbackUrl = url('api.cos.callback'); // 例如 /api/cos/callback
    $callbackBody = json_encode([
        'key' => $path,
        'mimeType' => '$(mimeType)',
        'size' => '$(fileSize)',
        'hash' => '$(sha1)',
        'filename' => '$(fileName)',
    ], JSON_UNESCAPED_UNICODE);

    return $authClient->getPresignetPostParams([
        'Bucket' => $bucket,
        'Key' => $path,
        'Fields' => [
            'callbackUrl' => $callbackUrl,
            'callbackHost' => parse_url($callbackUrl, PHP_URL_HOST),
            'callbackBody' => $callbackBody,
            'callbackBodyType' => 'application/json',
        ],
        'Conditions' => [
            ['content-length-range', 0, 20 * 1024 * 1024], // 20MB 限制
        ],
        'Expires' => 900, // 秒,必须 ≤ 900(15分钟)
    ]);
}
这里有三个细节需要特别注意:
callbackHost必须填写完整的域名(不能是IP或localhost),否则COS在发起回调时会报Invalid callback host错误。callbackBody中的$(xxx)是COS预置的变量,大小写敏感,例如$(fileName)和$(filename)代表不同的值。- 服务端返回给前端的
policy和signature参数,必须原封不动地传递,不要进行URL解码或JSON二次编码。
COS 控制台回调配置与 ThinkPHP 接口对齐要点
这是最容易出问题的一环。COS控制台里设置的回调URL,必须与后端ThinkPHP中定义的回调接口保持“三同”:协议相同、域名相同、路径相同。任何一项不匹配,COS的回调请求都会失败,而日志里通常只有一句模糊的callback failed。
- 公网可达:在COS控制台填写的回调地址,必须是公网能够访问的URL(例如
https://api.yourdomain.com/api/cos/callback),开发环境常用的http://localhost是行不通的。 - 关闭CSRF:由于COS的回调请求不会携带ThinkPHP的CSRF Token,因此需要在对应的路由或控制器中关闭CSRF验证。可以使用
#[Middleware(DisableCsrfToken::class)]注解或在中间件中排除该路由。 - 必须验签:回调接口务必验证请求头
Authorization中的签名。SDK提供了Qcloud\Cos\Signature\CallbackSignature类来完成校验。跳过这一步,意味着任何人都可以伪造回调请求攻击你的接口。 - 正确响应:接口处理完回调数据(如解析JSON,将文件Key和ETag存入数据库)后,必须返回
200 OK状态码。返回其他非2xx状态码会导致COS认为回调失败,并进行重试(最多3次)。
前端上传时容易漏掉的两个 header
前端构造上传请求时,很多开发者只关注key、policy、signature这几个核心字段,却忽略了两个至关重要的细节,从而引发400 Bad Request:
Content-Type:对于文件上传,浏览器会自动将其设置为multipart/form-data并生成boundary,前端通常无需手动干预。X-Cos-Security-Token:这是一个关键字段。如果您的服务端使用了临时安全凭证(STS)来生成签名,那么前端必须在请求头中带上此字段,其值为临时密钥中的sessionToken。反之,如果使用的是长期密钥,则绝对不能传递这个Header,否则COS会直接拒绝请求。- 字段名锁定:使用
FormData添加文件时,字段的key必须命名为file。这是COS服务端默认接收的字段名,如果改成upload、attachment等其他名称,同样会导致400错误。
一个最小化的前端上传示例如下:
const formData = new FormData();
formData.append('key', 'uploads/test.jpg');
formData.append('policy', response.policy);
formData.append('signature', response.signature);
formData.append('file', fileInput.files[0]); // 注意字段名必须是 'file'

fetch('https://your-bucket.cos.ap-region.myqcloud.com', {
    method: 'POST',
    body: formData,
});
实际上,真正让开发者耗费大量时间排查的,往往不是复杂的签名算法本身,而是那些隐蔽的配置不一致问题:回调地址的协议或域名对不上、误传或漏传了X-Cos-Security-Token、又或者是callbackBody里的变量名拼写有误。这些问题在COS的日志中提示往往非常模糊,最有效的调试方式就是仔细抓包,逐字段比对官方文档的定义。

详细介绍如何使用PHP PDO扩展连接MySQL数据库,包含完整的代码示例、DSN配置方法及异常处理技巧,帮助开发者快速建立稳定安全的数据库连接。
深入解析在PHP中递归遍历多级目录文件的两种核心方案:基于SPL标准库的RecursiveDirectoryIterator高效流式迭代,与基于scandir/opendir的自定义递归函数实现,剖析执行机制、内存表现与实战避坑指南。
遇到PHP递归报错时,不要盲目调大max_nesting_level。本文教你区分Xdebug限制、内存耗尽和正则递归错误,提供代码级的终止条件优化与迭代替代方案,彻底解决栈溢出问题。
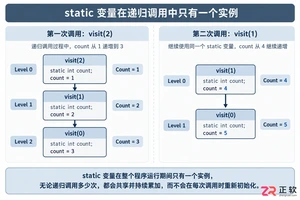
本文分析PHP递归中static变量导致的状态污染及引用传递引发的共享数据修改问题。提供具体的代码复现、缓存键设计建议及调试打印技巧,帮助开发者避免隐蔽的逻辑错误。
解析PHP递归函数在树形数据处理中的性能瓶颈,提供预加载数据消除I/O、使用显式栈替代深层递归的实战方案,帮助开发者在代码可读性与执行效率间做出合理取舍。

详解PHP中发送HTTP请求的常用方法,包括原生cURL配置、file_get_contents流操作及Guzzle库的使用,提供GET/POST请求的完整代码示例与注意事项。
本文详解PHP中json_decode处理嵌套JSON数据的机制,对比对象与数组模式的取值差异,提供防止空指针错误的健壮代码示例,帮助开发者快速定位解析失败原因。
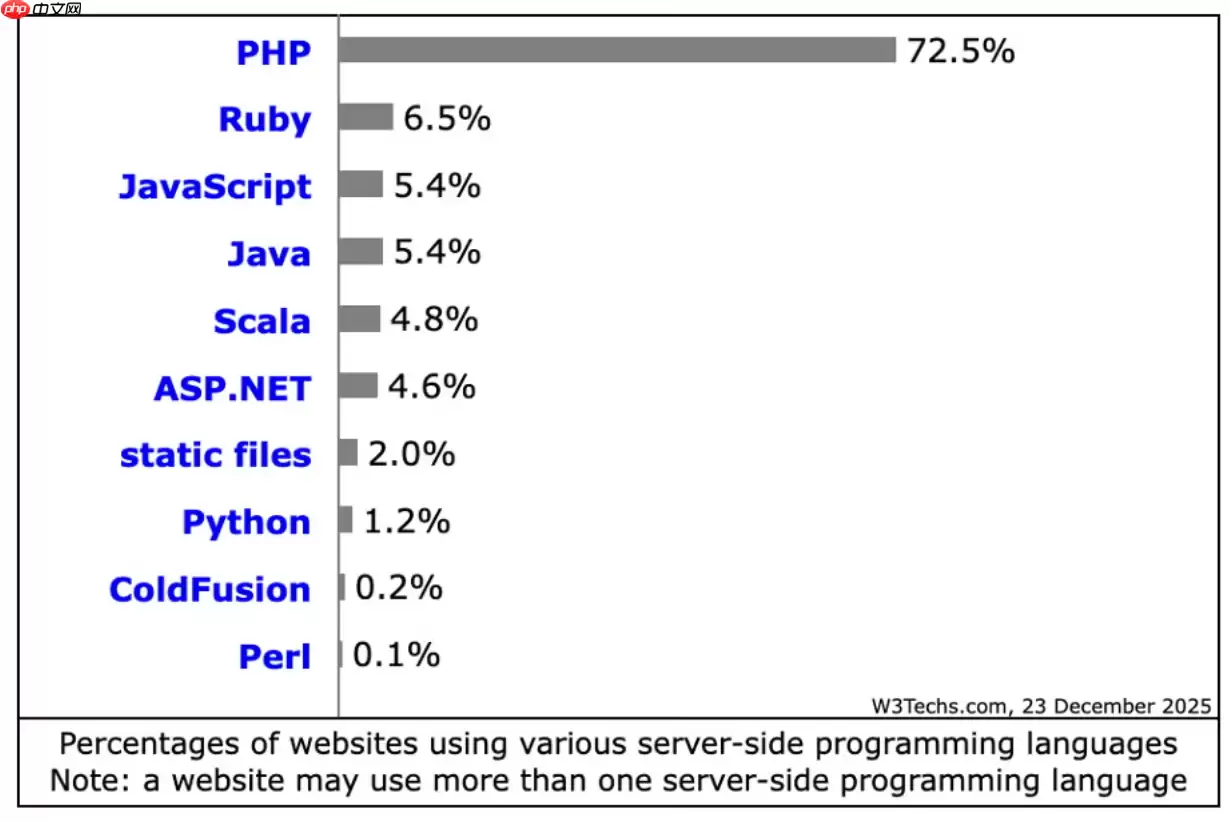
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



