

Apache HTTP服务器漏洞允许攻击者在单个HTTP/2请求下崩溃或接管数百万台Web服务器
ApacheHTTPServer2.4.66版本存在严重HTTP/2模块漏洞CVE-2026-23918,属于双重释放内存漏洞。攻击者无需凭证,仅发送单个畸形HTTP/2请求即可导致服务崩溃或远程执行代码,风险极高。主要影响基于Debian的系统和Docker默认镜像。官方修复方案是升级至2.4.67版本,或临时禁用HTTP/2模块。管理员需尽快审计并更新受
只需一个畸形的网页请求,就可能让一台运行着Apache HTTP Server 2.4.66的服务器陷入危机。2026年5月4日,Apache软件基金会向国家漏洞数据库(NVD)提交了一份关于该版本中一个严重漏洞的报告。这个版本目前正随许多基于Debian的Linux系统以及Docker Hub上的默认Apache镜像一同分发。该漏洞被标记为CVE-2026-23918,它潜伏在服务器的HTTP/2模块中,允许攻击者在无需任何凭证或前期访问权限的情况下,导致底层系统崩溃,甚至可能执行任意代码。
修复方案很明确:升级到Apache HTTP Server 2.4.67。然而,对于那些仍在运行易受攻击版本、数量未知的服务器而言,时间正在一分一秒地流逝。
这个缺陷实际上是什么
CVE-2026-23918是一个“双重释放”漏洞,属于内存损坏漏洞的一种。简单来说,就是当软件试图两次释放同一块内存区域时,就会触发此问题。这会导致服务器的内部数据结构遭到破坏。最温和的后果是服务崩溃:处理请求的Apache工作进程会突然终止,导致其托管的网站离线。而更危险的后果,则是远程代码执行。技术娴熟的攻击者可以操纵被破坏的内存布局,在服务器上注入并运行自己的指令,从而继承Web服务器进程所拥有的所有权限。
这个漏洞之所以特别危险,在于其攻击路径。HTTP/2模块在处理传入请求时,位于任何应用层身份验证之前。这意味着攻击者不需要用户名、密码或API密钥,也无需在目标系统上建立任何立足点。从互联网任何角落发送的单个畸形HTTP/2请求,就足以触发漏洞。整个过程无需持续轰炸,也无需构建复杂的入侵链条。
谁暴露了
近三十年来,Apache HTTP Server一直是全球部署最广泛的Web服务器之一。根据Netcraft和W3Techs的长期调查,尽管近年来其主导地位已与Nginx等竞争对手共享,但它仍然为全球大量活跃网站提供支持。
加州大学伯克利分校的一份安全公告将直接风险范围缩小到两个主要的部署类别:一是构成众多云和企业环境支柱的、基于Debian的Linux发行版;二是Docker Hub上最常被调用的默认Apache(httpd)容器镜像。这两者都将Apache 2.4.66作为当前的稳定版本发布。这意味着,在2026年5月之前遵循标准更新流程的组织,可能已经在无意中部署了这个带有漏洞的版本。
目前,受影响的服务器具体数量并未公开。无论是NIST还是Apache软件基金会,都没有发布关于有多少运行2.4.66版本且启用了HTTP/2的设备的遥测数据。但考虑到Apache庞大的安装基数,以及基于Debian的云基础设施无处不在的部署规模,易受攻击的服务器数量很可能非常庞大。
为何RCE比典型的崩溃漏洞更严重
拒绝服务漏洞虽然严重,但通常是可恢复的。服务器崩溃了可以重启,流量也可以重新路由。然而,远程代码执行完全是另一个层面的威胁。一旦攻击者通过RCE在服务器内部站稳脚跟,他们就可以窃取数据、在内部网络横向移动、安装持久性的后门,或者将这台被攻陷的主机作为跳板,攻击其他与之有信任关系的系统。
由于触发条件仅是一个HTTP/2请求,这个漏洞天生就适合自动化攻击。攻击者可以将有效的漏洞利用代码与自动化扫描器配对,从而大规模地识别并攻破脆弱的服务器。这些失陷的主机可能在地下市场被出售,被招募进僵尸网络,或者用作进一步攻击的集结地。无需前期访问、攻击复杂度低、潜在影响巨大,这些因素共同将CVE-2026-23918推向了漏洞严重性等级的顶端。
哪些防守者仍然不知道
截至2026年5月下旬,公共记录中仍然存在几个关键的信息空白。
首先,目前没有任何公开的概念验证漏洞利用代码出现。NVD条目和伯克利的公告都描述了双重释放状态的理论影响,但均未提及野外攻击的演示或证据。这可能意味着攻击者尚未将此漏洞武器化,也可能意味着相关细节被刻意隐瞒,以便为防御者争取更多的修补时间。
其次,Apache软件基金会在提交CVE文件后,尚未发布详细的公开公告。在没有这份第一手背景资料的情况下,安全团队只能依据NVD的简短描述以及像伯克利公告这样的机构解读来开展工作。一些关键技术细节,例如具体是哪段代码路径触发了双重释放,以及需要满足哪些特定的HTTP/2帧条件,都尚未披露。这一信息缺口使得防御者更难制定有针对性的缓解措施,比如在保持协议正常运行的同时,选择性地禁用风险较高的HTTP/2功能。
再者,主流Linux发行版的下游补丁时间线也不明确。伯克利公告将基于Debian的系统标记为受影响,但最新的Debian安全通告或补丁时间表并未出现在公共资源中。继承了众多Debian软件包的Ubuntu,情况同样模糊。而像红帽企业Linux和SUSE这样的企业级发行版,都有各自的补丁发布节奏,它们对CVE-2026-23918的响应状态也尚未公开。那些依赖发行商打包的Apache版本而非上游二进制文件的组织,可能会面临一个时间差:从基金会发布2.4.67,到获得特定发行版的更新。
最后,目前尚不清楚常见的反向袋里或负载均衡配置是否能降低风险。许多生产环境会将Apache置于TLS终结器、内容分发网络或Web应用防火墙之后。其中一些中间层可能会在HTTP/2流量到达漏洞模块之前,将其规范化或直接拦截。但是,在没有漏洞利用条件详细说明的情况下,管理员无法安全地假设任何中间层能够完全抵消这一威胁。
现在该做什么
唯一得到官方支持的修复步骤,就是升级到Apache HTTP Server 2.4.67,NVD条目已将其识别为已修补的版本。对于无法立即升级的组织,禁用HTTP/2模块(mod_http2)将彻底移除漏洞代码路径,但这需要以牺牲HTTP/2的性能优势为代价。
除了打补丁,管理员还应该对基础设施中所有遗留的2.4.66实例进行审计,包括那些可能由缓存的Docker镜像构建的容器化部署。自动化的漏洞扫描器应更新至能够识别CVE-2026-23918。事件响应团队则应将任何无法解释的Apache崩溃事件,都视为潜在的漏洞利用尝试,直到该漏洞在环境中被完全修复。
公共漏洞细节和供应商警告的出现,不应被误读为安全。它实际上代表着一个正在缩小的窗口期——在这个窗口期内,修补行动有机会跑在武器化攻击的前面。一旦有效的利用方法开始流传,大规模攻击的门槛将降至几乎为零。
自我攻击者常表现为高度完美主义、敏感自卑与过度自我批判,易陷入焦虑抑郁。自救方法包括觉察并标记批判声音、练习接纳不完美、培养自我同情替代自责、建立多元自我价值体系,从而打破恶性循环,重获内心平静。
在心理学领域,有一种人格模式颇为独特,它被称为“自我攻击者人格”。通过SBTI这类人格测试工具,这种模式的特征能够被清晰地勾勒出来。 拥有这种人格特质的人,往往对自己抱持着一种近乎严苛的审视态度。他们的内心仿佛常驻着一位挑剔的法官,无时无刻不在评判自己的言行举止。这并非偶然的情绪波动,而是一种长期固
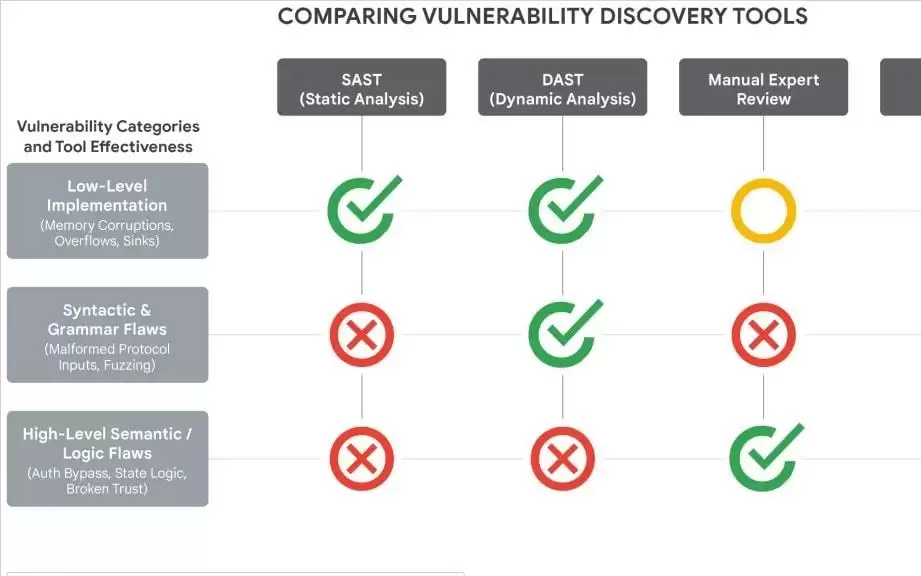
谷歌首次确认AI参与开发的零日漏洞攻击,旨在绕过某开源Web管理工具的双因素认证。攻击虽被拦截,但代码中的教学注释和虚构评分显示其由大语言模型生成,凸显AI在漏洞搜寻与武器化上的效率。此事表明攻击门槛因AI降低,涉及高层业务逻辑缺陷,安全攻防博弈正在加速。
Redis披露一个潜伏约13年的高危漏洞,CVSS评分达10.0。经身份验证的攻击者可通过恶意Lua脚本触发内存损坏,实现远程代码执行。所有支持Lua的版本均受影响。官方已发布修复版本,临时缓解措施包括限制相关命令执行。全球仍有大量Redis实例暴露于公网,修复行动极为紧迫。
在人格的复杂光谱中,有一种模式常常被忽视,却又在暗中影响着许多人的思维与行为——那便是自我攻击者人格。借助sbti测试这面镜子,我们可以更清晰地窥见这片内心隐秘之地的轮廓。 拥有这种人格特质的人,内心仿佛住着一位严苛的判官。这位判官的目光从不松懈,时刻审视着当事人的一举一动。即便取得了不错的成绩,喜
在自我探索的旅程中 借助sbti测试,我们得以窥见一种常被忽视的内在模式:自我攻击者人格。它并非简单的自我批评,而是一个在多维度上交织呈现的复杂心理结构。 情绪维度:被消极情绪笼罩的内心世界 自我攻击者的情绪底色,往往是长期且弥漫的消极。对自己不满与批判的念头,如同背景音般持续存在。焦虑和沮丧是常客

虽然可能有许多不同的方法,但以下是企业在评估机器人解决方案时需要考虑的重要几点。到目前为止,许多安全和欺诈专业人士都了解机器人程序给我们的在线应用程序和我们的一般业务带来的风险。在之前的一篇文章中,我讨论并总结了其中一些风险,以帮助安全和欺诈团队理解用他们自己的语言向高管和董事会阐明机器人程序威胁的必要性。事实上,这种类型的交流已经越来越普遍,导致人们对机器人问题有了更高的认识。毫不奇怪,随着对机器人程序问题的认识不断提高,针对企业买家的营销材料也越来越多。无论安全和欺诈团队担心哪些风险,他们都需要一种方

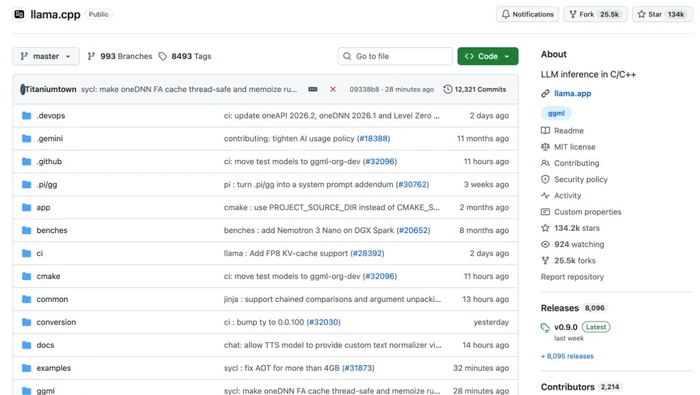
llama.cpp b12489、b12490、b12491、b12492、b12493、b12494、b12496、b12497、b12498 均为预发布构建,分别涉及服务器、语音模型及特定后端;适用范围须按模型、硬件和请求条件区分。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



