

Zara 时尚品牌数据泄露近 20 万用户或遭钓鱼攻击
西班牙快时尚品牌Zara发生数据泄露,约19.7万用户受影响。泄露信息包括邮箱、地理位置及消费记录等,虽不含支付信息,但可能被用于精准钓鱼攻击。黑客组织ShinyHunters宣称对此负责。品牌方已启动安全协议并通报监管机构。
科技媒体BleepingComputer昨日发布消息,确认了与西班牙快时尚巨头Zara相关的一起数据泄露事件,受影响用户数量已达197,400名。
根据报道援引的数据泄露查询网站Ha ve I Been Pwned的分析,此次泄露的数据范围包括用户的邮箱地址、地理位置、购买记录、产品SKU、订单ID以及客服工单对应的市场信息。
乍一看,这些信息似乎无法直接用于盗取账户,但隐患恰恰藏在这里。攻击者完全可以将邮箱与具体的消费轨迹拼接起来,为每一位受影响的消费者勾勒出一幅精准的“数字画像”。有了这份画像,后续的钓鱼攻击或其他社会工程学攻击的成功率便会大幅提升。例如,伪装成客服,在联系用户时准确引用其真实订单细节,这样的骗局无疑更具迷惑性。
所以,对Zara的用户而言,眼下更现实的风险并非支付信息盗刷,而是需要警惕可能接踵而至的钓鱼邮件、勒索软件攻击以及品牌冒充行为。如果收到任何涉及订单、退货或客服工单的邮件或电话,务必保持高度警觉,切勿点击陌生链接,也不要轻易重复提交账户信息。
作为全球最大时尚分销集团Inditex的旗舰品牌,Zara在全球拥有超过1500家直营与加盟店。Inditex集团旗下还拥有Bershka、Pull&Bear等多个知名品牌。集团方面已强调,此次受影响的数据库并不在其核心系统之内,攻击者也并未获取到用户的姓名、电话号码、住址、登录凭证或支付信息等更敏感的数据。为控制风险,Inditex已启动了安全协议,并向相关监管机构进行了通报。
值得注意的是,此次攻击已被黑客组织ShinyHunters认领。该组织声称,他们通过窃取的Anodot身份验证令牌,从一个BigQuery实例中获取了约140GB的文档。
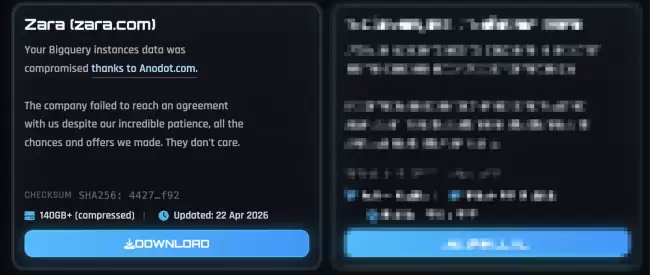
ShinyHunters可谓是“战绩显赫”,在最近几个月内,它还认领了针对谷歌、思科、Match Group、Vimeo、Rockstar Games乃至欧洲委员会等多起高调的数据泄露事件。
不少消费者日常都会通过ZARA线上渠道选购服饰,下单之后,想查订单进度、核对商品信息,或者申请退换售后,第一步就得先找到订单入口。说实话,刚接触ZARA线上服务的新手用户,经常在App、小程序或者网页上翻半天也找不到订单在哪。下面就把ZARA全渠道查看订单的详细步骤理一理,照着操作就能快速拿到想要的
通过官方渠道下载ZARA应用,仔细核对开发者信息与版本号,检查功能流畅度及界面设计是否正常,必要时联系官方客服确认。这些步骤可有效识别软件真伪,避免隐私泄露与支付风险,保障个人安全。



Adobe Acrobat Pro 是面向办公、法务、财务、教育及出版用户的专业PDF处理软件,可在Mac上创建、编辑、转换、合并和保护文档,并提供OCR文字识别、表单、批注、内容比较、敏感信息遮盖及电子签名功能。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。

AutoCAD 是 Autodesk 推出的专业计算机辅助设计软件,Windows 版支持精确二维绘图、三维实体与曲面建模、图纸标注、布局发布和任务自动化,并包含多套行业专业化工具组合,适用于建筑、机械、电气、工程建设及制造设计人员。
Adobe Acrobat Pro 是面向专业 PDF 工作的综合解决方案,可在 Windows 中创建、编辑、转换、比较、整理和保护文档,并支持表单、电子签名、扫描件文字识别及敏感信息永久遮盖。订阅还包含网页、移动服务和云端协作能力,
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。