

ThinkPHP数据库配置安全指南:如何防止.env敏感信息泄露与权限控制
.env文件被HTTP直接访问导致数据库密码泄露,根源在于Nginx或Apache未配置拦截规则。Nginx需添加三条防护规则并置于其他规则之前。数据库密码应通过环境变量注入,避免硬编码。runtime目录需物理隔离于Web根目录之外,防止攻击者上传恶意文件。
 先说一个结论:.env 文件可以被浏览器直接下载,根源在于 Web 服务器没有配置拦截规则。Nginx 不会自动拒绝 `/.env$` 这个请求,Apache 也不会主动屏蔽点号开头的文件——除非你手动加上规则。一个常见的场景是:访问 `https://yoursite.com/.env` 直接返回了明文内容,里面躺着 `DB_PASSWORD`、`APP_KEY` 等敏感信息。
这口锅不该甩给框架。ThinkPHP 6+ 加载 `.env` 用的是 `vlucas/phpdotenv`,它只是在 PHP 运行时读取文本文件,本身不拦截 HTTP 请求。问题出在路径暴露加上规则缺失。
怎么自查?运行 `curl -I https://yoursite.com/.env`,看返回状态码是不是 `200 OK`,响应类型是不是 `text/plain`。如果是,说明你的服务器已经把 `.env` 当静态文件直接下发了。一个典型的错误配置:Nginx 里 `location ~ .php$` 规则写得太宽,前面又没有 `location ~ /.env$` 来前置拦截,结果请求被直接命中文件系统。
特别要提醒的是,用宝塔、AMH 这类面板的用户容易踩坑——这些面板默认不加 `.env` 的拦截规则,需要自己手动补上。
---
Nginx 必须加的三行防护规则
划重点,下面这三条规则,必须写进站点 server 块内,而且要放在所有 `location /` 和 `location ~ .php$` 规则之前,顺序一旦错了就失效了。 ``` location ~ /\.env$ { deny all; } location ~ /\.(env|env\.example|dist|lock|git|svn|hg|yml|yaml)$ { deny all; } location ~ ^/(app|config|runtime|common|extend|vendor)/ { deny all; } ``` 写的时候有几个细节要注意,我见过不少人在这上面栽跟头: - 点号 `.` 必须转义,写成 `\.`,否则连 `/aenv` 这种路径都会被误拦。 - `$` 结尾必须保留,不然 `/.env.php` 也会被匹配到,造成误伤。 - `^/` 表示从 URI 根路径开始匹配,`/(app|config)/` 会漏掉 `/app`(没有尾斜杠)或子路径,而 `^/(app|config)/` 能覆盖所有情况。 改完之后,别只改不重载。执行 `nginx -t && nginx -s reload`,确保语法正确再让配置生效。 ---数据库密码不能写死在 config/database.php 里
把密码硬编码成 `'password' => '123456'`,相当于把钥匙焊死在门把手上。一旦 `config/database.php` 因为服务器配置疏忽被解析或直接下载,密码立刻裸奔。 正确的做法是彻底剥离,全部靠环境变量注入: - `.env` 文件放在项目根目录下,和 `app/`、`config/` 同级,**绝对不能放进 `public/` 目录里**。 - `.env` 里写 `DB_PASSWORD='Zx9#kL2!mQp@'`,用单引号包裹,避免 shell 特殊字符捣乱。 - `config/database.php` 里对应的字段写成 `'password' => env('DB_PASSWORD', '')`,第二个参数是 fallback 值,不能设为非空字符串,否则连接会静默失败。 - 确认 `public/index.php` 中有 `think\initializer\Env::init()`(TP6+ 默认已有)。 - 改完 `.env` 后必须清缓存:`php think clear:config`,或者直接删掉 `runtime/config/` 目录下的文件。 ---runtime 目录:既不能可写,也不能被 Web 访问
`runtime/` 是 ThinkPHP 自动生成日志、缓存、模板编译文件的地方。如果它同时满足两个条件——在 Web 根目录下、权限设为 777——那攻击者上传一个 `shell.php` 到 `runtime/log/` 下,就能直接执行。 最可靠的方式是物理隔离。这样来部署: - 项目根目录放在 `/var/www/myapp/`,Web 服务器的 `root` 指向 `/var/www/myapp/public/`。 - `runtime/` 目录实际放在 `/var/www/myapp/runtime/`,和 `public/` 同级,确保任何 URL 都无法映射到它。 - 在 `config/app.php` 中显式配置:`'runtime_path' => '/var/www/myapp/runtime/'`。 - 启动时加个检测:`is_writable('/var/www/myapp/runtime/') || die('runtime not writable');`。 最后再多说一句:环境变量的优先级比 `.env` 高。如果你已经在系统中用 `export DB_PASSWORD=xxx` 设置过了,`.env` 里的同名项会被忽略掉。验证的时候别只看 `.env` 文件,要用 `getenv('DB_PASSWORD')` 和 `env('DB_PASSWORD')` 一起查,确保实际生效的是你想要的值。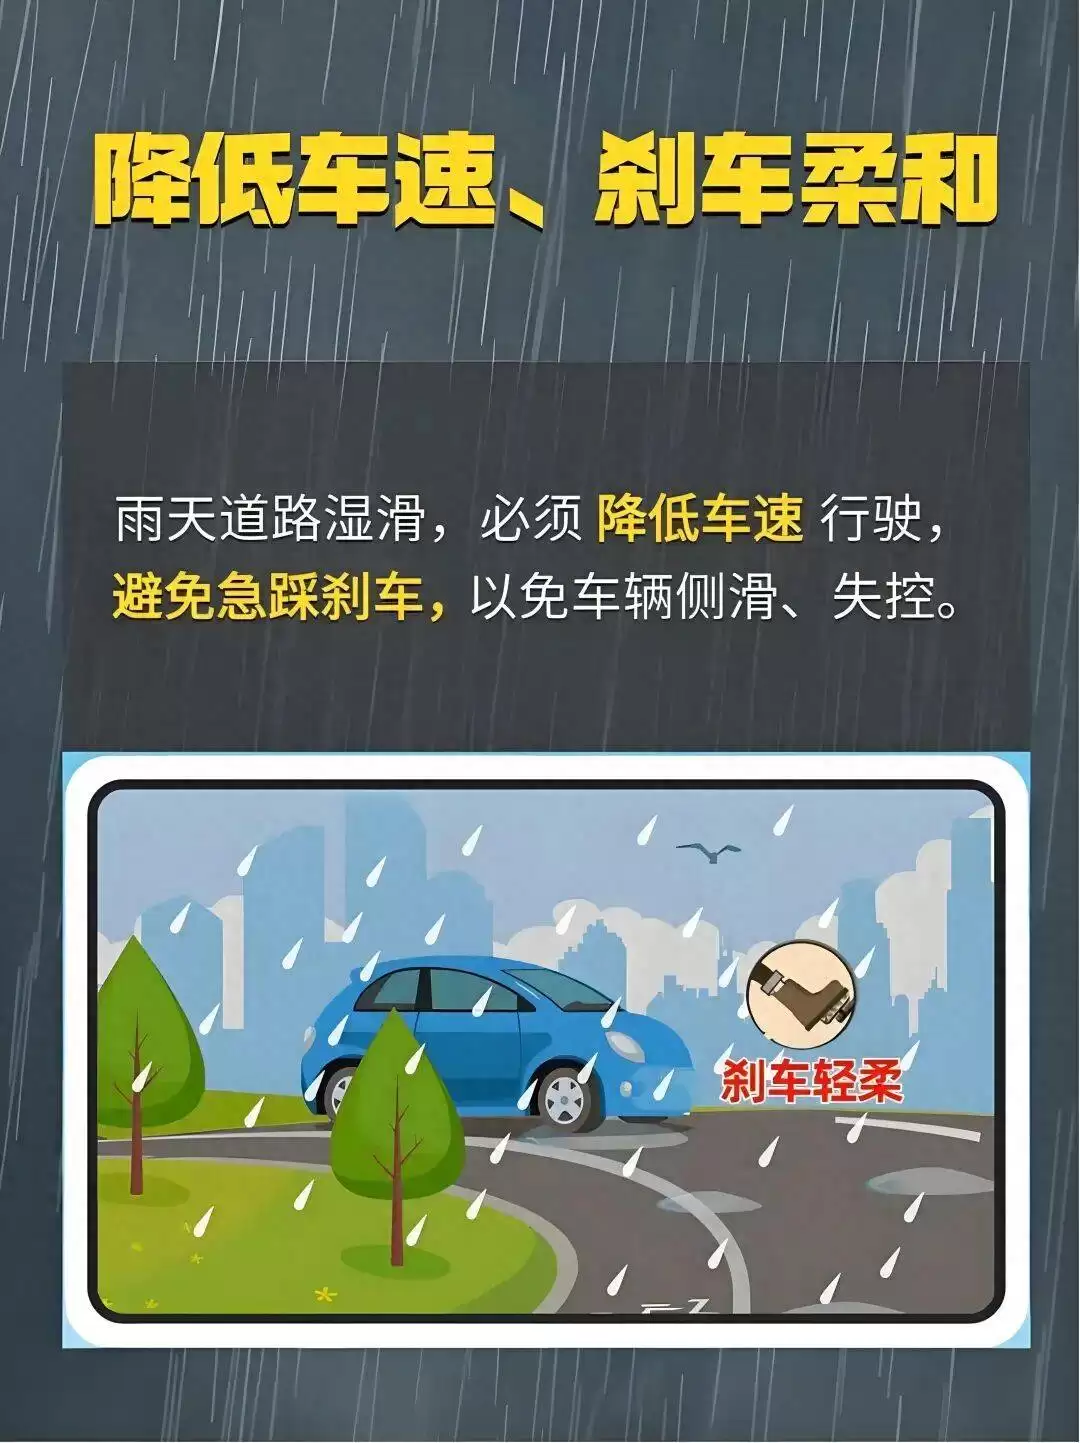
雨天出行需注意安全。行车应降速、拉大跟车距离、正确使用灯光,涉水时判断水深,熄火后勿再启动。行人走人行道,远离井盖和电线杆。骑行减速,勿单手打伞,戴好头盔,恶劣天气建议换乘公共交通。
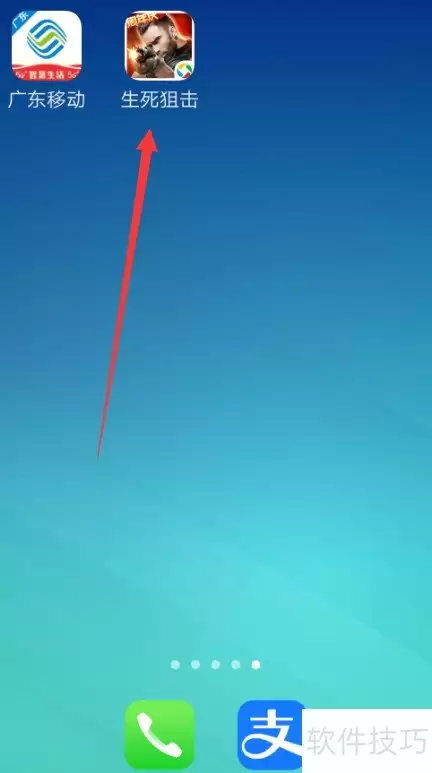
各位玩家在日常登录《生死狙击》手游时,可能都会遇到账号选择、登录方式切换之类的小困惑。其实流程并不复杂,把步骤拆开来看,基本是一套标准动作。下面直接进入正题,把完整操作梳理一遍。 首先,解锁手机屏幕,找到并点击桌面上的《生死狙击》应用图标,直接启动游戏。 应用打开后,会进入账号登录界面。如果你已经在
1.使用最新版本的CodeIgniterCodeIgniter团队会定期发布安全补丁和更新来修复已知的漏洞。因此,确保你始终使用最新版本的CodeIgniter非常重要。你可以通过访问CodeIgniter的官方网站来下载最新版本。2.强制使用安全连接(HTTPS)https可以加密你的网站和用户之间传递的数据,使其更难被恶意用户截获和窃取。你可以通过在你的服务器上安装SSL证书来启用HttpS。3.避免使用默认配置CodeIgniter提供了许多默认配置来简化开发过程。但是,这些默认配置可能并不总是最安


先看提示属于哪类:名称占用就加后缀,实名不一致就重填本人信息,证件不清晰就重拍。统一社会信用代码逐位核对,连续三次失败别改材料重投,直接联系客服人工核。


0.170.0 的语音更新限于终端通话协商能力的明确新增,同名工具服务器跨环境支持仍标注实验性质;连接部分则修复大请求回退、认证竞态和云端重连等具体问题。这份正式版公告不足以证明所有账户、所有客户端都已具备完整语音功能。


OpenAI Python SDK 3.55.0 升级看点:Live MCP 服务配置与预算接口变化。说明已核实的更新范围、类型兼容性和本地版本确认方法。

OpenAI Java SDK 4.108.0 面向 Live MCP 工具接入与 Managed Agents 预算状态处理,说明新增模型、事件含义、正式发布范围和适用限制。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



