

CentOS Java如何保障数据安全
CentOS系统上Java应用的数据安全需从操作系统底层和应用代码双重防护:系统层面进行最小安装、端口管控、账户口令加固与定期更新;应用层面实施安全策略、输入验证、敏感数据加密及依赖库漏洞扫描,并结合SELinux、SSH强化与日志监控,构建纵深防御体系。
说实话,安全这件事,从来都不是靠某一个环节就能一劳永逸的。对于一个运行着Ja va应用的CentOS系统来说,真正的防线需要从操作系统底层一直延伸到应用代码的每一个角落。下面,我们就从这两个层面,把关键的安全措施拆开来看。
CentOS系统层面安全加固
系统层面的安全,就像是给大厦打好地基。地基不稳,上层建筑再华丽也是徒劳。
- 最小安装与端口管控:安装系统时,遵循“最小安装原则”是第一步。别图省事装一堆用不上的组件,只保留最核心的部分就行。拿到系统后,用
systemctl list-unit-files --type=service看看哪些服务在运行,像telnet、ftp这种老古董,果断禁用。然后,用netstat -antupl检查一下系统在监听哪些端口。通常情况下,只留HTTP(80)和HTTPS(443)就够了。剩下的,全交给firewalld来管控:firewall-cmd --permanent --add-service=http --add-service=https,然后firewall-cmd --reload,干净利落。 - 账户与口令安全:用户管理上,要有点“洁癖”。除了root,其他不必要的超级用户账户,一律用
usermod -L username锁定。系统自带的那些默认空口令账户(比如adm、lp),也直接删掉。口令策略是硬性要求:必须包含大小写字母、数字和特殊字符,长度至少10位。最后,一个绝招是锁定关键系统文件:chattr +i /etc/passwd /etc/shadow /etc/group /etc/gshadow。这样一来,就算有人拿到了权限,想偷偷改这些文件也没门。 - 系统与软件更新:定期执行
yum update -y是个好习惯,这能帮你修复很多已知的系统漏洞。对于Ja va这类核心依赖,安装时一定要从官方或者EPEL这类可信源下载,别图方便随便找个第三方包就用,不然可能引狼入室。
Ja va应用层面安全配置
系统层的事办妥了,接下来就是应用本身的安全。这是攻防的主战场,需要格外用心。
- 安全策略与权限控制:Ja va的安全管理器能提供很细致的权限控制。你可以创建一个安全策略文件(比如
/path/to/app.policy),通过grant语句精确指定你的应用能干什么。比如,只允许它读写特定目录:permission ja va.io.FilePermission "/opt/app/data/-", "read,write";;只允许它连接本地数据库:permission ja va.net.SocketPermission "localhost:3306", "connect";。启动时加上参数:ja va -Dja va.security.manager -Dja va.security.policy=/path/to/app.policy -jar app.jar。这就是“最小权限原则”在Ja va里的落地。 - 输入验证与输出编码:几乎所有攻击的入口都在输入这里。利用Ja va Validation API(比如
@NotNull、@Size这样的注解)对用户输入做严格的验证,能有效拦住SQL注入和XSS攻击。同时,往页面上输出任何内容前,记得做HTML转义。Spring框架里的HtmlUtils.htmlEscape()就是个现成的工具,别偷懒,该用就用。 - 敏感数据处理:这是重头戏。对于像密码、身份证号这类敏感信息,存储时必须加密。对称加密推荐用AES-256,下面这段代码是个标准的实现流程,直接拿去用就行。
import ja vax.crypto.Cipher;
import ja vax.crypto.KeyGenerator;
import ja vax.crypto.SecretKey;
import ja va.util.Base64;

public class AESUtil {
    private static final String ALGORITHM = "AES";

    public static SecretKey generateKey() throws Exception {
        KeyGenerator keyGen = KeyGenerator.getInstance(ALGORITHM);
        keyGen.init(256); // 256位密钥
        return keyGen.generateKey();
    }

    public static String encrypt(String data, SecretKey key) throws Exception {
        Cipher cipher = Cipher.getInstance(ALGORITHM);
        cipher.init(Cipher.ENCRYPT_MODE, key);
        byte[] encryptedBytes = cipher.doFinal(data.getBytes());
        return Base64.getEncoder().encodeToString(encryptedBytes);
    }

    public static String decrypt(String encryptedData, SecretKey key) throws Exception {
        Cipher cipher = Cipher.getInstance(ALGORITHM);
        cipher.init(Cipher.DECRYPT_MODE, key);
        byte[] decodedBytes = Base64.getDecoder().decode(encryptedData);
        byte[] decryptedBytes = cipher.doFinal(decodedBytes);
        return new String(decryptedBytes);
    }
}至于密码,绝对不能存明文。必须用哈希算法加盐值(Salt)来处理:MessageDigest digest = MessageDigest.getInstance("SHA-256"); byte[] hashBytes = digest.digest((password + salt).getBytes());。这样一来,就算数据库泄露,攻击者也拿到的是无法还原的哈希值。
- 依赖库安全管理:现在的Ja va项目都离不开Ma ven或Gradle,这也就意味着依赖库的安全性至关重要。定期用
OWASP Dependency-Check这类工具扫描一下,看看有没有引入已知漏洞的包(比如带有CVE编号的)。发现有问题,就赶紧更新到安全版本,别当鸵鸟。
系统级安全增强
系统的地基和应用的围栏都修好了,最后再给整个大院加几道防盗网。
- SELinux配置:别一上来就把SELinux给关了,它虽然配置起来麻烦点,但保护效果是真的好。启用它:
setenforce 1。然后通过semanage命令给Ja va应用目录设置正确的安全上下文,比如:semanage fcontext -a -t httpd_sys_content_t "/opt/app(/.*)?",然后restorecon -Rv /opt/app。这能有效防止进程越权访问。 - SSH与远程访问:远程管理服务器,SSH是主要通道,必须严加防守。修改
/etc/ssh/sshd_config,通过AllowUsers admin限制只有指定用户能登录。然后,一定要禁用密码认证(PasswordAuthentication no),改用更安全的密钥认证(PubkeyAuthentication yes)。最后,把SSH的默认端口从22改成别的,比如2222:Port 2222。这能大大减少被暴力破解工具扫描到的概率。 - 日志与监控:出了事怎么办?日志就是破案的关键线索。用
AuditD工具监控关键文件的变动:auditctl -w /etc/passwd -p war -k passwd_access,这行命令会记录所有对/etc/passwd文件的写操作。同时,别忘了配置日志轮转(logrotate),确保像/var/log/messages和/opt/app/logs/app.log这类日志至少保留30天。这样,当需要审计或追溯事件时,你才有足够的资料可用。
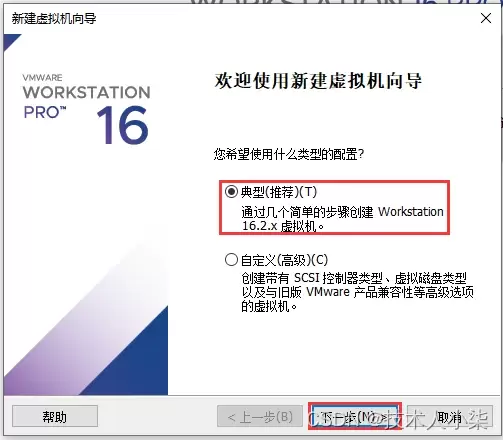
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
在CentOS系统上管理Python依赖库需先更新系统并安装Python3、pip及开发工具。安装方式包括pip(推荐)、yum/dnf(系统级)和conda。通过虚拟环境隔离依赖、用requirements.txt记录版本可避免冲突。卸载通过pip或yum/dnf完成。常见问题涉及权限、缺失系统依赖及版本兼容性。
在CentOS编译Java乱码时,需检查系统编码设为UTF-8,编译用-encodingUTF-8,运行设-Dfile.encoding=UTF-8,确保源文件编码一致,调整IDE编码,中文显示异常则安装中文字体。
通过升级JDK版本、启用增量编译与并行编译、优化JVM参数、利用构建工具高级特性、改进代码结构、进行系统级调优及持续监控分析,可显著提升CentOS环境下Java编译性能,减少重复编译,优化内存使用,从而缩短构建时间,提高开发效率。
在CentOS上编译Java程序时,需安装JDK并正确设置JAVA_HOME环境变量,通过命令查找安装路径并配置到~/.bashrc或/etc/profile中。同时关注编译器错误消息,修复代码语法或逻辑错误,确保Maven或Gradle等构建工具正确安装配置。
在CentOS上编译Golang程序,常见问题包括环境变量配置错误、依赖包管理混乱、glibc版本不兼容、编译器工具链缺失、代码或缓存异常、Go版本不匹配及权限不足,可通过逐一排查对应方法解决。
在CentOS上编译Golang:先安装开发工具包、wget和git;下载Go源码压缩包并解压至/usr/local;配置GOROOT和PATH环境变量(如添加至~/.bashrc),执行source生效;运行goversion验证安装成功。
在CentOS上提升Golang编译速度,可通过优化编译选项(如并行编译、去除调试信息)、将缓存目录指向SSD并定期清理,拆分代码为小包、消除循环依赖、使用vendor本地依赖,升级多核CPU、16GB以上内存和SSD,以及设置GOPROXY、采用PGO优化、升级Go版本等方式实现。
在CentOS编译Go程序时,需正确配置GOROOT、GOPATH等环境变量,使用GoModules管理依赖,注意Glibc版本兼容性,根据需求设置CGO_ENABLED=0实现静态链接,合理配置交叉编译参数,优化二进制文件大小,解决权限问题,并确保Go版本与项目要求一致。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



