

如何检查 Linux 中网络防火墙区域是否处于活动状态
介绍 在这个实验中,你将学习如何使用 CODE0 检查 Linux 中的网络防火墙区域是否处于活动状态。我们将首先使用 CODE1 命令来识别当前活动的区域以及与之关联的网络接口。 下面,咱们来探究一下位于 CODE0 目录里的 CODE1 配置文件,弄清楚区域规则到底定义在哪儿。最后呢,还得检查一
介绍
在这个实验中,你将学习如何使用 CODE0 检查 Linux 中的网络防火墙区域是否处于活动状态。我们将首先使用 CODE1 命令来识别当前活动的区域以及与之关联的网络接口。
下面,咱们来探究一下位于 CODE0 目录里的 CODE1 配置文件,弄清楚区域规则到底定义在哪儿。最后呢,还得检查一下底层的 CODE2 规则,看看 CODE3 是怎样把它的区域配置转化成实际的数据包过滤规则的。通过这个实验,你就能对 CODE_4 在Linux系统上管理网络安全的基础原理有个清晰的认识啦。
使用 firewall-cmd --get-active-zones 检查区域
在这一步中,我们将开始探索 CODE_0,它是 Linux 中的动态防火墙管理工具。防火墙对于网络安全至关重要,它可以控制哪些流量允许进出你的系统。
CODE_0 使用“区域(zones)”的概念来管理防火墙规则。区域定义了网络连接的信任级别。不同的区域有不同的默认规则。例如,“公共(public)”区域的规则可能比“可信(trusted)”区域的规则更严格。
让我们来检查一下你的系统上当前哪些区域处于活动状态。我们将使用带有 CODE0 选项的 CODE1 命令。
如果终端尚未打开,请打开它。记住,你可以在桌面左侧找到 Xfce 终端 图标。
输入以下命令并按回车键:
firewall-cmd --get-active-zones你应该会看到类似如下的输出:
public
interfaces: eth0这个输出告诉我们,CODE0 区域当前处于活动状态,并且它与 CODE1 网络接口相关联。CODE_2 接口是你的虚拟机连接到网络的方式。
了解活动区域是使用 CODE_0 管理防火墙的第一步。在接下来的步骤中,我们将查看配置文件以及规则是如何应用的。
点击 继续 以继续操作。
使用 cat /etc/firewalld 验证 firewalld 配置
在上一步中,我们了解了哪些 CODE0 区域处于活动状态。现在,让我们来看看 CODE1 存储其配置文件的位置。这些文件定义了每个区域的规则。
CODE0 的主要配置目录是 CODE1。在这个目录中,你会找到用于存放区域、服务和其他配置元素的子目录。
我们可以使用 CODE0 命令来查看文件内容。若要查看 CODE1 目录中的内容,我们可以尝试对其使用 CODE2 命令,但 CODE3 是用于文件而非目录的。相反,让我们使用 CODE_4 命令列出该目录的内容。
输入以下命令并按回车键:
ls /etc/firewalld/你应该会看到一个目录和文件列表,类似如下内容:
icmptypes lockdown-whitelist.xml modules panic-iface.conf services zones这展示了 CODE0 配置的结构。CODE1 目录尤为重要,因为它包含了每个区域的配置文件(如 CODE2、CODE3 等)。
让我们查看 CODE_0 目录内部。输入:
ls /etc/firewalld/zones/你会看到一个 XML 文件列表,每个预定义区域对应一个文件:
block.xml dmz.xml drop.xml external.xml home.xml internal.xml public.xml trusted.xml work.xml这些 XML 文件包含了每个区域的具体规则。例如,CODE0 定义了我们在上一步中看到的处于活动状态的 CODE1 区域的规则。
在这个实验中,我们不会深入探讨 XML 文件的细节,但了解配置的存储位置是理解 CODE_0 的关键部分。
点击 继续 进入下一步。
使用 iptables -L 检查 iptables 规则
虽然 CODE0 是许多 Linux 发行版中管理防火墙的现代方式,但它通常是通过配置底层的 CODE1 框架来实现的,而 CODE2 传统上是由 CODE3 命令管理的。
即使使用 CODE0,你仍然可以使用 CODE1 命令检查 CODE2 在 CODE3 中创建的规则。这有助于你理解 CODE4 如何将其基于区域的规则转换为底层的 CODE5 规则。
要列出当前的 CODE0 规则,我们将使用带有 CODE1 选项的 CODE2 命令。由于查看防火墙规则需要管理员权限,我们需要使用 CODE3。
输入以下命令并按回车键:
sudo iptables -L你会看到大量的输出!这个输出显示了不同的 CODE0 链(如 CODE1、CODE2、CODE3)以及其中的规则。CODE4 会创建自己的链,通常以 CODE5、CODE6、CODE7 等为前缀,以便根据区域和服务管理流量。
以下是你可能看到的输出片段(具体输出会有所不同):
Chain INPUT (policy ACCEPT)
target     prot opt source               destination
ACCEPT     all  --  anywhere             anywhere             ctstate RELATED,ESTABLISHED
ACCEPT     all  --  anywhere             anywhere
INPUT_direct  all  --  anywhere             anywhere
INPUT_ZONES_SOURCE  all  --  anywhere             anywhere
INPUT_ZONES  all  --  anywhere             anywhere
...
Chain FORWARD (policy ACCEPT)
target     prot opt source               destination
...
Chain OUTPUT (policy ACCEPT)
target     prot opt source               destination
...
Chain INPUT_ZONES (1 references)
target     prot opt source               destination
FWD_public  all  --  anywhere             anywhere             [goto] /* zone public */
...
现在不必担心理解输出的每一行。关键是要知道 CODE0 在幕后积极管理这些 CODE1 规则。CODE_2 命令让你了解内核正在执行的实际数据包过滤规则。
这一步结束了我们对 CODE0 及其与 CODE1 关系的简要介绍。你已经学习了如何检查活动区域、查找配置文件以及检查底层的 CODE_2 规则。
点击 继续 完成实验。
总结
在本次实验中,我们着手探索CODE0,以此来检查Linux中活跃的网络防火墙区域。我们发现,CODE1利用区域来管理防火墙规则,同时可以运用CODE2命令,确定当前哪些区域处于活动状态,以及它们与哪些网络接口相关联。例如,我们看到了一个示例,其中CODE3区域在CODE_4接口上处于活动状态。
接着,我们开始查看 CODE0 的配置文件,注意到其主要配置目录是 CODE1。我们尝试查看该目录的内容,明白了 CODE_2 命令用于文件而非目录,而列出目录内容是查看区域、服务和其他元素的配置文件的合适方法。
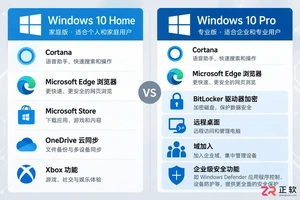
想知道如何将 Windows 10 家庭版升级到专业版?本文详解通过微软商店购买和输入产品密钥两种官方升级方法,说明数据保留情况、成本计算及升级后如何验证 BitLocker 和远程桌面等功能,助您安全获取专业版权限。
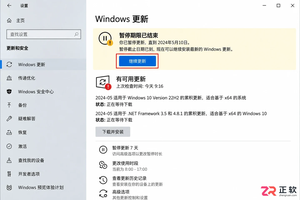
Windows 10 自动更新突然重新启用怎么办?本文详解暂停35天期限结束、误点继续更新、重启后任务续跑及公司域策略覆盖等常见原因,提供查看更新历史、设置活动时间和正确使用疑难解答的操作指南,帮助用户在支持结束前安全管理系统更新。
解决 Media Creation Tool 在下载 Windows 镜像时速度慢、中断或报错的问题。本文按操作顺序指导用户检查网络连接、系统权限、磁盘空间及 U 盘状态,确保顺利制作可启动安装介质。
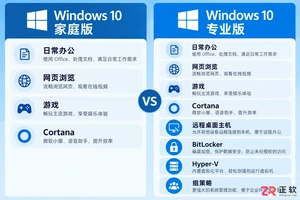
不确定该选Windows 10家庭版还是专业版?本文解析两者在远程连接、磁盘加密和虚拟化等方面的实际差异,帮你避开性能误区,根据真实使用场景做出最具性价比的选择。
Win10断电重启后总是自动继续更新怎么办?别强行关机,先等恢复完成。教你用暂停更新、设置活动时间和按流量计费连接,减少更新对工作的打扰。注意Win10支持已终止,长期不更新有风险。
解析Windows 10功能更新与质量更新的区别。说明个人家庭版无法永久单独关闭功能更新,专业版可通过组策略延迟功能升级。提醒用户关注Win10支持终止时间,避免误用禁用服务导致安全风险。
想知道Win10连手机热点时如何避免偷跑流量?只需将热点网络设为“按流量计费的连接”,即可限制Windows Update自动下载非优先更新。本文提供详细界面导览与设置步骤,助你精准控制后台数据消耗。
详解 Windows 11 安装的三种路径风险,指导如何制作官方安装介质、正确进入启动菜单、安全清理磁盘分区以及装后验证激活状态,帮助用户避免数据丢失和安装失败。
想只关闭Win10大版本升级但保留安全补丁?本文区分功能更新与质量更新,详解专业版组策略配置方法,并说明家庭版限制及Win10停止支持后的应对建议。
Win10笔记本外出使用手机热点时,如何防止自动下载更新包消耗流量?本文详解通过设置“按流量计费的连接”和“暂停更新”来精准控制流量,对比传递优化限速效果,并解释为何不应直接禁用Windows Update服务。




Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。


Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。