

Rancher2.6MonitoringGrafana对接LDAP
作者简介 谢泽钦,SUSE Rancher 技术支持工程师,负责订阅客户的维护与售后技术支持服务,提供相关技术解决方案。拥有 CKA、CKS 官方认证,多年云计算领域经验,经历了从 OpenStack 到 Kubernetes 的技术变革,对底层操作系统、KVM 虚拟化和 Docker 容器等相关云
作者简介
谢泽钦,SUSE Rancher 技术支持工程师,负责订阅客户的维护与售后技术支持服务,提供相关技术解决方案。拥有 CKA、CKS 官方认证,多年云计算领域经验,经历了从 OpenStack 到 Kubernetes 的技术变革,对底层操作系统、KVM 虚拟化和 Docker 容器等相关云原生技术拥有丰富的实践经验。
Rancher Monitoring 介绍
在Rancher管理平台里,能轻松在任何受支持管理的Kubernetes集群上开启Rancher Monitoring,达成监控告警之效。Rancher Monitoring默认运用Prometheus来对相关系统及应用服务实施监控,并且通过Grafana的仪表盘可视化工具来呈现数据统计监控情况。
思考
在默认情况下,Rancher对访问Grafana的用户限制较少,我们能够借助Anonymous用户来查看Rancher部署的任何默认仪表盘展示界面。然而,在更多的情形下,我们需要通过Grafana来构建自定义的仪表盘,此时Anonymous用户的ReadOnly权限便无法满足需求,而登录admin用户又会给Grafana带来一定的安全风险。所以,就需要这样一套用户管理系统来对Grafana的用户进行管理,对访问的用户实施一定权限的限制与管控。
虽然我们可以使用 Grafana 自带的用户管理列表来对访问的用户进行一定的权限管理,但是这需要额外维护一套用户列表。那么,可不可以直接对接企业内部的 LDAP系统,从而减少维护用户的成本呢?
答案是肯定的。从 Rancher2.5 版本开始,监控架构进行了调整,允许用户自定义更多相关组件的配置。本文将介绍在 Rancher2.6 上,如何通过配置 Rancher Monitoring 来进行 Grafana 对接 LDAP 认证。
先决条件
- Rancher:2.6.4
- k8s:1.20.11
- monitoring:100.1.2+up19.0.3
- OpenLDAP:1.5.0
详细操作
Grafana 对接 LDAP
编辑 Monitoring Yaml 配置 LDAP
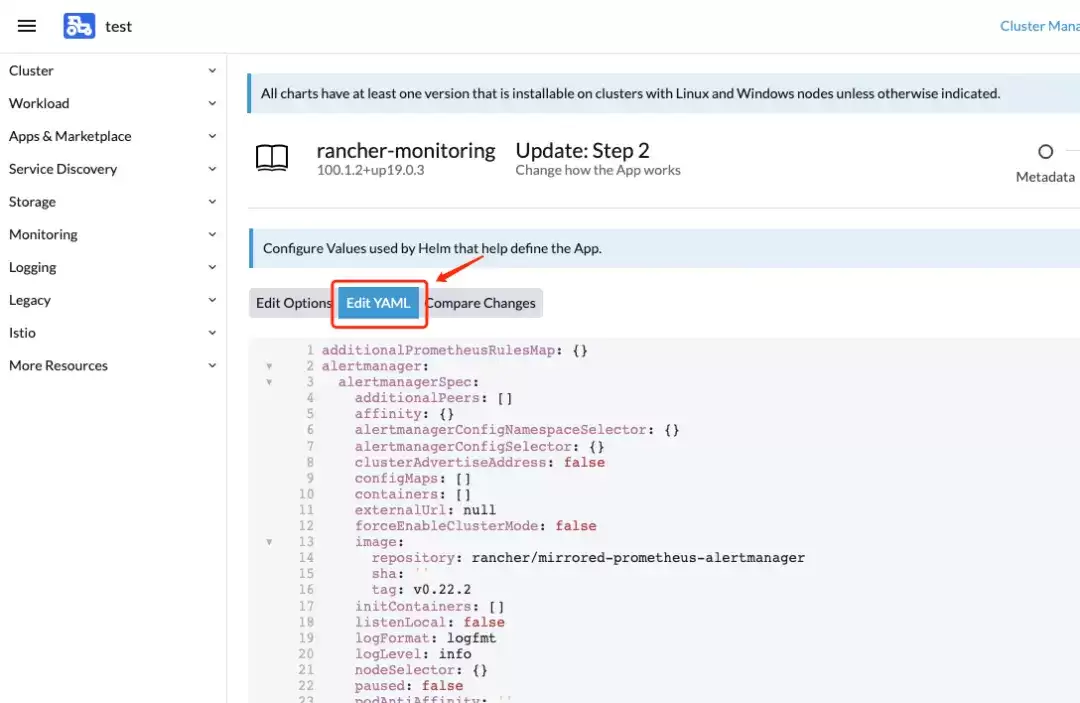
- 访问 Rancher explorer UI,进入 Apps & Marketplace,选择 Monitoring,在配置选项中选择 Edit YAML:
- 开启 LDAP 认证配置
在grafana.grafana.ini层级下新增如下auth.ldap配置信息开启 LDAP:
grafana:
  grafana.ini:
    auth.ldap:
      allow_sign_up: true
      config_file: /etc/grafana/ldap.toml
      enabled: true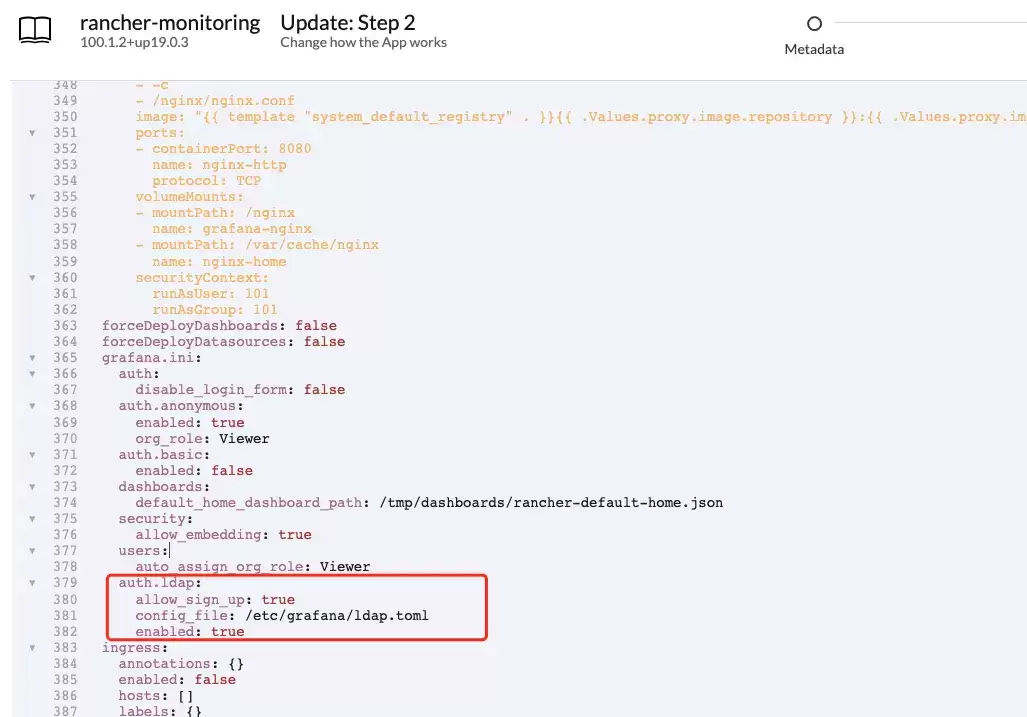
3.在grafana层级下,添加 LDAP 认证参数
grafana:
  ldap:
    config: |
      [[servers]]
      host = "test.zerchin.xyz"
      port = 389
      use_ssl = false
      start_tls = false
      ssl_skip_verify = true
      bind_dn = "cn=admin,dc=rancherldap,dc=com"
      bind_password = 'Rancher123'
      search_filter = "(cn=%s)"
      search_base_dns = ["cn=group,ou=rancher,dc=rancherldap,dc=com"]
      [servers.attributes]
      name = "givenName"
      surname = "sn"
      username = "cn"
      member_of = "memberOf"
      email = "email"
enabled: true参数说明:
host:LDAP 服务器地址(IP/Domain,指定多个地址空格分隔)。
port:LDAP 端口,默认是 389,如果 use_ssl=true 则是 636。
use_ssl:是否使用加密 TLS 连接。
start_tls:STARTTLS 是一种明文通信协议的扩展,能够让明文的通信连线直接成为加密连线(使用 SSL/TLS 加密),而不需要使用另一个特别的端口来进行加密通信。
ssl_skip_verify:是否跳过 SSL 证书验证。
bind_dn:LDAP 服务账户用户名。
bind_password:密码(如果密码包含#,则需要用三个括号引起来,例如:“”“#password;”“”)。
search_filter:用户查询过滤字段,例如"(cn=%s)" 、"(sAMAccountName=%s)" 、 "(uid=%s)"。
search_base_dns:用户搜索起点。
- 配置好之后启动监控。
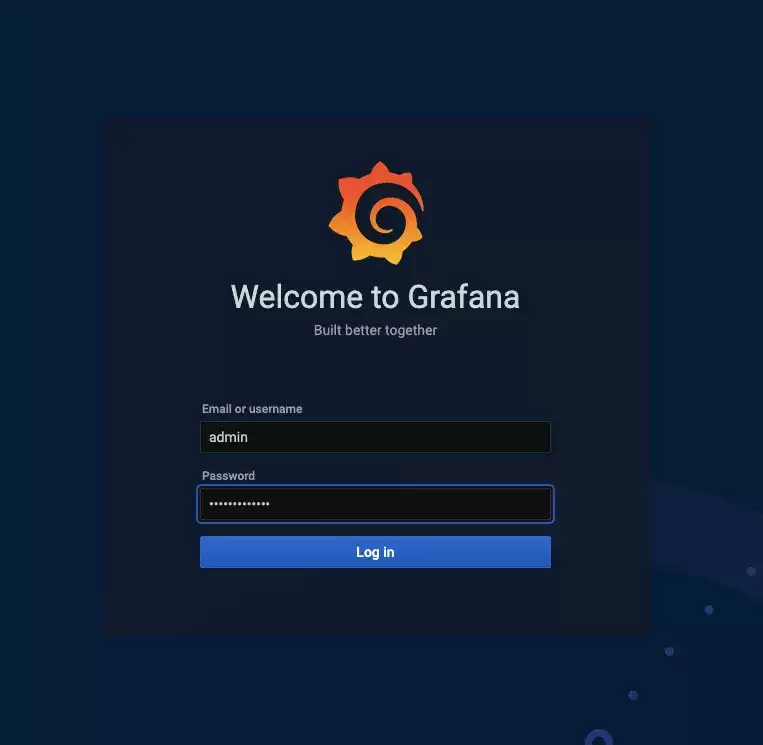
等待监控启动成功后,打开 Grafana UI 界面,默认账号密码为:admin/prom-operator
LDAP 验证
登录之后,左侧进入 Server Admin - LDAP,在 LDAP Connection 下可以看到连接的主机。
在 Test user mapping 下,搜索存在的 LDAP 用户,可以查到用户信息。
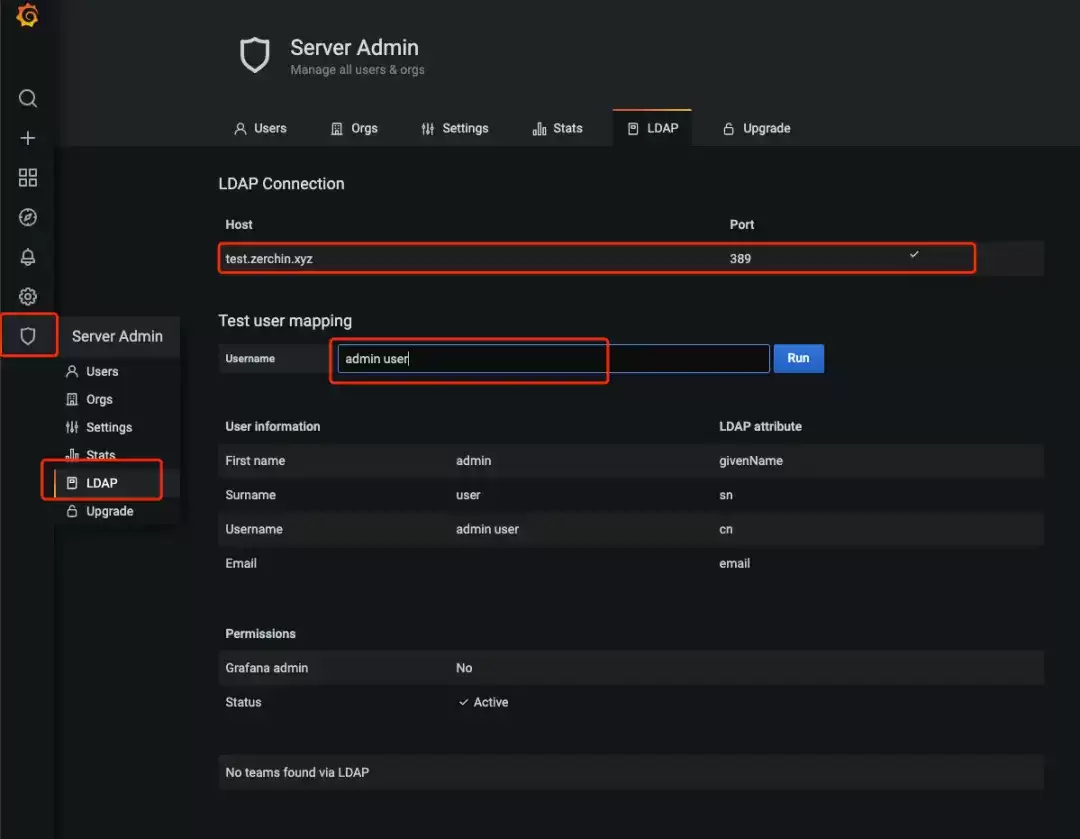
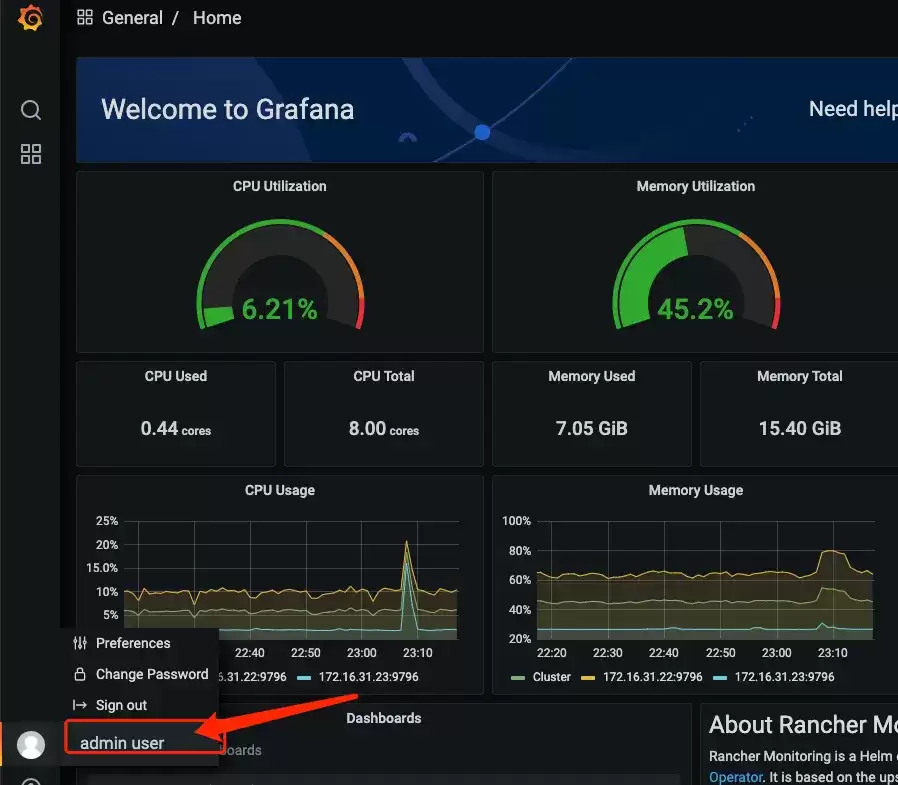
并且可以使用 LDAP 用户登录访问 Grafana UI 界面。
Grafana 基于 SSL 对接 LDAP
上述方法对接了 LDAP 的 389 端口,我们可以使用此端口进行 LDAP 连接。
但是该端口是非安全和未加密的连接,容易造成安全问题,暴露用户相关信息,一般建议389端口仅用在内网或者测试环境。
对于安全要求比较高的环境下,我们可以使用 LDAP 另一个 SSL 加密端口来对接LDAP 服务:636 端口。
创建证书 secret
在cattle-monitoring-system命名空间下,新建一个名叫certs的secret,其中ca.pem写入 CA 证书,tls.crt写入 LDAP 服务器证书,tls.key写入 LDAP 服务器证书秘钥。
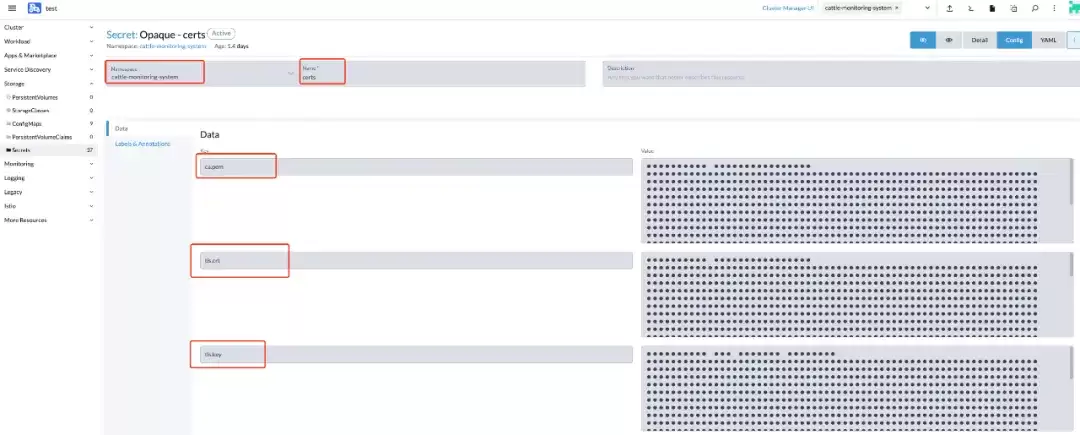
也可以通过命令行导入相关证书:
kubectl create secret generic certs -n cattle-monitoring-system --from-file=ca.pem --from-file=tls.crt --from-file=tls.keyLDAP SSL 认证配置
编辑 Monitoring yaml 配置
- 在
grafana层级下,添加extraSecretMounts挂载 secret 证书:
grafana:
  extraSecretMounts:
    - defaultMode: 440
      mountPath: /opt/certs
      name: certs
      readOnly: true
secretName: certs- LDAP 开启 SSL 认证:
grafana:
  ldap:
    config: |
      [[servers]]
      host = "test.zerchin.xyz"
      port = 636
      use_ssl = true
      start_tls = false
      ssl_skip_verify = false
      root_ca_cert = "/opt/certs/ca.pem"
      client_cert = "/opt/certs/tls.crt"
      client_key = "/opt/certs/tls.key"
      bind_dn = "cn=admin,dc=rancherldap,dc=com"
      bind_password = 'Rancher123'
      search_filter = "(cn=%s)"
      search_base_dns = ["cn=group,ou=rancher,dc=rancherldap,dc=com"]
      [servers.attributes]
      name = "givenName"
      surname = "sn"
      username = "cn"
      member_of = "memberOf"
      email = "email"
enabled: trueport设置为 636 SSL 加密端口use_ssl设置为 true,ssl_skip_verify设置为 false,开启 SSL 认证root_ca_cert、client_cert、client_key配置证书路径
- 配置好之后启动监控。
LDAP SSL 验证
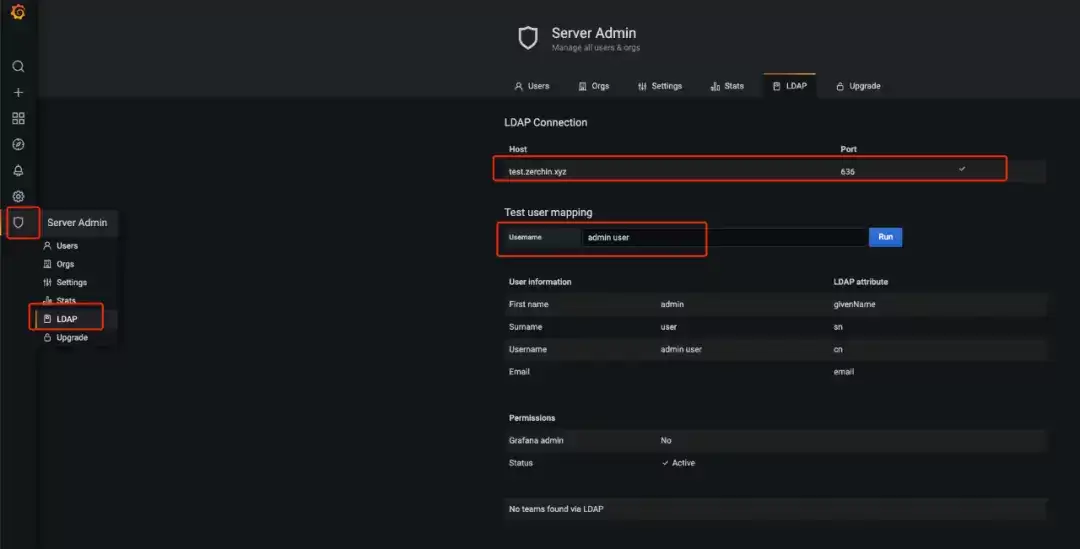
登录 Grafana,左侧进入 Server Admin - LDAP,在 LDAP Connection 下可以看到,已经连上了 636 SSL 加密端口。
并且在Test user mapping下,搜索存在的LDAP用户,可以查到用户信息。
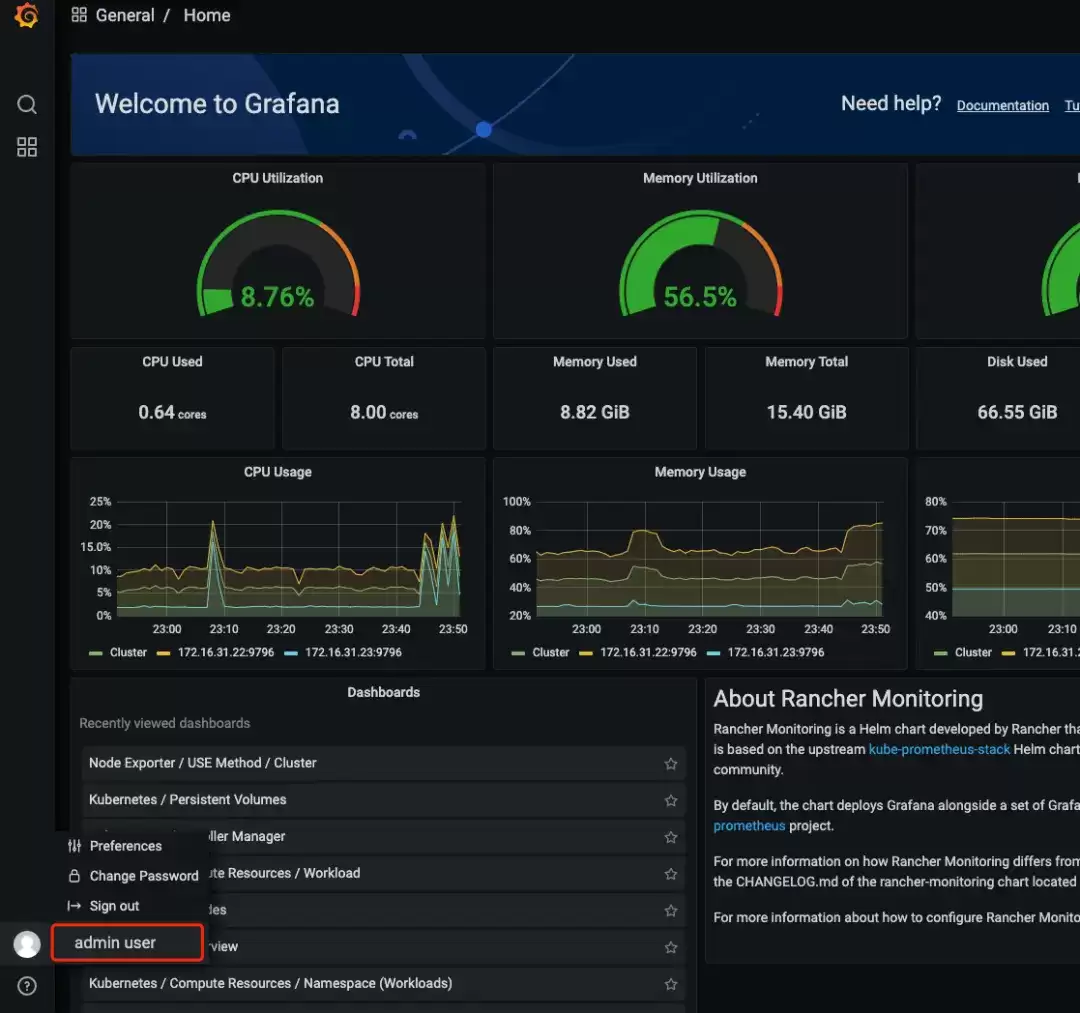
尝试用 LDAP 用户登录,可以正常登录查看数据。
总结
通过上述配置,我们可以顺利对接企业内部的 LDAP 作为 Grafana 用户管理系统,从而能够直接利用现有的用户管理系统进行统一的用户管理和权限认证。当然我们也可以去对接其他的用户管理系统,例如 okta、saml、github、basic 等等,我们可以根据具体的需求参考 Grafana 官方文档进行配置即可。
Grafana 配置参考:https://grafana.com/docs/grafana/next/setup-grafana/configure-security/configure-authentication/ldap/
Windows 11 家庭版和专业版在安装步骤上并无本质差异,主要区别在于产品密钥激活和功能解锁。本教程指导你如何检查硬件兼容性、使用官方媒体创建工具制作安装盘,以及在安装过程中正确选择版本。同时解析安装后如何验证激活状态,以及从家庭版升级到专业版的正规路径,确保系统稳定且合规。
除了开始菜单的变化,Windows 11在TPM 2.0安全要求、窗口贴靠布局、驱动兼容性以及系统更新策略上与Windows 10有显著不同。本文详解两者实质差异,助你判断是否值得升级。
详解Windows 10家庭版和专业版在关闭或暂停自动更新时的操作区别。涵盖通用的暂停更新、活动时间设置,以及专业版独有的组策略管理入口,帮助不同版本用户合理控制更新节奏,避免系统安全风险。
想知道Win10暂停更新最长能设多久?官方支持最长暂停35天。本文图文演示如何在设置中开启暂停、确认生效日期,以及到期后如何恢复更新或调整活动时间以避免打扰。
本教程介绍如何在Windows 10中通过暂停更新、设置活动时间及安排重启时间来减少更新弹窗提醒。包含通知隐藏技巧及更新失败排查步骤,帮助你在保持系统安全的同时减少工作打扰。
Windows 10 更新时 CPU 占用过高怎么办?本教程演示如何通过任务管理器确认更新进程,使用“暂停更新”功能临时停止后台活动,并设置“活动时间”防止自动重启干扰工作。提供安全的故障排查步骤,避免直接禁用系统服务带来的风险。
Win10玩游戏时突然弹出更新重启提示?不要强制关机。本文教你如何通过设置“活动时间”避免自动重启,利用“安排重启”规划空闲时间,以及合理使用“暂停更新”功能。区分不同状态下的应对策略,既保护游戏进度又维持系统安全。
Win10自动更新抢占带宽导致游戏卡顿或网页打不开?本教程教你通过任务管理器确认更新进程,利用暂停更新、按流量计费连接和传递优化带宽限制,精准控制Windows Update下载速度,解决网络拥堵问题。
Win10家庭版用户常受强制更新困扰。本文详解如何利用系统自带的暂停更新、活动时间和安排重启功能,在不破坏系统稳定性的前提下减少更新打扰,并分析注册表修改的风险及系统支持现状。
Windows 10更新后开机突然要求输入密码?本文解析自动登录失效的真实原因,提供通过netplwiz重新保存凭据、关闭Windows Hello干扰及排查账户策略的完整步骤,助你恢复免密进入桌面。




Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。


Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。