

DebianOpenSSL证书管理如何操作
掌握Debian系统下OpenSSL证书管理的实用技巧一 安装与准备检查是否已安装:运行命令查看版本号命令:openssl version安装工具与开发库(如未安装)命令:sudo apt update && sudo apt install openssl libssl-dev说明:libssl-
掌握Debian系统下OpenSSL证书管理的实用技巧
一 安装与准备
- 检查是否已安装:运行命令查看版本号
- 命令:
openssl version
- 命令:
- 安装工具与开发库(如未安装)
- 命令:
sudo apt update && sudo apt install openssl libssl-dev
- 命令:
- 说明:
libssl-dev为编译依赖或调用 OpenSSL API 的程序所需,日常签发/部署证书仅需安装 openssl 即可。
二 生成私钥与 CSR
- 生成受密码保护的 RSA 私钥(2048 位)
- 命令:
openssl genpkey -algorithm RSA -out private.key -aes256
- 命令:
- 生成 CSR(证书签名请求)
- 命令:
openssl req -new -key private.key -out server.csr - 交互填写:C/ST/L/O/OU/CN(CN 建议填域名),可设置 Email 等字段
- 命令:
- 补充:如需不加密私钥(便于自动化,但安全性更低),可用
- 命令:
openssl genrsa -out private.key 2048
- 命令:
- 提示:私钥务必严格保护(文件权限建议 600),CSR 可安全提交给 CA。
三、自签名证书的生成与服务器部署
- 生成 自签名证书(有效期 365 天)
- 命令:
openssl x509 -req -days 365 -in server.csr -signkey private.key -out server.crt
- 命令:
- 部署到 Nginx
- 建议目录:
sudo mkdir -p /etc/nginx/ssl && sudo chmod 700 /etc/nginx/ssl - 复制文件:
sudo cp server.crt /etc/ssl/certs/ && sudo cp private.key /etc/ssl/private/ - 配置片段:
server {
  listen 443 ssl;
  server_name yourdomain.com;
  ssl_certificate     /etc/ssl/certs/server.crt;
  ssl_certificate_key /etc/ssl/private/private.key;
} - 生效:
sudo nginx -t && sudo systemctl restart nginx
- 建议目录:
- 部署到 Apache
- 配置片段:
  SSLEngine on
  SSLCertificateFile      /path/to/server.crt
SSLCertificateKeyFile /path/to/private.key - 生效:
sudo a2enmod ssl && sudo systemctl restart apache2
- 配置片段:
- 证书链(如使用中间 CA)
- 合并顺序:服务器证书在前、中间证书在后
- 命令:
cat server.crt intermediate.crt > server-chain.crt
- 命令:
- Nginx 使用:
ssl_certificate /path/to/server-chain.crt; - Apache 使用:
SSLCertificateChainFile /path/to/intermediate.crt;(或合并为同一文件)
- 合并顺序:服务器证书在前、中间证书在后
四 验证与排错
- 查看证书内容
- 命令:
openssl x509 -in server.crt -text -noout
- 命令:
- 查看有效期
- 命令:
openssl x509 -in server.crt -noout -dates
- 命令:
- 验证证书是否由指定 CA 签发
- 命令:
openssl verify -CAfile ca_bundle.crt server.crt
- 命令:
- 在线连接诊断(SNI 场景)
- 命令:
openssl s_client -connect yourdomain.com:443 -servername yourdomain.com
- 命令:
- Nginx/Apache 排错
- 语法检查:
sudo nginx -t或sudo apache2ctl configtest - 日志定位:
/var/log/nginx/error.log、/var/log/apache2/error.log - 权限与路径:证书与私钥路径正确、权限合理(私钥 600)。
- 语法检查:
五 续期 吊销 与系统 CA 更新
- 续期
- Let’s Encrypt 证书:测试续期
sudo certbot renew --dry-run,正式续期sudo certbot renew - 续期后重启依赖服务:
sudo systemctl restart nginx或sudo systemctl restart apache2 - 自签名证书:重新执行“生成自签名证书”步骤并替换旧证书,随后重启服务
- Let’s Encrypt 证书:测试续期
- 吊销与 CRL(自建/私有 CA 场景)
- 撤销证书:
openssl ca -config /etc/ssl/openssl.cnf -revoke server.crt - 生成/更新 CRL:
openssl ca -config /etc/ssl/openssl.cnf -gencrl -out crl.pem - 分发 CRL:将 crl.pem 发布到可被客户端/服务器访问的位置
- 验证是否被吊销:
openssl verify -CAfile ca_bundle.crt -untrusted crl.pem server.crt
- 撤销证书:
- 系统 CA 证书更新(信任链)
- 命令:
sudo apt update && sudo apt install --only-upgrade ca-certificates && sudo update-ca-certificates
- 命令:
- 安全与维护
- 定期更新 OpenSSL 与相关包:
sudo apt update && sudo apt upgrade libssl-dev - 避免使用过时算法与过短密钥长度,优先 RSA 2048+ 或 ECC。
- 定期更新 OpenSSL 与相关包:
详细讲解Windows系统安装步骤,包括使用Media Creation Tool制作启动U盘、BIOS/UEFI启动设置、磁盘分区选择及驱动激活检查。区分就地重装与全新安装,帮助用户安全完成系统部署。
想从 Linux 换回 Windows?本文详解制作安装介质、进入 BIOS/UEFI 启动菜单、删除 Linux 分区及安装 Windows 的全过程。重点提示数据备份与磁盘确认,避免误删其他硬盘数据。
学习如何安装和配置 ObjectDock,包括设置 Dock 位置、图标大小、自动隐藏、添加应用快捷方式、更换背景主题以及设置开机自启,打造高效美观的 Windows 桌面环境。
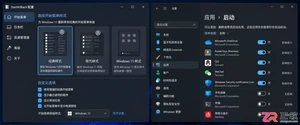
找不到StartAllBack开机启动选项?本文详解如何在Windows设置、任务管理器及启动文件夹中定位StartAllBack启动项,并验证其是否随系统自动运行,解决重启后界面恢复默认的问题。
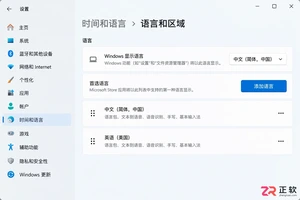
遇到Windows界面无法切换为中文的情况?本文详解如何区分输入法与显示语言,排查单一语言版本限制,正确安装中文语言包并解决下载失败问题,助您快速恢复中文界面。
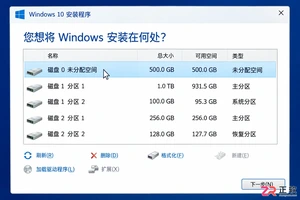
Windows 10 安装过程中遇到分区混乱或报错?本教程指导你如何在备份数据后,正确识别目标磁盘,匹配 UEFI/GPT 启动模式,并通过安装程序自动重建系统分区,确保全新安装顺利启动。
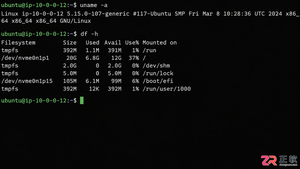
详解 1Panel 在 Linux 服务器上的在线安装步骤。涵盖环境检查、SSH 终端操作、官方脚本执行、Docker 依赖处理及浏览器访问配置,助您快速搭建运维管理面板。
想知道如何将 Windows 10 家庭版升级到专业版?本文详解通过微软商店购买和输入产品密钥两种官方升级方法,说明数据保留情况、成本计算及升级后如何验证 BitLocker 和远程桌面等功能,助您安全获取专业版权限。
Windows 10 自动更新突然重新启用怎么办?本文详解暂停35天期限结束、误点继续更新、重启后任务续跑及公司域策略覆盖等常见原因,提供查看更新历史、设置活动时间和正确使用疑难解答的操作指南,帮助用户在支持结束前安全管理系统更新。
解决 Media Creation Tool 在下载 Windows 镜像时速度慢、中断或报错的问题。本文按操作顺序指导用户检查网络连接、系统权限、磁盘空间及 U 盘状态,确保顺利制作可启动安装介质。




Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。


Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。