

Linux服务器Java如何安全配置
Linux服务器上Ja va安全配置清单一 基础环境与运行账户保持 JDK/JRE 为受支持的最新版本,及时获取安全修复;在 Linux 上优先使用包管理器安装并定期更新。避免使用已停止维护的版本。以 非 root 专用系统账户运行 Ja va 进程(如创建 ja vauser),遵循最小权限原则。
Linux服务器上Ja va安全配置清单
一 基础环境与运行账户
- 保持 JDK/JRE 为受支持的最新版本,及时获取安全修复;在 Linux 上优先使用包管理器安装并定期更新。避免使用已停止维护的版本。
- 以 非 root 专用系统账户运行 Ja va 进程(如创建 ja vauser),遵循最小权限原则。
- 正确设置 JA VA_HOME 与 PATH,避免路径劫持与环境混淆。
- 示例:创建用户并以该用户启动
- 创建用户:
sudo adduser ja vauser - 切换运行:
sudo -u ja vauser ja va -jar your-app.jar
以上做法可降低被攻破后的横向权限与系统破坏面。
- 创建用户:
二、JVM与Ja va运行时安全参数的那些事儿
- 内存与稳定性
- 设置堆大小:
-Xms与-Xmx(如-Xms256m -Xmx512m),避免无限制占用导致 OOM 影响系统稳定性。 - 开启故障诊断:
-XX:+HeapDumpOnOutOfMemoryError、-XX:HeapDumpPath=/var/log/heapdumps,便于事后分析。 - 错误处置:
-XX:OnOutOfMemoryError="kill -9 %p"或执行告警脚本,防止“僵尸进程”。
- 设置堆大小:
- 熵源与启动
- 加速启动并避免阻塞:
-Dja va.security.egd=file:/dev/./urandom(注意使用“/./”绕过 JVM 内置过滤)。
- 加速启动并避免阻塞:
- 安全策略
- 启用安全管理器:
-Dja va.security.manager -Dja va.security.policy=/opt/app/policy.txt(按需最小化授权)。
- 启用安全管理器:
- 示例(可写入 setenv.sh 或 systemd ExecStart 前):
JA VA_OPTS="-server -Xms256m -Xmx512m -XX:+HeapDumpOnOutOfMemoryError -XX:HeapDumpPath=/var/log/heapdumps -Dja va.security.egd=file:/dev/./urandom"
以上参数有助于限制资源、提升可观测性并降低被滥用风险。
三 网络与传输安全
- 强制 TLS/HTTPS:在 Tomcat 等容器中配置 SSL/TLS,禁用明文端口;仅启用 TLSv1.2+,禁用 SSLv3/TLSv1.0/TLSv1.1。
- 示例(Tomcat server.xml Connector):
- 协议与算法
- 使用 TLS 进行传输加密;数据静态加密优先 AES-128/256(结合密钥管理)。
- 边界与访问控制
- 通过 firewalld/iptables/ufw 仅开放必要端口(如 443/8443),对管理口限制来源网段。
- 示例(firewalld):
firewall-cmd --permanent --add-service=https && firewall-cmd --reload
以上措施确保数据在传输与边界处得到保护。
四 应用容器与代码层加固
- 容器与框架
- Tomcat:禁用目录列表(在应用的 web.xml 使用
- 移除或禁用不再使用的组件(如 Ja va Web Start、浏览器插件等),减少攻击面。
- Tomcat:禁用目录列表(在应用的 web.xml 使用
- 代码层
- 使用 PreparedStatement 防止 SQL 注入;对输出进行适当编码避免 XSS;敏感数据加密存储与传输。
- 依赖与漏洞治理
- 定期更新依赖,使用 OWASP Dependency-Check 等工具扫描第三方库漏洞,及时修复。
以上做法覆盖常见 Web 容器风险与代码注入类漏洞。
- 定期更新依赖,使用 OWASP Dependency-Check 等工具扫描第三方库漏洞,及时修复。
五 系统与运维安全
- 资源与权限隔离
- 通过 ulimit 限制进程资源(打开文件数、地址空间等),防止资源耗尽型攻击或误操作。
- 示例(/etc/security/limits.conf):
ja vauser soft nofile 1000ja vauser hard nofile 2000ja vauser soft as 512Mja vauser hard as 1024M
- 强制访问控制
- 启用并保持 SELinux 为 enforcing,按需编写策略,避免直接
setenforce 0或永久关闭。
- 启用并保持 SELinux 为 enforcing,按需编写策略,避免直接
- 持续维护
- 定期更新 操作系统与 Ja va;集中收集与审计 应用与系统日志;对变更进行灰度与回滚演练。
以上措施提升系统层面的隔离与可审计性,形成闭环运维。
- 定期更新 操作系统与 Ja va;集中收集与审计 应用与系统日志;对变更进行灰度与回滚演练。
要把 OpenSCAP 的 profile 和策略文件路径选准确,第一步得先确认策略文件确实在位,比如 /usr/share/xml/scap/ssg/content/ssg-rhel8-ds.xml。接着,再用 oscap info 把完整的 profile ID 查清楚,例如 xccdf_org
DebianLinux系统安全需遵循最小化安装与权限原则,及时更新并加固系统。应配置强认证策略、严格管控网络服务与访问权限,部署防火墙及入侵防范工具。需订阅安全公告,建立监控审计与文件完整性检查机制,并对敏感数据加密,遵循“3-2-1”原则实施可靠备份。
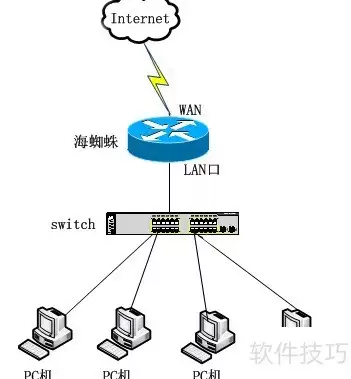
配置新路由器时,具体怎么设置,很大程度上取决于设备型号和实际用途。每个管理员心里都有一份自认为最顺手的配置清单。下面这几条常用的路由器配置命令,算是基础中的基础,覆盖了初始设置和安全强化,能帮你快速完成部署,同时保证网络稳定和安全性。 1. 在路由器中设置登录账户首先要做的,就是为路由器和交换机配上
Composer中auth.json权限问题的本质是文件或父目录属主与当前用户不匹配,导致写入失败。常见报错为Permissiondenied,根源常为误用sudo将文件写入root目录。解决方案是使用chown将文件所有权归还当前用户,而非修改chmod。
phpEnv默认绑定Apache,切换Nginx后配置极简,导致autoindex未关闭、root与alias混用、路径穿越未过滤等目录遍历漏洞,存在敏感文件泄露风险。修复需关闭autoindex、禁用敏感路径、统一用root加try_files,并限制php-fpm解析范围以避免越界。
ThinkPHP多语言漏洞源于lang参数未经路径检查直接拼接文件路径,可导致目录遍历或远程代码执行。防御需使用realpath解析路径并与白名单目录比对校验。若无需多语言应直接关闭功能。升级框架至6.0.14+并调整PHP配置可彻底修复。
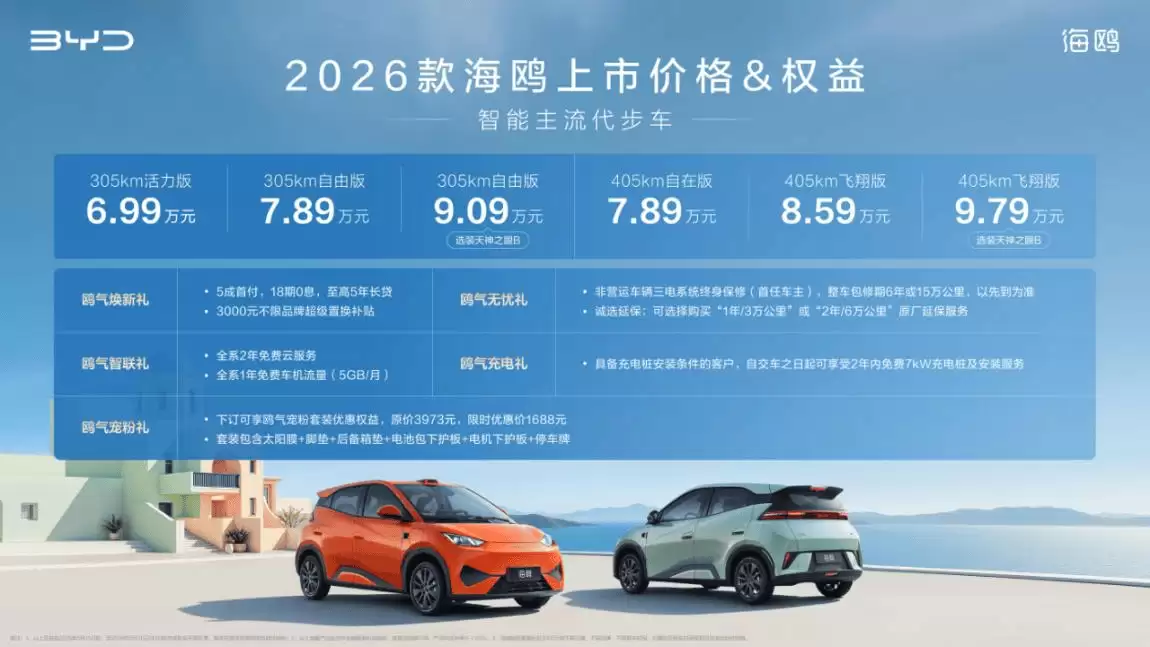
2026款海鸥近日正式上市,共推出四款配置车型,官方指导价区间为6.99万元至8.59万元。新车在延续亲民价格的同时,聚焦智能科技、安全配置与乘坐舒适性三大核心领域进行了显著升级,产品力得到进一步夯实。即日起至活动截止日期,购车用户可享受包含焕新补贴、智联服务以及无忧保养在内的多项限时专属权益。 !
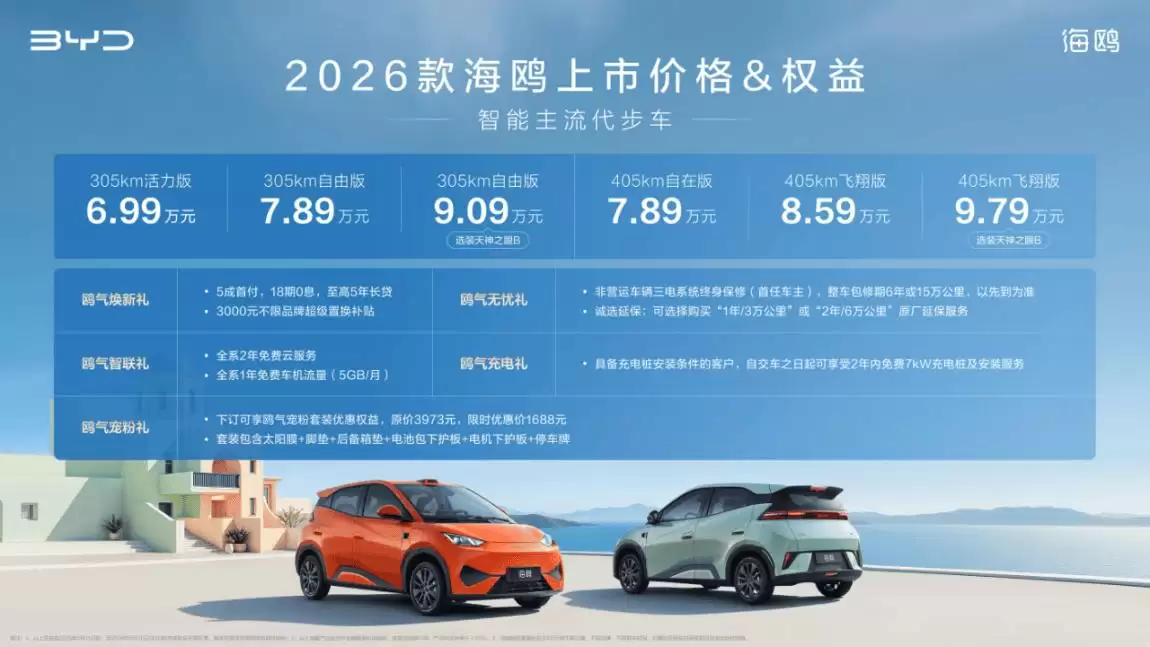
2026款海鸥已经正式上市,这次带来了四款配置车型,价格区间定在6.99万元到8.59万元。新车在价格体系不变的前提下,重点对智能科技、安全性能和舒适配置进行了升级。值得一提的是,305km自由版和405km飞翔版现在支持选装激光雷达,选装后的价格分别是9.09万元和9.79万元。从即日起到活动结束
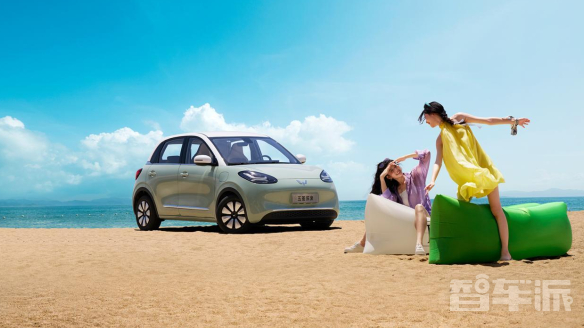
9月25日消息,五菱缤果410km灵犀尊享款车型今日正式登场,标价8.88万元。这款新车焕然一新,从外观到内饰、从续航性能到配置升级,皆有显著提升,为消费者带来更多实惠和便利。新的五菱缤果410km版车型不仅在外观上保持了圆润时尚的风格,还推出了三款全新配色:朝霞粉、浅湾绿和清风蓝,以满足不同消费者的审美需求。配置方面,车辆配备了自动雨刷和自动大灯功能,以及主副驾驶安全气囊和前排侧气囊等多项安全配置,Autohold和ESC等功能也成为了标配,为行车提供更多保障。据小编了解,这款新车在动力和续航方面也有显
俄罗斯Yandex外贸日报官网免登录入口地址为https://www.yondex.net/,用户可通过该链接直接访问国际版界面,无需注册即可使用多语言搜索、新闻浏览、地图服务、实时财经数据及翻译工具等功能,页面支持地区与内容偏好调整,便于外贸信息获取。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



