

xshell连接linux失败 原因排查与解决
Xshell6是一个强大的安全终端模拟软件。 Xshell6支持SSH1,SSH2和TELNET 协议。用户可以通过家里的网络连接远程主机,方便用户在家处理突发事情,可以让用户轻松管理远程主机。 Xshell6还可以上传下载文件,非常方便。
遇到 Xshell 连不上 Linux?本文详解如何区分连接超时与认证失败,使用 Test-NetConnection 检查 TCP 端口,核对 SSH 服务状态及公钥/密码认证设置,助你高效恢复远程连接。
Xshell 连不上 Linux 服务器,最忌讳的是在不知道卡在哪一步时反复输入密码。连接失败通常分为三种情况:地址根本不通、SSH 服务没有应答,或者已经进入登录环节但认证被拒。按照“先网络、后服务、再认证”的顺序排查,能避免大量无效操作。下面以 Windows 上的 Xshell 连接有管理权限的 Linux 主机为例,说明具体的排查路径。
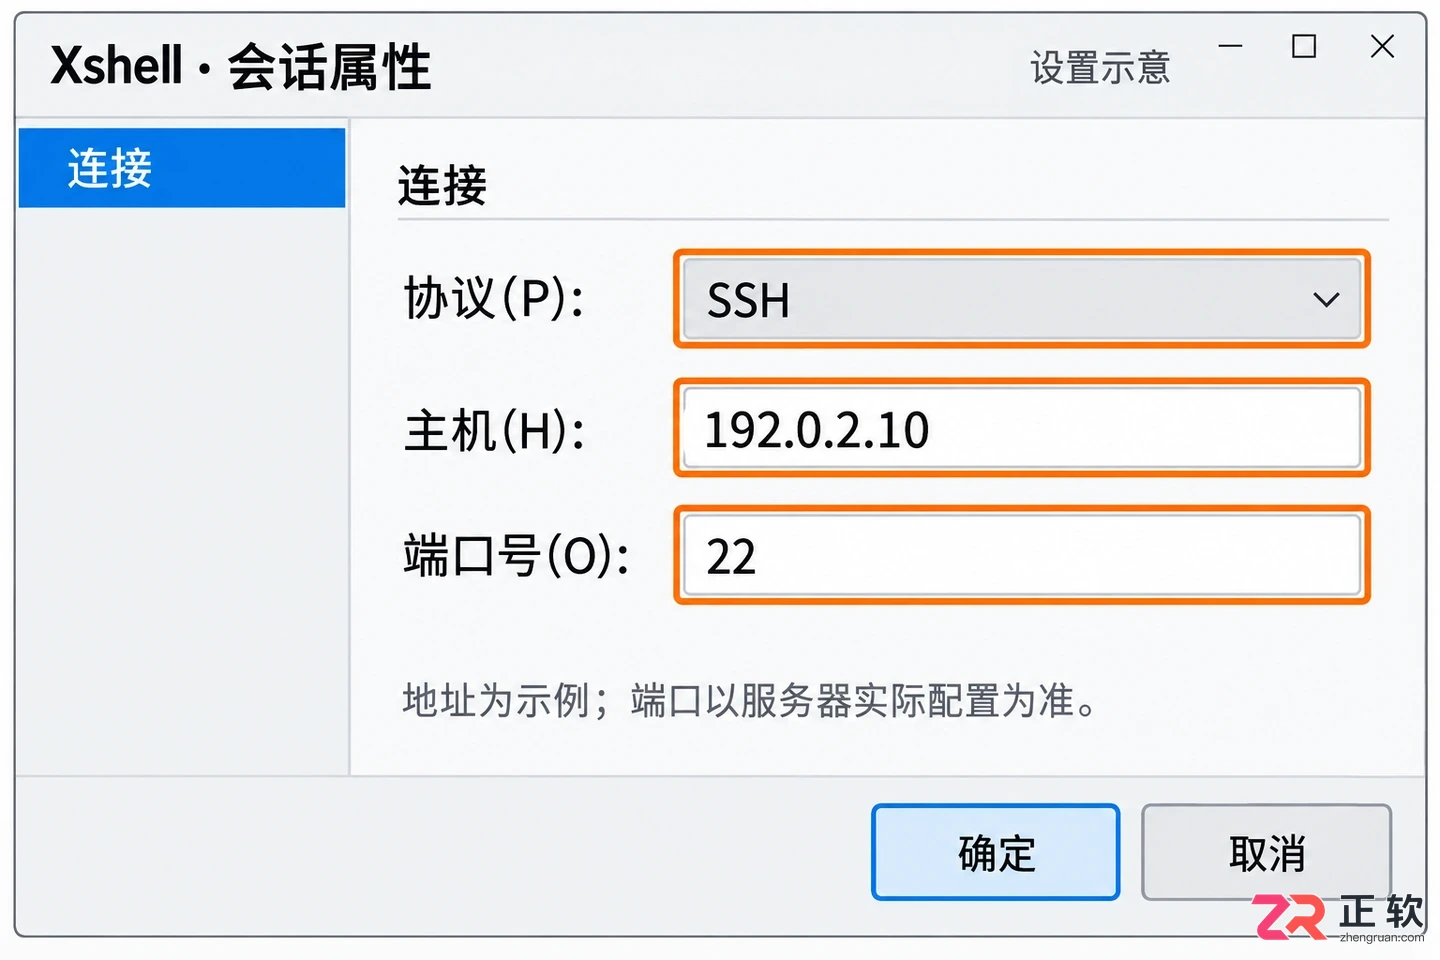
Xshell 会话属性中的连接设置,需核对主机、协议和端口
1. 核对会话里的地址、协议和端口
在 Xshell 的会话列表中,右键点击目标会话选择【属性】。在【连接】类别下,仔细核对三项核心信息:
主机:填写服务器实际的 IP 地址或域名。注意不要带上
http://等网页前缀,也不要误填云厂商控制台的网址。协议:必须选择 SSH。
端口:默认为 22,但如果管理员修改过端口,必须填写实际值。
如果服务器位于内网,请确保当前电脑已接入指定的 网络工具 或跳板环境。私网地址无法通过切换公网直接访问。保存设置后尝试连接,并记下具体的错误提示,如“连接超时”、“连接被拒绝”或“认证失败”,这将决定后续的排查方向。
2. 从 Windows 检查目标 TCP 端口
如果 Xshell 提示连接超时或被拒绝,先在 Windows 本地确认网络是否可达。打开 Windows PowerShell,使用 Test-NetConnection 命令测试目标服务器的 TCP 端口。请将示例中的 192.0.2.10 替换为你的服务器实际 IP,端口替换为实际 SSH 端口。
Test-NetConnection -ComputerName 192.0.2.10 -Port 22
执行后,重点观察结果中的 TcpTestSucceeded 字段:
结果为 True:说明从本机到服务器该端口的 TCP 连接是通的。此时问题大概率出在 Xshell 的协议配置或后续的认证环节,请回到第 1 步和第 4 步检查。
结果为 False:说明网络层面不通。此时应检查本地路由、网络工具 连接状态、防火墙规则或云服务器的安全组设置。注意,Ping 通不代表 SSH 端口开放,Ping 不通也不代表服务器宕机,必须以 TCP 端口测试结果为准。
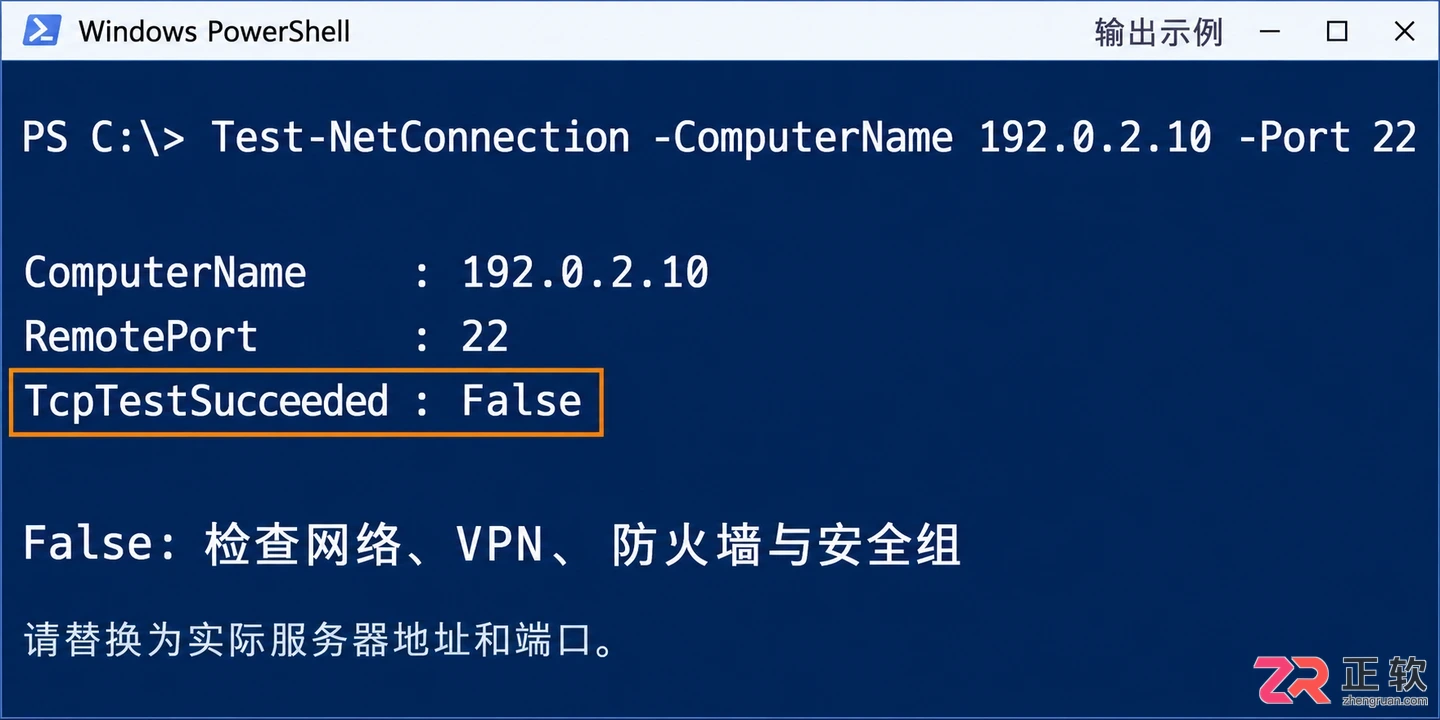
使用 PowerShell 测试 TCP 端口连通性
3. 端口不通时,从服务器控制台查看服务
如果确认网络策略允许但端口仍不通,或者你有权限登录服务器控制台(如云平台 VNC 或物理终端),可以在服务器端检查 SSH 服务状态。以下以 Ubuntu 系统为例:
systemctl status ssh.service
sudo ss -lntp
第一条命令查看 SSH 服务是否正在运行;第二条命令查看系统当前监听的端口和地址。如果 ss 命令显示 SSH 仅监听在 127.0.0.1(回环地址),则外部电脑无法直接连接。此外,还需检查系统防火墙(如 ufw 或 iptables)以及云平台的安全组,确保只允许受信任的 IP 访问 SSH 端口。切勿为了调试而关闭所有防火墙或向全网开放端口。
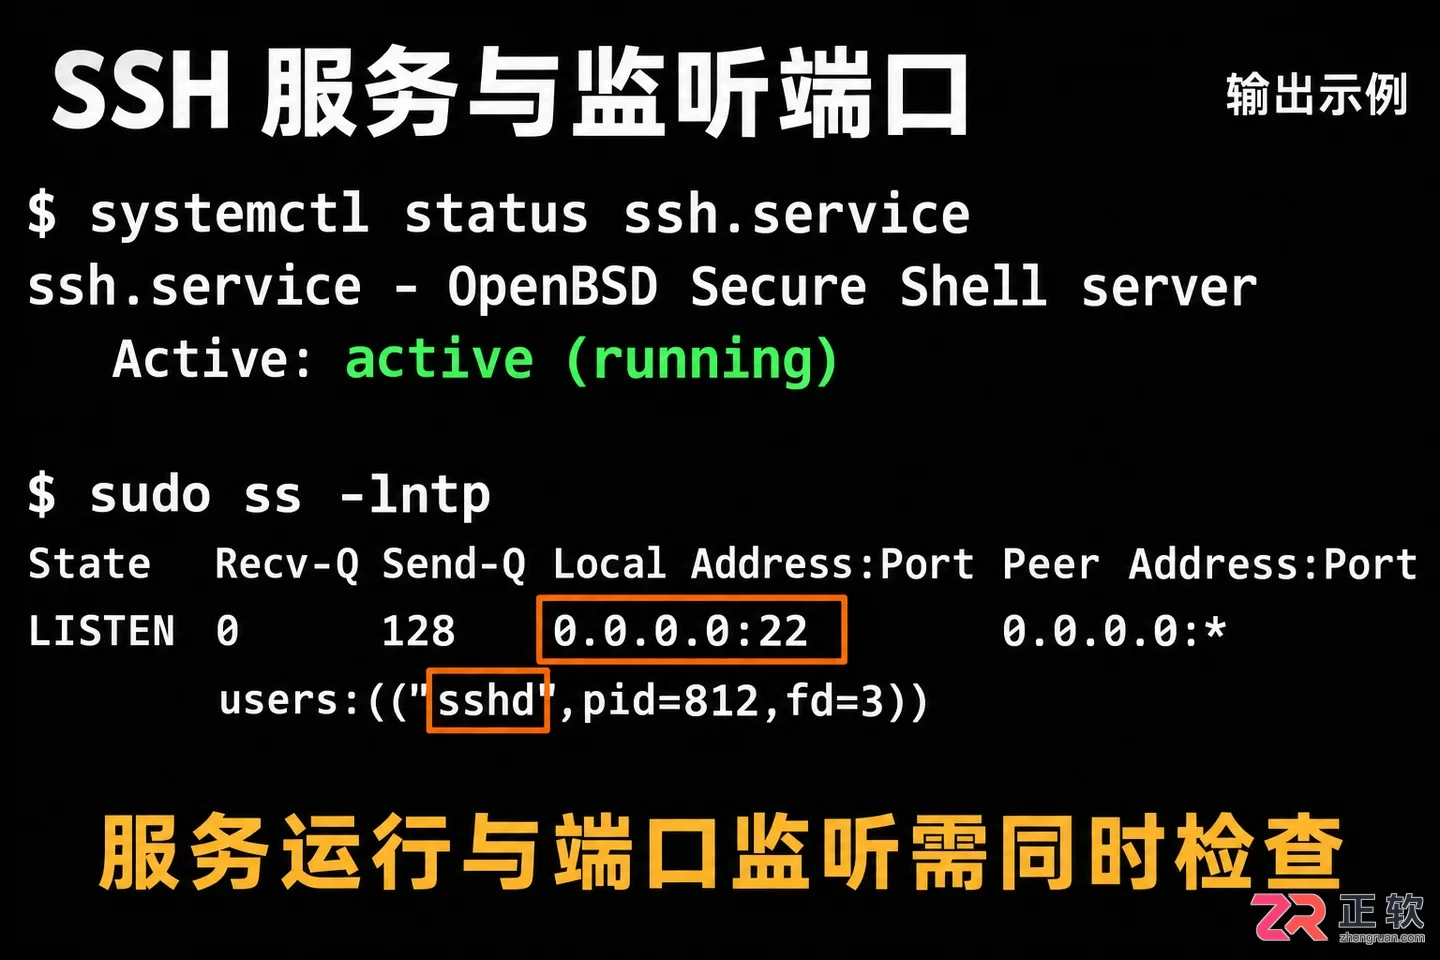
在 Linux 终端中检查 SSH 服务运行状态及监听端口
4. 已到登录阶段,就检查认证方式
如果网络连接正常,但 Xshell 弹出认证失败提示,请进入会话属性的【连接】→【用户身份验证】进行检查:
用户名:确保填写的是 Linux 系统中存在的账户名。云镜像的默认用户往往不是 root,而是 ubuntu、centos 或 ec2-user 等。
方法:确认服务器支持的认证方式。如果服务器禁用了密码登录,仅允许公钥认证,那么输入正确的密码也会失败。此时应选择“Public Key”方法,并加载对应的私钥文件。
私钥口令:如果私钥本身设置了保护口令,这里需要输入解锁私钥的密码,而不是 Linux 用户的登录密码。
多次认证失败可能会触发服务器的账户保护机制(如 fail2ban),导致 IP 被临时封锁。此时应停止尝试,联系管理员查看日志或等待解封。
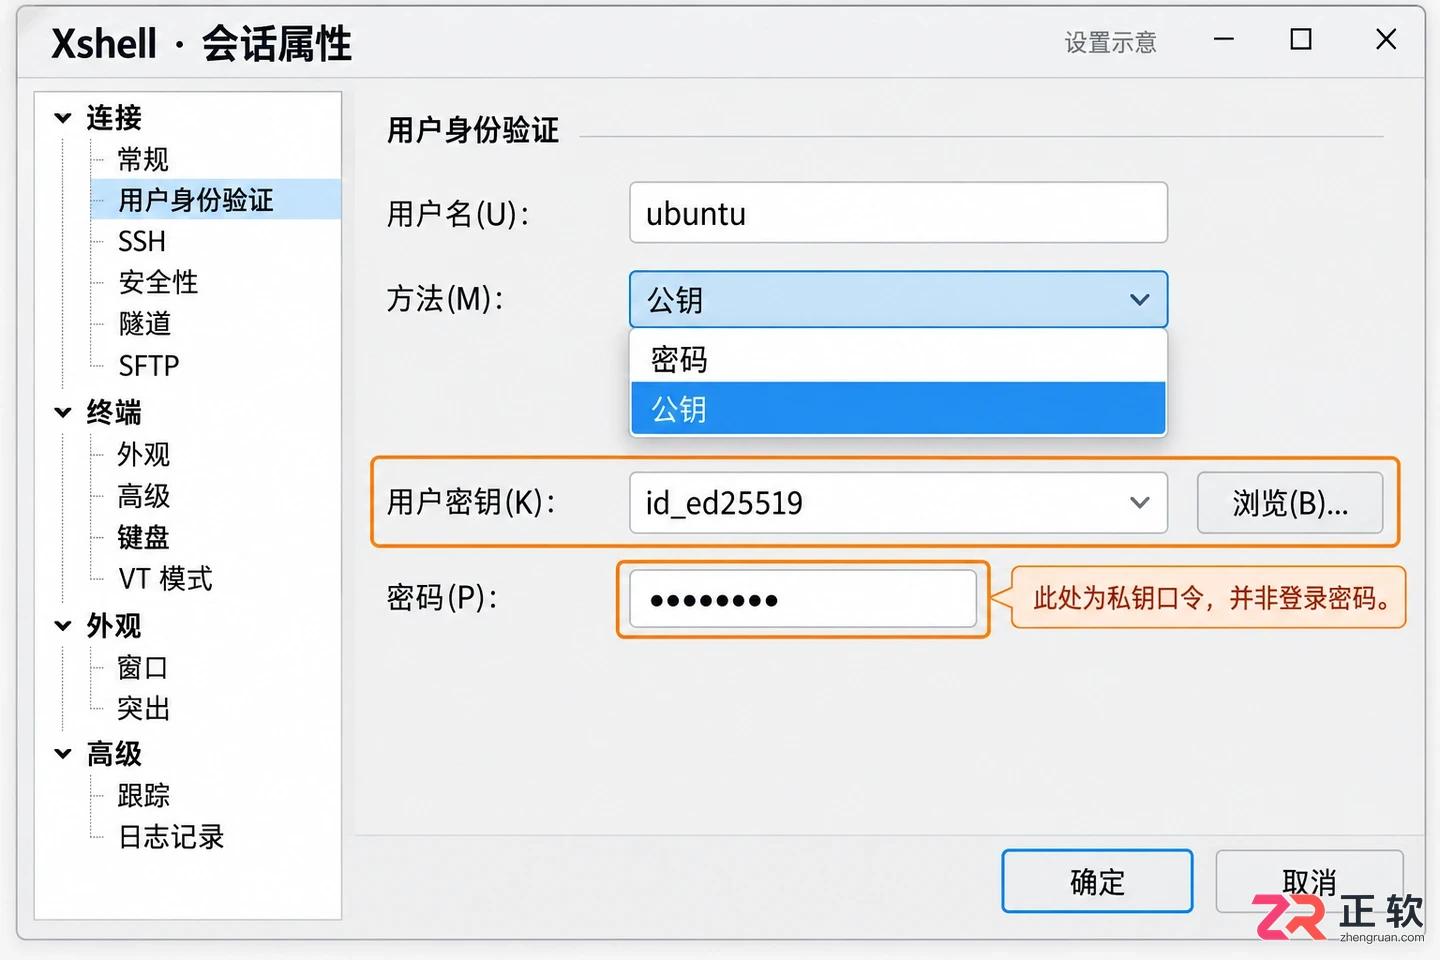
Xshell 用户身份验证方法选择与密钥加载
5. 主机密钥警告与算法错误单独处理
首次连接或服务器重装后,Xshell 可能会弹出主机密钥变更警告。请务必通过可信渠道(如控制台指纹对比)核实后再接受新密钥,以防中间人攻击。
若报错涉及“密钥交换失败”或“算法协商错误”,通常是因为客户端与服务器支持的加密算法不匹配。记录完整的错误代码,优先升级 Xshell 或调整服务器端的 KexAlgorithms 配置,不要随意开启不安全的旧版算法。
6. 用同一会话复测,并保留排查结果
每修正一个配置项,都使用原会话重新连接一次。只有当你能顺利通过主机身份核验、完成账户认证并进入命令行界面时,才算真正解决问题。建议将正确的会话设置保存为模板,并记录本次排查中涉及的端口、用户名及特殊配置,以便后续维护参考。
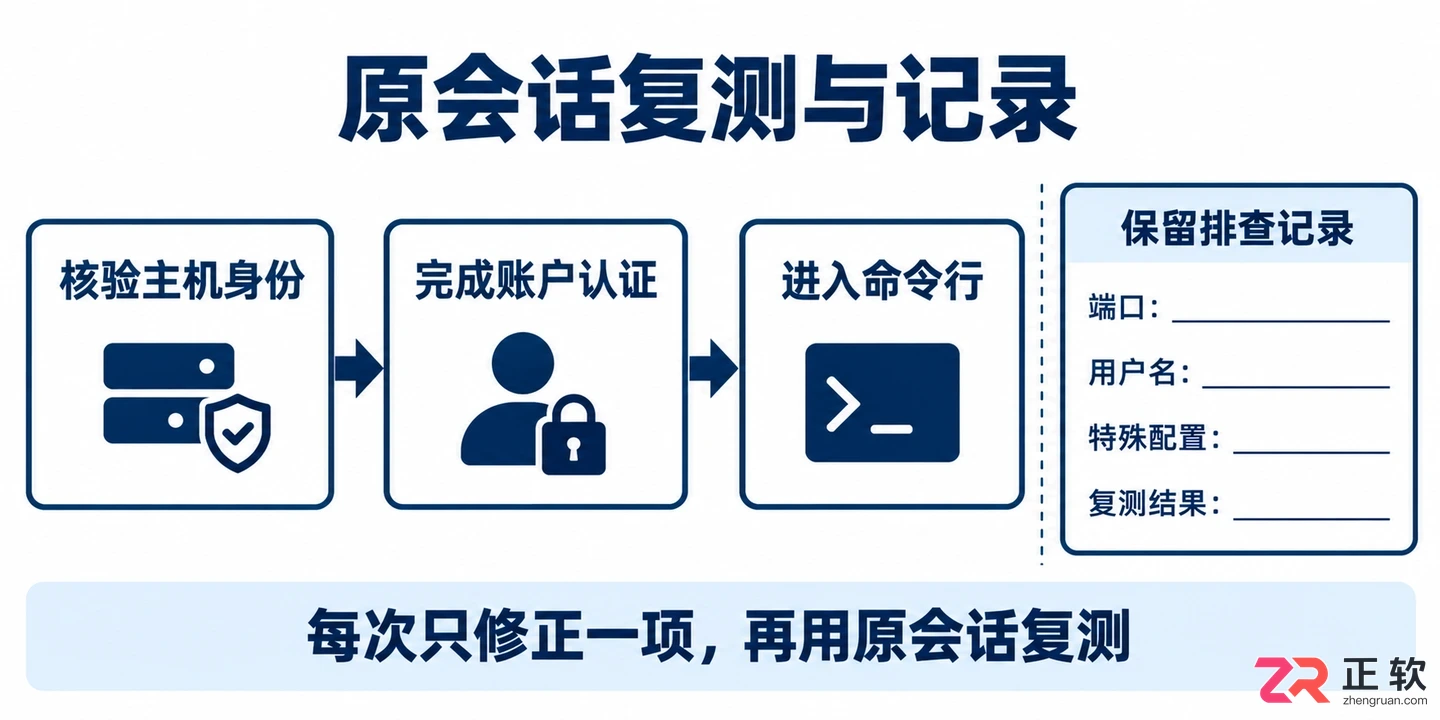
6. 用同一会话复测,并保留排查结果
解决 Xmind 中两个主题框距离太近的问题。区分普通分支与自由主题,分别使用分支自由布局和灵活自由主题进行手动调整,保持导图逻辑清晰且版面舒适。适用于 Windows 桌面版用户。
学习如何在Cinema 4D中通过坐标面板精确将模型放大10倍。详解缩放系数(Scale)的计算逻辑,区分对象尺寸与轴缩放,避免视口误判,确保模型等比变换且数据准确。
发现QQ邮箱收不到邮件?可能是地址写错、格式无效或误投他人。本文详解如何从复制正确地址、核对发件详情、解读退信到检查垃圾邮件,一步步排查并解决投递问题,确保重要邮件安全送达。
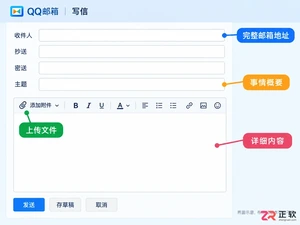
不清楚QQ邮箱格式怎么写?本文详解QQ数字邮箱及英文账号的标准写法,区分昵称与真实地址。通过网页版写信界面导览,说明收件人、主题、正文及附件的正确填写位置与规范,避免全角符号、空格等常见错误,确保邮件准确投递。
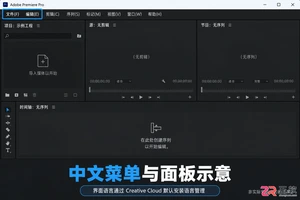
想把Premiere菜单变成中文?需在Creative Cloud中修改默认安装语言后重装软件。本文提供Windows版详细操作步骤、备份建议及常见误区说明,助您安全切换Pr界面语言。
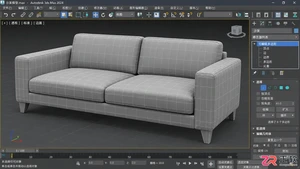
学习在3ds Max中使用扩展基本体制作双人沙发。涵盖单位设置、底座与扶手创建、坐垫布局及靠背安装,通过精确参数控制实现标准200cm宽沙发模型,适合初学者掌握硬表面家具建模流程。
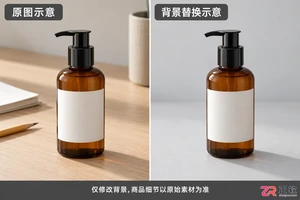
了解StartAI插件在Photoshop中的定位与功能。通过Windows系统下的商品图修图案例,学习如何安装插件、使用选区进行局部重绘、核对生成结果及保存可编辑的PSD文件。
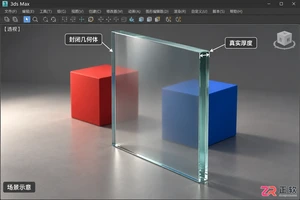
想在3ds Max中调出真实的V-Ray玻璃材质?本文详解VRayMtl在传统模式下的反射、折射、IOR及雾颜色设置步骤,附带玻璃发黑排查技巧,助你快速掌握透明材质核心技法。
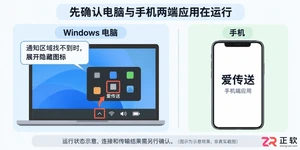
想知道爱传送快捷键是什么?本教程演示在Windows电脑上使用Ctrl+Alt+Shift+V将剪贴板文字发送至手机的具体步骤,包含局域网配对、按键触发及接收验证全流程。
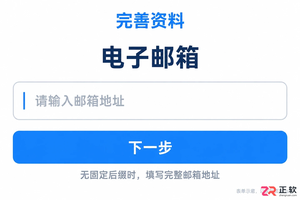
在APP注册或绑定账号时,QQ邮箱该填号码还是完整地址?本文详解邮箱输入框的两种常见设计、手机端半角@符号的输入方法、如何查询真实邮箱账号以及收不到验证码的排查步骤。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



