

Xshell 连接 Linux SSH 失败排查:从网络端口到身份验证的完整步骤
Xshell6是一个强大的安全终端模拟软件。 Xshell6支持SSH1,SSH2和TELNET 协议。用户可以通过家里的网络连接远程主机,方便用户在家处理突发事情,可以让用户轻松管理远程主机。 Xshell6还可以上传下载文件,非常方便。
遇到 Xshell 连接超时或认证失败?本文基于 Windows 11 和 Xshell 8 环境,演示如何通过检查域名解析、使用 Test-NetConnection 测试端口、核对主机密钥及用户身份验证设置,逐步解决 SSH 连接问题。
Xshell 连接远程 Linux 服务器失败时,直接重装软件或联系管理员往往效率低下。更有效的做法是保留报错信息,沿着“地址解析—端口连通—SSH 协商—身份验证”的逻辑链条逐一检查。下面以 Windows 11、Xshell 8 和一台已获授权的 Linux SSH 服务器为例,展示如何将一个无法连接的会话恢复到正常登录状态。这种方法不需要一开始就修改服务器配置,也能避免因误操作导致单位要求的连接路径丢失。
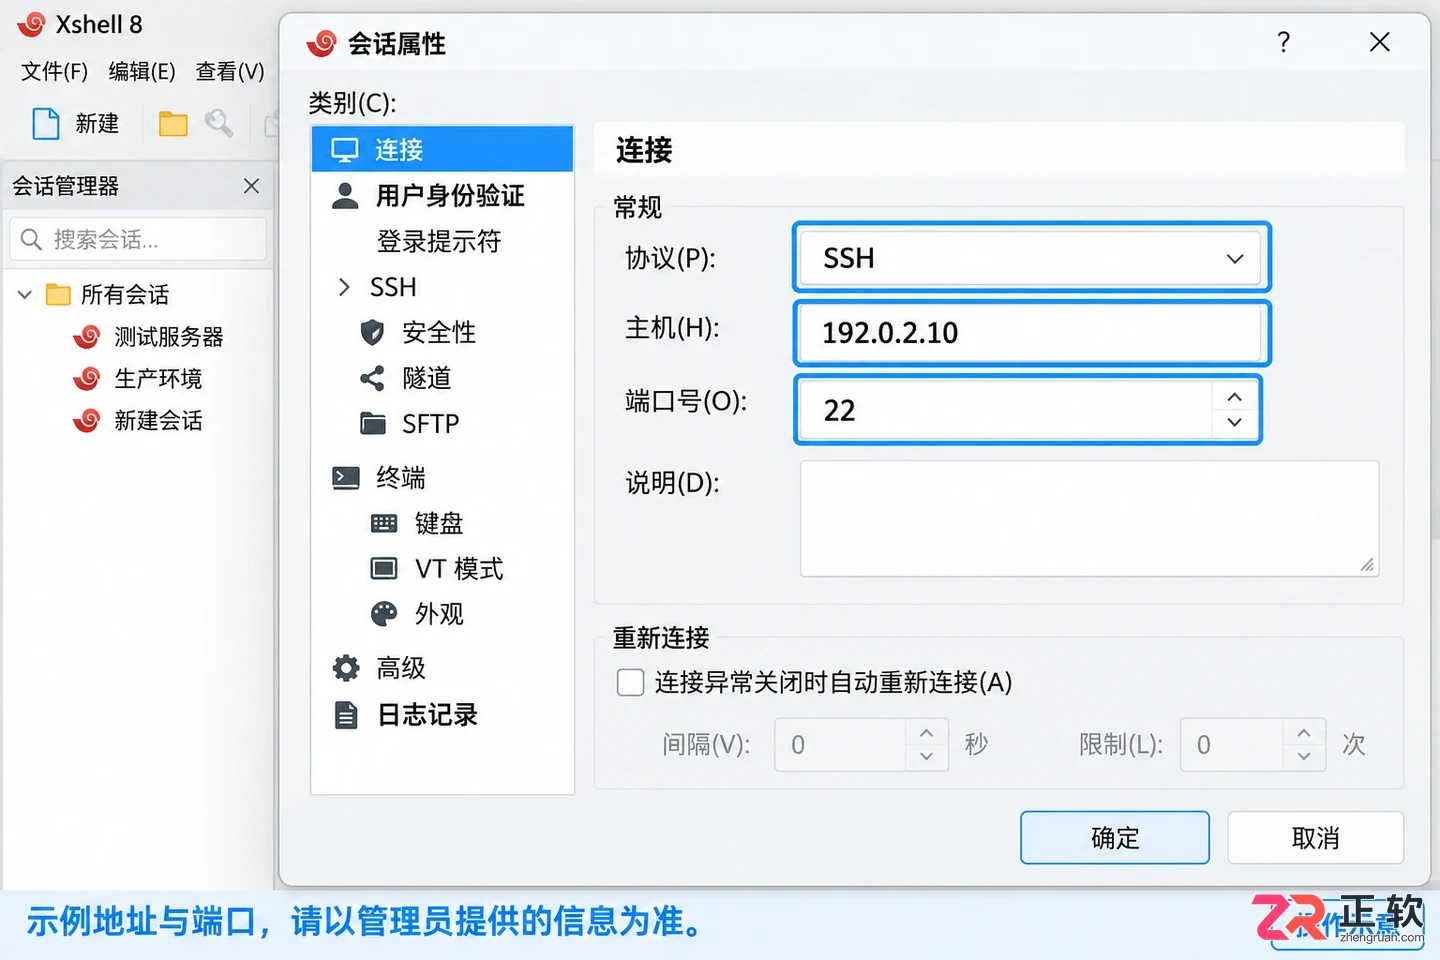
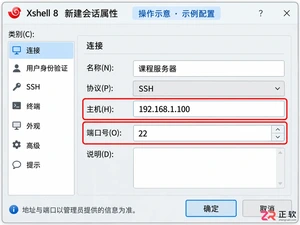
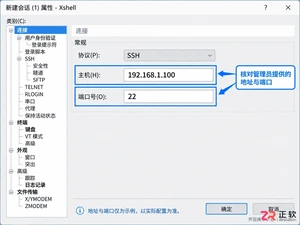
Xshell 会话属性中查看协议、主机和端口设置
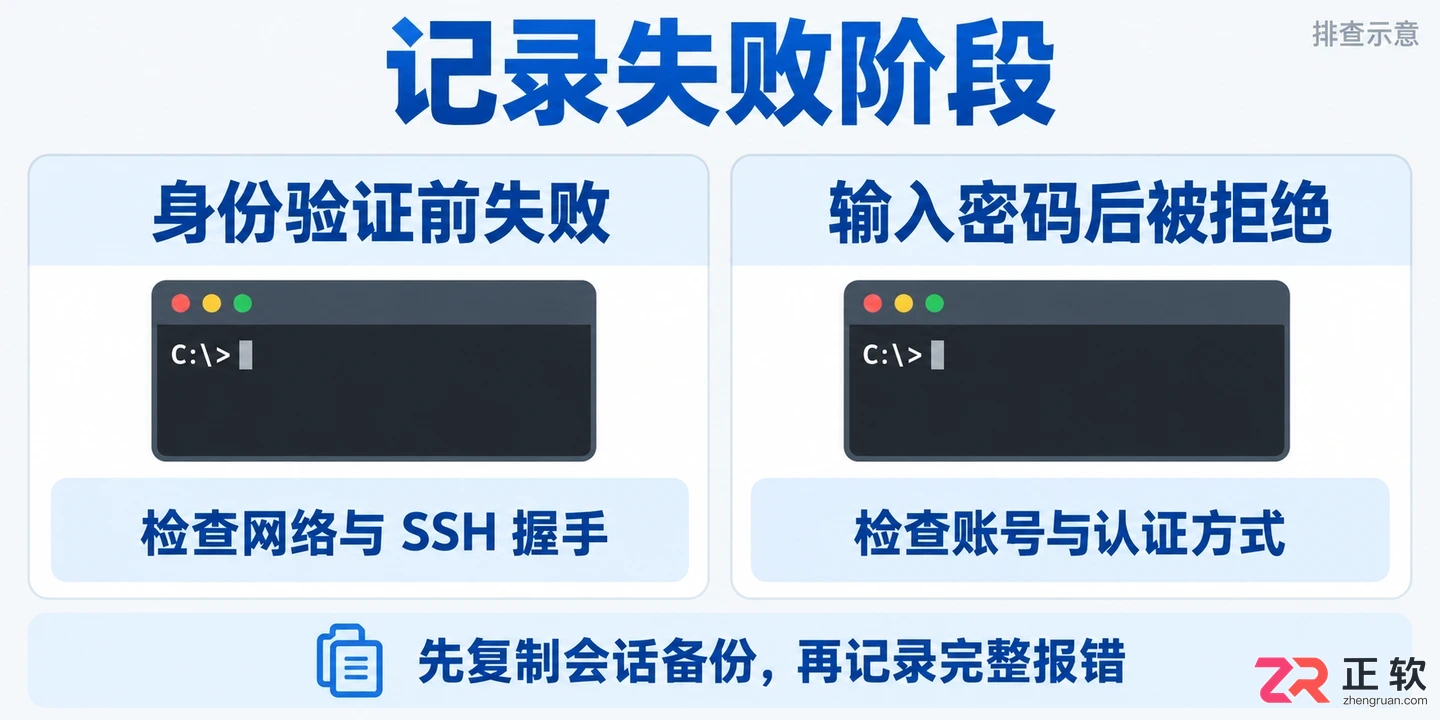
1. 复制会话设置并记录失败阶段
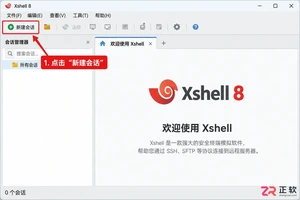
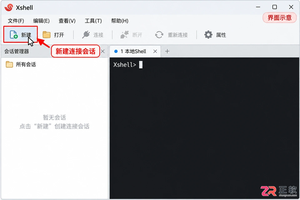
在 Xshell 左侧的会话管理器中找到出错的会话,右键选择【属性】。首先记下当前的协议类型、主机地址和端口号,以及是否配置了代理或跳板机。如果需要调整参数,建议先复制一份该会话作为备份,避免在排错过程中破坏原有的正确配置。
确认【连接】类别下的协议为 SSH,主机栏填写管理员提供的域名或 IP 地址,端口填写实际的 SSH 端口。注意,22 只是常见默认值,并非所有服务器都使用此端口;主机栏也不应粘贴带有 http:// 或路径的完整网址。
点击【连接】按钮重新尝试,仔细观察报错出现的阶段和具体文字。如果尚未弹出身份验证窗口就提示失败,问题通常出在网络或 SSH 握手阶段;如果已经输入密码后提示拒绝,则重点检查认证信息。不要将所有连接失败都简单归结为密码错误。
1. 复制会话设置并记录失败阶段
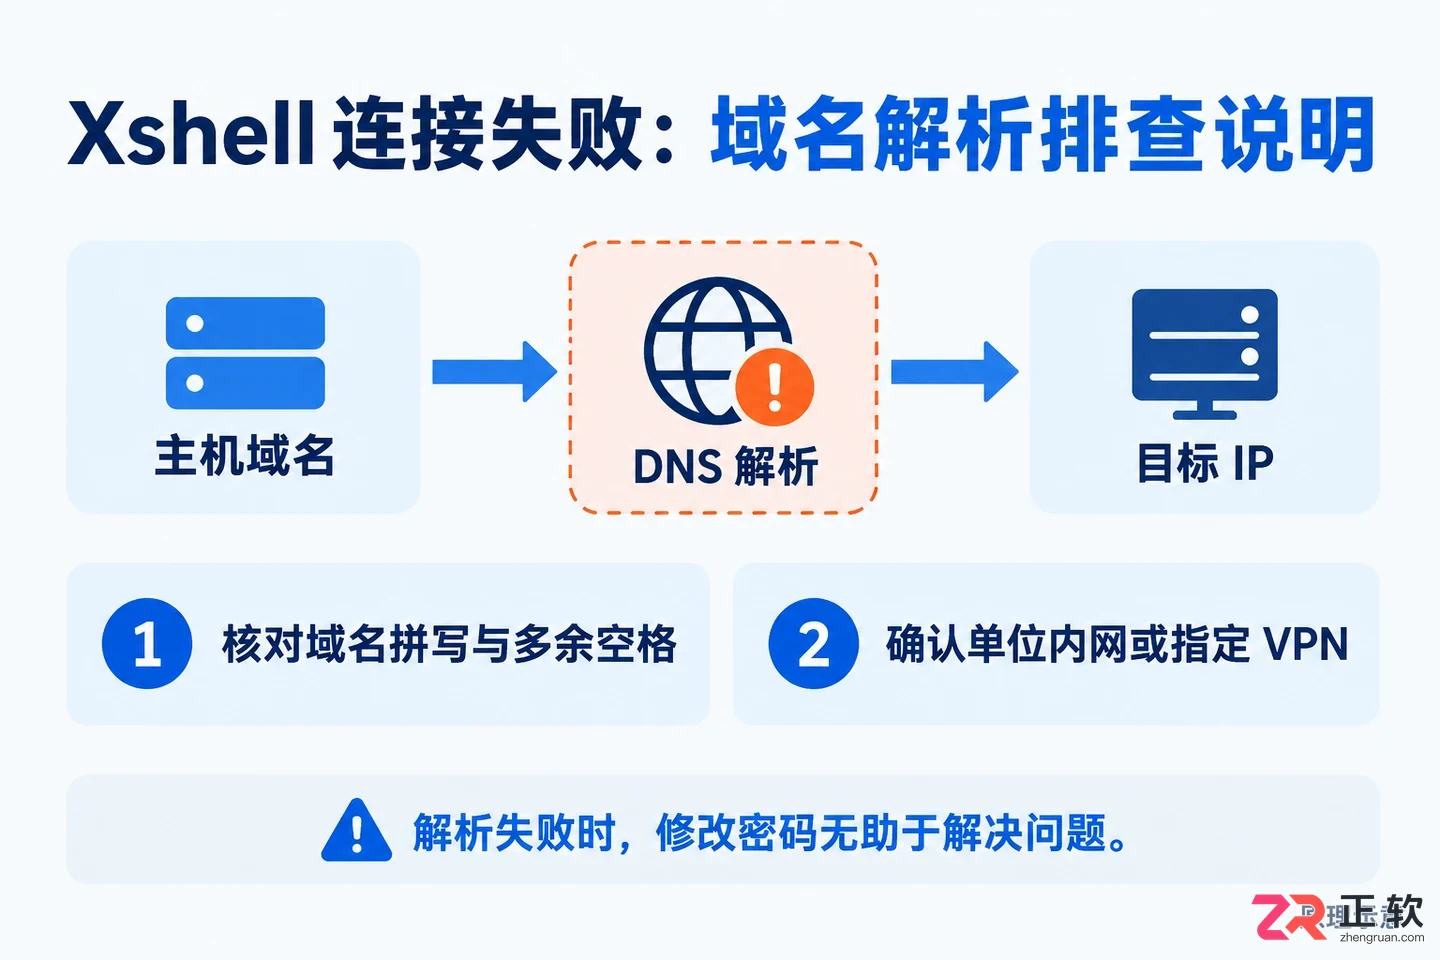
2. 先处理域名解析和访问网络
当看到“Unable to resolve host”或类似提示时,回到会话属性的【连接】页面,检查域名拼写及是否存在多余空格。域名解析失败意味着客户端尚未获取到可用的目标 IP 地址,此时修改用户密钥或密码没有任何作用。
如果服务器仅允许在单位内网或指定 网络工具 环境下访问,请先确认当前电脑已接入相应网络。内网域名可能依赖单位内部 DNS 解析,从家庭网络直接访问通常会失败。不要随意用公网搜索到的 IP 替换内网地址,也不要试图通过修改系统 hosts 文件来掩盖尚未确认的域名解析问题。
若管理员提供了可直接连接的实际 IP 地址,可以在保留原域名配置的前提下,临时将主机改为 IP 进行测试。如果使用 IP 能连通而域名不能,说明问题局限于名称解析环节,这有助于缩小排查范围,但并不意味着以后应永久绕过单位的域名配置。
2. 先处理域名解析和访问网络
3. 用指定端口测试区分网络和登录问题
若报错提示“连接超时”或“拒绝连接”,可以在本机 Windows PowerShell 中检查目标 TCP 端口的连通性。以下命令用于测试指定主机和端口的 TCP 连接状态,请将变量替换为实际的主机地址和端口。
$sshTarget = '填写管理员提供的主机地址'
$sshPort = 22
Test-NetConnection -ComputerName $sshTarget -Port $sshPort -InformationLevel Detailed
执行命令后,查看输出结果中的 TcpTestSucceeded 字段。如果值为 True,表示 TCP 端口测试成功,网络层是通的,但仍不等于 SSH 身份验证成功;如果值为 False,则需继续检查网络路径、目标端口监听状态及防火墙规则。
连接超时可能涉及路由不可达、中间设备过滤或目标主机宕机;连接被拒绝则通常意味着目标主机在线但该端口未开放或服务未运行。将测试结果、时间及当前网络环境提供给管理员,能更准确地对照检查。切勿为了排错而关闭本地全部防火墙,也不要向公网开放所有端口。
4. 端口接通后核对主机密钥和认证方式
当 TCP 连接建立后,Xshell 可能会弹出主机密钥提示。此时应先通过可信渠道(如管理员提供的指纹)核对服务器公钥指纹。如果以前能够正常登录,现在突然提示密钥变化,应确认管理员是否重装了系统或更换了服务器。未经核对直接删除旧记录,会失去判断目标身份的重要线索,增加中间人攻击的风险。
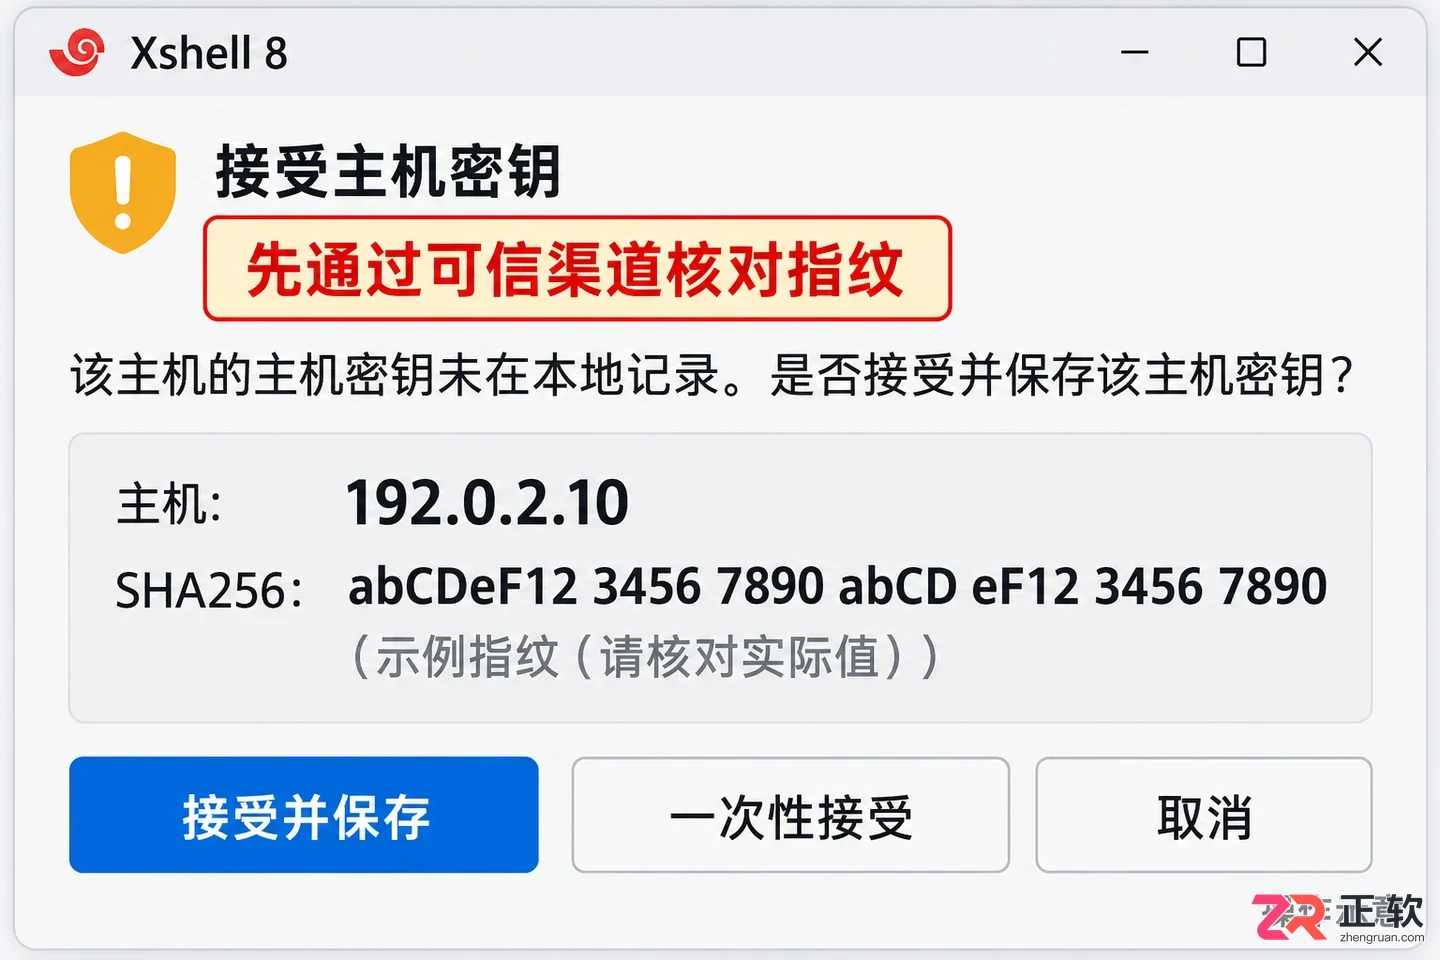
核对并接受服务器主机密钥指纹
如果提示“没有匹配的算法”,应记录完整错误信息,由管理员核对客户端和服务端支持的加密算法列表。优先更新 Xshell 版本或调整会话加密设置以匹配服务端要求,不要随意启用过时的不安全协议。
进入用户身份验证窗口后,检查远程用户名以及服务器允许的认证方法。密码认证失败可能是账号或密码不正确,也可能是服务器禁用了密码登录;注意云平台的网页管理账号与服务器系统账号通常不同,不能混用。
使用公钥认证时,在会话属性的【连接】→【用户身份验证】中核对选中的用户密钥文件,并请管理员确认对应公钥已添加到当前登录账号的 authorized_keys 文件中。私钥口令用于解锁本地私钥文件,不等同于远程账号密码。需要交互验证时按既定流程完成,连续失败应停止猜测,避免触发服务器的账户锁定策略。
5. 用一次完整登录确认修复结果
连接成功后,在远程 Linux 命令提示符下运行只读命令 hostname 和 whoami,核对返回的目标主机名与当前登录账号。本文不提供虚构的输出截图,应以自己服务器的实际返回结果为准。仅仅能打开标签页或看到本地提示符,并不能证明已经成功登录远程主机。
如果只有在睡眠唤醒、切换网络或长时间闲置后才断开连接,应另行检查 Windows 电源设置、网络适配器节能选项以及服务器的空闲超时策略。这与首次就无法连接的问题性质不同;保持活动设置不能恢复已经中断的物理网络,也不能保证绕过服务端的会话期限限制。
确认配置有效后,保存会话设置,输入 exit 正常退出,再从同一会话重新登录以验证稳定性。如果仍然失败,提供脱敏后的错误文字、发生时间、协议、端口及 PowerShell 测试结果即可,切勿将密码、私钥内容和验证码放入排错截图或日志说明中。
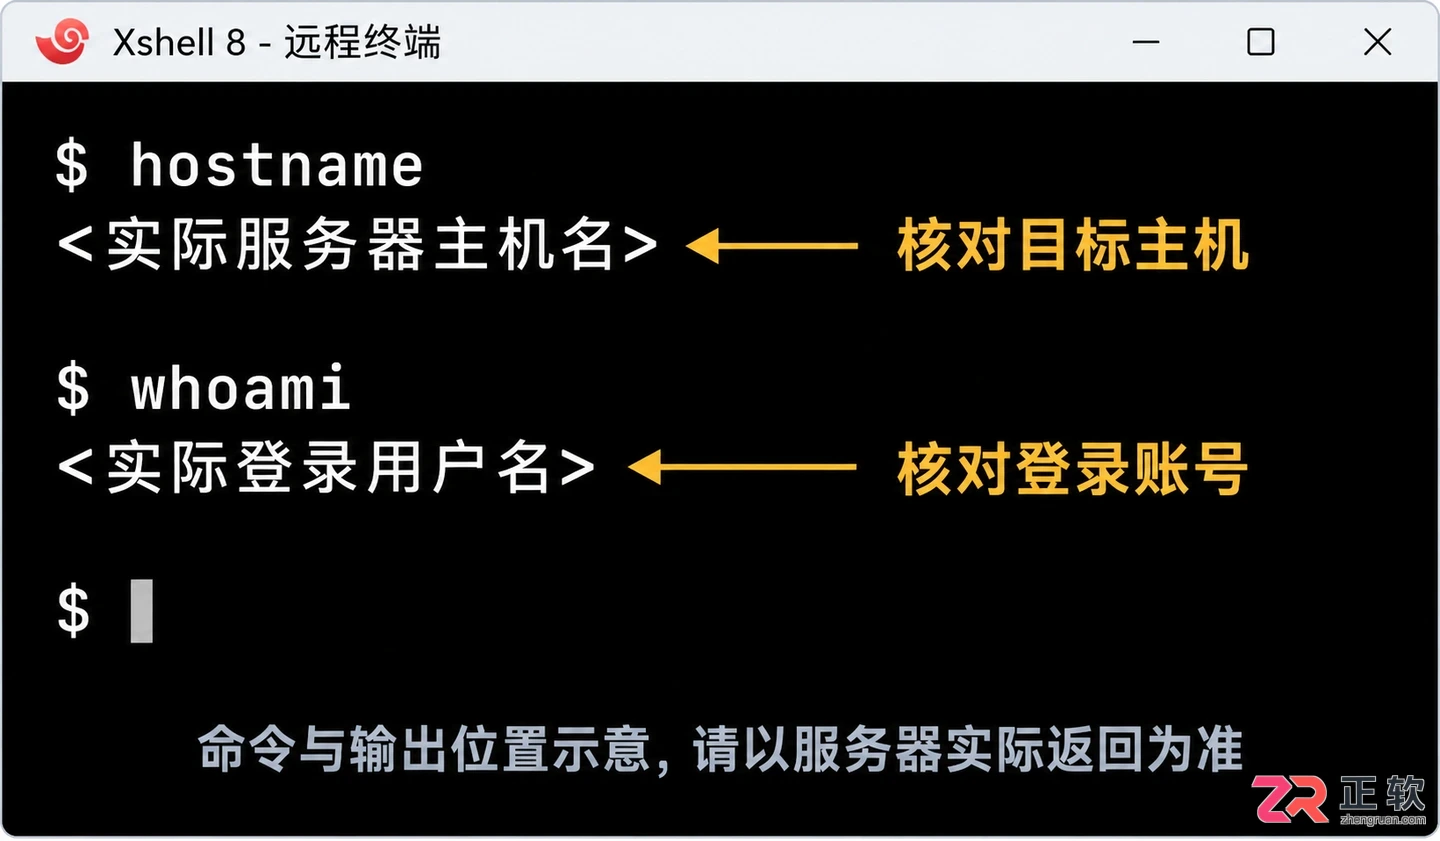
在远程终端执行 hostname 和 whoami 验证登录
Xshell连接服务器超时或被拒绝?本文详解Windows下Xshell会话属性设置,涵盖IP端口核对、网络工具与代理配置、公钥密码认证检查及主机密钥处理,助你快速解决SSH连接故障。
遇到 Xshell 连不上服务器?本文详解 Windows 版 Xshell 8 的正确设置步骤,包括主机与端口填写、网络超时与被拒绝的区别、主机密钥安全核对、密码与公钥认证配置,以及登录后的终端验证方法,帮助你快速定位并解决连接问题。
遇到Xshell连接超时或认证失败?本文详解如何在Windows下通过Test-NetConnection测试端口、核对SSH代理设置及修正公钥密码认证,快速定位网络与权限问题。
详细讲解如何使用Xshell软件连接远程服务器主机。涵盖新建会话、填写IP与端口、选择密码或公钥认证、处理主机密钥指纹及保存会话配置的全过程,帮助新手快速建立安全的SSH连接。
手把手教你在 Windows 上使用 Xshell 8 连接 Linux 服务器。涵盖新建 SSH 会话、主机密钥核对、密码与公钥认证设置,以及登录后使用 hostname、pwd 等基础命令确认环境,最后安全退出并保存会话以便复用。
新手必看:如何使用 Xshell 连接 Linux 服务器?本文分步讲解新建 SSH 会话、填写主机地址与端口、配置密码或私钥登录、确认主机密钥及验证连接状态,助你快速安全地远程管理 Linux。
详解从NetSarang官网下载Xshell正版安装包的步骤,包括如何根据用途选择试用或免费授权入口,以及如何通过数字签名验证文件安全性,避免第三方修改风险。
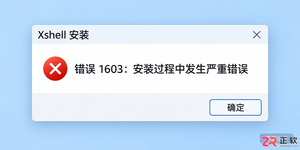
遇到 Xshell 安装 1603 错误?本教程详解在 Windows 11 下如何排查:从确认旧版本残留、检查文件夹加密状态到核对 SYSTEM 权限,提供安全有效的解决思路,避免随意修改系统权限带来的风险。
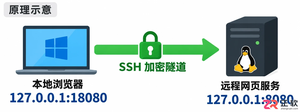
学习如何在Xshell中正确配置SSH端口转发规则。本文区分本地、远程和动态转发类型,详细讲解监听地址与目标地址的设置逻辑,并提供连接后的验证方法与故障排查思路,适用于Windows环境下的Xshell用户。
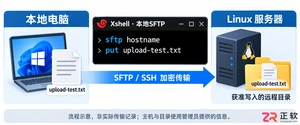
想在Xshell中上传本地文件?本教程演示如何使用Xshell内置的sftp命令和put指令,将Windows本地文件安全传输至远程Linux服务器指定目录,包含连接建立、路径确认及结果验证步骤。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



Autodesk Maya 是面向影视、电视、动画和游戏行业的专业三维制作软件,集多边形与 NURBS 建模、角色绑定、关键帧和动作捕捉动画、Bifrost 特效模拟、材质开发及 Arnold 渲染于一体,


