

Node.js 26.13.1、24.22.3与22.23.5发布:修复HTTP/2和TLS安全问题
Node.js 26.13.1、24.22.3和22.23.5是对应发行线的安全维护版本,修复HTTP/2、TLS和权限模型等问题。现有服务应沿自己的主版本支线升级,并重新验证实际运行的进程与镜像;升级开发机不会自动修复部署中的旧运行时。
Node.js 26.13.1、24.22.3和22.23.5是对应发行线的安全维护版本,修复HTTP/2、TLS和权限模型等问题。现有服务应沿自己的主版本支线升级,并重新验证实际运行的进程与镜像;升级开发机不会自动修复部署中的旧运行时。
先找出服务真正使用的Node.js
在与服务相同的运行环境中检查版本和可执行文件位置:
node --version
node -p "process.execPath"
输出应分别对应当前运行时版本和实际Node可执行文件。若使用容器、进程管理器、定时任务或多套工具链,应分别检查服务所在环境,不能只依据交互式终端的版本判断生产服务已经升级。
按现有主版本更新维护包
- 确认部署属于26.x、24.x还是22.x,并核对官方对应漏洞的影响范围。
- 沿既有安装方式或镜像构建流程更新到26.13.1、24.22.3或22.23.5,不把Alpha支线当作安全维护替代品。
- 重新构建和部署需要的镜像,按现有服务管理流程重启实际进程。
- 在运行环境再次检查版本,并执行应用现有的HTTP、HTTPS、HTTP/2和认证回归检查。
不同包管理器与云镜像的到货时间可能不同,最终应核对实际二进制版本,而不是仅看到更新命令成功退出。
HTTP/2和TLS服务优先核对哪些场景
安全通告描述了未认证客户端可触发的HTTP/2进程中止、会话清理和响应缓冲区生命周期问题,也包含TLS握手、客户端证书认证及会话复用相关修复。某些问题只影响26.x和24.x,其他修复还覆盖22.x,应逐条对照官方Impact信息,不把所有漏洞套用到每个支线。
使用双向TLS、按主机名配置客户端CA或复用TLS会话的部署,应把正常授权与拒绝访问两类回归都纳入检查。只验证首页返回200,并不足以证明认证路径保持正确。
依赖与权限模型也需要检查
本批次同时更新llhttp、undici或sqlite等依赖,具体组合因Node支线不同而异。使用Permission Model的应用还应核对递归文件监视和路径匹配规则。安全更新后,应按真实业务权限运行现有测试;不必为了“测试通过”直接关闭原有隔离措施。
Node.js 27.0.0-alpha.0.1.0在Alpha支线加入subprocess.timedOut、X.509生成及CSR支持,并合并相同的并发DNS查询。它适合隔离环境中的兼容测试,与26、24、22支线的安全维护版本应分别处理。
客观全面评析大地老师的Node.js教程:从技术栈覆盖、实战讲解风格到局限短板与进阶路径,帮助初学者和前端开发者客观评估是否适合自身学习需求。
详细讲解在 Node.js 21 中如何利用原生 --env-file 与编程式 API 实现多环境配置加载,区分开发与生产环境配置,告别第三方依赖。
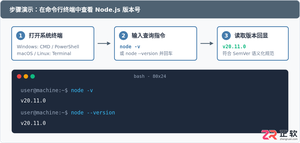
详细介绍查看 Node.js 版本号的多种方法,包含命令行终端常用命令、配套 npm 与 V8 引擎版本查看、多版本管理工具 nvm 下的排查以及在代码中动态获取版本的方式。
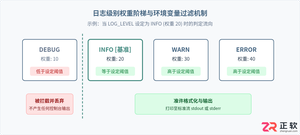
详细介绍如何在 Node.js 22 中通过 process.env 与原生配置加载机制,使用环境变量动态控制日志输出级别,涵盖等级权重设计、轻量实现及生产最佳实践。
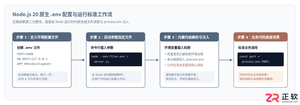
深入解析 Node.js 20 原生内置 .env 文件支持的工作机制,详解命令行系统环境变量、多文件覆盖、代码运行时赋值与默认兜底的完整优先级规则及实际工程应用。
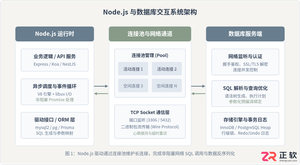
系统介绍Node.js操作数据库的核心机制与实现方法,涵盖原生数据库驱动与ORM工具选型、连接池配置、参数化CRUD、事务处理及生产安全规范。
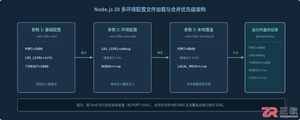
深入解析 Node.js 20 原生支持的多个 --env-file 参数及其加载合并规则。详细说明当传入多个 .env 配置文件时的键值覆盖机制、重复键解析顺序及生产环境最佳实践。
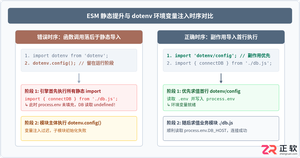
详细解析在 Node.js 21 的 ECMAScript 模块(ESM)规范下,如何正确加载 dotenv 读取 .env 文件中的环境变量。剖析 ESM 静态导入提升(Hoisting)引发的配置丢失原因,提供三种经过验证的解决策略,并横向对比 Node.js 21 原生支持的 --env-file 特性。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



