

Brave Nightly v1.102.14 为什么还可以显示工作区生成文件的预览?
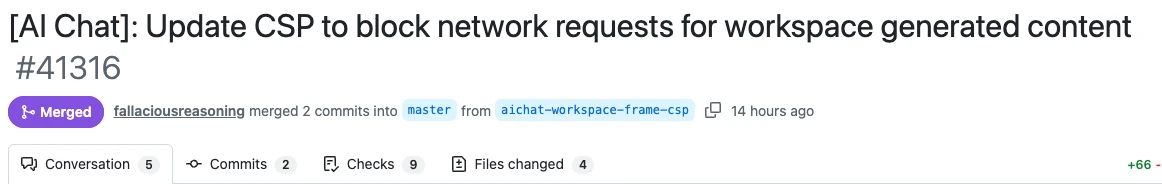
Brave Nightly v1.102.14(Chromium 158.0.8127.37)对 Leo 工作区生成文件预览加入内容安全策略,明确脚本连接、表单和嵌入范围。
预览文档受到连接和子框架规则约束,工作区宿主仍在允许嵌入它的范围内。两种权限由不同的规则控制。
预览文档可以从哪里被嵌入
生成的文档能不能加载子框架,和它自身能不能被工作区嵌入,是两个方向。frame-ancestors 为自身来源、对应工作区来源及 chrome://leo-ai 保留了嵌入位置。图片和媒体则按各自的资源规则处理,允许同源以及 data:、blob: 资源。
哪个层面加了内容安全策略
Brave Nightly v1.102.14 的内核版本为 Chromium 158.0.8127.37。它是夜间预发行版。这个版本里,Leo 工作区预览通过服务工作线程从父页面取得生成文件的响应,并为这些响应写入 Content-Security-Policy 响应标头。限制随这些文件的加载生效。
脚本请求和表单有哪些限制
connect-src 被设为 none。受这条策略约束的文档无法通过常见的脚本连接接口发请求,例如 fetch、XMLHttpRequest 或 WebSocket。策略另外用 form-action 禁止表单提交,并用 frame-src 禁止该文档加载子框架。
这次变化的范围
这次收紧的是 Leo 工作区生成文件响应的加载权限。工作区宿主、其它页面和浏览器本身的网络行为有各自的处理路径。当前变动可以用于理解这个预发行版本的预览边界。
Brave v1.100.57(Chromium 158.0.8127.37)浏览器预发行构建更新加密候选和提交检查,说明显式口令条件与数据范围。
解释Brave 1.99.56与Chromium 157.0.8103.50的区别,理解Windows在线安装器、各平台附件与历史支持条件。
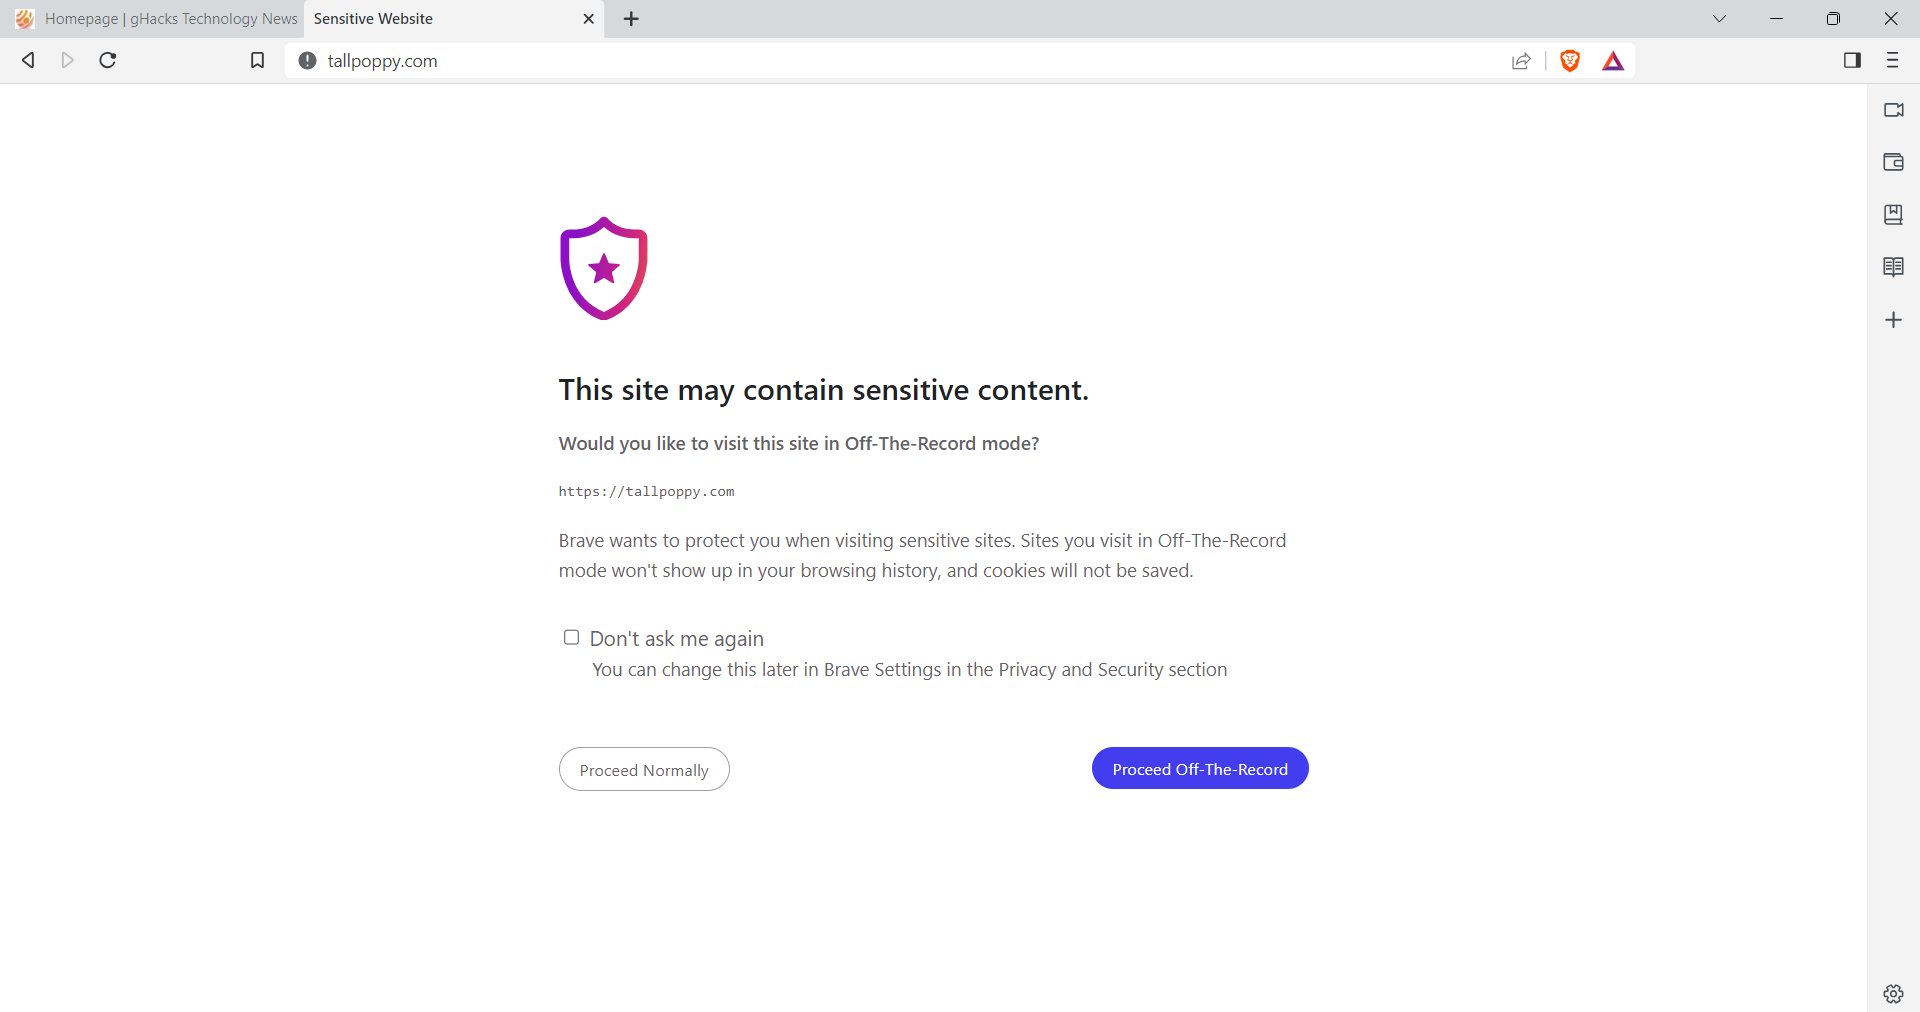
BraveSoftware今天将Brave浏览器1.56发布到稳定频道。最新版本的基于Chromium的浏览器增加了对最近推出的OffTheRecord模式,自定义键盘快捷键和对证书透明度的支持的支持。发布频道版本从1.53跃升至1.56。勇敢的软件笔记它使用版本颠簸来解决它遇到的错误。由于浏览器的内置更新功能,更新会自动推送到用户设备。Brave用户可以选择“菜单>帮助”>“关于Brave”以显示当前版本,并让浏览器运行手动检查更新。此时,浏览器应自动获取更新。Brave浏览器1.56:变化Brave1
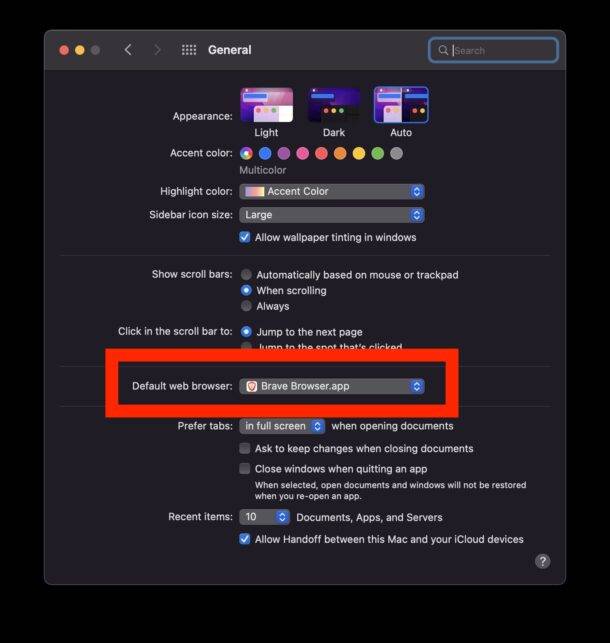
通过系统偏好设置Brave成为macOS中的默认Web浏览器您可以直接通过系统偏好设置将Brave设置为默认浏览器:下拉Apple菜单并转到“系统偏好设置”选择“通用”查找“默认网络浏览器”并单击选择菜单,选择“勇敢”作为网络浏览器以成为Mac上的默认浏览器现在,从Mac上的其他应用程序打开的任何链接都将自动启动到Brave,而不是Safari(或任何您的默认浏览器设置,如果您之前更改过它。)通过Brave将Brave设置为macOS中的默认Web浏览器您
AO3官方中文版主页链接为https://www.ao3cn.cc//,支持直接访问及镜像站点ao3.cubeart.club等;登录后通过“About”菜单选择“中文(简体)”即可切换语言,界面简洁无广告,提供多维度检索与个性化互动功能。
OpenCode v1.19.6 桌面端允许后台下载 OpenCode 2.0,由用户选择重启升级、退出时升级或稍后处理。会话、项目和设置会保留,OpenCode 1 的插件需要更新。
讯飞智作出现字幕与配音不同步,通常与分句、停顿和局部语速有关。本文从文本拆分、逐句时间对齐到整段试听和重新合成逐步处理,让声音与字幕稳定对应。
蓝海搜书PC端访问网址是https://www.lanhaisoushu.com/。截至2026年11月17日,用电脑浏览器可打开推荐列表和下载帮助。手机窄屏需要先展开菜单,两个屏幕上的图书推荐都定位到同一页。
蓝海搜书网页访问链接是https://www.lanhaisoushu.com/。2026年11月17日核验时,这个入口可浏览推荐书目和简介,书卡指向安卓下载。以下用带章节功能的蓝海搜书界面示例说明怎样从作品详情打开正文。
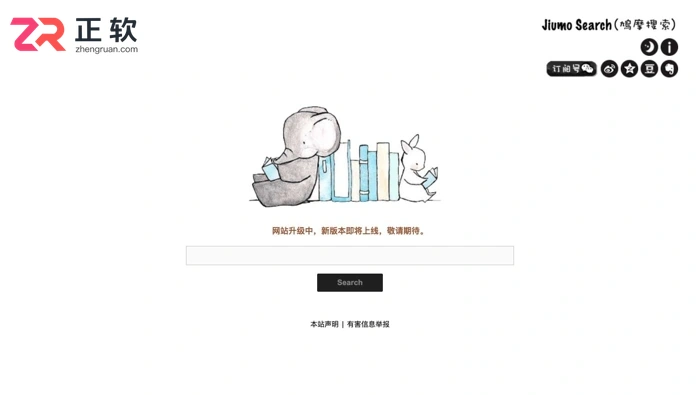
针对鸠摩搜书官网免费入口和TXT电子书搜索地址,本文说明怎样识别搜索首页、怎样用完整书名或作者减少同名结果,以及如何在详情中核对格式、摘要和来源。页面标注免费不等于所有内容均可获取,进入详情后仍要查看文件信息、来源说明和当前访问条件,再决定是否继续。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



