

WordPress网站安全性提升策略!
WordPress是目前世界上最受欢迎的网站建设平台之一,被广泛应用于个人博客、企业网站、电子商务平台等各种网站类型。然而,由于其广泛的应用和开源的特性,WordPress网站也成为了黑客们攻击的目标。因此,为了保障网站的安全,必须加固WordPress。本文将介绍一些WordPress安全加固的必知方法,并提供具体的代码示例。一、更新WordPress首先
WordPress是目前世界上最受欢迎的网站建设平台之一,被广泛应用于个人博客、企业网站、电子商务平台等各种网站类型。然而,由于其广泛的应用和开源的特性,WordPress网站也成为了黑客们攻击的目标。因此,为了保障网站的安全,必须加固WordPress。本文将介绍一些WordPress安全加固的必知方法,并提供具体的代码示例。
一、更新WordPress
首先,确保您的WordPress安装是最新版本。WordPress团队会定期发布安全补丁和更新版本,以修复已知漏洞和提高系统安全性。在WordPress后台可查看是否有更新的提示,及时更新以确保网站的安全。
二、加强登录密码
强密码是保护WordPress网站的基础。建议密码至少包含8个字符,且包含大小写字母、数字和特殊符号。同时避免使用容易被猜到的密码,如“123456”、“password”等。可以通过以下代码示例强制密码复杂度:
function custom_password_check( $errors ) {
    if ( empty( $_POST[ 'pass1' ] ) ) {
        return $errors;
    }

    $uppercase = preg_match('@[A-Z]@', $_POST[ 'pass1' ]);
    $lowercase = preg_match('@[a-z]@', $_POST[ 'pass1' ]);
    $number    = preg_match('@[0-9]@', $_POST[ 'pass1' ]);

    if ( !$uppercase || !$lowercase || !$number ) {
        $errors->add( 'password_too_weak', 'Password must contain uppercase, lowercase letters and numbers.' );
    }

    return $errors;
}

add_filter( 'registration_errors', 'custom_password_check' );
三、限制登录尝试次数
为防止暴力破解密码,可以限制登录尝试次数。当尝试登录失败多次后,暂时禁止IP地址访问登录页面。以下是一个简单的代码示例:
function limit_login_attempts() {
    $ip = $_SERVER['REMOTE_ADDR'];

    $login_attempts = get_transient( 'login_attempts_' . $ip );

    if ( false === $login_attempts ) {
        $login_attempts = 0;
    }

    $login_attempts++;

    set_transient( 'login_attempts_' . $ip, $login_attempts, MINUTE_IN_SECONDS );

    if ( $login_attempts > 3 ) {
        header( 'HTTP/1.1 403 Forbidden' );
        exit;
    }
}

add_action( 'wp_login_failed', 'limit_login_attempts' );
四、禁止目录浏览
默认情况下,WordPress会列出目录中的文件,这为黑客提供了信息收集的机会。通过以下代码示例,禁止目录浏览功能:
Options -Indexes
将以上代码添加到.htaccess文件中,即可禁止目录浏览功能。
五、禁用文件编辑功能
WordPress提供了一个编辑器功能,允许在后台直接编辑主题和插件文件。这给黑客提供了非常方便的入侵途径。建议禁用文件编辑功能,避免潜在的安全风险。以下是代码示例:
define( 'DISALLOW_FILE_EDIT', true );
将以上代码添加到wp-config.php文件中即可禁用文件编辑功能。
总结
通过以上的WordPress安全加固方法和代码示例,可以有效提升WordPress网站的安全性,防范各种潜在的网络攻击。这些方法只是一部分安全措施,网站安全是一个持续的过程,建议定期对WordPress进行全面的安全审查和加固。希望本文对您加固WordPress网站安全有所帮助。
Solaris 9的安全加固,说难不难,说简单也不简单。很多人拿到一台新系统,装完就扔那儿了,结果漏洞百出。其实只要按着下面这些步骤走一遍,系统安全性就能上一个台阶。这里整理了一套实操流程,从安装到内核调整,再到工具部署,基本覆盖了主要的安全面。 1. 选择合适的安装 这一步看似简单,但很多人却走错
硬件安全是防护基石,通过TPM、安全启动、BIOS/UEFI加固、物理访问控制及数据销毁等多重措施,构建从开机到报废的全周期防御体系,确保系统完整性与数据保密性。
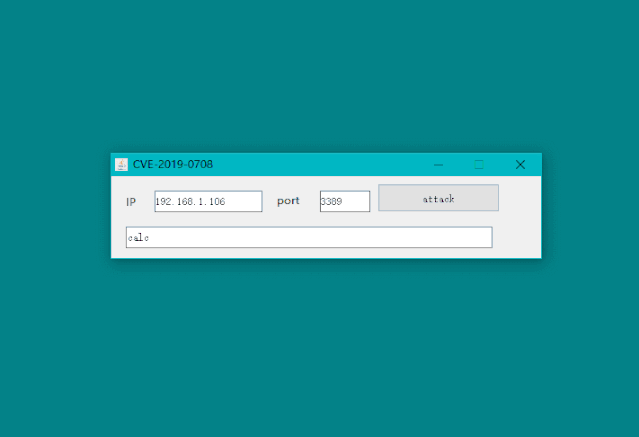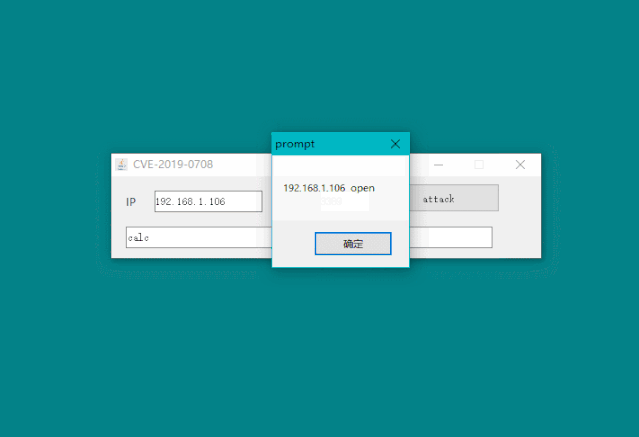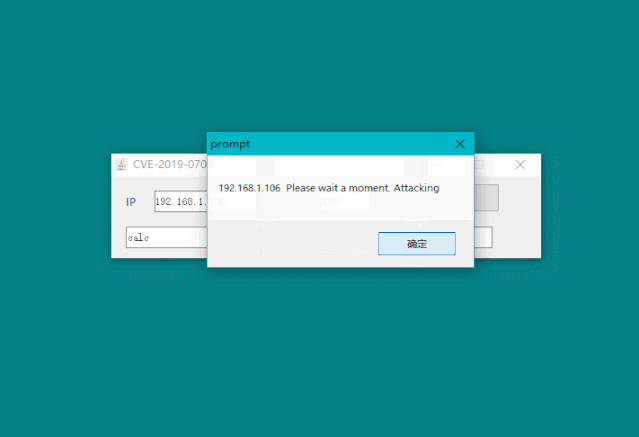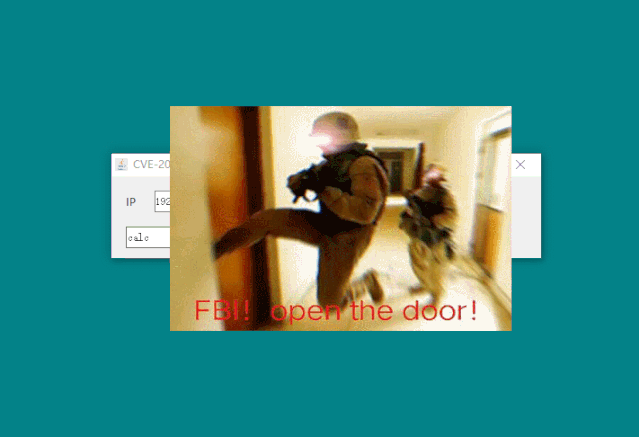
近日,PHP中文网安全中心监测到微软应急响应中心发布了一项关于WindowsServer2003、WindowsServer2008R2及WindowsServer2008操作系统的高危安全风险(漏洞编号:CVE-2019-0708)。此漏洞可能被攻击者利用进行类似Wannacry的蠕虫式攻击,威胁到大量服务器的安全。为了保护您的业务不受影响,云鼎实验室建议您立即进行安全自查。如果您的系统在受影响范围内,请尽快更新并修复漏洞,以防被外部攻击者入侵。同时,建议云上租户启用「安全运营中心」-安全
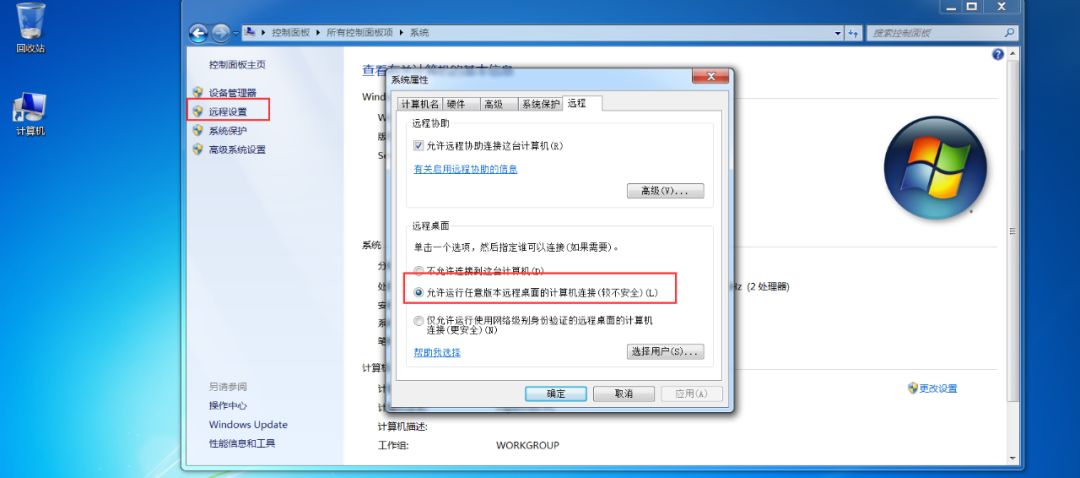
0x00漏洞概述CVE-2019-0708是微软于2019年05月14日发布的一个严重的RDP远程代码执行漏洞。该漏洞无需身份认证和用户交互,可能形成蠕虫爆发,影响堪比wannycry。2019年09月07日,@rapid7在其metasploit-framework仓库公开发布了CVE-2019-0708的利用模块,漏洞利用工具已经开始扩散,已经构成了蠕虫级的攻击威胁。0x01影响版本Windows7WindowsServer2008R2WindowsServer2008Windows
密码管理器通过端到端加密、零知识架构和AES-256加密保障安全,主密码是唯一解锁钥匙。它确为单点故障,但风险可控。合理选择经审计的产品、设置强主密码、启用2FA、定期备份并防范钓鱼,可显著提升安全性。相比弱密码或明文记录,正确使用密码管理器更安全,是应对复杂账户体系的有效防线。
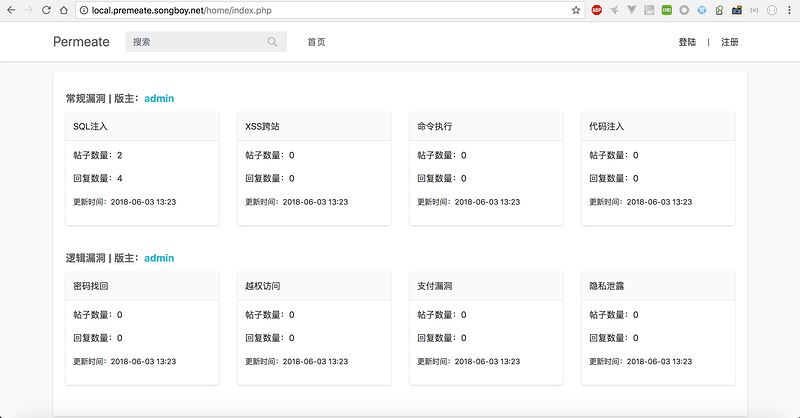
简介最近在逛码云时候发现permeat靶场系统,感觉界面和业务场景设计的还不错.所以过来分享一下.同时也是分享一下我平时挖掘漏洞的一些思路吧,这篇文章里虽然只简单介绍其中三种漏洞类型,但也是想是一个抛转引玉吧,给web安全新手提供一些挖掘思路.下载地址:代码语言:javascript代码运行次数:0运行复制GitHub地址:https://github.com/78778443/permeate国内地址:https://gitee.com/songboy/permeate这篇文章里主要介绍其中的,SQ
PHP框架安全研究简介PHP框架广泛应用于构建web应用程序,但它们的安全性至关重要。本文探讨了PHP框架的常见安全漏洞及其缓解措施。常见漏洞及缓解措施SQL注入(SQLi)描述:未经验证的用户输入可直接传递给SQL查询,从而允许攻击者执行恶意SQL语句。缓解:使用预处理语句并参数化查询。跨站点脚本(XSS)描述:未经验证的用户输入直接输出到web页面,从而允许攻击者注入恶意脚本。缓解:转义用户输入,或使用内容安全策略(CSP)。跨站点请求伪造(CSRF)描述:
Java框架的常见安全错误包括:输入验证不当、未验证重定向、未受保护的资源访问、序列化的漏洞和日志记录配置不当。为了缓解这些错误,应实施以下措施:1.验证输入;2.验证重定向;3.保护资源;4.安全序列化;5.日志记录安全。例如,使用StringEscapeUtils转义HTML标记可以防止跨站点脚本攻击。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



