

优化网站安全性:dedecms漏洞预防指南
在互联网时代,网站安全问题成为了广大站长们不可忽视的重要议题。特别是在使用dedecms这类开源CMS系统的网站中,漏洞成为了一个常见的安全隐患。为了防范这些漏洞,保护网站数据和用户隐私,本文将为大家介绍一些dedecms漏洞防范的方法,并提供具体的代码示例,帮助站长们加固网站的安全性。一、升级dedecms版本首先,保持dedecms系统的最新版本非常重要
在互联网时代,网站安全问题成为了广大站长们不可忽视的重要议题。特别是在使用dedecms这类开源CMS系统的网站中,漏洞成为了一个常见的安全隐患。为了防范这些漏洞,保护网站数据和用户隐私,本文将为大家介绍一些dedecms漏洞防范的方法,并提供具体的代码示例,帮助站长们加固网站的安全性。
一、升级dedecms版本
首先,保持dedecms系统的最新版本非常重要。官方定期发布更新,修复安全漏洞和提升系统稳定性。站长应该及时升级系统,以确保网站的安全性。以下是一个示例代码,用于升级dedecms系统:
1. 登录dedecms官网,下载最新版本的dedecms系统文件。
2. 解压下载的文件,并将其中的所有文件上传至网站根目录覆盖原有文件。
3. 打开网站后台,依次点击“系统”->“升级”进行系统升级。
4. 按照系统提示完成升级流程,检查网站是否正常运行。
二、关闭不必要的功能
dedecms系统具有丰富的功能模块,但并不是所有功能都是必须的。关闭不必要的功能能够减少系统暴露的攻击面,提升系统的安全性。以下是一个示例代码,用于关闭dedecms系统的友情链接功能:
1. 登录dedecms系统后台,点击“系统”->“系统设置”->“系统参数设置”。
2. 在“内容发布”选项中找到“开启友情列表”选项,取消勾选并保存设置。
3. 刷新网站页面,确认友情链接功能已经关闭。
三、加强密码策略
强密码是保护网站安全的重要一环。站长应该鼓励用户设置强密码,并定期更换密码。另外,还可以通过设置密码长度和复杂度的要求来加强密码策略。以下是一个示例代码,用于设置dedecms系统的密码策略:
1. 登录dedecms系统后台,点击“系统”->“权限管理”->“权限组权限”。
2. 在“管理组权限”中找到“用户密码相关”选项,进入设置页面。
3. 设置密码长度要求、包含数字和特殊字符等策略要求,并保存设置。
4. 让用户按照新的密码策略更改密码。
四、防止SQL注入攻击
SQL注入是常见的攻击手段之一,在dedecms系统中也存在这样的漏洞。站长可以通过编写安全的SQL语句来防止SQL注入攻击。以下是一个示例代码,用于防止SQL注入攻击:
// 示例代码中的SQL语句是不安全的
$username = $_POST['username'];
$password = $_POST['password'];
$sql = "SELECT * FROM dede_admin WHERE username='$username' AND password='$password'";
// 修正后的示例代码,使用预处理语句
$username = $_POST['username'];
$password = $_POST['password'];
$stmt = $pdo->prepare("SELECT * FROM dede_admin WHERE username=:username AND password=:password");
$stmt->bindParam(':username', $username);
$stmt->bindParam(':password', $password);
$stmt->execute();
通过以上示例代码,可以有效防止SQL注入攻击,保护网站的数据安全。站长们可以根据自己网站的情况,加强其他防护措施,确保网站的安全性。
总结起来,加固dedecms系统的安全性并不是一件困难的事情,只要站长们有意识地关注安全问题,定期维护并采取相应的安全措施,就能有效降低网站被攻击的风险。希望本文提供的dedecms漏洞防范指南能够对站长们有所帮助,让他们的网站始终保持安全稳定运行。
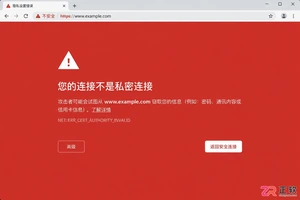
HTTPS证书过期会导致浏览器拦截访问并提示安全风险。本文介绍用户端的临时绕过方法,以及站长如何通过重新申请、部署新证书和配置自动续期来彻底解决该问题,确保网站持续安全可用。
判断网站是否安全的关键是查看网址是否以HTTPS开头、核对域名真实性、评估网站设计质量、检查隐私政策与联系方式。首先确认地址栏为https://并有锁形图标,表明数据加密;其次仔细核对域名拼写,防止仿冒链接;再者正规网站通常设计专业、无大量错别字或弹窗广告;最后可信赖网站会提供清晰的隐私政策及真实公司信息。养成这些习惯可有效防范信息泄露,安全意识至关重要。
PHP网站安全措施包括:防止SQL注入:使用预处理语句或转义用户输入。防止XSS:转义用户输入。防止CSRF:使用CSRF令牌。防止缓冲区溢出:设置最大输入长度。保持更新、使用安全框架、启用防火墙、监控网站、进行安全审核。

如何处理PHP的安全漏洞和攻击风险?随着互联网的发展和普及,网络安全问题愈发严重。作为一个广泛使用的编程语言,PHP也面临着安全漏洞和攻击风险。本文将介绍如何处理PHP的安全漏洞和攻击风险,以保护网站和应用程序的安全。及时更新PHP版本PHP的开发者定期发布更新的版本,其中修复了一些已知的安全漏洞。及时更新PHP版本能够保证你的代码使用的是最新的安全补丁。定
标题:网站安全开发实践:如何防止远程代码执行攻击随着互联网的迅猛发展,网站的安全性越来越重要。远程代码执行攻击是一种常见的网络攻击方式,攻击者通过注入恶意代码来执行未经授权的操作。为了保护网站和用户的安全,开发人员需要采取一系列措施来防止远程代码执行攻击。首先,及时更新软件和框架是防止远程代码执行攻击的重要步骤。漏洞的存在是远程代码执行攻击的入口,攻击者利用
织梦CMS(DedeCms)安全性评估及加固措施随着网络技术的飞速发展,网站已经成为人们获取信息、交流分享的重要平台。而在搭建网站过程中,选择一个安全性高的内容管理系统(CMS)至关重要。织梦CMS(DedeCms)作为国内较为流行的开源CMS之一,由于其功能强大、易用性高,被广泛应用于众多网站建设中。然而,由于其开源特性和市场普及程度,也面临着一定的安全隐
网站安全一直是互联网发展的重要议题之一。随着网络的普及,恶意攻击和数据泄露的风险也越来越大。其中,人工智能技术的发展使得机器人攻击成为一种威胁,因此,保护网站免受机器人攻击的策略变得尤为重要。本文将重点介绍PHP中的验证码与防机器人技术,探讨如何提高网站的安全性。验证码技术是一种常见的防机器人攻击的手段。它通过向用户展示一些随机生成的字母、数字或图片,并要求
《Discuz取消验证码功能对网站安全性的影响探讨》随着互联网的快速发展,网站安全问题日益凸显。验证码作为一种常见的安全验证机制,在网站中被广泛应用。然而,有些网站为了提高用户体验,可能会取消验证码功能,这是否会对网站安全性造成负面影响呢?本文将就Discuz取消验证码功能对网站安全性的影响进行探讨,并提供具体的代码示例。一、验证码的作用及原理验证码(CAP
log4j漏洞修复教程:详细指导您一步步修复log4j漏洞,需要具体代码示例引言近期,“log4j漏洞”(也称为CVE-2021-44228漏洞)在全球范围内引发了广泛的关注和担忧。这个漏洞对于使用ApacheLog4j日志库的应用程序来说存在严重安全风险,攻击者可以通过该漏洞远程执行恶意代码,导致系统被完全控制。本篇文章将为您提供一份详细的log4j漏洞
log4j漏洞修复教程:快速修复您的应用程序中的log4j漏洞,需要具体代码示例[引言]在网络安全领域中,log4j漏洞是近期备受关注的一个严重安全问题。这一漏洞影响了许多使用log4j日志库的Java应用程序,使得黑客能够通过恶意构造的日志信息执行远程代码。为了帮助开发者快速修复自己的应用程序中的log4j漏洞,本文将提供详细的修复步骤和具体的代码示例。[





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



