

使用技巧
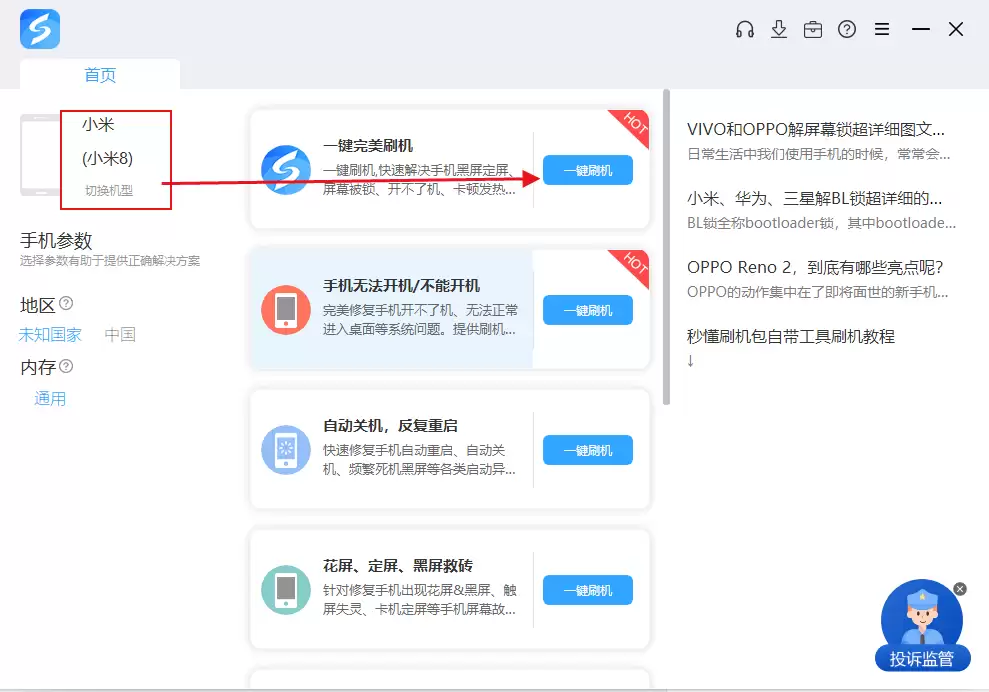
线刷宝这款工具,在小米米1S用户圈里其实挺常见的。它主打线刷模式,提供多种刷机方式可选——无论是想升级系统、恢复出厂设置,还是手机变砖需要抢救,它都能派上用场。当然,它不只支持小米,也覆盖了其他品牌,而且配套的教程和视频指南做得比较详细。 说白了,给小米米1S刷机,就是通过软件更改手机的操作系统及内
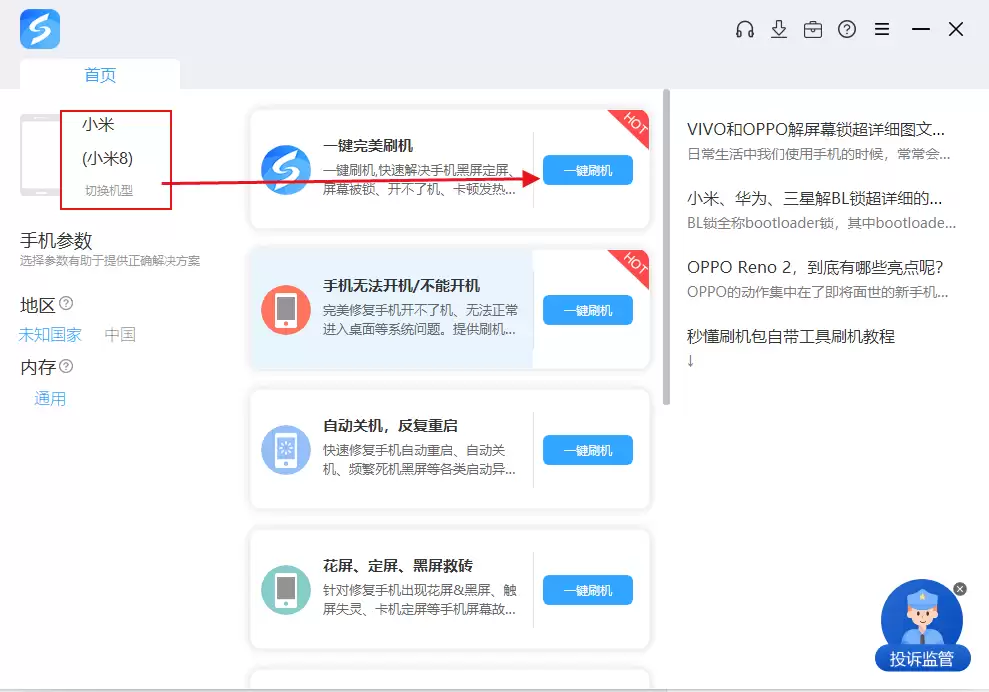
线刷宝这款软件,在小米红米Note联通4G合约机用户圈子里应该不陌生。它主打线刷模式,提供了多种刷机方案。不管你是想升级系统、恢复出厂设置,还是手机变砖需要救砖,它都能派上用场。支持的机型覆盖很广,而且附带了详细的图文教程和视频指南,对新手相当友好。 说白了,给小米红米Note联通4G合约机刷机,本
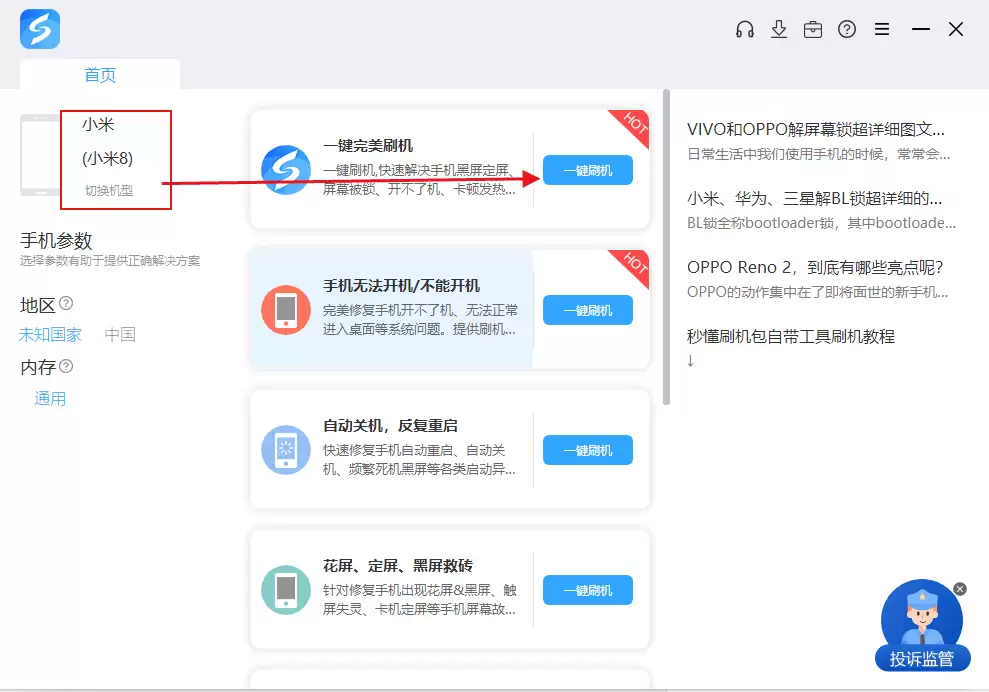
小米米4电信3G手机可使用线刷宝软件进行刷机。操作前需解锁BL锁、确保电量充足并备好数据线,在电脑安装工具。步骤包括连接设备选择型号、下载刷机包进入Fastboot模式、自动刷机及完成重启。该工具可用于系统升级、故障修复及清理预装应用。
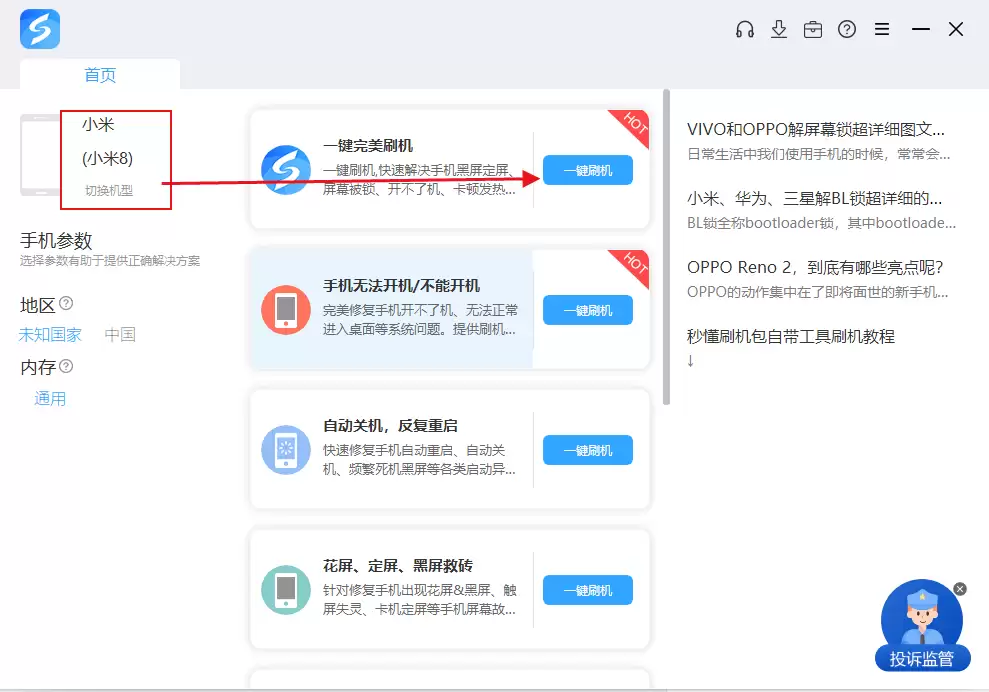
刷机可更新系统或解决故障,以红米1S为例,使用线刷宝工具需提前准备电脑、数据线并确保电量充足。流程包括连接识别机型、下载刷机包、进入刷机模式及自动刷写,完成后手机会重启。该方法适用于升级、优化或修复系统。
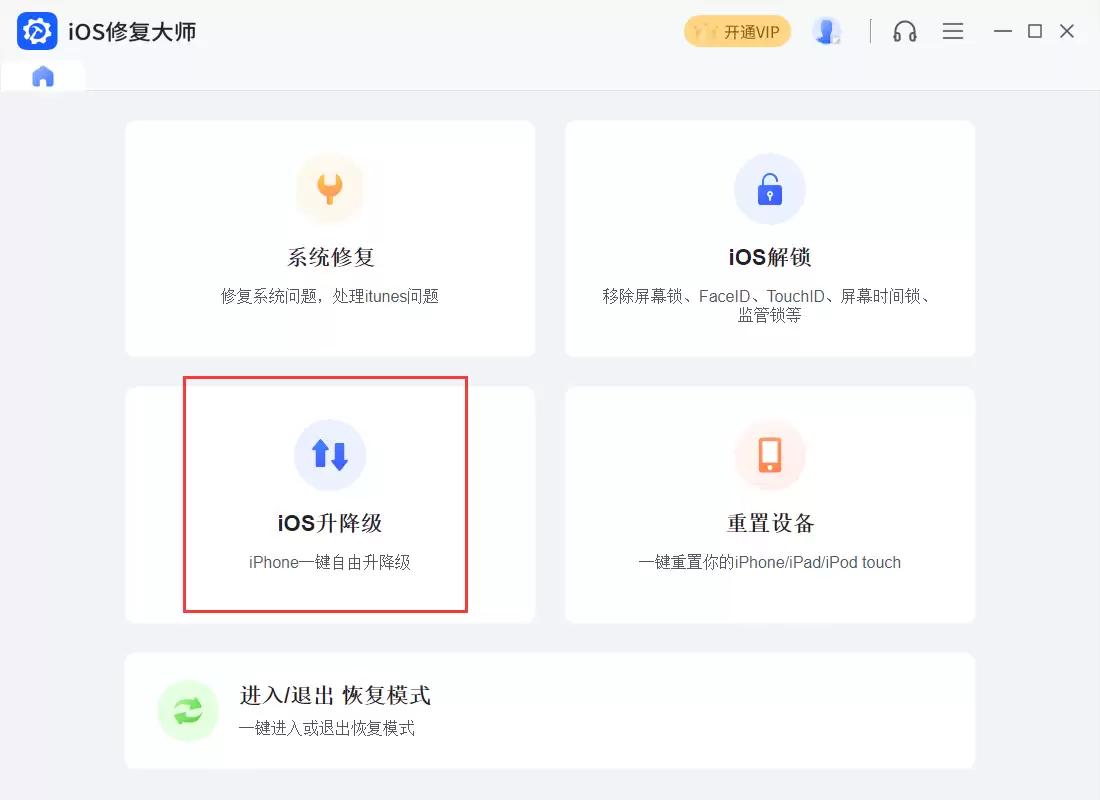
苹果今天面向仍在运行旧版系统的用户,悄悄推送了 iOS / iPadOS 15.7.9。别小看这次更新,它修复的是一个已经被实际用于攻击的零日漏洞——追踪编号为 CVE-2023-41064。这个漏洞被大名鼎鼎的 NSO Group 旗下的 Pegasus 监控软件盯上,攻击者会制作一张包含恶意代码
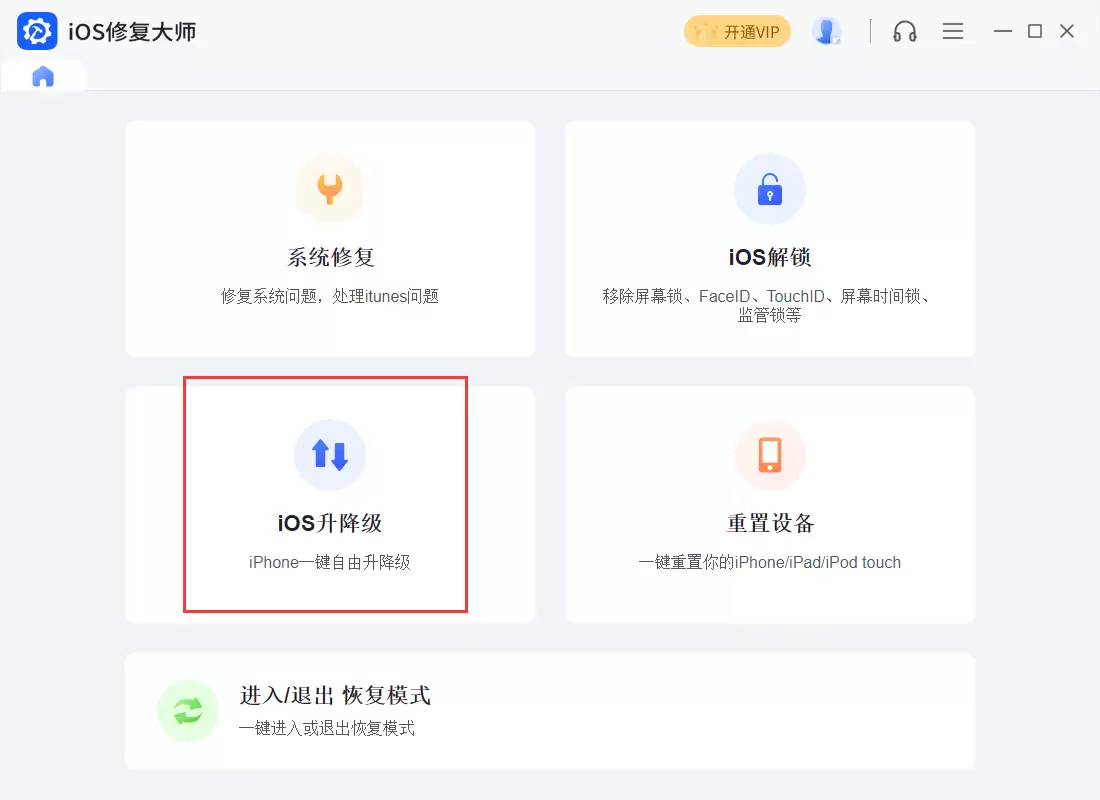
苹果公司今天面向仍在使用旧版系统的用户,推送了 iOS / iPadOS 15.7.9 更新。这次更新的核心任务很明确——修复一个编号为 CVE-2023-41064 的安全漏洞。这个漏洞可不是普通的小毛病,它已经被 NSO Group 集团用于 Pegasus 监控软件。攻击者可以利用这个漏洞,制
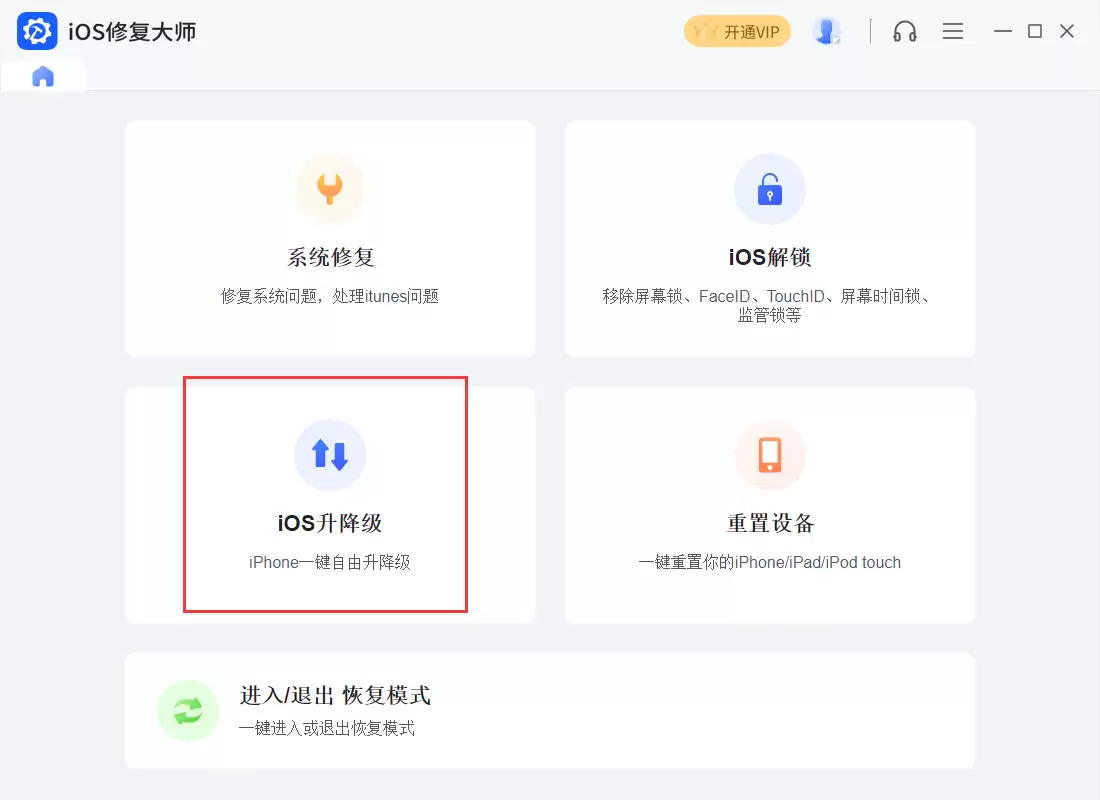
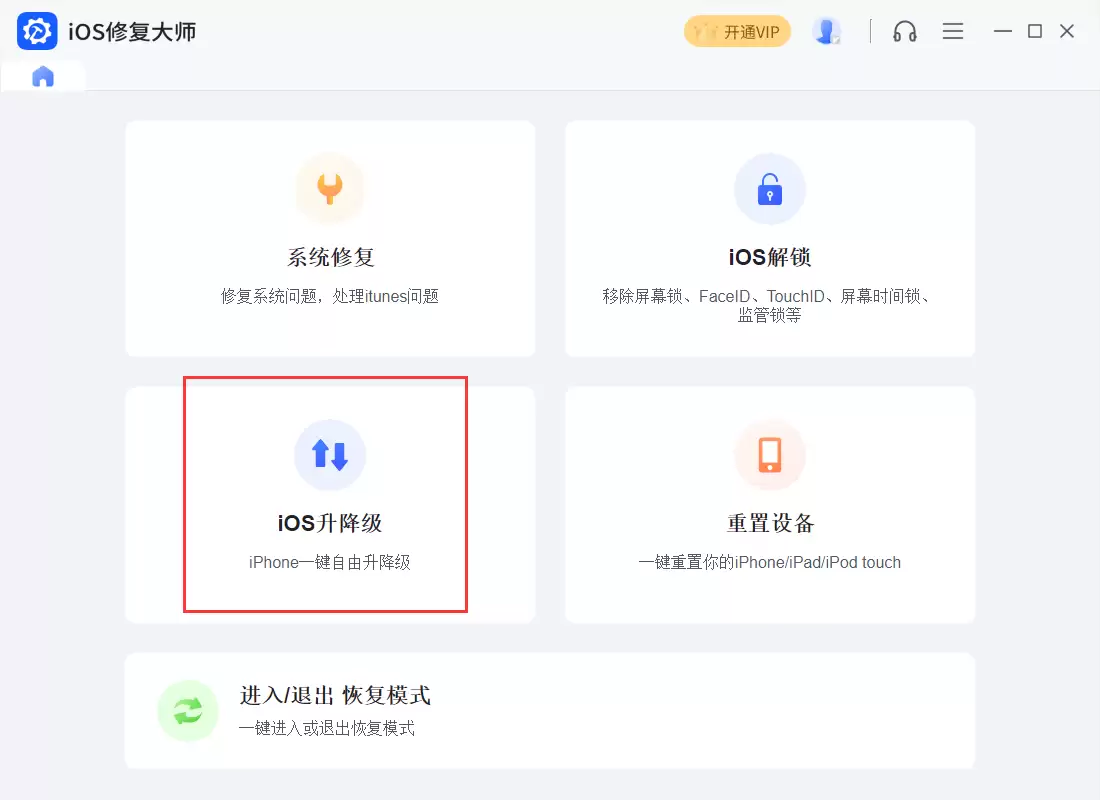
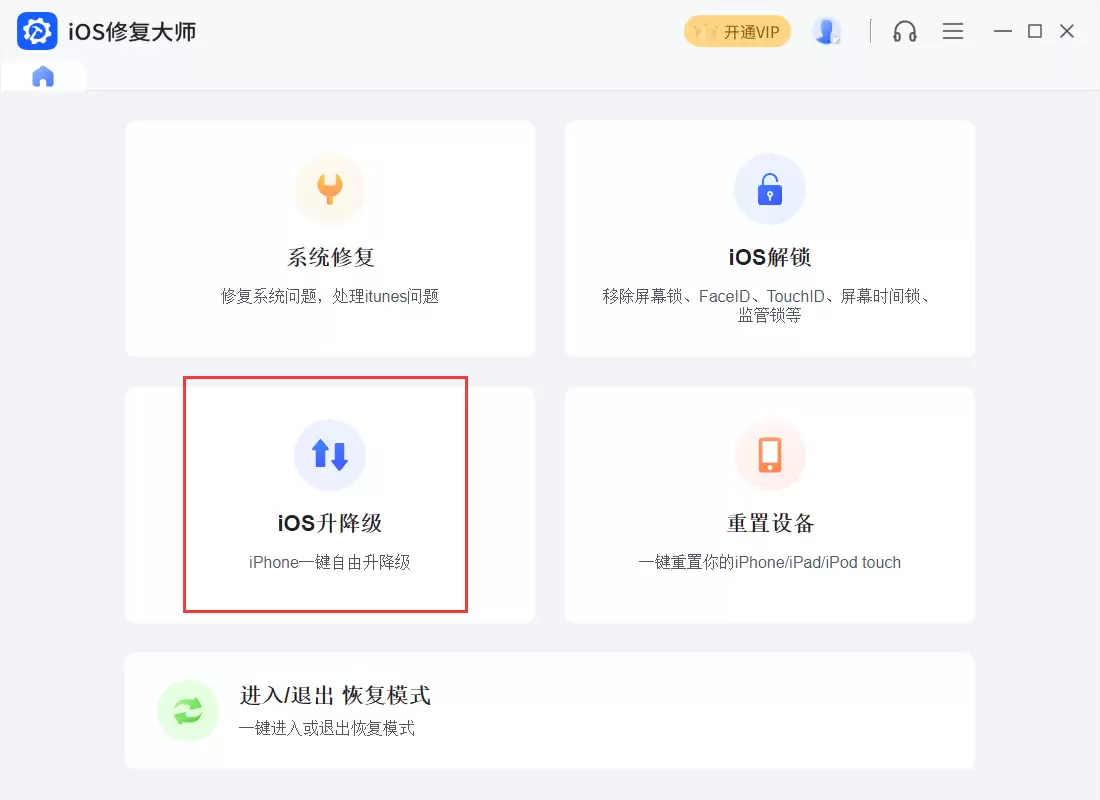
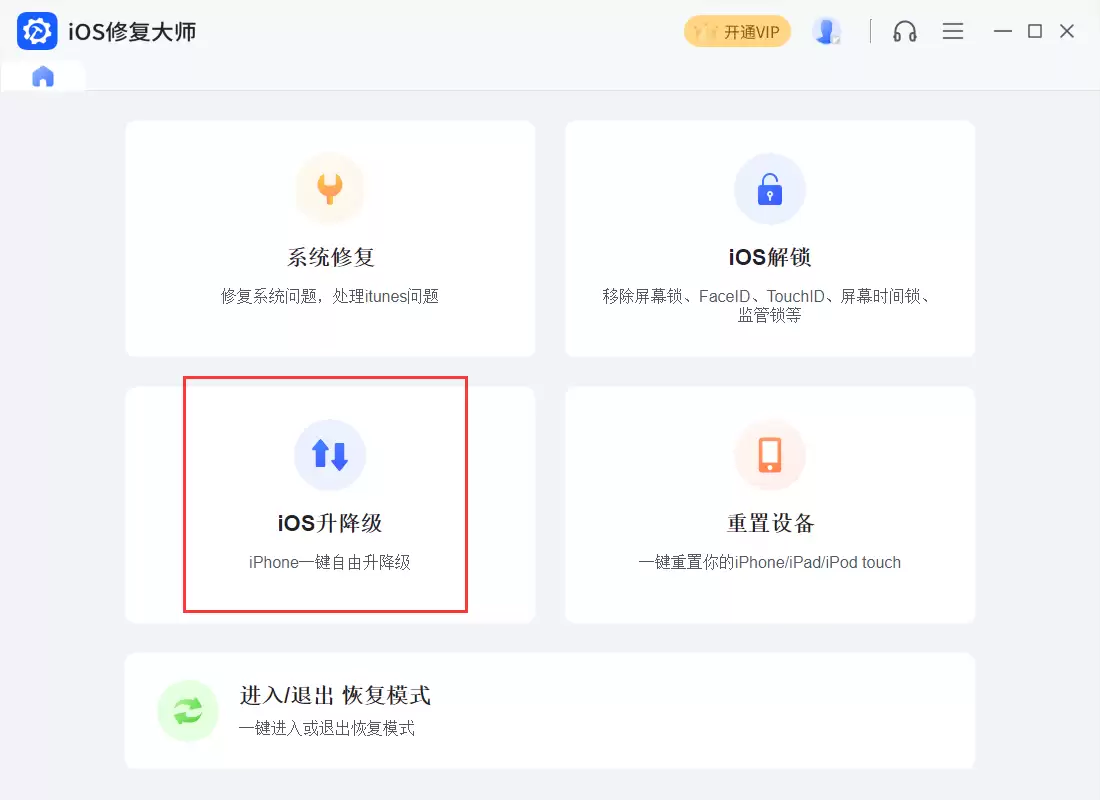
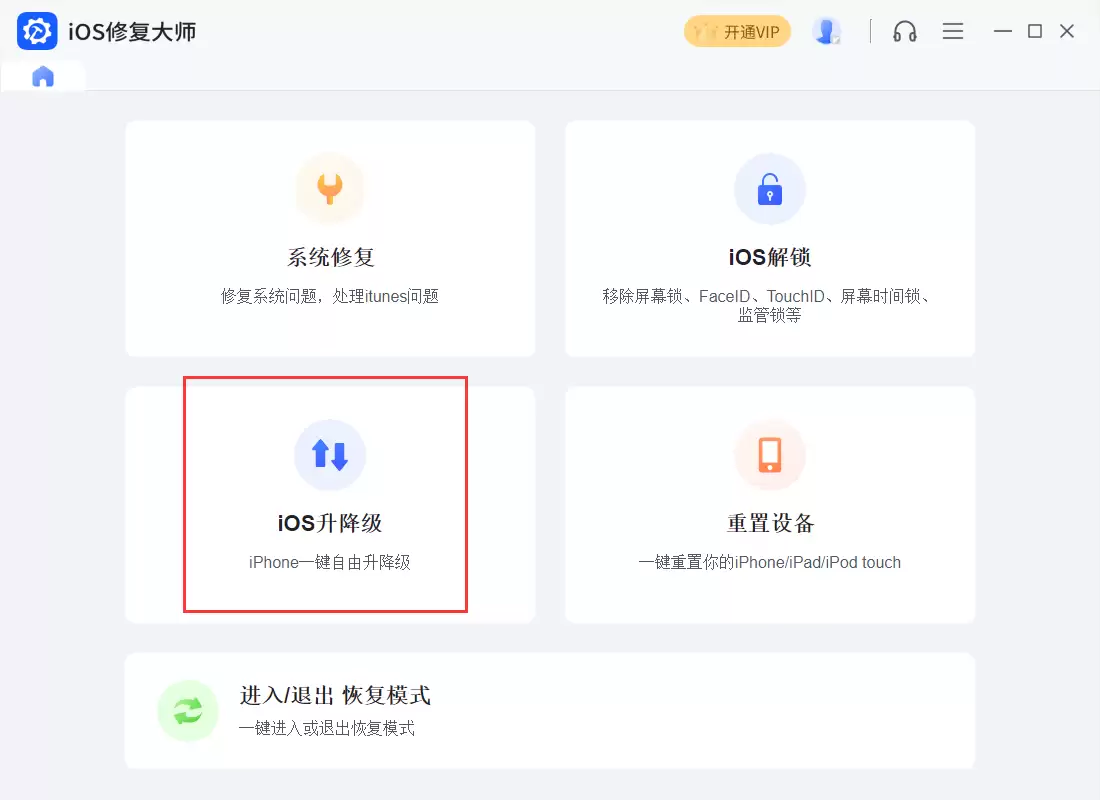
苹果为iPhone6s、7、初代SE及部分旧款iPad等设备推送了iOS/iPadOS15.7.9正式版更新,主要修复一个曾被“飞马”间谍软件利用的高危安全漏洞。用户可通过系统设置直接升级,或使用第三方工具辅助操作。若使用工具,需在电脑下载软件,将设备置入DFU模式并连接,下载固件后完成升级。操作前务必备份数据,并保持连接稳定。
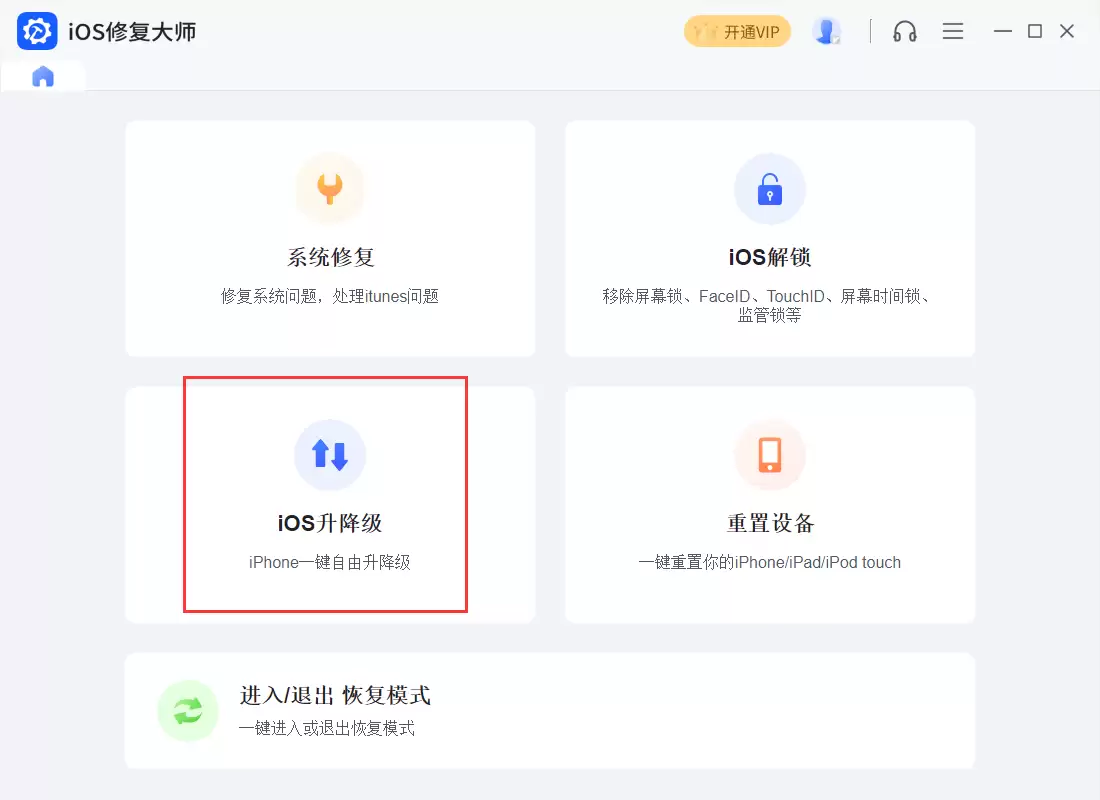
苹果今天给还在用旧系统的用户推送了 iOS 15.7.9 更新——重点就是修复一个编号 CVE-2023-41064 的安全漏洞。这漏洞可不简单,已经被 NSO Group 的 Pegasus 监控软件盯上了,攻击者只需制作一张带恶意代码的图片,通过 PassKit 附件发出去,就能远程控制设备。也
苹果今天为那些还留在旧版系统的用户,推送了 iOS / iPadOS 15.7.9。这次更新专门堵上了一个编号为 CVE-2023-41064 的安全漏洞。这个漏洞的来头可不小——它被以色列 NSO 集团拿去用在 Pegasus(飞马)间谍软件上。攻击者会制作一张嵌着恶意代码的图片,然后通过 Pas
苹果今天面向仍停留在旧版系统的用户,正式推送了 iOS / iPadOS 15.7.9 更新。这次升级的核心目的只有一个:修复一个代号为 CVE-2023-41064 的安全漏洞。这个漏洞可不是小问题——它已经被 NSO Group 集团利用,用于他们的 Pegasus 监控软件。攻击者可以制作包含
苹果今天向仍坚守在旧版系统的用户推送了 iOS / iPadOS 15.7.9 更新。这次更新可以说是一次“救火”行动,专门修复了一个编号为 CVE-2023-41064 的安全漏洞。这个漏洞不是一般的漏洞,它已经被 NSO 集团的 Pegasus 监控软件盯上了——攻击者会制作一张夹带恶意代码的图
苹果今天面向仍停留在旧版系统的用户,正式推送了 iOS / iPadOS 15.7.9 更新。这次更新只有一个重点:修复一个被实际利用的严重安全漏洞,编号 CVE-2023-41064。这个漏洞的来头可不小——它被 NSO 集团用于其臭名昭著的 Pegasus 监控软件。攻击者会制作带有恶意代码的图
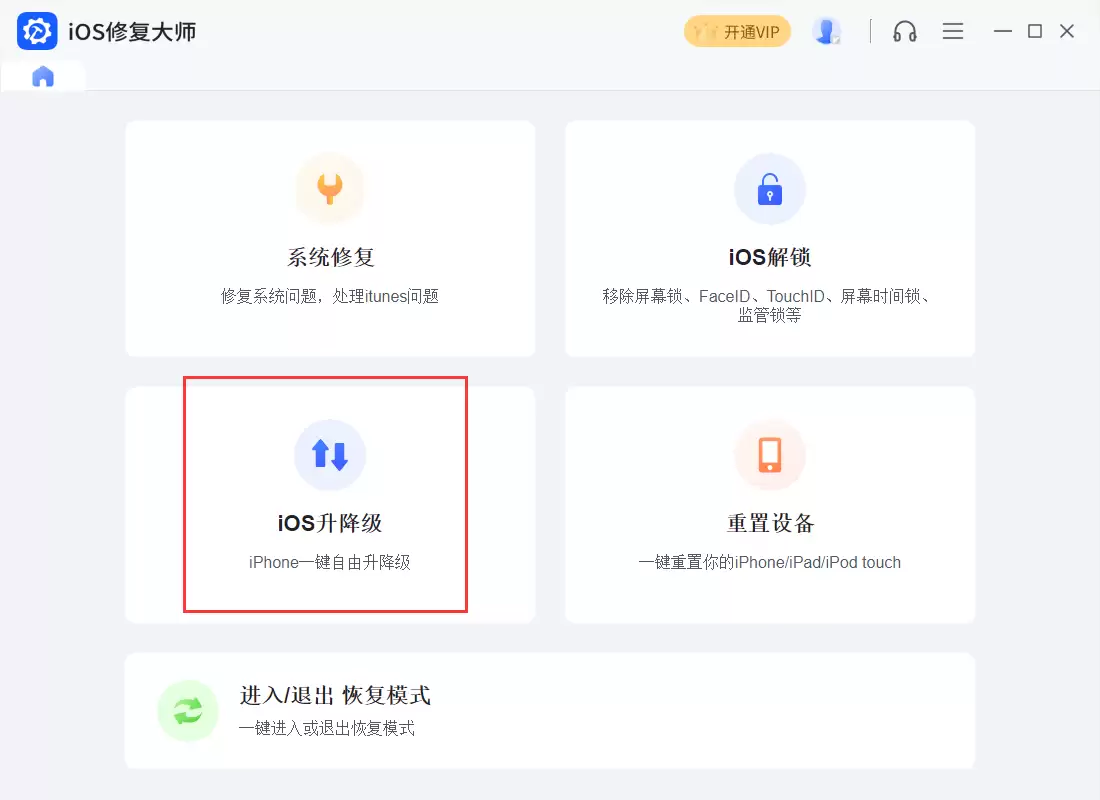
苹果今天为还在运行旧系统的用户推送了 iOS / iPadOS 15.7.9。这次更新其实只有一个目的——堵上一个已经被实际利用的安全漏洞,编号 CVE-2023-41064。这个漏洞的来头不小,NSO 集团用它来运作臭名昭著的 Pegasus 间谍软件。攻击者可以制作一张包含恶意代码的图片,然后通
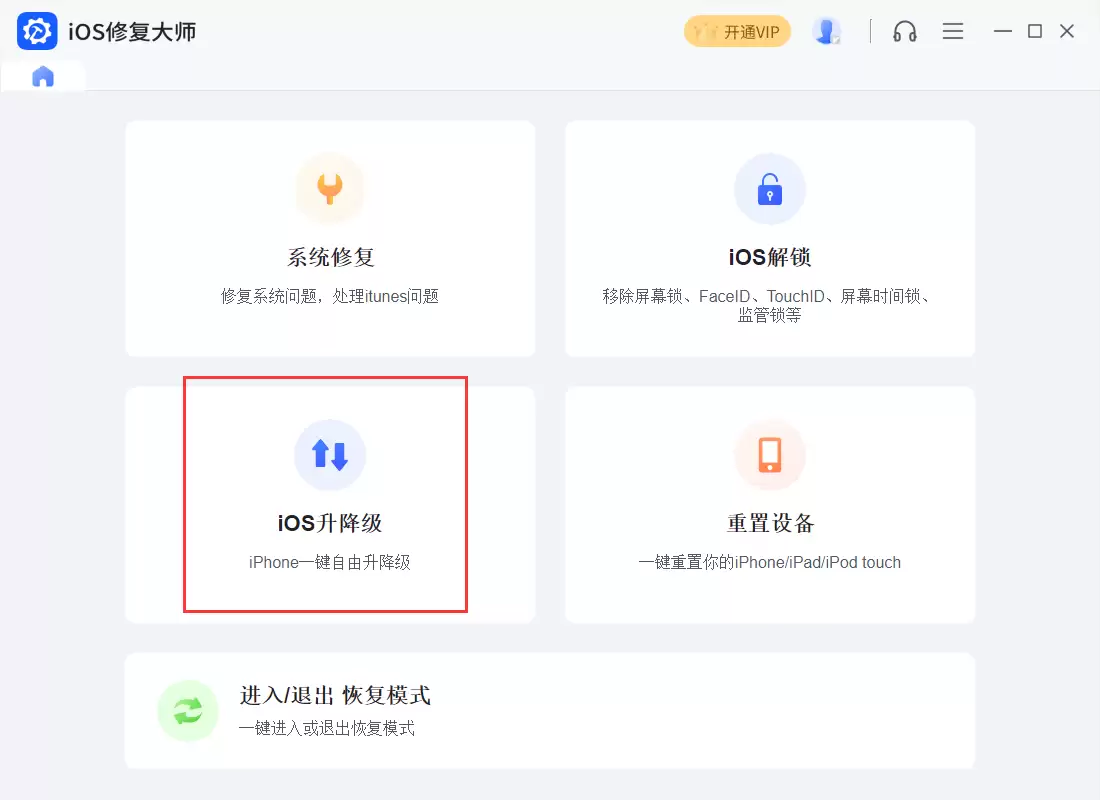
苹果为iPhone6s、7、初代SE及部分iPad等老设备推送了iOS/iPadOS15.7.9正式版更新,主要修复了被“飞马”间谍软件利用的高危安全漏洞。用户可通过设置中的软件更新直接OTA升级,或通过电脑连接设备进入DFU模式进行刷机。更新前建议备份数据,以确保安全。及时安装此补丁对保护老设备至关重要。
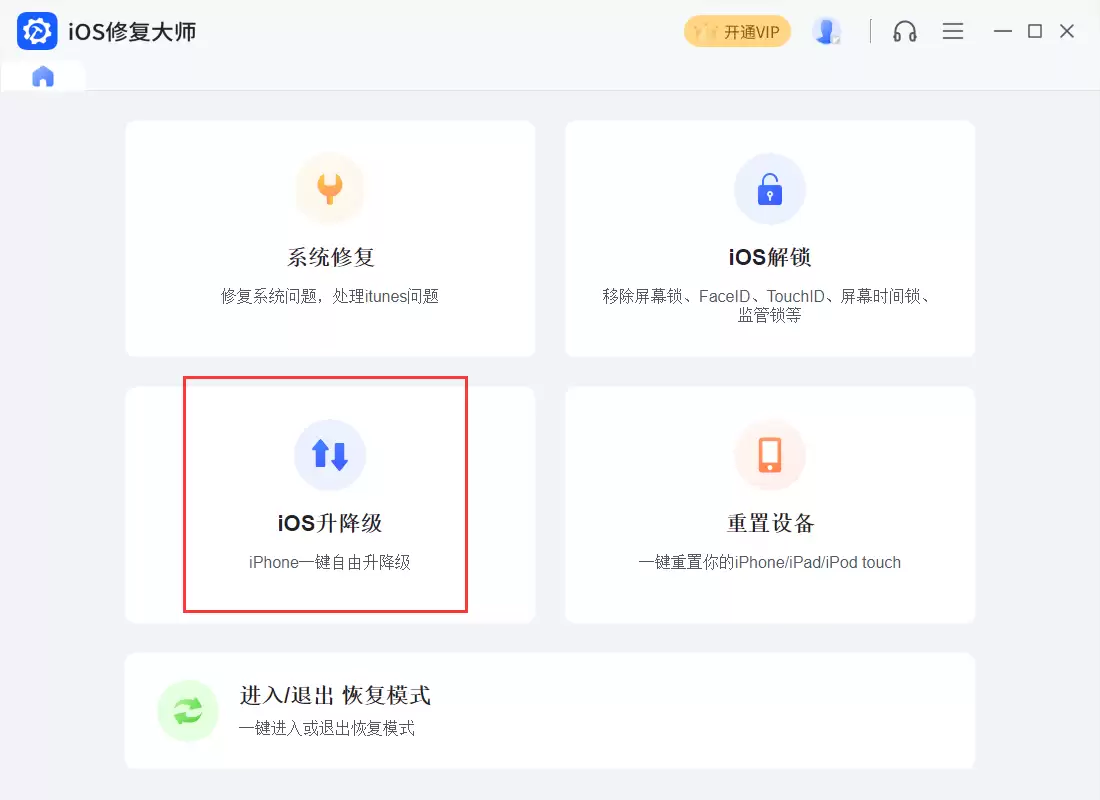
苹果今天面向仍停留在旧版系统的用户,推送了 iOS / iPadOS 15.7.9 更新。这次更新的核心,是修复一个编号为 CVE-2023-41064 的安全漏洞——这个漏洞可不容小觑,它已经被 NSO Group 旗下的 Pegasus 监控软件利用。攻击者会制作携带恶意代码的图片,再通过 Pa
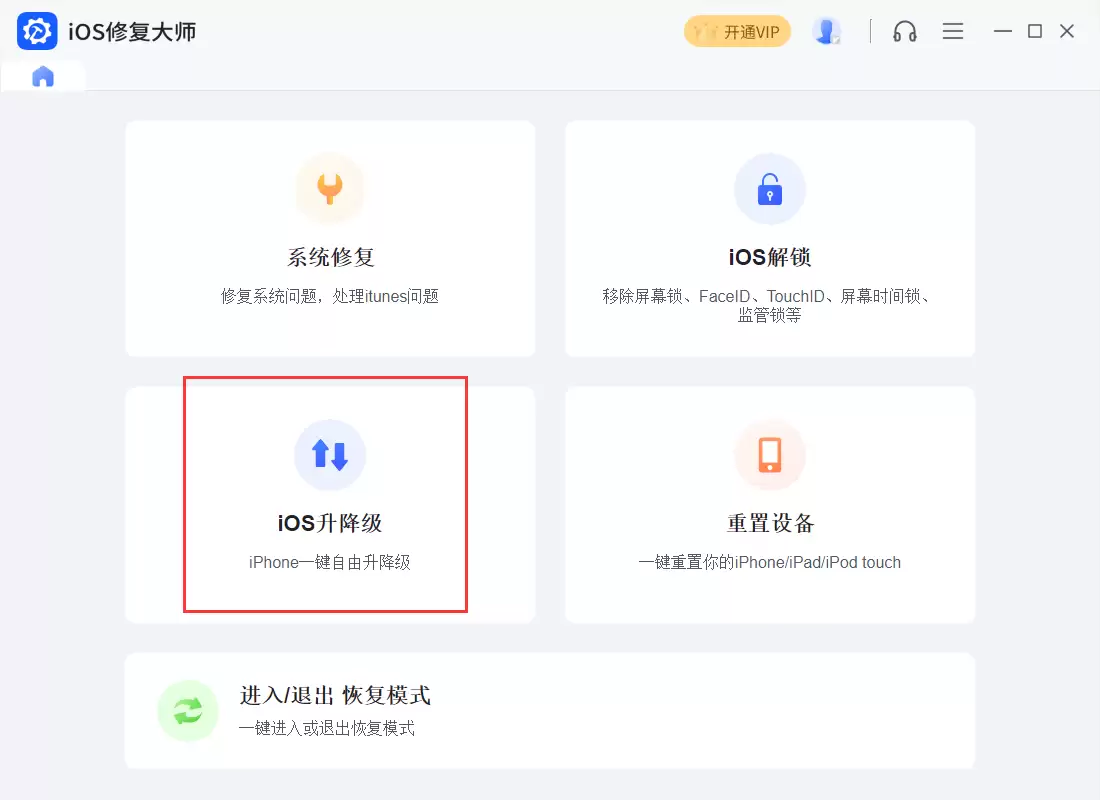
苹果为旧款设备推送iOS15.7.9更新,主要修复一个曾被飞马监控软件利用的关键安全漏洞。受影响的机型包括iPhone6s至7系列、初代SE等。用户可通过设置进行无线升级,或使用电脑连接设备进入DFU模式后,借助专业工具下载固件完成升级,以彻底修复漏洞保障安全。
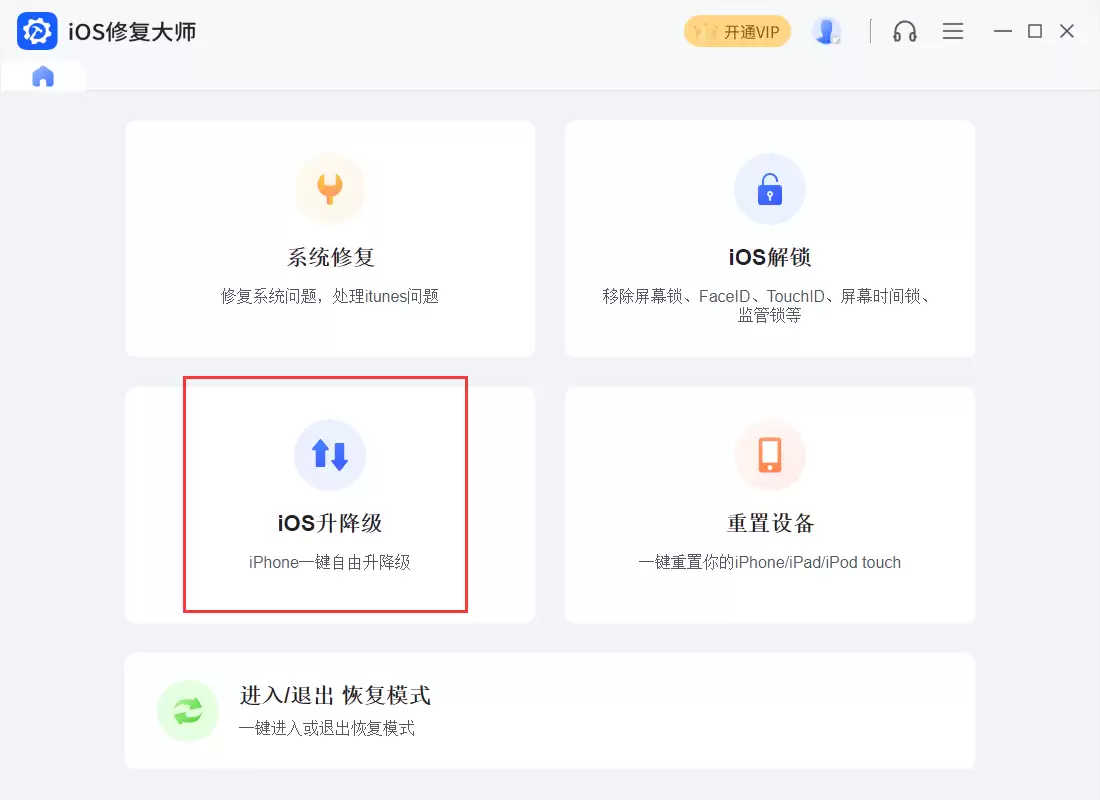
苹果为多款旧设备推送了iOS/iPadOS15.7.9正式版更新,主要修复了与“飞马”监控软件相关的关键安全漏洞CVE-2023-41064。受支持设备包括iPhone6s/7、初代SE、iPadAir2等。用户可通过设备设置或连接电脑使用专业工具完成升级,操作前建议备份数据。
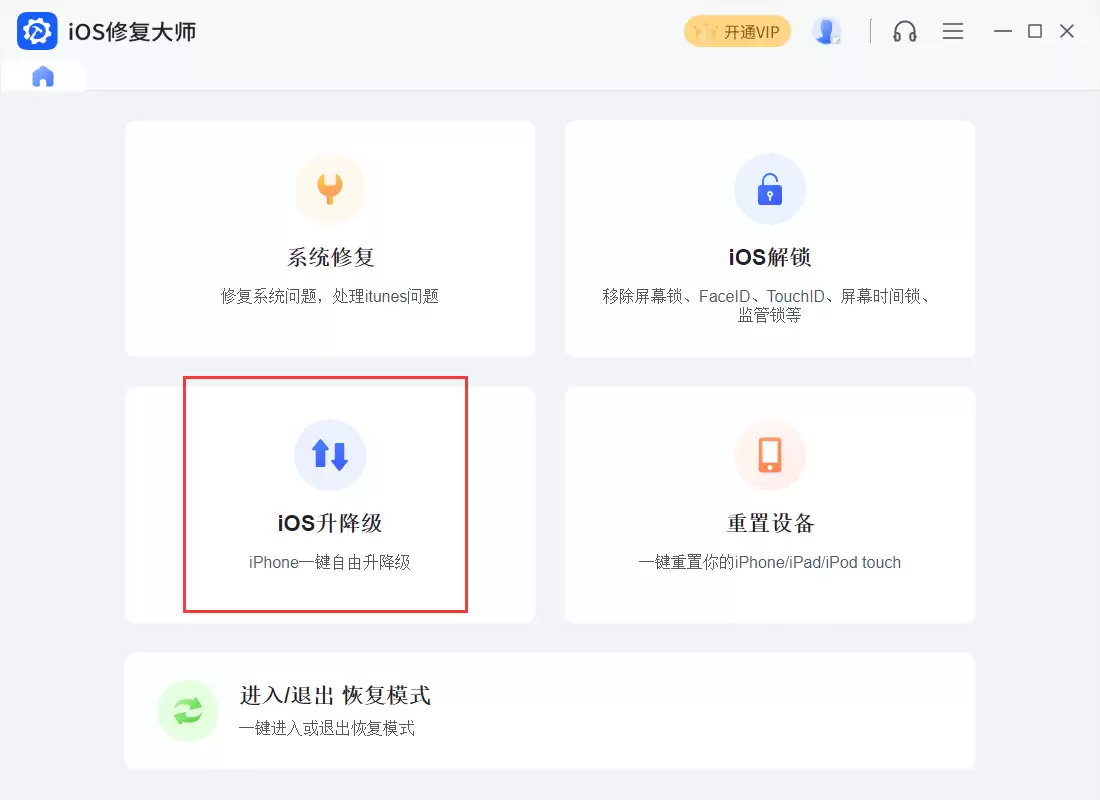
苹果今天向仍在使用旧版系统的用户推送了 iOS / iPadOS 15.7.9 更新。这次升级的重点是修复一个编号为 CVE-2023-41064 的安全漏洞——这个漏洞已经被 NSO Group 旗下的 Pegasus 监控软件利用。攻击者可以通过制作包含恶意代码的图片,再借助 PassKit 附
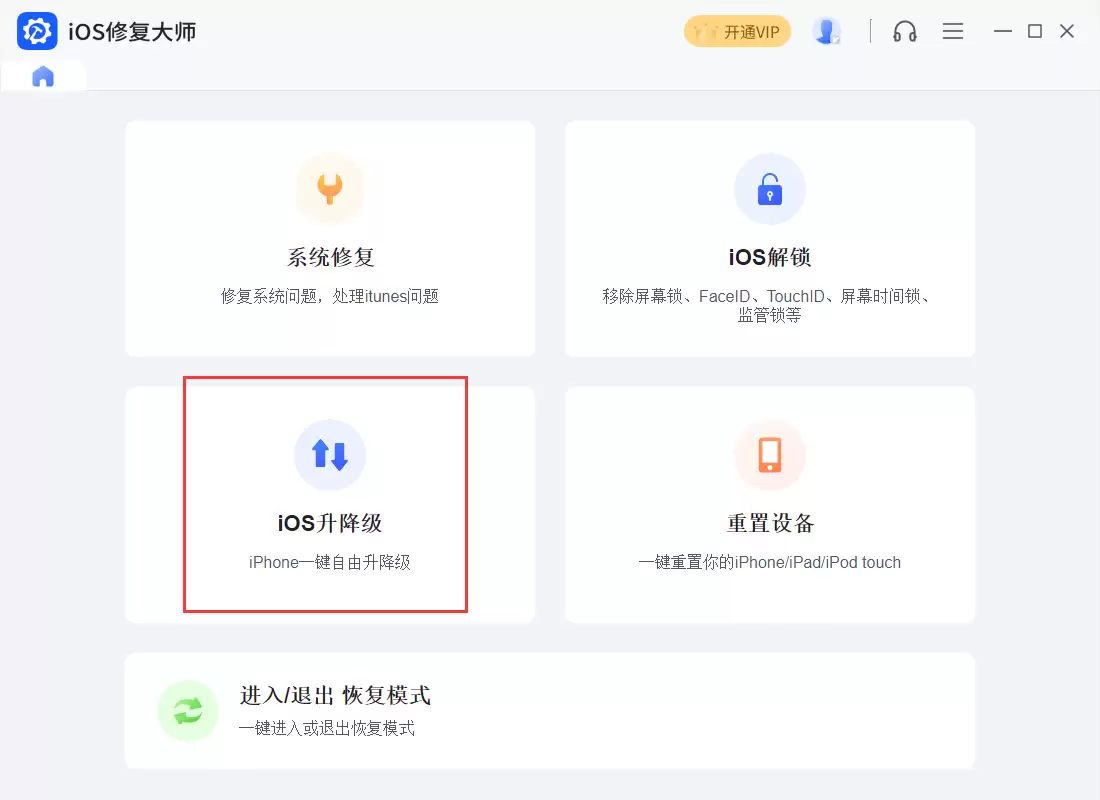
苹果今天面向仍停留在旧版系统的用户,正式推送了 iOS / iPadOS 15.7.9。这次更新并非例行功能升级,而是一次针对高危漏洞的紧急修补——涉及追踪编号为 CVE-2023-41064 的安全问题。该漏洞此前已被 NSO Group 集团用于其臭名昭著的 Pegasus 监控软件中,攻击者可
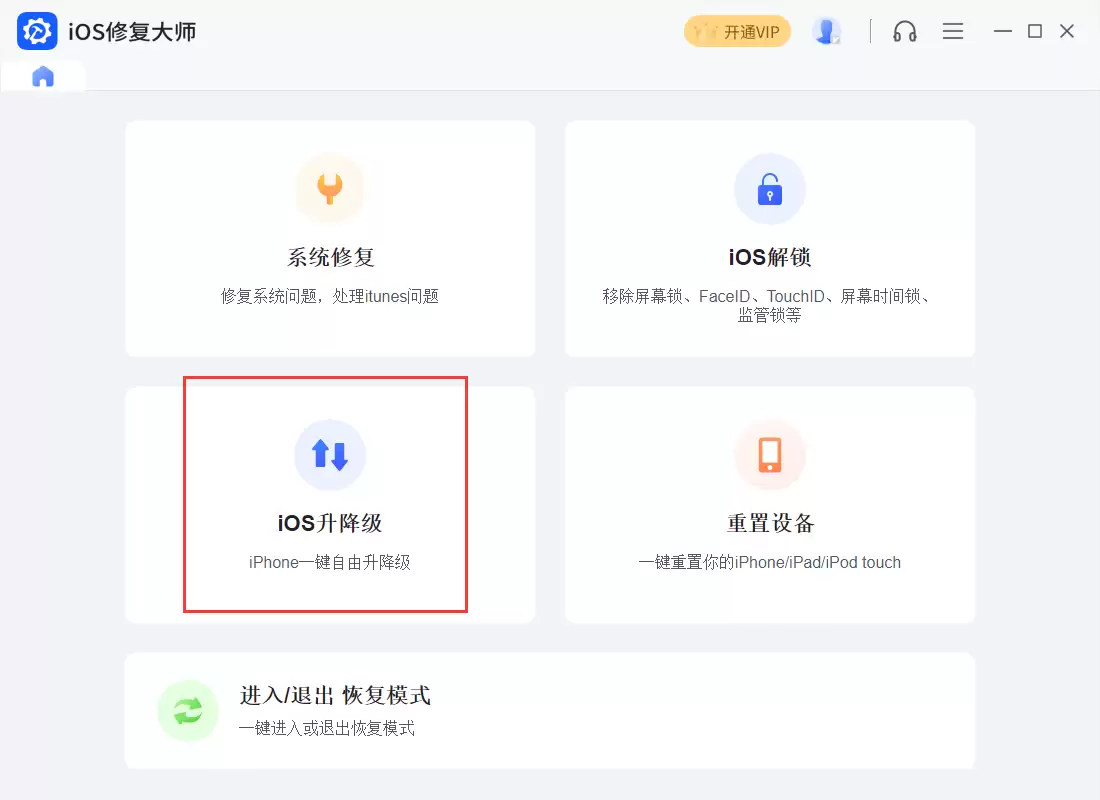
苹果今天面向仍运行旧版系统的用户,推送了 iOS / iPadOS 15.7.9 正式版更新。这次的重点只有一个:修复一个被 NSO Group 集团用于 Pegasus 监控软件的安全漏洞,编号 CVE-2023-41064。攻击者可以利用这个漏洞制作包含恶意代码的图片,再通过 PassKit 附
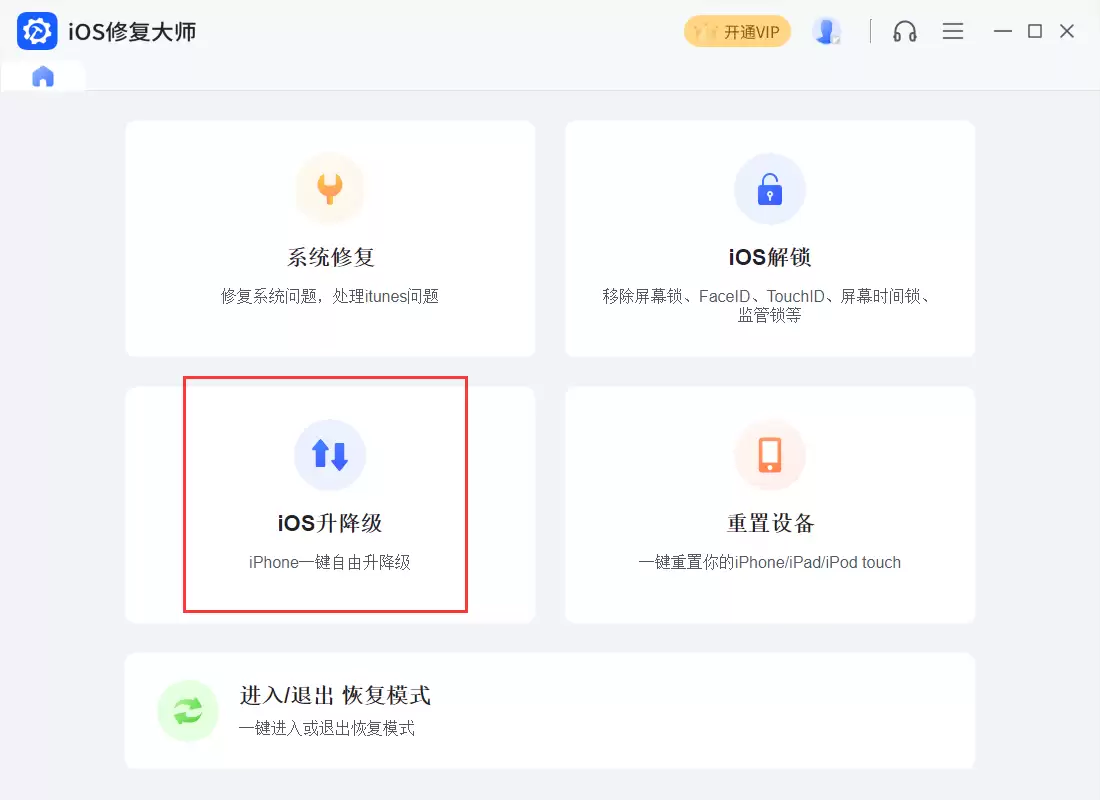
苹果为旧款设备推送了iOS/iPadOS15.7.9更新,主要修复了曾被“飞马”监控软件利用的CVE-2023-41064高危安全漏洞。受影响的机型包括iPhone6s/7/SE初代、iPadAir2、iPadmini4等。用户可通过设备设置直接更新,或使用电脑刷机工具操作。电脑升级需让设备进入DFU模式,下载固件后完成刷写。及时安装此更新对保护设备安全至关
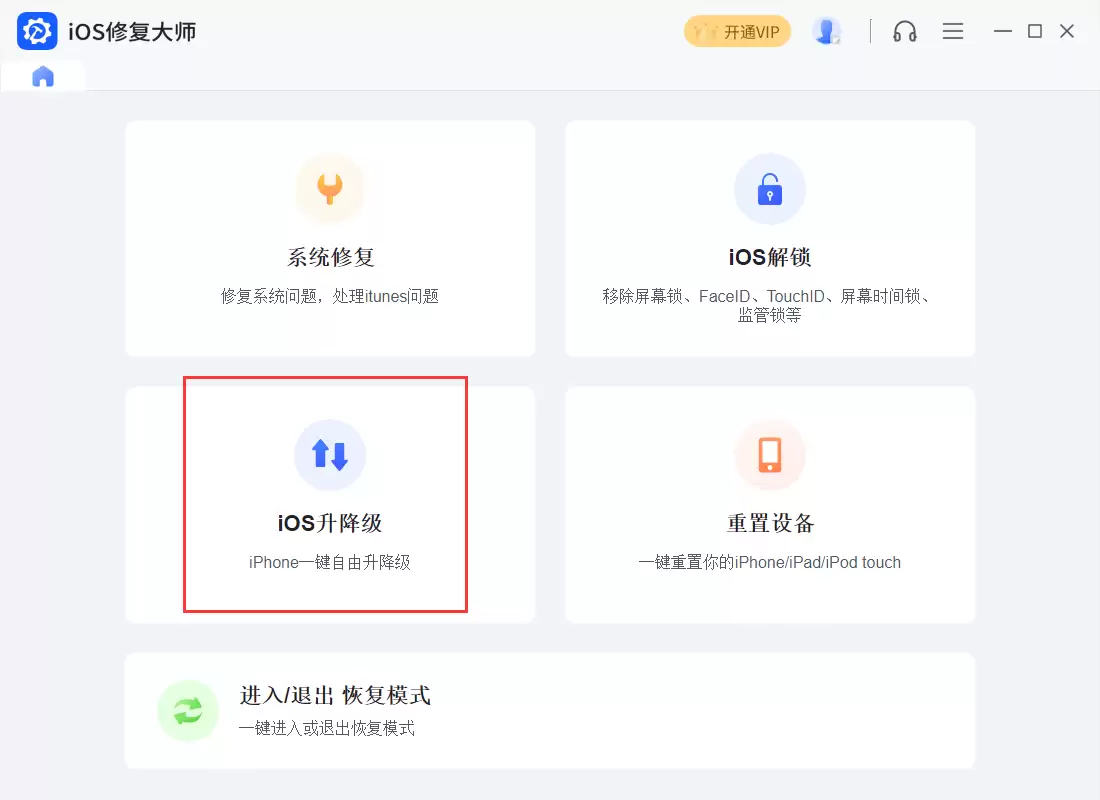
苹果公司今天面向仍在运行旧版系统的用户,发布了 iOS / iPadOS 15.7.9 更新。这次更新核心修复了一个追踪编号为 CVE-2023-41064 的安全漏洞——这个漏洞可不容小觑,它此前被 NSO Group 集团用于 Pegasus 监控软件。攻击者可以利用该漏洞制作包含恶意代码的图片
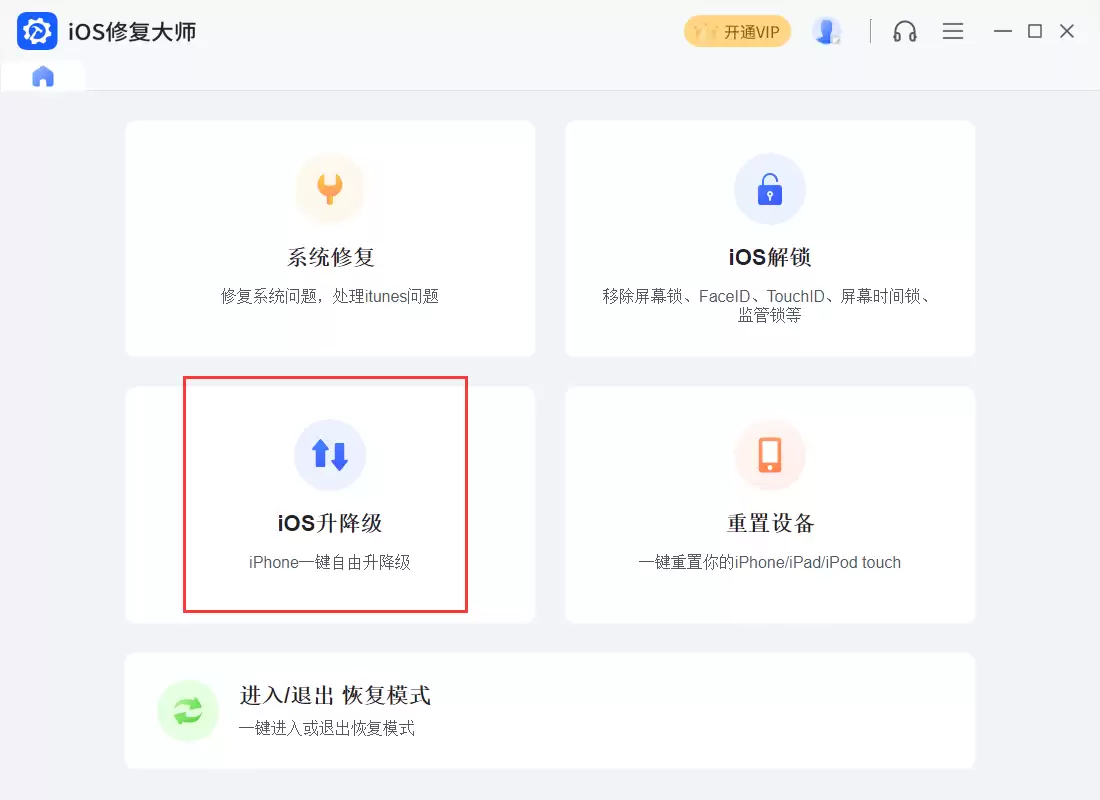
苹果为iPhone6s、7、初代SE及部分旧款iPad等设备推送了iOS/iPadOS15.7.9更新,主要修复了已被“飞马”间谍软件利用的高危安全漏洞。用户可通过设备设置或连接电脑进入DFU模式完成升级。建议升级前备份数据,并确保刷机过程连接稳定。此次更新对仍在使用旧机型的用户至关重要。


火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



