

Python后端如何实现对敏感用户数据的高强度加密存储_结合bcrypt与AES算法保护密码与隐私
密码必须采用bcrypt哈希,其他敏感字段采用AES-256-GCM对称加密,不可混用。该算法提供认证加密,密钥必须通过KMS或系统级凭据管理,避免硬编码。加密字段落库前必须base64编码,同时注意生命周期管理,防止泄露。
密码必须用 bcrypt,其他敏感字段(如手机号、身份证号)必须用 AES-256-GCM——这是底线,不能混用或降级。很多开发者在这里栽过跟头,以为“都是加密,换着用也没事”,结果要么业务逻辑崩盘,要么数据安全形同虚设。下面把几个关键要点拆开说清楚。

密码用 bcrypt,其他敏感字段(如手机号、身份证号)必须用 AES-256-GCM,不能混用或降级。
bcrypt 只能用于密码哈希,别拿它加密 API Key 或手机号
bcrypt 是专为密码设计的慢哈希函数,带 salt 且计算成本可调,但它是单向的——无法“解密”。一旦你用 bcrypt.hashpw() 处理了用户的手机号,就永远拿不回原始值,业务直接崩。
- ✅ 正确用途:用户登录密码存储(
bcrypt.hashpw(password.encode(), bcrypt.gensalt(rounds=14))) - ❌ 错误用途:加密数据库里的
id_card字段、bank_account、api_token - ⚠️ 风险点:有人图省事把所有字段都丢进 bcrypt,结果发现查不到明文、改不了数据、导不出报表
AES-256-GCM 是当前 Python 生产环境最稳妥的对称加密选择
相比 ECB/CBC 模式,GCM 提供认证加密(AEAD),自带完整性校验,解密时自动拒绝被篡改的密文——这点在数据库字段级加密中极其关键。用 pycryptodome 而非过时的 pycrypto,且必须显式处理 nonce 和 tag。
- 密钥长度必须为 32 字节(AES-256),用
secrets.token_bytes(32)生成,绝不用字符串硬编码 - 每次加密都要新生成 12 字节 nonce:
nonce = secrets.token_bytes(12),不能复用 - 解密失败时捕获
ValueError(如 tag 不匹配)和UnicodeDecodeError(解密后非 UTF-8),不要静默吞掉异常 - 示例片段(简化版):
from Crypto.Cipher import AES
from Crypto.Random import get_random_bytes
from Crypto.Util.Padding import pad, unpad

def aes_encrypt_gcm(plaintext: bytes, key: bytes) -> bytes:
    cipher = AES.new(key, AES.MODE_GCM)
    ciphertext, tag = cipher.encrypt_and_digest(pad(plaintext, AES.block_size))
    return cipher.nonce + tag + ciphertext  # 拼接后存入 DB

def aes_decrypt_gcm(data: bytes, key: bytes) -> str:
    nonce, tag, ciphertext = data[:12], data[12:28], data[28:]
    cipher = AES.new(key, AES.MODE_GCM, nonce=nonce)
    decrypted = unpad(cipher.decrypt_and_verify(ciphertext, tag), AES.block_size)
    return decrypted.decode('utf-8')
密钥绝对不能出现在代码或配置文件里
哪怕加了 .gitignore,硬编码密钥仍是高危操作。Python 后端启动时若从环境变量读 AES_KEY,而该变量值是明文 base64,等于没保护。
- ✅ 推荐路径:用系统级密钥管理服务(KMS),如 AWS KMS、Azure Key Vault,或本地 HashiCorp Vault;Python 通过 SDK 获取解密后的密钥字节
- ✅ 退而求其次:使用操作系统级凭据存储(Linux 的
systemd-secrets、macOS 的 Keychain),配合keyring库读取 - ❌ 危险操作:
os.getenv("AES_KEY")直接当密钥用;base64.b64decode(os.getenv("AES_KEY_B64"))仍属硬编码变体 - ⚠️ 注意:KMS 调用有延迟和配额限制,建议在应用初始化阶段缓存解密后的密钥(内存中),避免每次加解密都请求 KMS
真正容易被忽略的是字段生命周期管理:加密字段一旦写入数据库,后续所有 ORM 查询、序列化、日志打印、审计导出环节,都必须明确知道“此处是密文”,否则可能意外记录、暴露或破坏格式。AES 加密后的二进制数据必须用 base64 或十六进制编码再落库,且字段类型要匹配(如 MySQL 用 TEXT 或 BLOB,不能塞进 VARCHAR(32))。
本篇LangGraph Python中文入门教程详解,系统梳理StateGraph状态机定义、节点编写、边与条件路由、检查点持久化(MemorySaver)等核心机制,提供从环境安装到完整循环智能体构建的代码示例与实操指导。
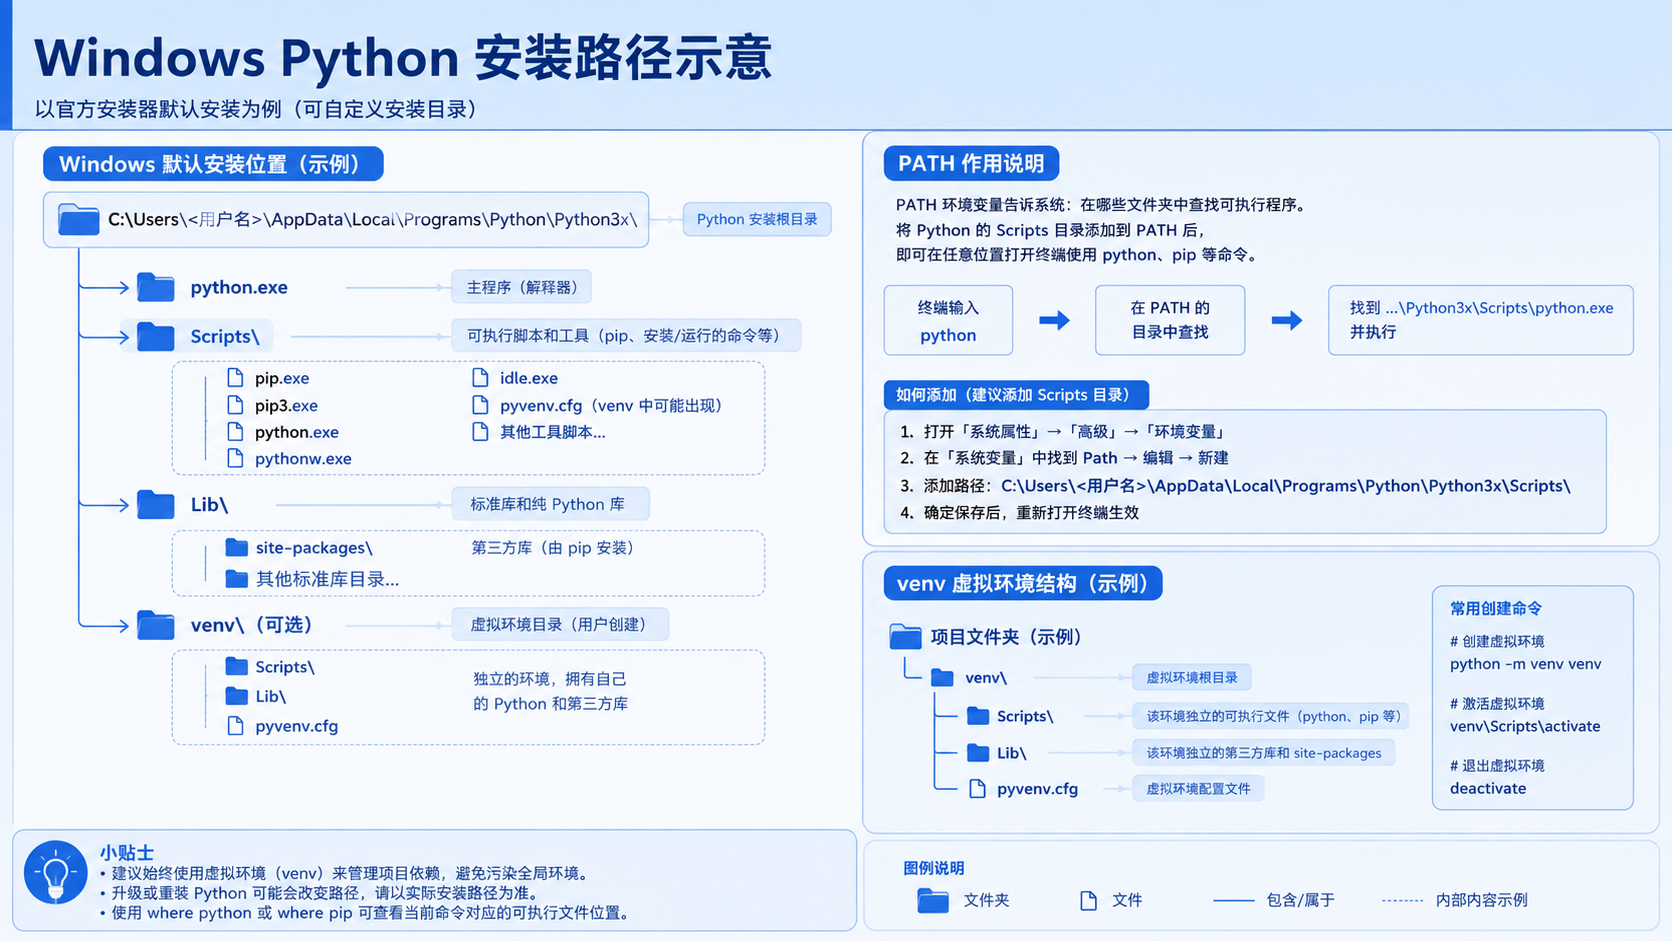
面向后端开发者,基于 Python 官方文档说明如何在 Windows 上安装 Python、创建 venv 虚拟环境及使用 pip 管理依赖。包含可复制命令、验证方法及工具选择边界,避免常见配置误区。
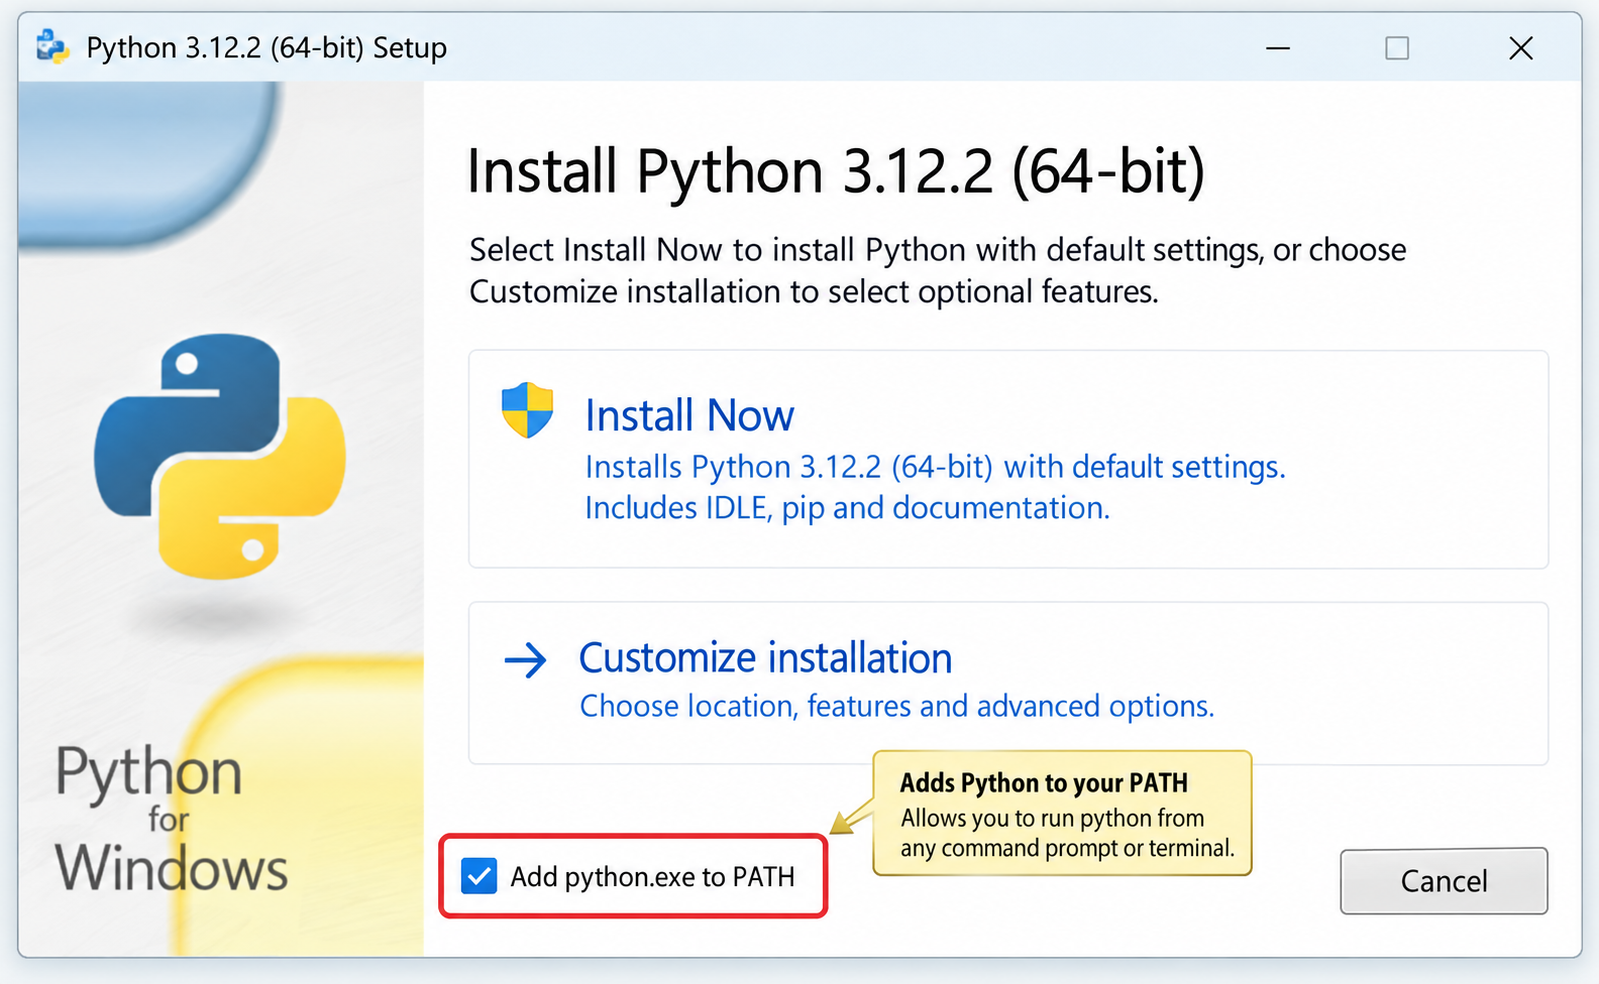
针对Windows初学者的Python安装实战指南。详细讲解如何从Python官网下载匹配架构的安装包,重点演示安装首屏勾选“Add python.exe to PATH”的关键操作,并提供使用python --version和py命令验证环境变量的具体步骤,帮助新手快速搭建开发环境并排查路径问题。
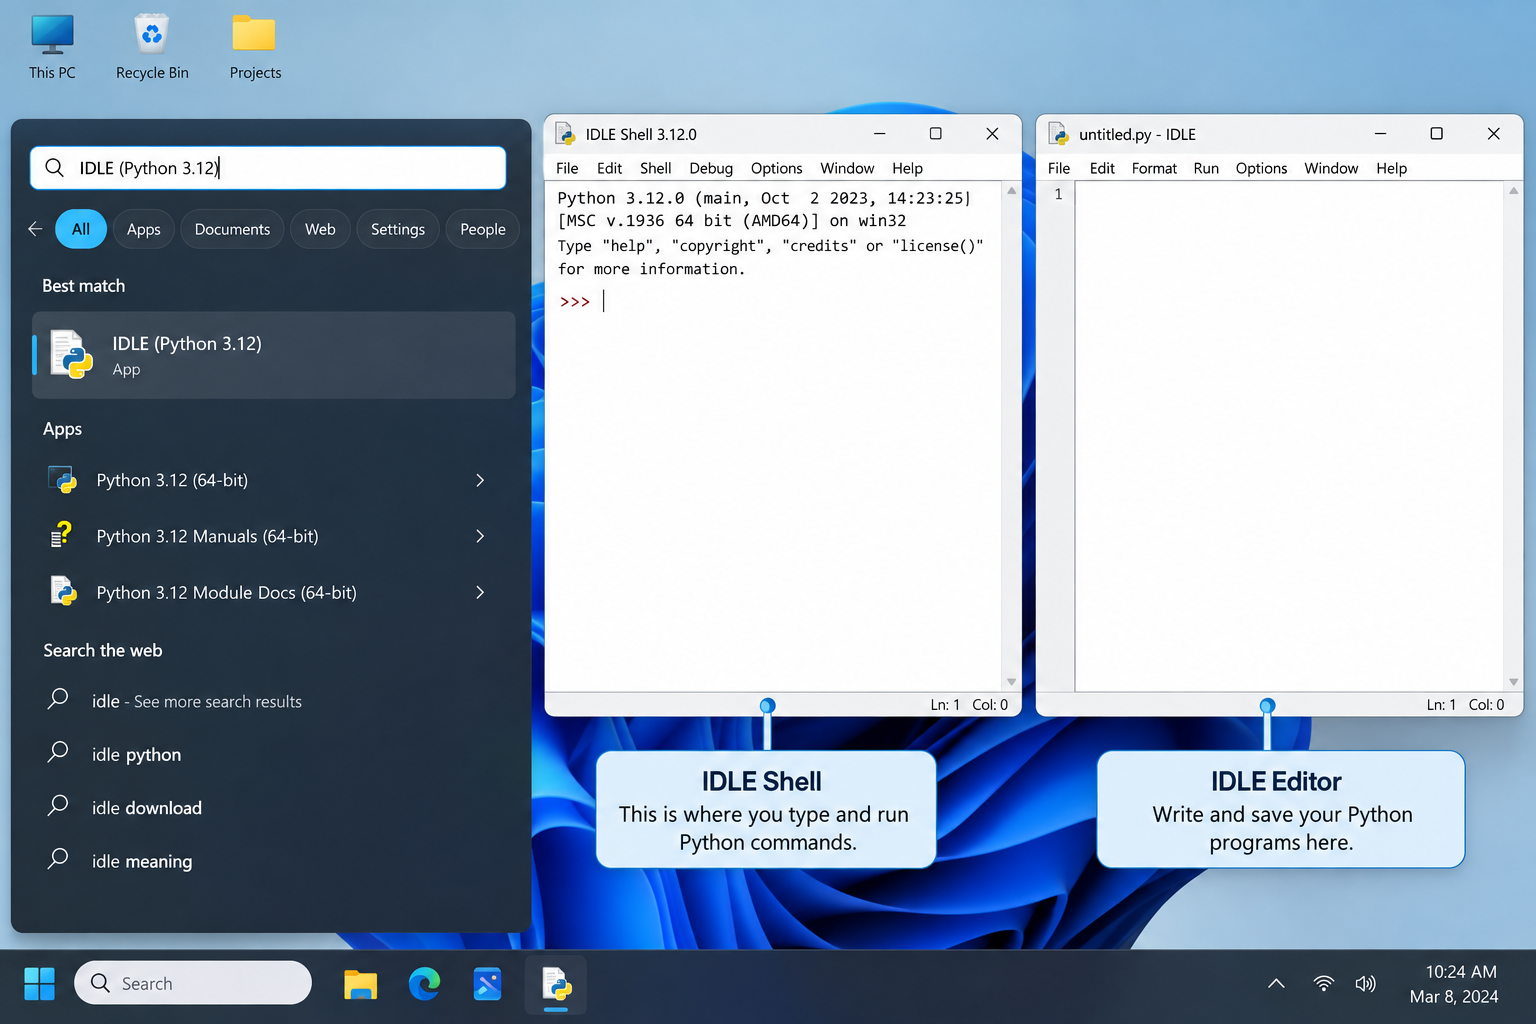
刚在Windows安装好Python却不知道如何启动?本文详细演示如何通过开始菜单找到并打开IDLE集成开发环境,以及如何在PowerShell或命令提示符中使用python和py命令启动交互式解释器、运行.py脚本文件。包含退出解释器的方法及常见启动问题排查,帮助初学者快速验证安装成功并开始编写代码。

了解Python编程领域中最好的就业行业导语:近年来,Python作为一种易学易用的编程语言,越来越受到企业和开发者的青睐。在Python编程领域中,有许多就业机会,涵盖了各个行业。本文将介绍一些Python编程领域中最好的就业行业,并提供相应的代码示例。数据科学和机器学习数据科学和机器学习是Python编程领域中最热门的行业之一。Python在数据科学和机
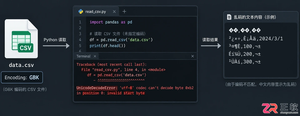
针对Python处理CSV文件时常见的编码报错、内存溢出和数据类型错误,本文对比标准库csv与Pandas库的适用场景,提供可复制的代码示例和因果排查思路,帮助开发者选择最优处理方案。
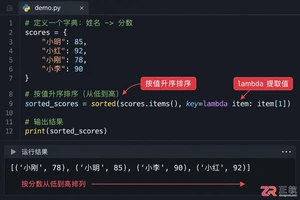
本文介绍如何使用Python的sorted函数对字典按值进行升序和降序排序,结合具体代码示例和应用场景,帮助读者理解排序逻辑及其在数据处理中的实际价值。
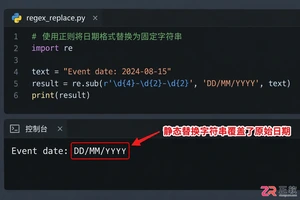
深入讲解Python中使用re.sub进行正则匹配与替换的技巧,涵盖基础语法、分组引用及回调函数应用,帮助开发者解决复杂字符串修改需求,提升代码效率与可维护性。
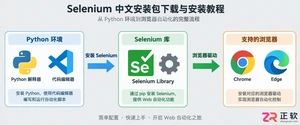
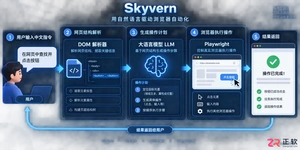
Skyvern是一款基于大语言模型的开源浏览器自动化框架,目前仅提供英文界面且无官方中文版。本文指导用户通过GitHub获取源码,使用Docker快速部署本地环境,并解释其如何通过DOM树解析与自然语言指令实现网页自动操作,同时提供针对中文用户的配置建议与替代方案。




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。

Android Studio 是 Google 面向 Android 应用开发提供的官方集成开发环境,以 IntelliJ IDEA 为基础,集成智能代码编辑、Gradle 构建、设备模拟、界面预览、调试测试及性能分析工具,