

PHP和Vue.js开发安全性最佳实践:防止数据泄露和修改
PHP和Vue.js开发安全性最佳实践:防止数据泄露和修改在当今数字化时代,数据的安全性成为了一个无法忽视的问题,尤其是在开发Web应用程序时。为了保护用户和敏感数据的安全,开发人员需要采取一系列安全性最佳实践。本文将重点介绍在使用PHP和Vue.js开发过程中,如何防止数据泄露和修改的最佳实践,并提供相应的代码示例。数据传输的加密为了防止敏感数据在网络
PHP和Vue.js开发安全性最佳实践:防止数据泄露和修改
在当今数字化时代,数据的安全性成为了一个无法忽视的问题,尤其是在开发 Web 应用程序时。为了保护用户和敏感数据的安全,开发人员需要采取一系列安全性最佳实践。本文将重点介绍在使用PHP和Vue.js开发过程中,如何防止数据泄露和修改的最佳实践,并提供相应的代码示例。
- 数据传输的加密
为了防止敏感数据在网络传输过程中被截获,我们应该使用加密来保护数据传输的安全性。在PHP中,我们可以使用HTTPS来确保数据在传输过程中被加密。在 Vue.js 中,我们可以使用Axios库来发送HTTPS请求。下面是使用Axios发送HTTPS请求的代码示例:
import axios from 'axios';

// 设置基本URL
axios.defaults.baseURL = 'https://example.com';

// 发送HTTPS请求
axios.get('/api/data')
  .then(response => {
    console.log(response.data);
  })
  .catch(error => {
    console.error(error);
});- 输入数据验证和过滤
用户输入数据的验证和过滤是防止数据泄露和修改的重要措施之一。我们应该对用户的输入进行验证,过滤掉无效或恶意数据。在PHP中,我们可以使用过滤函数(如filter_input)来对输入数据进行验证和过滤。在Vue.js中,我们可以使用Vuelidate库来进行输入数据的验证。下面是一个使用Vuelidate进行输入数据验证的示例:
import { required, minLength, email } from 'vuelidate/lib/validators';
import { validationMixin } from 'vuelidate';

export default {
  mixins: [validationMixin],
  data() {
    return {
      user: {
        name: '',
        email: '',
        password: ''
      }
    };
  },
  validations: {
    user: {
      name: { required, minLength: minLength(3) },
      email: { required, email },
      password: { required, minLength: minLength(6) }
    }
  },
  methods: {
    submitForm() {
      if (!this.$v.$invalid) {
        // 提交表单数据
      }
    }
  }
};- 身份验证和授权
身份验证和授权是确保用户的数据只能被授权访问的重要措施之一。在PHP中,我们可以使用会话管理和令牌验证来实现身份验证和授权。在Vue.js中,我们可以使用路由守卫来实现限制访问权限的授权。下面是一个使用Vue.js路由守卫实现授权的示例:
import Vue from 'vue';
import VueRouter from 'vue-router';

Vue.use(VueRouter);

const router = new VueRouter({
  routes: [
    // 公开页面
    { path: '/login', component: LoginPage },
    { path: '/register', component: RegisterPage },

    // 需要授权访问的页面
    { path: '/dashboard', component: DashboardPage, meta: { auth: true } }
  ]
});

router.beforeEach((to, from, next) => {
  if (to.meta.auth && !isLoggedIn) {
    next('/login');
  } else {
    next();
  }
});- 防止跨站脚本攻击(XSS)
跨站脚本攻击是一种常见的网络攻击方式,目的是通过在网页上注入恶意脚本来获取用户的敏感信息。为了防止XSS攻击,我们应该对用户的输入进行过滤和编码。在PHP中,我们可以使用htmlspecialchars和strip_tags函数来过滤和编码用户的输入数据。在Vue.js中,我们可以使用Mustache语法({{}})来自动对用户输入进行HTML编码。下面是一个使用Vue.js自动编码用户输入的示例:
{{ message }}
综上所述,通过使用PHP和Vue.js的安全性最佳实践,我们可以有效防止数据泄露和修改的风险。这些最佳实践包括数据传输的加密、输入数据的验证和过滤、身份验证和授权以及防止跨站脚本攻击。通过合理的使用这些安全性措施,我们可以在开发过程中保护用户和敏感数据的安全性。
LNMP服务器安全加固清单一 系统层加固保持系统与组件更新:定期执行系统包更新(如 yum/apt update),及时修补 Nginx、MySQL/MariaDB、PHP 的漏洞。身份与权限:创建普通用户并授予 sudo,禁用 root 远程登录(/etc/ssh/sshd_config:Perm
利用Ja vaScript日志来提升网站安全性,这可是一项至关重要的实践哦!以下为您呈现一些关键步骤和最佳实践:1. 记录关键事件用户登录和登出:记录所有用户的登录和登出事件,包括时间戳、IP地址和用户ID。敏感操作:记录所有敏感操作,如修改密码、删除数据、更改账户设置等。错误和异常:记录所有错误和
Debian系统下Oracle数据库安全加固清单一 系统与服务加固保持系统与依赖更新:执行sudo apt update && sudo apt upgrade -y,及时修补Debian与依赖包的安全漏洞。最小权限与专用账户:仅使用oracle操作系统账户运行数据库,禁止以root直接执行Orac
Debian系统下SQL Server的安全性加固清单一 系统与基础加固保持系统与 SQL Server 的持续更新:执行 apt update && apt upgrade,及时修补漏洞;为生产环境建立变更与回滚流程。运行身份与访问控制:创建非 root 运维账号执行日常管理,禁用 root SS
在Linux系统中,保障MySQL数据安全的方式多种多样,以下为您呈现一些关键步骤与建议:1. 定期备份数据全量备份:定期进行数据库的全量备份。增量备份:在全量备份的基础上,进行增量备份以减少备份时间和存储空间。备份策略:制定合理的备份策略,包括备份频率、保留期限等。2. 使用安全的连接方式SSL/
Debian系统下OpenSSL的安全保障措施一 安全更新与维护机制通过 APT 及时更新:保持系统与 OpenSSL 为最新安全修复版本,执行 sudo apt update && sudo apt install --only-upgrade openssl,并用 openssl version
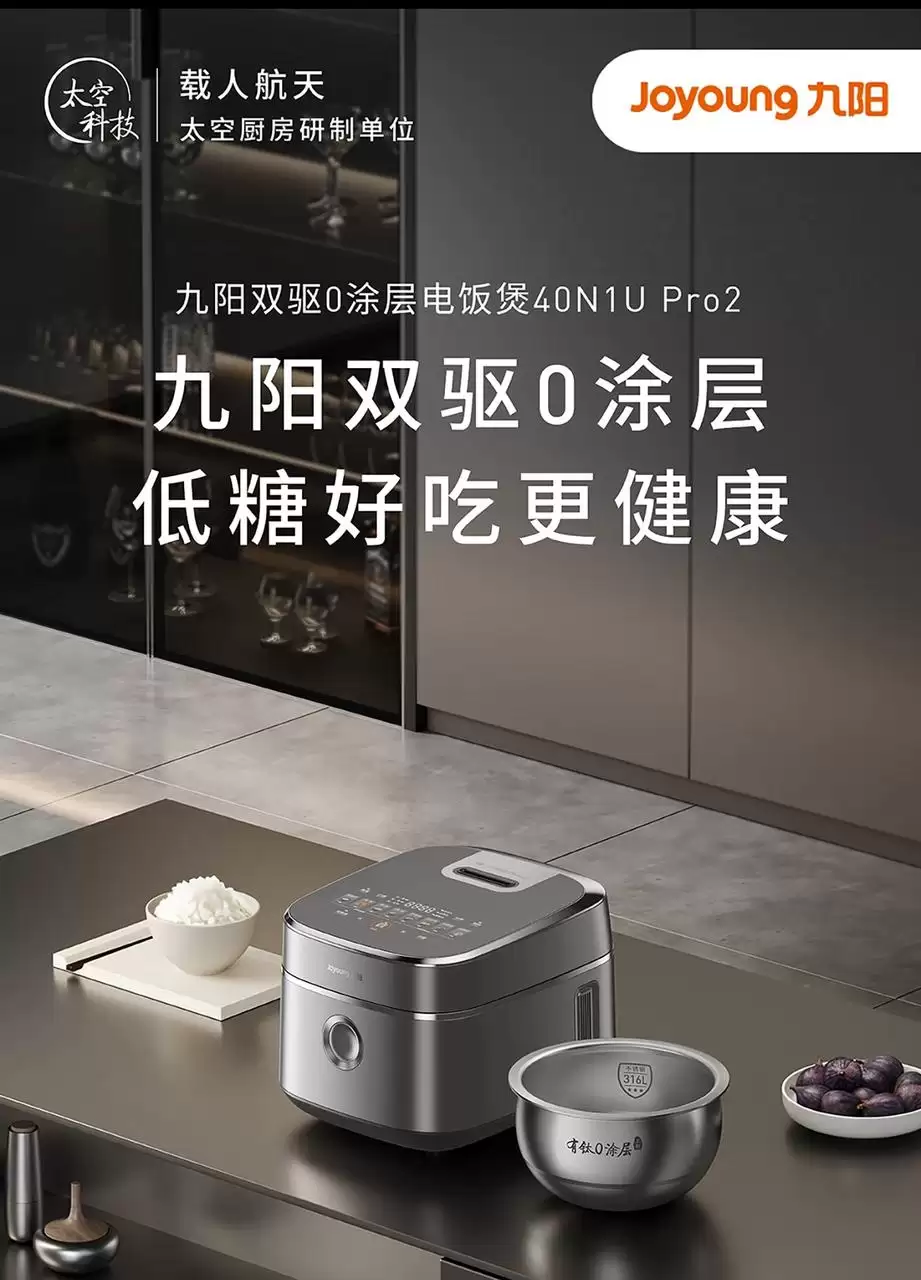
2026年五款0涂层电饭煲实测推荐显示,九阳炫饭煲凭借钛+316L不锈钢内胆、专利风冷水润膜不粘技术及双驱IH均匀加热,实现国标Ⅱ级不粘和精准控温,兼顾安全、口感与高性价比,长期霸榜口碑榜单。
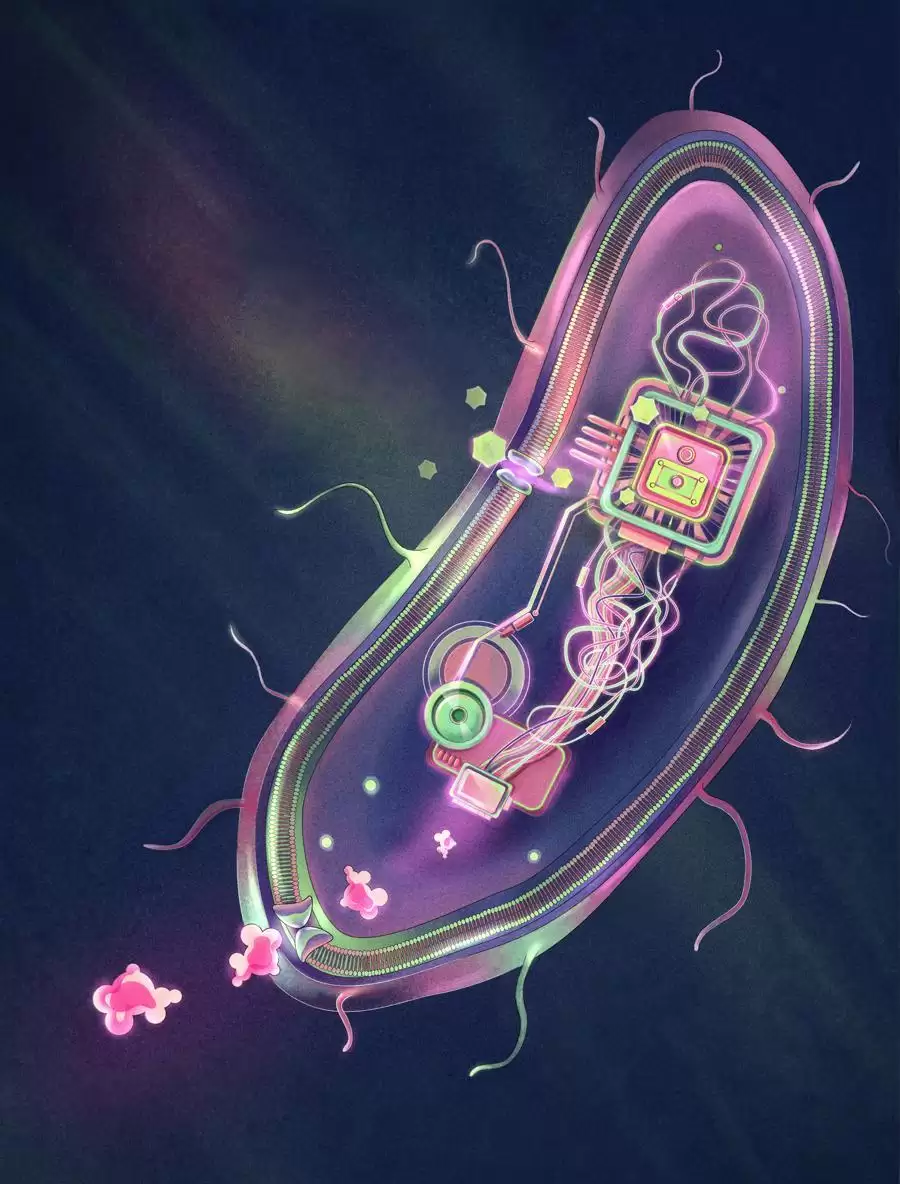
近日,华东师范大学生命科学学院、上海尚思自然科学研究院叶海峰教授团队研发出一种能根据人体需要,自动释放GLP-1(降糖激素)的“聪明”益生菌GIFT,有望为糖尿病精准治疗提供新路径。8月12日深夜,相关研究成果发表于国际学术期刊《自然》。GIFT“感知-响应”系统示意图数据显示,全球糖尿病患者人数已
乘用车“小蓝灯”因易致眩光及加塞风险,或将被限制使用。全国汽标委已启动标准修订,加强创新照明准入审查。吉利等车企表示遵守,2026年7月起新车型将禁用该装置。
在macOS系统设置中为网络连接添加支持DoH的DNS服务器,启用DNSoverHTTPS后,Safari等系统应用通过加密通道发送DNS查询,有效防止窃听和篡改。验证时需检查DNS条目旁的小锁图标,或访问1.1.1.1/help页面确认状态为“Enabled”,确保加密生效。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



