

PHP和Oracle数据库的安全性控制技巧
PhpStorm 是 JetBrains 推出的专业 PHP 集成开发环境,可在 Mac 上完成代码编写、智能检查、重构、调试、测试和数据库管理。它支持主流 PHP 框架、Composer、Git、Docker 与远程解释器。
PHP和Oracle数据库的安全性控制技巧引言:在Web开发中,安全性是一个重要的考虑因素。当涉及到对敏感数据的处理时,数据库的安全性控制尤为重要。PHP作为一种常用的服务器端脚本语言,与Oracle数据库的结合使用非常广泛。本文将介绍一些PHP和Oracle数据库的安全性控制技巧,并提供相应的代码示例。使用预处理语句预处理语句是一种能够防止SQL注入攻击的
PHP和Oracle数据库的安全性控制技巧
引言:
在Web开发中,安全性是一个重要的考虑因素。当涉及到对敏感数据的处理时,数据库的安全性控制尤为重要。PHP作为一种常用的服务器端脚本语言,与Oracle数据库的结合使用非常广泛。本文将介绍一些PHP和Oracle数据库的安全性控制技巧,并提供相应的代码示例。
- 使用预处理语句
预处理语句是一种能够防止SQL注入攻击的重要技术。PHP中的PDO(PHP Data Objects)扩展提供了对预处理语句的支持。下面是一个使用预处理语句的示例:
$pdo = new PDO('oci:dbname=Oracle;charset=UTF8', 'username', 'password');
$query = "SELECT * FROM users WHERE username = :username";
$stmt = $pdo->prepare($query);
$stmt->bindParam(':username', $username);
$username = 'admin';
$stmt->execute();
$result = $stmt->fetchAll(PDO::FETCH_ASSOC);在上面的示例中,我们使用了:username作为占位符,并通过bindParam绑定了变量$username的值。这样做可以确保输入的值不会被直接解析为SQL代码,从而防止了SQL注入攻击。
- 密码加密存储
在用户注册和登录的过程中,密码的安全存储非常重要。存储明文密码是非常危险的,一旦数据库泄露,黑客可以轻易获取用户的密码。为了增加数据安全性,我们应该使用密码哈希函数将密码加密存储。下面是一个使用PHP内置的密码哈希函数password_hash()和password_verify()的示例:
$password = 'password123';
$hashedPassword = password_hash($password, PASSWORD_DEFAULT);

// 将$hashedPassword存入数据库

// 登录时校验密码
$enteredPassword = $_POST['password'];
if (password_verify($enteredPassword, $hashedPassword)) {
    // 密码正确,登录成功
} else {
    // 密码错误,登录失败
}在上面的示例中,我们使用password_hash()函数将密码进行哈希处理,然后将哈希后的值存入数据库。在登录验证时,使用password_verify()函数来校验密码是否正确。
- 限制数据库用户权限
在使用Oracle数据库时,我们应该为数据库用户分配最低限度的权限,以防止非授权的操作。可以通过GRANT和REVOKE命令来控制用户的权限。下面是一个通过GRANT命令为用户授权的示例:
$pdo = new PDO('oci:dbname=Oracle;charset=UTF8', 'username', 'password');
$query = "GRANT SELECT, INSERT, UPDATE, DELETE ON tableName TO username";
$stmt = $pdo->prepare($query);
$stmt->execute();
在上面的示例中,我们通过GRANT命令为用户授予SELECT、INSERT、UPDATE和DELETE的权限,同时指定了特定的表名和用户名。
- 防止敏感信息泄露
在代码开发过程中,为了保护敏感信息的安全性,应该避免将敏感信息直接硬编码在代码中。敏感信息包括数据库连接字符串、API密钥等。可以将这些敏感信息存储在配置文件中,并设置适当的权限以保护配置文件。下面是一个将敏感信息存储在配置文件中的示例:
// config.php
define('DB_HOST', 'localhost');
define('DB_USER', 'username');
define('DB_PASS', 'password');
define('DB_NAME', 'database');

// 使用配置文件中的敏感信息
$pdo = new PDO('oci:dbname='.DB_NAME.';host='.DB_HOST.';charset=UTF8', DB_USER, DB_PASS);在上面的示例中,将数据库的敏感信息存储在配置文件config.php中,并通过define()函数定义了常量。在使用数据库连接时,直接使用这些常量来获取敏感信息,而不是直接将敏感信息写死在代码中。
结论:
针对PHP和Oracle数据库的安全性控制,我们介绍了几个重要的技巧,包括使用预处理语句、密码加密存储、限制数据库用户权限和防止敏感信息泄露。这些技巧能够有效地提升数据库的安全性,防止潜在的安全威胁。在实际应用中,我们应该遵循这些最佳实践,并不断更新和加强安全性控制。
参考资料:
- PHP官方文档:https://www.php.net/
- Oracle官方文档:https://www.oracle.com/

详细介绍如何使用PHP PDO扩展连接MySQL数据库,包含完整的代码示例、DSN配置方法及异常处理技巧,帮助开发者快速建立稳定安全的数据库连接。
深入解析在PHP中递归遍历多级目录文件的两种核心方案:基于SPL标准库的RecursiveDirectoryIterator高效流式迭代,与基于scandir/opendir的自定义递归函数实现,剖析执行机制、内存表现与实战避坑指南。
遇到PHP递归报错时,不要盲目调大max_nesting_level。本文教你区分Xdebug限制、内存耗尽和正则递归错误,提供代码级的终止条件优化与迭代替代方案,彻底解决栈溢出问题。
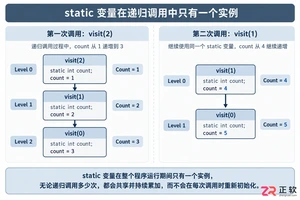
本文分析PHP递归中static变量导致的状态污染及引用传递引发的共享数据修改问题。提供具体的代码复现、缓存键设计建议及调试打印技巧,帮助开发者避免隐蔽的逻辑错误。
解析PHP递归函数在树形数据处理中的性能瓶颈,提供预加载数据消除I/O、使用显式栈替代深层递归的实战方案,帮助开发者在代码可读性与执行效率间做出合理取舍。

详解PHP中发送HTTP请求的常用方法,包括原生cURL配置、file_get_contents流操作及Guzzle库的使用,提供GET/POST请求的完整代码示例与注意事项。
本文详解PHP中json_decode处理嵌套JSON数据的机制,对比对象与数组模式的取值差异,提供防止空指针错误的健壮代码示例,帮助开发者快速定位解析失败原因。
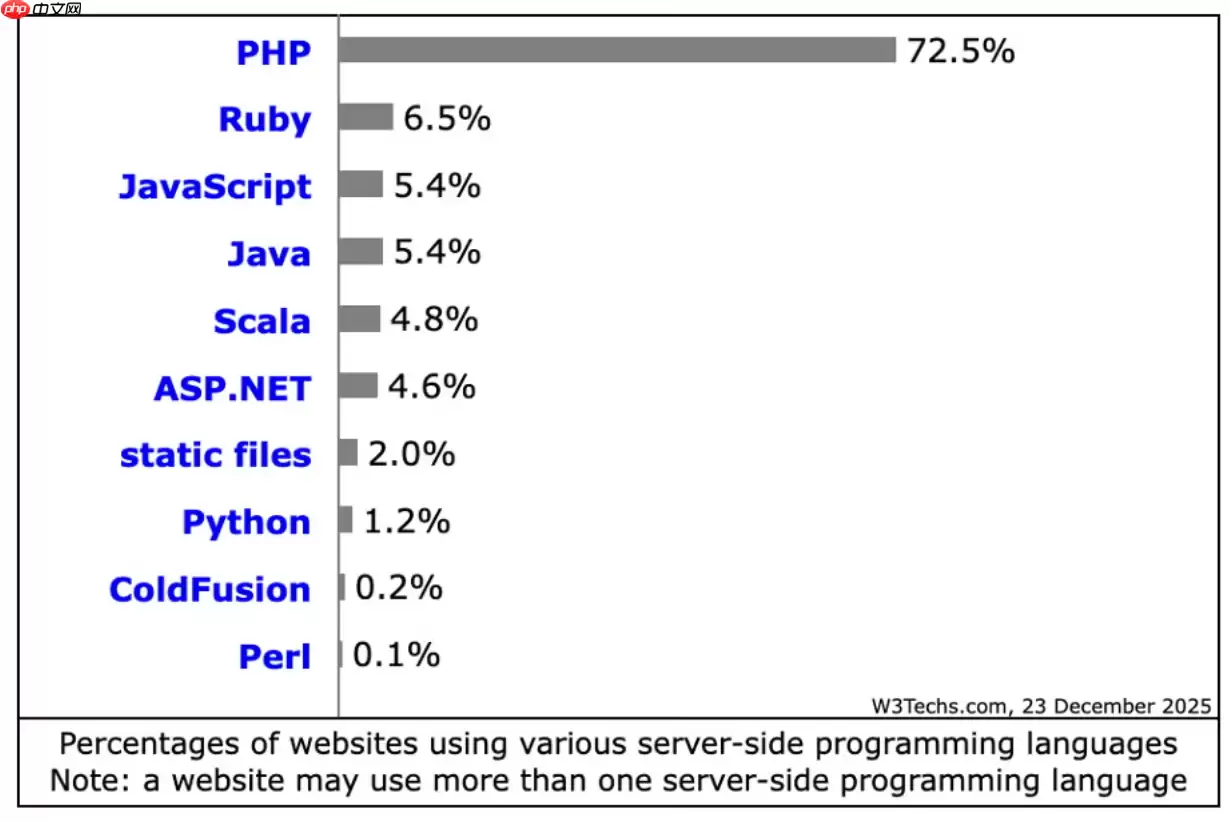
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



