

thinkphp项目部署指南详解服务器部署步骤
PhpStorm 是 JetBrains 推出的专业 PHP 集成开发环境,可在 Mac 上完成代码编写、智能检查、重构、调试、测试和数据库管理。它支持主流 PHP 框架、Composer、Git、Docker 与远程解释器。
详细解析ThinkPHP项目在Linux服务器上的部署步骤,包括环境搭建、文件权限、Nginx配置及常见陷阱,提供可复制的代码示例与例外场景分析。
在本地开发环境中,我们习惯使用内置服务器或集成环境一键启动,但在生产服务器上,ThinkPHP项目的部署往往因为权限、路径和Web服务器配置的细微差异而报错。一条常见的建议是:“将运行目录指向public文件夹,并严格限制其他目录的访问权限。”这条建议看似简单,实则涉及Web服务器原理、PHP执行机制以及框架的安全设计逻辑。理解其背后的原因,比单纯记忆命令更能应对复杂的线上环境。
1. 运行目录隔离:为什么必须是 public
ThinkPHP采用MVC架构,所有用户请求理论上都应该通过入口文件 index.php 进入框架内核。这个入口文件位于 public 目录下。如果将Web服务器的根目录(Document Root)直接指向项目根目录,攻击者可能直接访问 app、config 或 vendor 目录下的敏感文件,导致源码泄露或配置信息曝光。
因此,部署的第一原则是物理隔离。Web服务器只应暴露 public 目录,其他目录对Web进程不可见。这不仅是为了安全,也是为了让URL结构更整洁,避免在URL中出现 /public/index.php 这样的路径片段。
在Nginx配置中,这体现为 root 指令的路径设置:
server {
    listen 80;
    server_name example.com;
    # 关键点:根目录指向 public 文件夹
    root /var/www/html/thinkphp_project/public;
    index index.php index.html;

    location / {
        try_files $uri $uri/ /index.php?$query_string;
    }
}
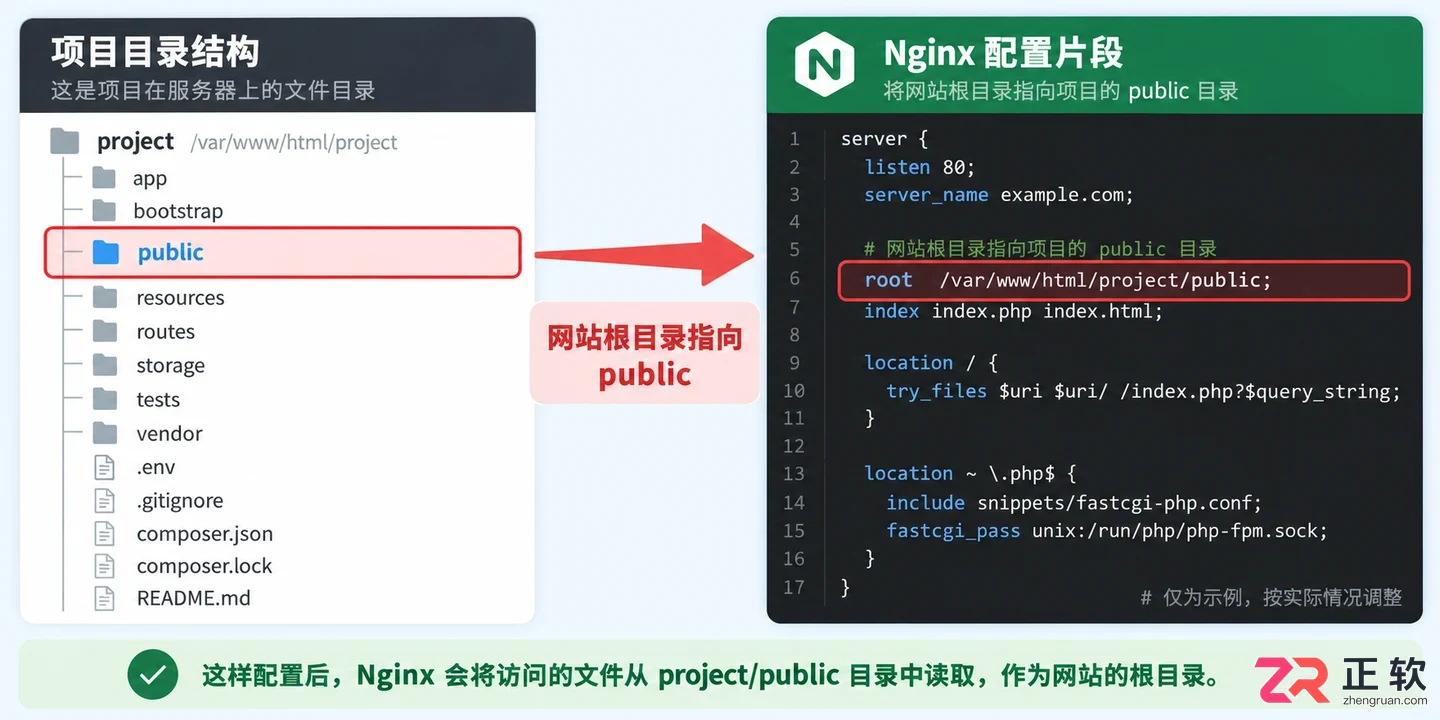
Nginx配置中root指向public目录的示意图
这种配置确保了当用户访问 example.com/about 时,Nginx会在 public 目录下寻找 about 文件,找不到则交给 index.php 处理,而 ../app/controller/Index.php 等核心代码始终处于Web访问范围之外。
2. 文件权限的最小化原则
许多部署失败源于权限设置过于宽松,例如直接使用 chmod 777。虽然这能解决“写入失败”的问题,但带来了巨大的安全风险。ThinkPHP在运行时需要对部分目录进行写操作,主要是日志、缓存和上传文件。
合理的权限策略是:所有者为部署用户(如 www 或 deploy),Web服务器运行用户(如 www-data 或 nginx)拥有读取和执行权限,仅对特定目录赋予写入权限。
假设Web服务器以 www 用户运行,项目所有者为 root,推荐的权限设置如下:
- 项目根目录及大部分文件设置为
755(所有者读写执行,组和其他人读执行)。 runtime目录及其子目录需要写入权限,设置为775或777(视具体用户组配置而定),并确保所属组正确。public/uploads等上传目录同样需要写入权限。
# 设置文件所有者
chown -R www:www /var/www/html/thinkphp_project

# 设置目录权限
find /var/www/html/thinkphp_project -type d -exec chmod 755 {} \;

# 设置文件权限
find /var/www/html/thinkphp_project -type f -exec chmod 644 {} \;

# 单独开放 runtime 和上传目录的写入权限
chmod -R 775 /var/www/html/thinkphp_project/runtime
chmod -R 775 /var/www/html/thinkphp_project/public/uploads
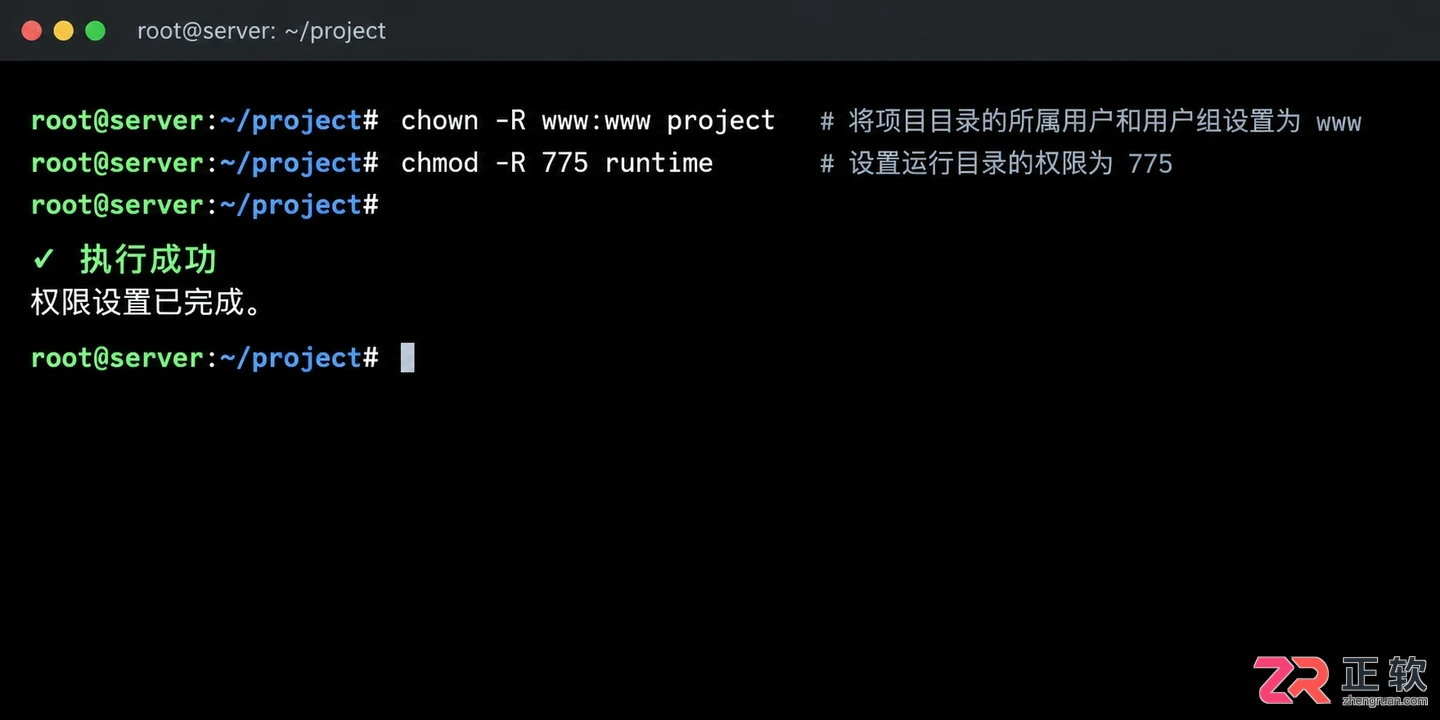
Linux终端中设置文件权限的命令执行界面
注意,runtime 目录包含日志、缓存和临时编译文件。如果权限不足,框架在尝试写入日志时会抛出 Permission denied 异常,导致页面空白或500错误。通过最小化权限,即使Web服务被入侵,攻击者也难以修改核心代码文件。
3. URL重写与伪静态配置
ThinkPHP默认开启路由功能,这意味着URL中不再包含 index.php。然而,Web服务器默认不会自动将非文件请求转发给PHP解释器。如果没有正确的重写规则,访问 /user/1 会返回404错误,因为服务器上并不存在名为 user 的文件夹或文件。
Nginx通过 try_files 指令实现这一逻辑:先尝试查找实际文件,若不存在,则将请求内部重定向到 index.php,并保留查询字符串。Apache则依赖 .htaccess 文件和 mod_rewrite 模块。
对于Apache用户,确保项目根目录下的 .htaccess 文件存在且内容正确:
  Options +FollowSymlinks -Multiviews
  RewriteEngine On

  RewriteCond %{REQUEST_FILENAME} !-d
  RewriteCond %{REQUEST_FILENAME} !-f
  RewriteRule ^(.*)$ index.php/$1 [QSA,PT,L]
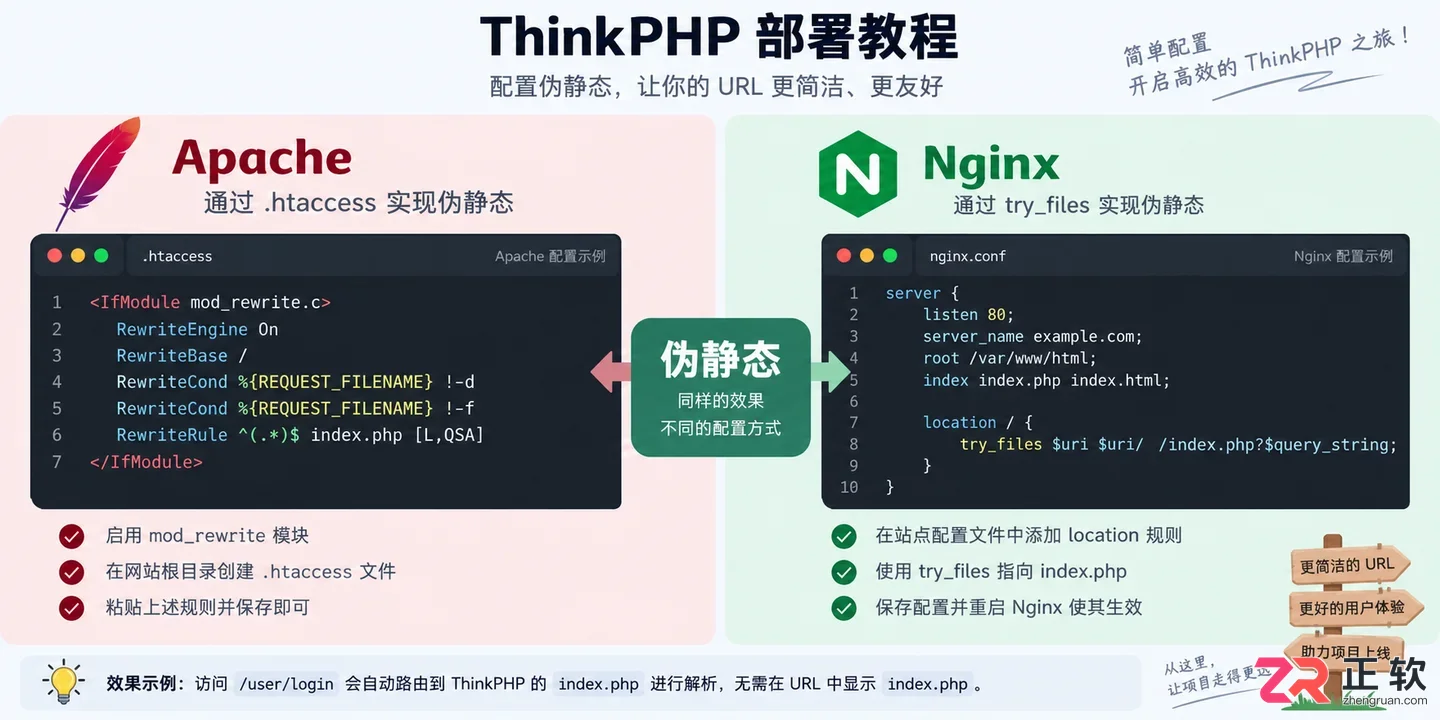
Apache与Nginx伪静态配置对比图
在Nginx中,如前文所示,try_files $uri $uri/ /index.php?$query_string; 是标准写法。这里 $query_string 至关重要,它确保了GET参数能正确传递给PHP。如果遗漏,类似 /search?keyword=php 的请求将无法获取 keyword 参数。
4. 环境变量与配置分离
开发环境中,数据库账号密码通常硬编码在配置文件中,或者使用本地 .env 文件。在生产环境,直接提交 .env 文件到版本控制系统是危险的。ThinkPHP支持通过环境变量覆盖配置项。
部署时,应在服务器根目录创建 .env 文件,并设置严格的权限(如 600),仅允许所有者读取。框架启动时会自动加载该文件中的变量,覆盖 config/database.php 中的默认值。
# .env 文件示例
APP_DEBUG = false
DB_TYPE = mysql
DB_HOSTNAME = 127.0.0.1
DB_DATABASE = prod_db
DB_USERNAME = prod_user
DB_PASSWORD = strong_password_here
在代码中,通过 env('DB_PASSWORD') 获取值。这种方式使得同一套代码可以在不同环境通过不同的 .env 文件运行,无需修改代码本身,符合十二要素应用原则。
5. 依赖管理与自动加载
ThinkPHP基于Composer管理依赖。部署时,不能简单地将本地 vendor 目录上传到服务器,因为其中可能包含针对本地操作系统编译的二进制文件,或者忽略了生产环境所需的优化。
正确的做法是在服务器上执行 composer install --no-dev --optimize-autoloader。--no-dev 排除开发依赖,减小体积;--optimize-autoloader 生成类映射表,提升自动加载速度。
cd /var/www/html/thinkphp_project
composer install --no-dev --optimize-autoloader
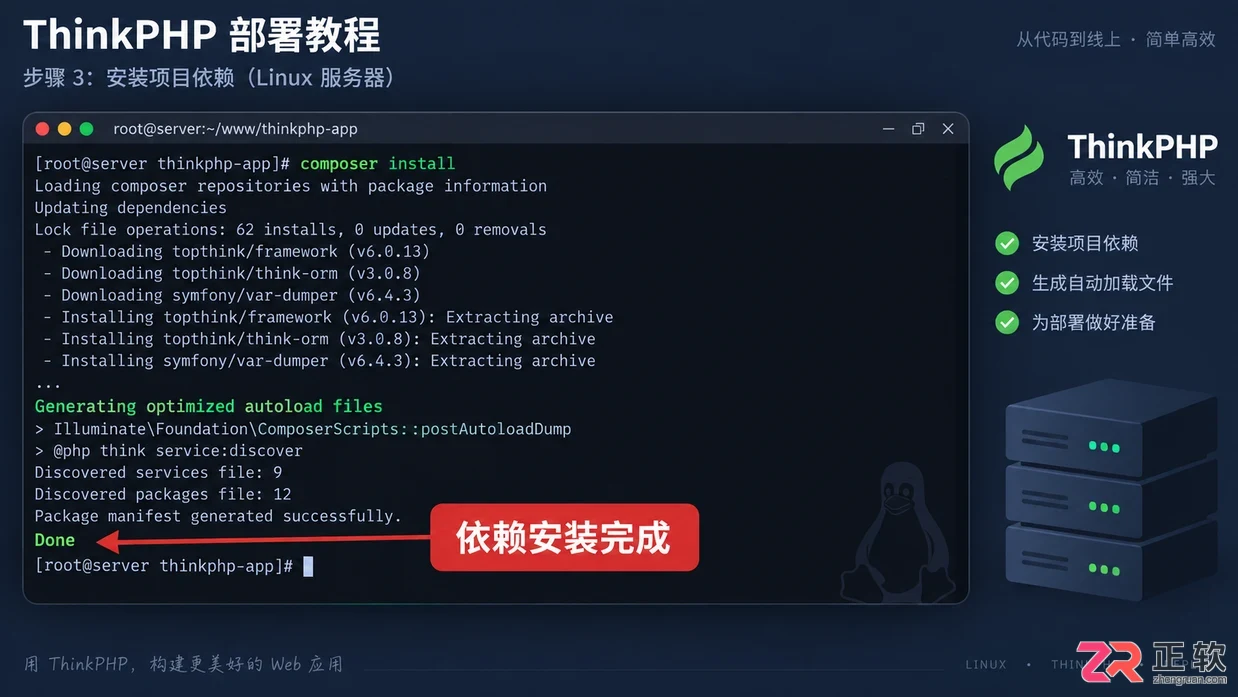
Composer安装依赖的终端输出界面
如果服务器无法访问外网,可以在本地执行 composer archive 打包,或使用CI/CD工具构建后推送制品包。无论哪种方式,确保 vendor/autoload.php 存在且版本一致是项目启动的前提。
6. 例外情况:何时不遵循标准建议
尽管上述步骤是通用最佳实践,但在某些特定场景下需要调整。
首先是共享主机环境。部分廉价虚拟主机不允许修改Web服务器根目录,只能指向项目根目录。此时,必须依靠 .htaccess 或 Nginx 的 location 规则显式禁止访问 app、config 等敏感目录,并在入口文件中加强安全检查。这是一种妥协,安全性低于目录隔离方案。
其次是高性能静态资源服务。如果项目包含大量图片、CSS和JS文件,且访问量巨大,通常会将 public 目录下的静态资源托管到CDN或对象存储(如OSS、S3)。此时,Web服务器仅需处理PHP动态请求,甚至可以将ThinkPHP部署在内网,通过反向代理暴露服务。这种情况下,public 目录的物理位置变得不那么重要,重要的是路由转发逻辑。
最后是容器化部署。在Docker环境中,权限问题通常通过镜像构建时的 USER 指令解决,而非运行时的 chmod。.env 文件可能被Kubernetes的ConfigMap或Secret替代。此时,部署的重点从文件系统权限转向了编排配置的正确性。
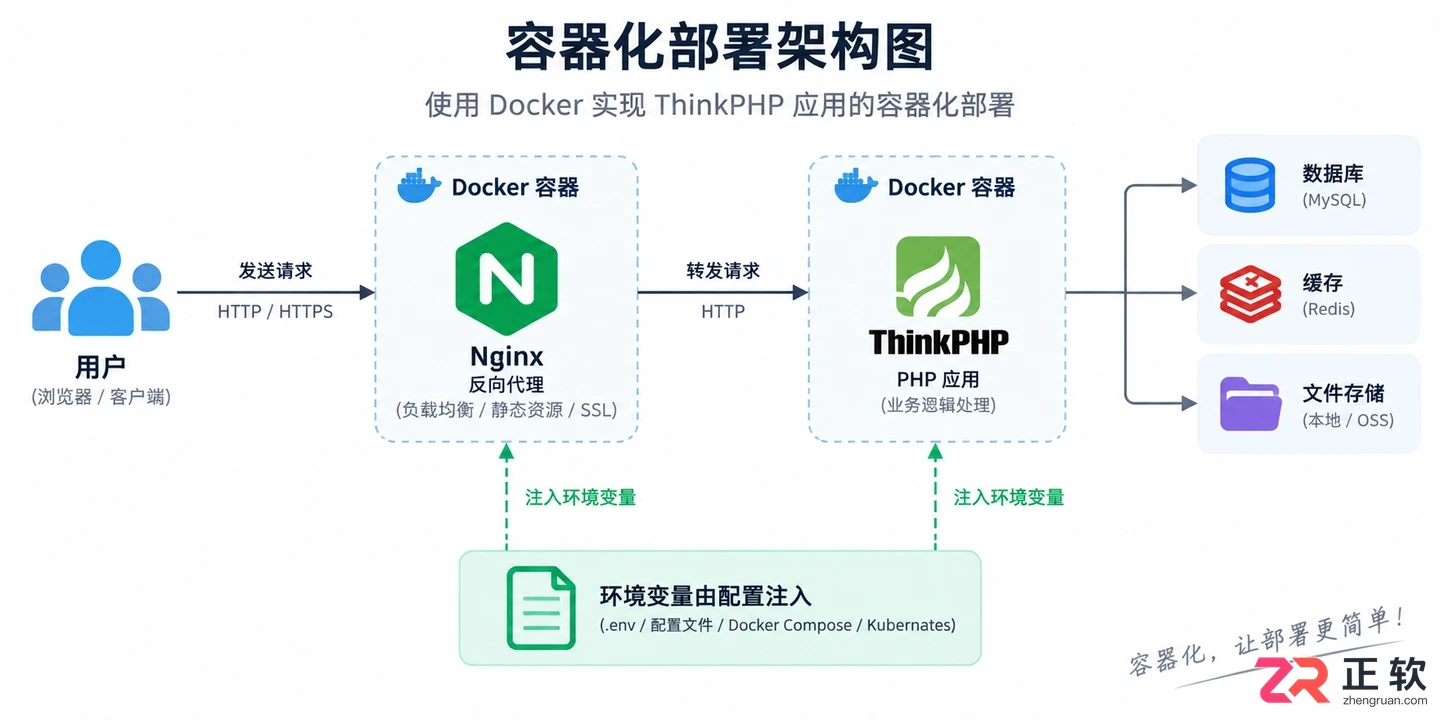
容器化部署架构简图
理解这些例外,有助于在面对非标准服务器环境时做出合理取舍。部署没有绝对的铁律,只有针对当前架构和安全需求的最优解。保持对请求流向、文件权限和环境配置的清晰认知,才能确保ThinkPHP项目在生产环境中稳定运行。
本教程以ThinkPHP框架为例,通过文章管理API的具体业务场景,详细拆解路由定义、数据验证、控制器逻辑、数据模型操作、统一响应结构与全局异常处理的完整接口开发全流程。

掌握Linux中删除用户和用户组的正确方法,避免残留文件和进程冲突。本文深入解析userdel和groupdel命令的参数用法,提供处理“用户仍在使用”等常见错误的实战方案。

详细介绍如何使用PHP PDO扩展连接MySQL数据库,包含完整的代码示例、DSN配置方法及异常处理技巧,帮助开发者快速建立稳定安全的数据库连接。
深入解析在PHP中递归遍历多级目录文件的两种核心方案:基于SPL标准库的RecursiveDirectoryIterator高效流式迭代,与基于scandir/opendir的自定义递归函数实现,剖析执行机制、内存表现与实战避坑指南。
遇到PHP递归报错时,不要盲目调大max_nesting_level。本文教你区分Xdebug限制、内存耗尽和正则递归错误,提供代码级的终止条件优化与迭代替代方案,彻底解决栈溢出问题。
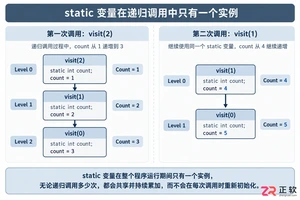
本文分析PHP递归中static变量导致的状态污染及引用传递引发的共享数据修改问题。提供具体的代码复现、缓存键设计建议及调试打印技巧,帮助开发者避免隐蔽的逻辑错误。
解析PHP递归函数在树形数据处理中的性能瓶颈,提供预加载数据消除I/O、使用显式栈替代深层递归的实战方案,帮助开发者在代码可读性与执行效率间做出合理取舍。


遇到CrossOver运行错误或需要更新版本时,如何彻底卸载旧版并干净重装?本教程详解macOS和Linux下的卸载步骤、残留文件清理方法及官方下载渠道,确保软件环境纯净稳定。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



