

PHP 函数的安全性在 Web 应用程序中有多重要?
PHP函数的安全性对于保护Web应用程序至关重要,可防止XSS、SQL注入和RCE攻击。提高安全性措施包括:使用参数化查询防止SQL注入。转义用户输入以防止XSS。限制函数执行以禁用危险函数。定期更新PHP版本以解决漏洞。
PHP 函数的安全性对于保护 Web 应用程序至关重要,可防止 XSS、SQL 注入和 RCE 攻击。提高安全性措施包括:使用参数化查询防止 SQL 注入。转义用户输入以防止 XSS。限制函数执行以禁用危险函数。定期更新 PHP 版本以解决漏洞。
PHP 函数的安全性在 Web 应用程序中的重要性
在 Web 应用程序开发中,使用 PHP 函数对于执行各种任务至关重要。然而,确保PHP函数的安全性至关重要,因为它可以保护应用程序免受攻击并维护用户的数据和隐私。
安全风险
不安全的 PHP 函数会导致以下安全风险:
- 跨站点脚本(XSS)攻击:攻击者可以注入恶意的 JavaScript 代码,在用户的浏览器中执行任意操作。
- SQL 注入攻击:攻击者可以注入 SQL 语句来修改或提取数据库中的数据。
- 远程代码执行(RCE):攻击者可以执行任意代码,获取对服务器的完全控制权。
提高 PHP 函数安全性的措施
为了提高 PHP 函数的安全性,可以采取以下措施:
- 使用参数化查询:当与数据库交互时,使用参数化查询可以防止 SQL 注入攻击。
$stmt = $conn->prepare("SELECT * FROM users WHERE username = ?");
$stmt->bind_param("s", $username);
$stmt->execute();- 转义用户输入:将用户输入的数据进行转义,可以防止 XSS 攻击。
$username = htmlspecialchars($username);
- 限制函数执行:通过使用
disable_functions指令,可以禁用潜在危险的 PHP 函数。
// Apachephp_admin_value disable_functions "eval,exec,system,passthru,shell_exec"
// Nginx
fastcgi_param PHP_ADMIN_VALUE "disable_functions=eval,exec,system,passthru,shell_exec";
- 定期更新 PHP版本:PHP 社区会定期发布包含安全补丁的更新版本,这些补丁可以解决已知的漏洞。
实战案例
防止 SQL 注入:
$stmt = $conn->prepare("SELECT * FROM users WHERE username = ?");
$stmt->bind_param("s", $_POST['username']);
$stmt->execute();
使用参数化查询,将用户输入的用户名绑定到 SQL 语句中,从而防止攻击者注入恶意 SQL 查询。
防止 XSS 攻击:
$comment = htmlspecialchars($_POST['comment']);
使用 htmlspecialchars 函数转义用户输入的评论文本,防止攻击者注入恶意 JavaScript 代码。
结论
通过实施这些措施,PHP 函数的安全性可以得到提高,从而保护 Web 应用程序免受攻击并确保用户的数据和隐私。安全实践应纳入应用程序开发周期的所有阶段,以最大限度地减少安全风险。

深入解析C++中动态数组的初始化机制,涵盖new操作符的不同用法、基本类型与类对象的初始化差异,以及为何在现代C++开发中应优先使用std::vector。
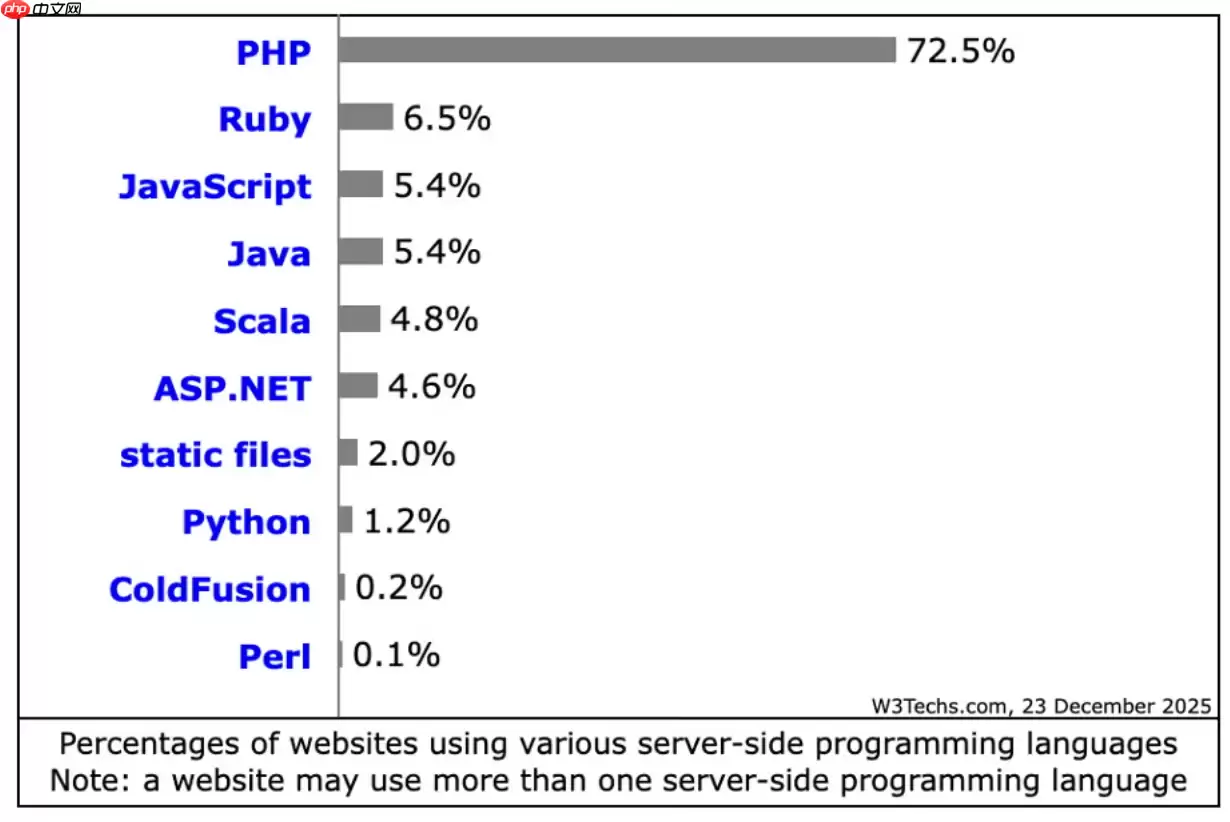
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
LNMP服务器安全加固清单一 系统层加固保持系统与组件更新:定期执行系统包更新(如 yum/apt update),及时修补 Nginx、MySQL/MariaDB、PHP 的漏洞。身份与权限:创建普通用户并授予 sudo,禁用 root 远程登录(/etc/ssh/sshd_config:Perm
利用Ja vaScript日志来提升网站安全性,这可是一项至关重要的实践哦!以下为您呈现一些关键步骤和最佳实践:1. 记录关键事件用户登录和登出:记录所有用户的登录和登出事件,包括时间戳、IP地址和用户ID。敏感操作:记录所有敏感操作,如修改密码、删除数据、更改账户设置等。错误和异常:记录所有错误和
Debian系统下Oracle数据库安全加固清单一 系统与服务加固保持系统与依赖更新:执行sudo apt update && sudo apt upgrade -y,及时修补Debian与依赖包的安全漏洞。最小权限与专用账户:仅使用oracle操作系统账户运行数据库,禁止以root直接执行Orac
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce
Debian系统下SQL Server的安全性加固清单一 系统与基础加固保持系统与 SQL Server 的持续更新:执行 apt update && apt upgrade,及时修补漏洞;为生产环境建立变更与回滚流程。运行身份与访问控制:创建非 root 运维账号执行日常管理,禁用 root SS
在Linux服务器上,若要使用ThinkPHP框架进行备份,一般会涉及到以下这些方面:数据库备份:使用mysqldump或mysql命令行工具来备份数据库。示例命令:mysqldump -u username -p database_name > backup_database.sql这将生成一个S
在Linux服务器上查看PHP错误日志的方法如下:首先,得找到PHP错误日志文件所在的位置。一般来说,它会在/var/log/php或者/var/log/apache2目录下。当然啦,你也可以通过下面这个命令来找到它:php --ini在输出的信息中,找到"ErrorLog"一行,它会显示错误日志文
在Linux系统下配置PHP以支持SSL,通常需要以下几个步骤:1. 安装PHP和SSL模块首先,确保你已经安装了PHP以及相关的SSL模块。你可以使用包管理器来安装这些软件包。在Debian/Ubuntu上:sudo apt updatesudo apt install php php-ssl在C






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
