

PHP 代码安全:面向服务的架构 (SOA) 中的威胁
PhpStorm 是 JetBrains 推出的专业 PHP 集成开发环境,可在 Mac 上完成代码编写、智能检查、重构、调试、测试和数据库管理。它支持主流 PHP 框架、Composer、Git、Docker 与远程解释器。
面向服务的架构(SOA)中的PHP代码安全面临SQL注入、跨站点脚本(XSS)、远程代码执行(RCE)和数据泄露等威胁。为了缓解这些威胁,最佳实践包括输入验证、输出编码、使用安全函数、限制对敏感数据的访问以及定期更新组件。
面向服务的架构 (SOA) 中的 PHP 代码安全面临 SQL 注入、跨站点脚本 (XSS)、远程代码执行 (RCE) 和数据泄露等威胁。为了缓解这些威胁,最佳实践包括输入验证、输出编码、使用安全函数、限制对敏感数据的访问以及定期更新组件。
PHP 代码安全:面向服务的架构 (SOA) 中的威胁
引言
在面向服务的架构 (SOA) 中,组件通过服务彼此交互,这会引入新的代码安全挑战。攻击者可以利用这些挑战来破坏系统。本文将讨论 SOA 中的常见代码安全威胁,并提供最佳实践来缓解这些威胁。
常见的威胁
- SQL 注入:攻击者注入恶意查询以修改或提取数据。
- 跨站点脚本 (XSS):攻击者注入恶意脚本以在用户的浏览器中执行代码。
- 远程代码执行 (RCE):攻击者执行未经授权的代码,从而获得系统控制权。
- 数据泄露:攻击者访问敏感信息,例如PII 或机密数据。
实战案例
考虑以下 PHP 代码:
query($query);
?>
此代码容易受到 SQL 注入攻击,因为攻击者可以通过 name 参数传入恶意查询。为了缓解这种威胁,可以使用预处理语句,如下所示:
$stmt = $db->prepare("SELECT * FROM users WHERE name=?");
$stmt->bind_param("s", $name);
$stmt->execute();
最佳实践
为了保护 SOA 中的 PHP 代码,请遵循以下最佳实践:
- 输入验证:验证用户输入以防止注入攻击。
- 输出编码:编码输出以防止 XSS 攻击。
- 使用安全函数:使用 PHP 内置的安全函数,例如
htmlspecialchars()和filter_input()。 - 限制对敏感数据的访问:只允许授权用户访问敏感信息。
- 定期更新组件:将所有组件保持最新状态,以修复已知的安全漏洞。
结论
通过遵循这些最佳实践,您可以显着降低 SOA 中 PHP 代码的代码安全风险。采用主动方法并定期审查您的代码对于确保系统安全至关重要。

详细介绍如何使用PHP PDO扩展连接MySQL数据库,包含完整的代码示例、DSN配置方法及异常处理技巧,帮助开发者快速建立稳定安全的数据库连接。
深入解析在PHP中递归遍历多级目录文件的两种核心方案:基于SPL标准库的RecursiveDirectoryIterator高效流式迭代,与基于scandir/opendir的自定义递归函数实现,剖析执行机制、内存表现与实战避坑指南。
遇到PHP递归报错时,不要盲目调大max_nesting_level。本文教你区分Xdebug限制、内存耗尽和正则递归错误,提供代码级的终止条件优化与迭代替代方案,彻底解决栈溢出问题。
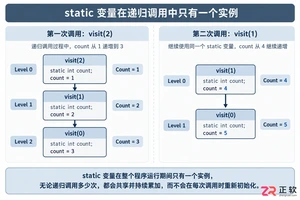
本文分析PHP递归中static变量导致的状态污染及引用传递引发的共享数据修改问题。提供具体的代码复现、缓存键设计建议及调试打印技巧,帮助开发者避免隐蔽的逻辑错误。
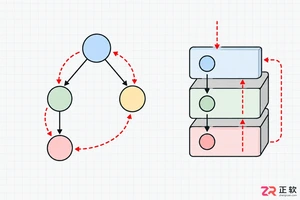
解析PHP递归函数在树形数据处理中的性能瓶颈,提供预加载数据消除I/O、使用显式栈替代深层递归的实战方案,帮助开发者在代码可读性与执行效率间做出合理取舍。

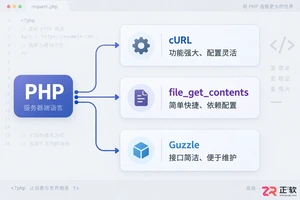
详解PHP中发送HTTP请求的常用方法,包括原生cURL配置、file_get_contents流操作及Guzzle库的使用,提供GET/POST请求的完整代码示例与注意事项。
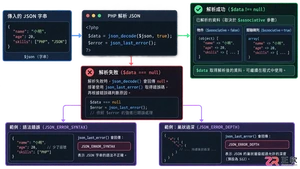
本文详解PHP中json_decode处理嵌套JSON数据的机制,对比对象与数组模式的取值差异,提供防止空指针错误的健壮代码示例,帮助开发者快速定位解析失败原因。
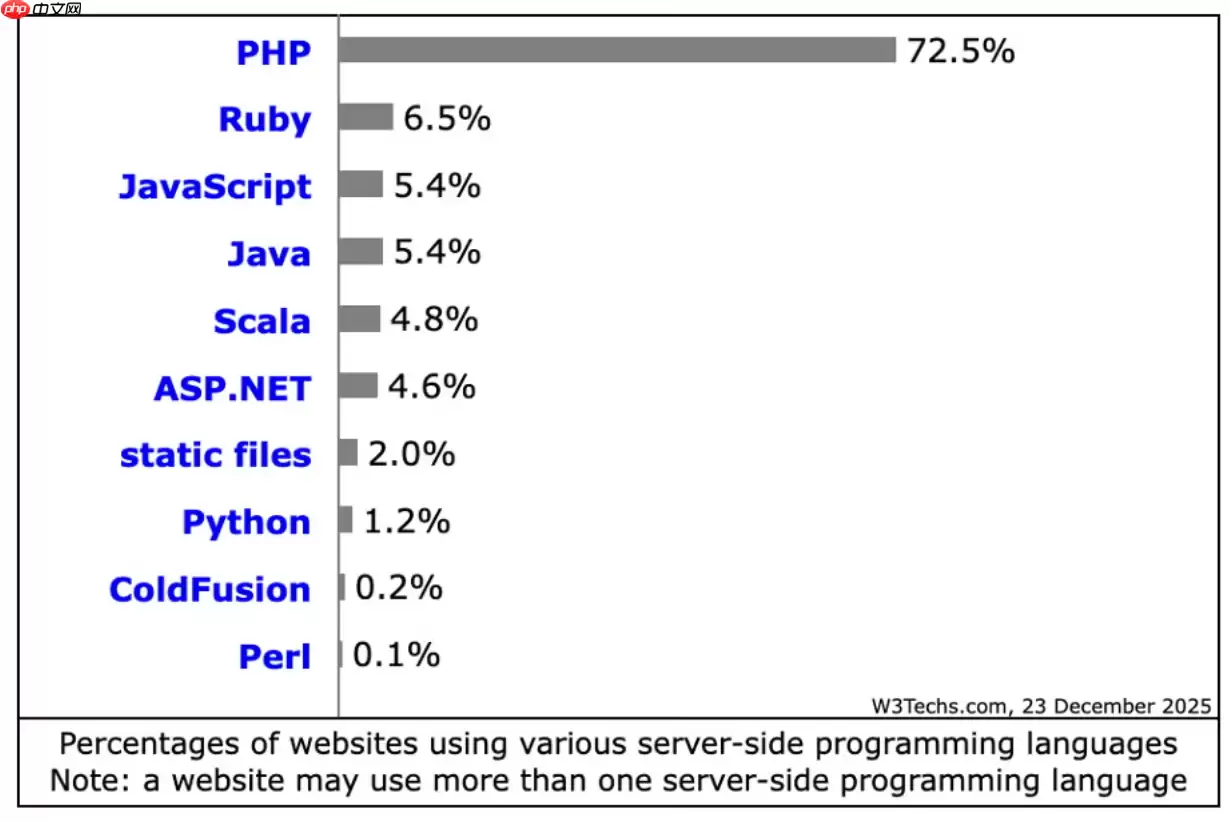
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



