

PHP 访问控制的实施方案
PhpStorm 是 JetBrains 推出的专业 PHP 集成开发环境,可在 Mac 上完成代码编写、智能检查、重构、调试、测试和数据库管理。它支持主流 PHP 框架、Composer、Git、Docker 与远程解释器。
访问控制方法:基于角色的访问控制(RBAC):根据角色分配权限。基于属性的访问控制(ABAC):根据用户属性分配权限。实战案例:在电子商务网站中,仅管理员可以访问管理仪表板。使用RBAC可检查用户角色,允许管理员访问。
访问控制方法:基于角色的访问控制 (RBAC):根据角色分配权限。基于属性的访问控制 (ABAC):根据用户属性分配权限。实战案例:在电子商务网站中,仅管理员可以访问管理仪表板。使用 RBAC 可检查用户角色,允许管理员访问。
PHP 访问控制的实施方案
访问控制是确保只有经过授权的用户才能访问系统资源的重要安全措施。在 PHP 中,有几种实施访问控制的方法。
基于角色的访问控制 (RBAC)
RBAC 根据角色来分配权限。角色可以根据职责、部门或其他标准定义。用户的权限基于其分配的角色。要实现 RBAC,可以使用以下步骤:
use RoleBasedControl as RBC;

$user = new User();
$user->setUsername('admin');

$role = new Role();
$role->setName('manager');

$permission = new Permission();
$permission->setPermission('manage_users');

$rbac = new RBC();
$rbac->assignUserToRole($user, $role);
$rbac->assignPermissionToRole($permission, $role);

if ($rbac->hasAccess($user, $permission)) {
  // 允许访问
} else {
  // 拒绝访问
}
基于属性的访问控制 (ABAC)
ABAC 根据用户属性来分配权限。这些属性可以包括年龄、位置或组织成员资格。要实现 ABAC,可以使用以下步骤:
use AttributeBasedControl as ABC;

$user = new User();
$user->setAttribute('age', 25);
$user->setAttribute('location', 'USA');

$resource = new Resource();
$resource->setAttribute('sensitivity', 'high');

$policy = new Policy();
$policy->setAttribute('age', '>= 21');
$policy->setAttribute('location', 'USA');
$policy->setPermission('read');

$abc = new ABC();
$abc->addPolicy($policy);

if ($abc->hasAccess($user, $resource)) {
  // 允许访问
} else {
  // 拒绝访问
}
实战案例
假设我们有一个电子商务网站,其中只有管理员用户才能访问管理仪表板。我们可以使用 RBAC 来实现这一目的:
$user = $_SESSION['user'];

if ($user->hasRole('admin')) {
  // 显示管理仪表板
} else {
  // 重定向到主页
}
结论
通过仔细实施访问控制,您可以增强 Web 应用程序的安全性并防止未经授权的访问。

详细介绍如何使用PHP PDO扩展连接MySQL数据库,包含完整的代码示例、DSN配置方法及异常处理技巧,帮助开发者快速建立稳定安全的数据库连接。
深入解析在PHP中递归遍历多级目录文件的两种核心方案:基于SPL标准库的RecursiveDirectoryIterator高效流式迭代,与基于scandir/opendir的自定义递归函数实现,剖析执行机制、内存表现与实战避坑指南。
遇到PHP递归报错时,不要盲目调大max_nesting_level。本文教你区分Xdebug限制、内存耗尽和正则递归错误,提供代码级的终止条件优化与迭代替代方案,彻底解决栈溢出问题。
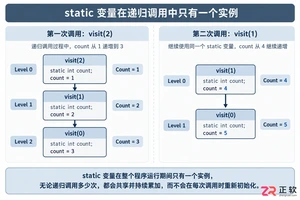
本文分析PHP递归中static变量导致的状态污染及引用传递引发的共享数据修改问题。提供具体的代码复现、缓存键设计建议及调试打印技巧,帮助开发者避免隐蔽的逻辑错误。
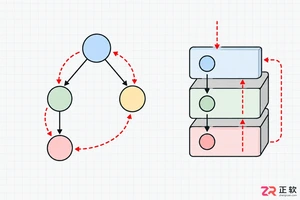
解析PHP递归函数在树形数据处理中的性能瓶颈,提供预加载数据消除I/O、使用显式栈替代深层递归的实战方案,帮助开发者在代码可读性与执行效率间做出合理取舍。

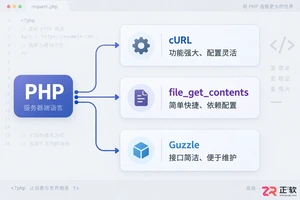
详解PHP中发送HTTP请求的常用方法,包括原生cURL配置、file_get_contents流操作及Guzzle库的使用,提供GET/POST请求的完整代码示例与注意事项。
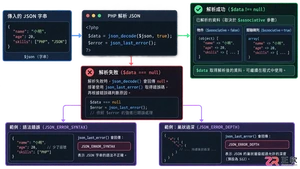
本文详解PHP中json_decode处理嵌套JSON数据的机制,对比对象与数组模式的取值差异,提供防止空指针错误的健壮代码示例,帮助开发者快速定位解析失败原因。
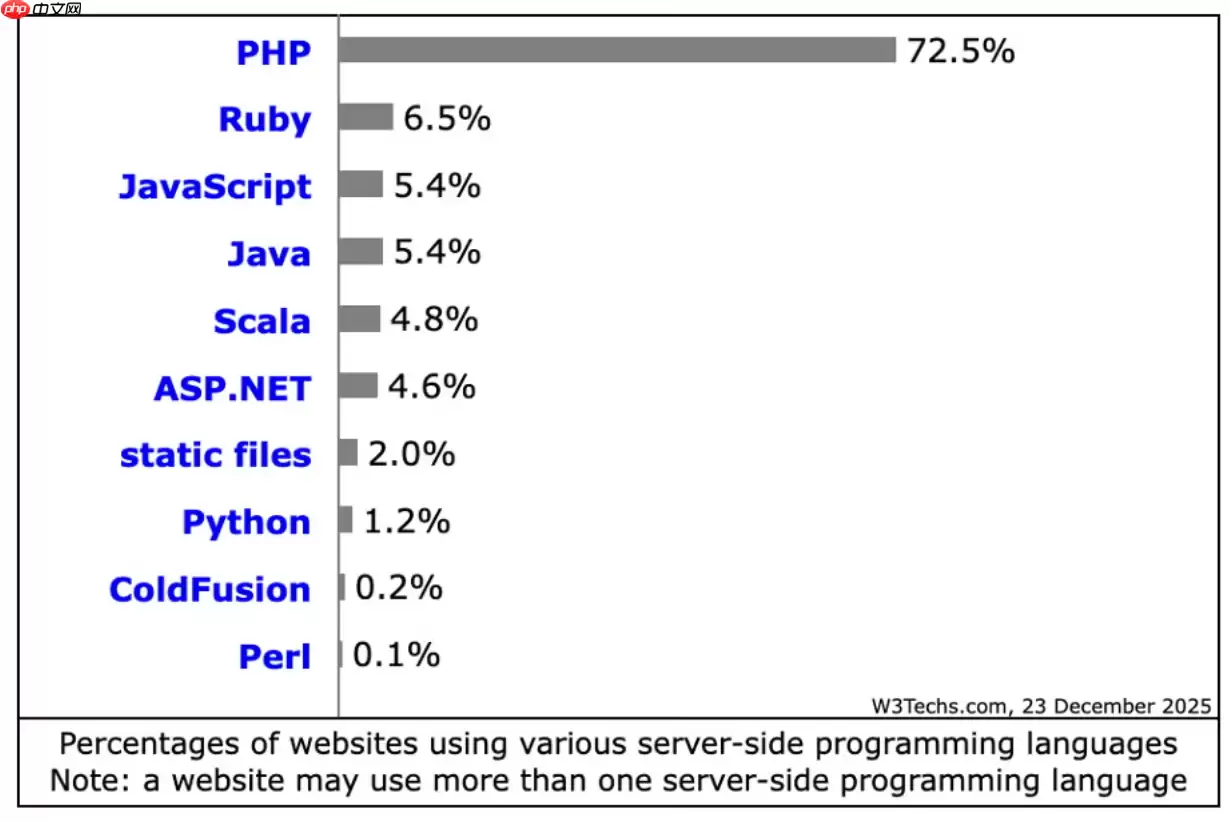
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



