

怎么在SpringBoot中使用Spring AOP实现接口鉴权
面向切面编程面向切面编程,可以将与业务无关但是需要被各个业务模块共同调用的逻辑抽取出来,以切面的方式切入到代码中,从而降低系统中代码的耦合度,减少重复的代码。SpringAOP是通过预编译方式和运行期间动态代理实现程序面向切面编程AOP的底层原理实现AOP底层使用动态代理完成需求,为需要增加增强功能的类来生成代理类,有两种生成代理类的方式,对于被代理类(即需要增强的类),如果:实现了接口,使用JDK动态代理,生成的代理类会使用其接口没有实现接口,使用CGlib动态代理,生成的代理类会集成被代理类AOP的相
面向切面编程
面向切面编程,可以将与业务无关但是需要被各个业务模块共同调用的逻辑抽取出来,以切面的方式切入到代码中,从而降低系统中代码的耦合度,减少重复的代码。
Spring AOP是通过预编译方式和运行期间动态代理实现程序面向切面编程
AOP的底层原理实现
AOP底层使用动态代理完成需求,为需要增加增强功能的类来生成代理类,有两种生成代理类的方式,对于被代理类(即需要增强的类),如果:
实现了接口,使用JDK动态代理,生成的代理类会使用其接口没有实现接口,
使用CGlib动态代理,生成的代理类会集成被代理类
AOP的相关术语
连接点:被代理(被增强)的类中的方法
切入点:实际上需要被增强的方法
通知:要增强的逻辑代码
前置通知:在主体功能执行之前执行
后置通知:在主题功能执行之后执行
环绕通知:在主体功能执行前后执行
异常通知:在主题功能执行出现异常时执行
最终通知:主体功能无论执行是否成功都会执行
切面:切入点和切面的结合,即被增强的方法和增强的功能组成切面
相关注解以及切入点表达式
注解:
@Aspect: 声明某个类是切面,编写通知、切入点
@Before: 对应前置通知
@AfterReturning: 对应后置通知
@Around: 对应环绕通知
@AfterThrowing: 对应异常通知
@After: 对应最终通知
@Pointcut: 声明切入点,标注在一个方法上可以让表达式更简洁
使用切入点表达式声明切入点
execution([权限修饰符][返回类型][类完全路径].[方法名称][参数列表类型])
execution(* com.xxx.ABC.add()),对ABC类的方法进行增强
实现接口鉴权
1. 配置yml文件
配置接口鉴权账密
account:
  infos:
    - account: xinchao
      secret: admin
2. 读取账密配置
@Data
public class SecretInfo {
    private String account;
    private String secret;
}
3.编写接口鉴权方法
@Configuration
@ConfigurationProperties("account")
public class SecretConfig {
    private List infos;

    private Map map;

    private Map tokenMap = new HashMap<>();

    public void setInfos(List infos) {
        this.infos = infos;
        map = infos.stream().collect(Collectors.toMap(SecretInfo::getAccount, Function.identity()));
    }

    public synchronized String getToken(String account, String secret) {
        SecretInfo info = map.get(account);
        if (info == null) {
            throw new BusinessException("无效账号");
        }
        if (!StringUtils.equals(info.getSecret(), secret)) {
            throw new BusinessException("无效密码");
        }
        TokenInfo tokenInfo = tokenMap.get(account);
        if (tokenInfo != null && tokenInfo.getToken() != null) {
            return tokenInfo.getToken();
        }
        tokenInfo = new TokenInfo();
        String uuid = UUID.randomUUID().toString();
        tokenInfo.setToken(uuid);
        tokenInfo.setCreateDate(LocalDateTime.now());
        tokenInfo.setExpireDate(LocalDateTime.now().plusHours(2));
        tokenMap.put(account,tokenInfo);
        return tokenInfo.getToken();
    }

    public boolean checkCaptcha(String captcha) {
        return tokenMap.values().stream().anyMatch(e->StringUtils.equals(e.getToken(),captcha));
    }
}
@Data
public class TokenInfo {
private LocalDateTime createDate;
private LocalDateTime expireDate;
private String token;
public String getToken() {
if (LocalDateTime.now().isBefore(expireDate)) {
return token;
}
return null;
}
public boolean verification(String token) {
return Objects.equals(this.token, token);
}
}4. 编写AOP
首先,编写一个注解来标识不需要鉴权
@Target({ElementType.METHOD})
@Retention(RetentionPolicy.RUNTIME)
@Documented
public @interface CaptchaIgnoreAop {
}
@Slf4j
@Aspect
@Component
@Order(2)
public class CaptchaAop {
@Value("${spring.profiles.active:dev}")
private String env;
@Autowired
private SecretConfig config;
@Pointcut("execution(public * com.herenit.phsswitch.controller.impl..*.*(..))" +
"&&@annotation(org.springframework.web.bind.annotation.PostMapping)" +
"&&!@annotation(com.herenit.phsswitch.aop.CaptchaIgnoreAop)")
public void tokenAop() {
}
@Around("tokenAop()")
public Object doBefore(ProceedingJoinPoint joinPoint) throws Throwable {
Object[] args = joinPoint.getArgs();
if (args.length == 0 || !(args[0] instanceof RequestWrapper)
|| "test,dev".contains(env)) {
log.info("当前环境无需校验token");
return joinPoint.proceed();
}
String captcha = ((RequestWrapper) joinPoint.getArgs()[0]).getCaptcha();
if (!config.checkCaptcha(captcha)) {
throw new BusinessException("captcha无效");
}
return joinPoint.proceed();
}
}5.编写接口测试
@PostMapping("/login")
@CaptchaIgnoreAop
public ResponseWrapper login(@RequestBody JSONObject userInfo) {
    String token = config.getToken(userInfo.getString("loginName")
            , userInfo.getString("password"));
    JSONObject result = new JSONObject();
    result.put("platformAccessToken", token);
    return ResponseWrapper.success(result);
}
通过这个接口,我们可以在内存中生成一个token,同时也会返回给前端。之后我们在调其他接口时传入这个token进行鉴权即可。传入的位置是captcha字段
public class RequestWrapperimplements Serializable { private static final long serialVersionUID = 8988706670118918321L; public RequestWrapper() { super(); } private T args; private String captcha; private String funcode; public T getArgs() { return args; } public void setArgs(T args) { this.args = args; } public String getCaptcha() { return captcha; } public void setCaptcha(String captcha) { this.captcha = captcha; } public String getFuncode() { return funcode; } public void setFuncode(String funcode) { this.funcode = funcode; } }
Spring与Hibernate是Java企业开发的核心框架。Spring通过依赖注入管理对象生命周期,简化开发;Hibernate作为ORM工具,实现对象与数据库映射,避免繁琐SQL。两者结合能构建结构清晰、易于维护的应用。教程涵盖环境搭建、实体映射、数据操作及事务管理等实践内容,帮助新手快速掌握整合开发。
在 Spring Boot 里注册 Servlet,其实有不止一种做法,而且每种方式适合的场景也不太一样:有的更偏配置化,有的更适合注解扫描,还有的更强调运行时动态注册。下面把常见的五种方式完整梳理一遍,方便直接对照使用。 一、Spring Boot 提供了 ServletRegistrationB
一、问题背景 在 Spring Boot 项目里,配置文件用占位符引用环境变量可以说是家常便饭了,比如下面这种写法: url: jdbc:mysql://${datasource_addr:10.xxx.xxx.xxx:5236}/mydb 但有一个现象挺让人头疼的:同样的配置,在 IDEA 里跑得
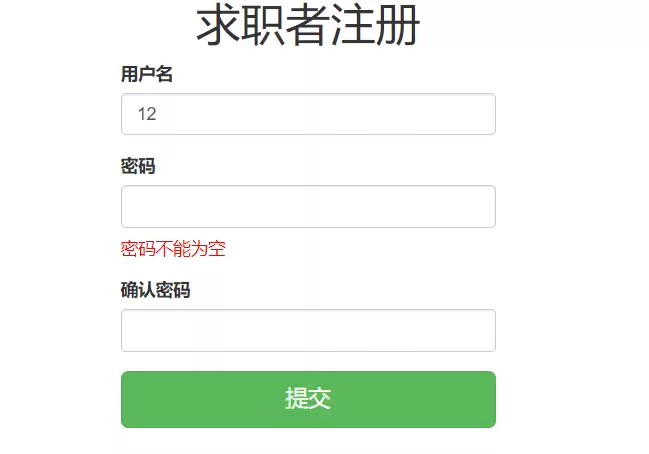
采用AJAX与SpringMVC的异步验证,通过XMLHttpRequest对象实现局部数据交换,利用@ResponseBody返回JSON或字符串,结合@RequestBody解析请求体,完成表单无刷新校验,包括用户名重复检测与密码一致性验证。该方法提升交互效率,减少带宽占用,有效确保数据准确性,提升用户体验。
SpringSecurity2026是一款强大的安全框架,提供多因素认证、OAuth2.0与OpenIDConnect协议支持以及强密码管理功能;支持基于角色、权限和表达式的细粒度授权控制;同时涵盖跨站请求伪造与跨站脚本攻击等安全防护最佳实践,助力企业级应用安全构建。
SpringSecurity6.x版本废弃了OAuth2ResourceServerConfigurer的jwt()等返回子配置器的方法,改为统一采用Lambda表达式和Customizer方式配置JWT认证。开发者需调用.jwt(Customizer.withDefaults())或自定义解码器,并配合authorizeHttpRequests()完成请求
在Spring应用中,使用阻塞式RateLimiter与单线程执行器,通过acquire()阻塞实现固定间隔限流,确保外部API调用间隔至少15秒,防止突发请求,方案轻量可靠。
在Spring多数据源场景中,@Transactional的REQUIRED级别不会跨不同事务管理器自动合并事务。各事务管理器彼此隔离,无法协调回滚。可通过ChainedTransactionManager将多个管理器串成顺序事务链,实现“全成功才提交,任一失败全部回滚”的近似一致性,但非强事务。
配置Kingbase8Dialect方言并启用自动表结构更新,SpringDataJPA可接入金仓数据库。通过继承JpaRepository实现基础CRUD,支持自定义SQL及分页查询。相比MyBatis减少了手动编写映射文件的工作,显著提升开发效率。
@ModelAttribute注解的绑定机制遵循名称匹配优先原则。Spring先按名称查找模型对象,若请求参数与属性名匹配,则用新值覆盖默认值。必须确保JSP表单、控制器注解和模型添加的名称完全一致,否则会新建空对象导致默认值丢失。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



