

SpringBoot怎么整合SpringSecurityOauth2实现鉴权动态权限问题
准备spring-boot:2.1.4.RELEASEspring-security-oauth3:2.3.3.RELEASE(如果要使用源码,不要随意改动这个版本号,因为2.4往上的写法不一样了)mysql:5.7效果展示这边只用了postman做测试,暂时未使用前端页面来对接,下个版本角色菜单权限分配的会有页面的展示1、访问开放接口http://localhost:7000/open/hello2、不带token访问受保护接口http://localhost:7000/admin/user/info3
准备
spring-boot:2.1.4.RELEASE
spring-security-oauth3:2.3.3.RELEASE(如果要使用源码,不要随意改动这个版本号,因为2.4往上的写法不一样了)
mysql:5.7
效果展示
这边只用了postman做测试,暂时未使用前端页面来对接,下个版本角色菜单权限分配的会有页面的展示
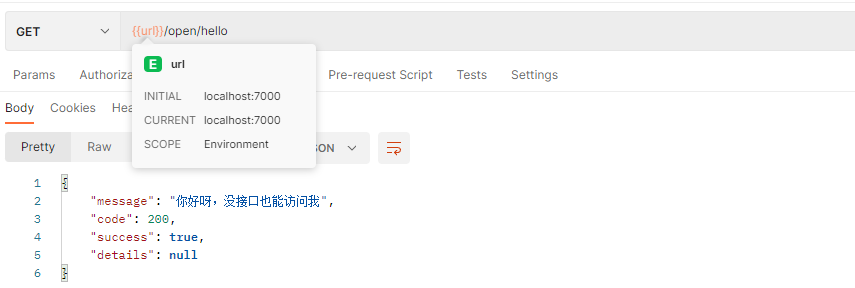
1、访问开放接口http://localhost:7000/open/hello
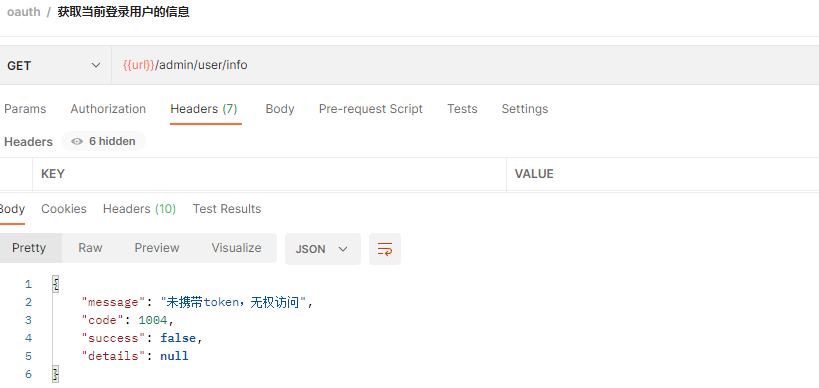
2、不带token访问受保护接口http://localhost:7000/admin/user/info
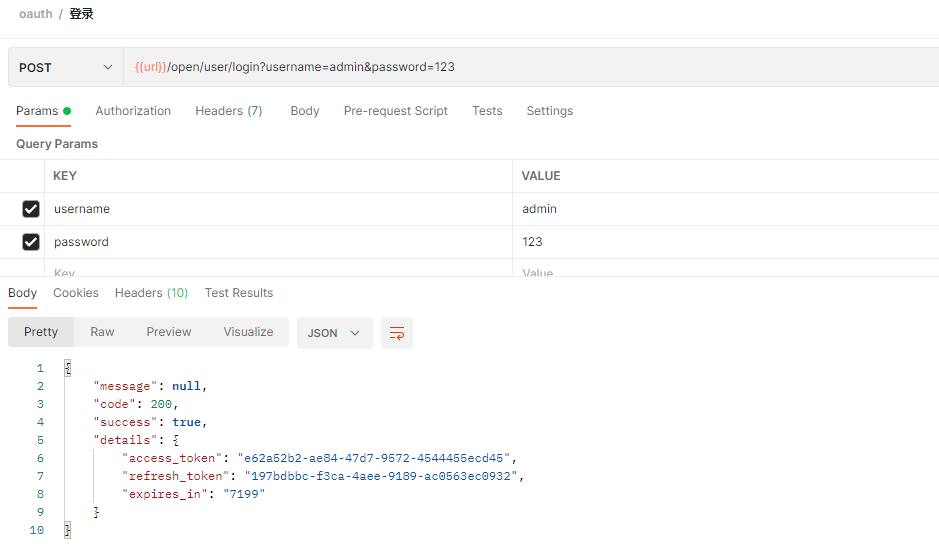
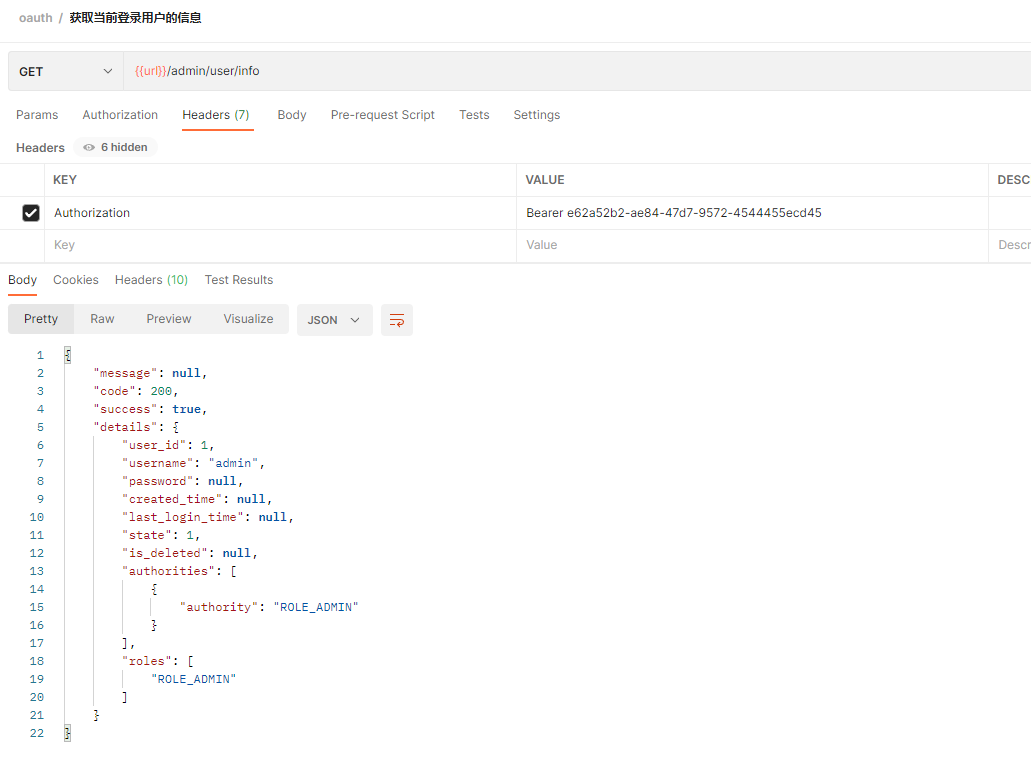
3、登录后获取token,带上token访问,成功返回了当前的登录用户信息
实现
oauth3一共有四种模式,这边就不做讲解了,网上搜一搜,千篇一律
因为现在只考虑做单方应用的,所以使用的是密码模式。
后面会出一篇SpringCloud+Oauth3的文章,网关鉴权
讲一下几个点吧
1、拦截器配置动态权限
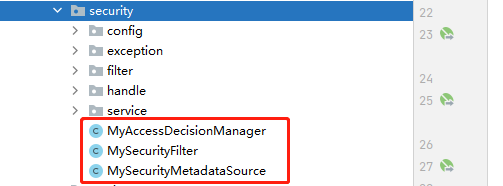
新建一个 MySecurityFilter类,继承AbstractSecurityInterceptor,并实现Filter接口
初始化,自定义访问决策管理器
@PostConstruct
 public void init(){
        super.setAuthenticationManager(authenticationManager);
        super.setAccessDecisionManager(myAccessDecisionManager);
  }
自定义 过滤器调用安全元数据源
@Override
public SecurityMetadataSource obtainSecurityMetadataSource() {
    return this.mySecurityMetadataSource;
}
先来看一下自定义过滤器调用安全元数据源的核心代码
以下代码是用来获取到当前请求进来所需要的权限(角色)
/** * 获得当前请求所需要的角色 * @param object * @return * @throws IllegalArgumentException */ @Override public CollectiongetAttributes(Object object) throws IllegalArgumentException { String requestUrl = ((FilterInvocation) object).getRequestUrl(); if (IS_CHANGE_SECURITY) { loadResourceDefine(); } if (requestUrl.indexOf("?") > -1) { requestUrl = requestUrl.substring(0, requestUrl.indexOf("?")); } UrlPathMatcher matcher = new UrlPathMatcher(); List
再来看一下自定义访问决策管理器核心代码,这段代码主要是判断当前登录用户(当前登录用户所拥有的角色会在最后一项写到)是否拥有该权限角色
@Override public void decide(Authentication authentication, Object o, CollectionconfigAttributes) throws AccessDeniedException, InsufficientAuthenticationException { if(configAttributes == null){ //属于白名单的,不需要权限 return; } Iterator iterator = configAttributes.iterator(); while (iterator.hasNext()){ ConfigAttribute configAttribute = iterator.next(); String needPermission = configAttribute.getAttribute(); for (GrantedAuthority ga: authentication.getAuthorities()) { if(needPermission.equals(ga.getAuthority())){ //有权限,可访问 return; } } } throw new AccessDeniedException("没有权限访问"); }
2、自定义鉴权异常返回通用结果
为什么需要这个呢,如果不配置这个,对于前端,后端来说都很难去理解鉴权失败返回的内容,还不能统一解读,废话不多说,先看看不配置和配置了的返回情况
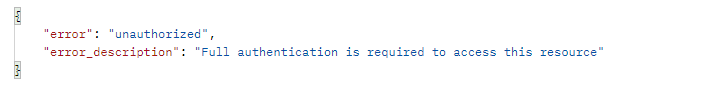
(1)未自定义前,没有携带token去访问受保护的API接口时,返回的结果是这样的
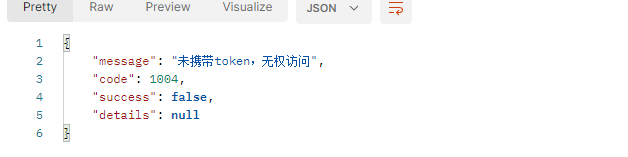
(2)我们规定一下,鉴权失败的接口返回接口之后,变成下面这种了,是不是更利于我们处理和提示用户
好了,来看一下是在哪里去配置的吧
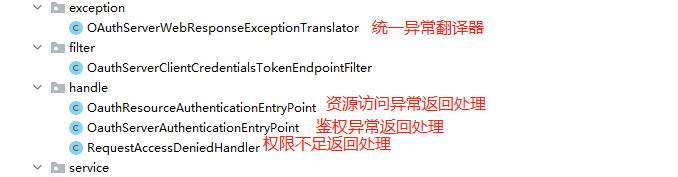
我们资源服务器OautyResourceConfig,重写下下面这部分的代码,来自定义鉴权异常返回的结果
大伙可以参考下这个https://www.yisu.com/article/131668.htm
@Override
    public void configure(ResourceServerSecurityConfigurer resources) throws Exception {
        resources.authenticationEntryPoint(authenticationEntryPoint)    //token失效或没携带token时
                .accessDeniedHandler(requestAccessDeniedHandler);   //权限不足时
    }
3、获取当前登录用户
第一种:使用JWT携带用户信息,拿到token后再解析
暂不做解释
第二种:写一个SecurityUser实现UserDetails接口(这个工程中使用的是这一种)
原来的只有UserDetails接口只有username和password,这里我们加上我们系统中的User
protected User user;
    public SecurityUser(User user) {
        this.user = user;
    }

    public User getUser() {
        return user;
    }
在BaseController,每个Controller都会继承这个的,在里面写给getUser()的方法,只要用户带了token来访问,我们可以直接获取当前登录用户的信息了
protected User getUser() {
        try {
            SecurityUser userDetails = (SecurityUser) SecurityContextHolder.getContext().getAuthentication()
                    .getPrincipal();

            User user = userDetails.getUser();
            log.debug("【用户:】:" + user);

            return user;
        } catch (Exception e) {
        }
        return null;
    }
那么用户登录成功后,如何去拿到用户的角色集合等呢,这里面就要实现UserDetailsService接口了
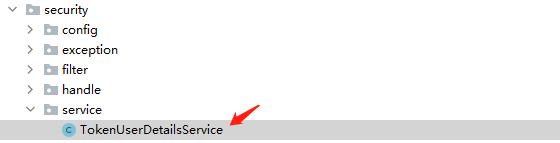
@Service
public class TokenUserDetailsService implements UserDetailsService{

    @Autowired
    private LoginService loginService;

    @Override
    public UserDetails loadUserByUsername(String username) throws UsernameNotFoundException {
        User user = loginService.loadUserByUsername(username);  //这个我们拎出来处理
        if(Objects.isNull(user))
            throw new UsernameNotFoundException("用户名不存在");
        return new SecurityUser(user);
    }
}
然后在我们的安全配置类中设置UserDetailsService为上面的我们自己写的就行
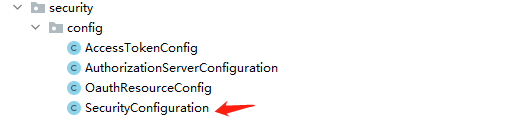
@Override
    protected void configure(AuthenticationManagerBuilder auth) throws Exception {
        auth.userDetailsService(userDetailsService).passwordEncoder(passwordEncoder());
    }
最后我们只需要在loginService里面实现我们的方法就好,根据我们的实际业务处理判断该用户是否存在等
@Override
    public User loadUserByUsername(String username){
        log.debug(username);
        Map map = new HashMap();
        map.put("username",username);
        map.put("is_deleted",-1);
        User user = userMapper.findByUsername(map);
        if(user != null){
            map = new HashMap();
            map.put("user_id",user.getUser_id());
            //查询用户的角色
            List userRoles = userRoleMapper.findAll(map);
            user.setRoles(listRoles(userRoles));
            //权限集合
            Collection authorities = merge(userRoles);
            user.setAuthorities(authorities);
            return user;
        }
        return null;

    }
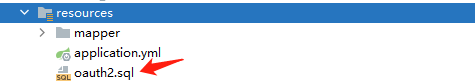
数据库文件在这
Spring与Hibernate是Java企业开发的核心框架。Spring通过依赖注入管理对象生命周期,简化开发;Hibernate作为ORM工具,实现对象与数据库映射,避免繁琐SQL。两者结合能构建结构清晰、易于维护的应用。教程涵盖环境搭建、实体映射、数据操作及事务管理等实践内容,帮助新手快速掌握整合开发。
在 Spring Boot 里注册 Servlet,其实有不止一种做法,而且每种方式适合的场景也不太一样:有的更偏配置化,有的更适合注解扫描,还有的更强调运行时动态注册。下面把常见的五种方式完整梳理一遍,方便直接对照使用。 一、Spring Boot 提供了 ServletRegistrationB
一、问题背景 在 Spring Boot 项目里,配置文件用占位符引用环境变量可以说是家常便饭了,比如下面这种写法: url: jdbc:mysql://${datasource_addr:10.xxx.xxx.xxx:5236}/mydb 但有一个现象挺让人头疼的:同样的配置,在 IDEA 里跑得
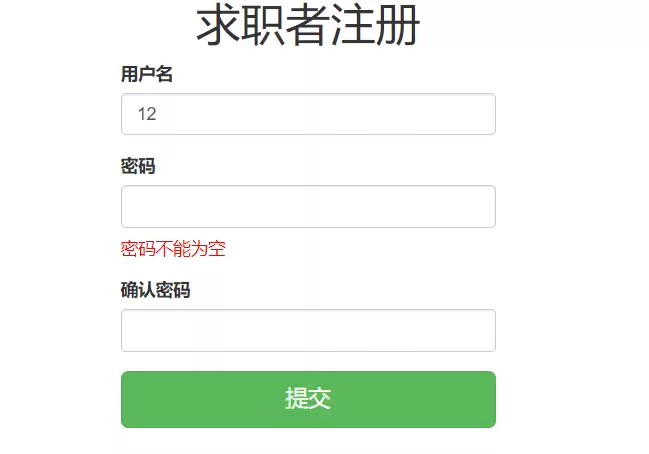
采用AJAX与SpringMVC的异步验证,通过XMLHttpRequest对象实现局部数据交换,利用@ResponseBody返回JSON或字符串,结合@RequestBody解析请求体,完成表单无刷新校验,包括用户名重复检测与密码一致性验证。该方法提升交互效率,减少带宽占用,有效确保数据准确性,提升用户体验。
PHP|Work2005讲座三大主题:PHP效率优化、WebService实现与陷阱、安全防御(注入、XSS等),每份幻灯片超46页,附资源链接下载。
SpringSecurity2026是一款强大的安全框架,提供多因素认证、OAuth2.0与OpenIDConnect协议支持以及强密码管理功能;支持基于角色、权限和表达式的细粒度授权控制;同时涵盖跨站请求伪造与跨站脚本攻击等安全防护最佳实践,助力企业级应用安全构建。
SpringSecurity6.x版本废弃了OAuth2ResourceServerConfigurer的jwt()等返回子配置器的方法,改为统一采用Lambda表达式和Customizer方式配置JWT认证。开发者需调用.jwt(Customizer.withDefaults())或自定义解码器,并配合authorizeHttpRequests()完成请求
在Spring应用中,使用阻塞式RateLimiter与单线程执行器,通过acquire()阻塞实现固定间隔限流,确保外部API调用间隔至少15秒,防止突发请求,方案轻量可靠。
在Spring多数据源场景中,@Transactional的REQUIRED级别不会跨不同事务管理器自动合并事务。各事务管理器彼此隔离,无法协调回滚。可通过ChainedTransactionManager将多个管理器串成顺序事务链,实现“全成功才提交,任一失败全部回滚”的近似一致性,但非强事务。
配置Kingbase8Dialect方言并启用自动表结构更新,SpringDataJPA可接入金仓数据库。通过继承JpaRepository实现基础CRUD,支持自定义SQL及分页查询。相比MyBatis减少了手动编写映射文件的工作,显著提升开发效率。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



