

如何利用Django框架开发安全的Web应用
如何利用Django框架开发安全的Web应用引言:随着互联网的迅猛发展,Web应用的开发变得越来越重要。然而,与之相伴随的是网络安全威胁的不断增加。为了保证Web应用的安全性,开发者们需要认真对待安全问题,采取一系列的安全措施。本文将介绍如何利用Django框架来开发安全的Web应用,并提供具体的代码示例。一、使用Django的用户认证系统Django内置了
如何利用Django框架开发安全的Web应用
引言:
随着互联网的迅猛发展,Web应用的开发变得越来越重要。然而,与之相伴随的是网络安全威胁的不断增加。为了保证Web应用的安全性,开发者们需要认真对待安全问题,采取一系列的安全措施。本文将介绍如何利用Django框架来开发安全的Web应用,并提供具体的代码示例。
一、使用Django的用户认证系统
Django内置了强大的用户认证系统,可以帮助开发者实现用户注册、登录以及密码重置等功能。这个系统使用了一系列的安全措施来保护用户的隐私和账户安全。
- 用户注册
在用户注册时,应该确保密码的安全性。可以使用密码哈希算法来对用户密码进行加密存储,避免明文密码被泄露。例如,在用户注册时可以使用Django内置的make_password()方法对密码进行哈希加密,然后保存到数据库中。 - 用户登录
用户登录是Web应用最常用的功能之一。在Django框架中,可以使用内置的AuthenticationForm表单类来实现用户登录。这个表单类会对用户提交的数据进行验证,确保登录请求的合法性。 - 密码重置
当用户忘记密码时,可以通过Django的内置密码重置功能来实现。Django提供了PasswordResetView视图类和PasswordResetForm表单类,用于处理密码重置的逻辑。通过邮箱验证和重置链接的方式,用户可以轻松地重设密码。
二、防止跨站点请求伪造(CSRF)
跨站点请求伪造是一种常见的Web安全威胁,攻击者通过伪造请求,使用户执行意想不到的操作。为了防止这种攻击,Django内置了一种CSRF防护机制。
- 启用CSRF防护
Django框架默认会开启CSRF防护。在模板中使用{% csrf_token %}标签,可以生成一个隐藏的CSRF令牌,并在每个POST请求中自动验证该令牌的有效性。
示例:
- 限制Cookie的访问
Django可以通过设置CSRF_COOKIE_HTTPONLY选项来限制CSRF令牌的访问。将这个选项设置为True,可以防止通过JavaScript代码访问CSRF令牌,从而增加了Web应用的安全性。
示例:
CSRF_COOKIE_HTTPONLY = True
三、防止脚本注入(XSS)
脚本注入是一种常见的安全漏洞,攻击者通过注入恶意代码,在用户的浏览器中执行恶意操作。为了防止XSS攻击,Django提供了一些机制。
- 过滤用户输入
在接收用户输入时,应该对用户的输入进行过滤,防止恶意代码的注入。可以使用Django内置的escape()方法对用户输入进行转义,将特殊字符转换为HTML实体,从而防止XSS攻击。
示例:
from django.utils.html import escape

def process_user_input(user_input):
  escaped_input = escape(user_input)
  # 处理转义后的用户输入
- 渲染模板时自动转义
Django在渲染模板时,默认会对输出的变量进行自动转义,以防止XSS攻击。通过使用{{ variable|safe }}标签,可以指定某个变量不进行转义。
示例:
{{ variable|safe }}
四、防止SQL注入
SQL注入是一种常见的安全漏洞,攻击者通过在数据库查询中插入恶意代码,可以实现恶意操作。为了防止SQL注入攻击,Django采用了参数化查询和ORM等机制。
- 参数化查询
Django通过使用参数化查询,可以将用户输入和查询语句分离,从而防止SQL注入攻击。可以使用Django提供的ORM对象来执行参数化查询,而不是手动拼接SQL查询语句。
示例:
from django.db import models

def query_with_user_input(user_input):
  result = MyModel.objects.raw("SELECT * FROM my_table WHERE name = %s", [user_input])
# 处理查询结果- ORM的使用
Django的ORM对象提供了一种方便、安全的数据库操作方式。通过使用ORM对象来执行数据库操作,可以自动进行参数化查询,从而防止SQL注入攻击。
示例:
from django.db import models

def query_objects():
  result = MyModel.objects.filter(name__icontains='user_input')
  # 处理查询结果
结论:
通过使用Django框架的内置安全机制,开发者可以有效地提高Web应用的安全性。本文介绍了如何利用Django的用户认证系统、CSRF防护、XSS防护和SQL注入防护等功能来开发安全的Web应用,并提供了具体的代码示例。通过合理的安全措施,开发者可以保护用户的隐私和数据安全,提升Web应用的可靠性和信任度。
Solaris 9的安全加固,说难不难,说简单也不简单。很多人拿到一台新系统,装完就扔那儿了,结果漏洞百出。其实只要按着下面这些步骤走一遍,系统安全性就能上一个台阶。这里整理了一套实操流程,从安装到内核调整,再到工具部署,基本覆盖了主要的安全面。 1. 选择合适的安装 这一步看似简单,但很多人却走错
硬件安全是防护基石,通过TPM、安全启动、BIOS/UEFI加固、物理访问控制及数据销毁等多重措施,构建从开机到报废的全周期防御体系,确保系统完整性与数据保密性。
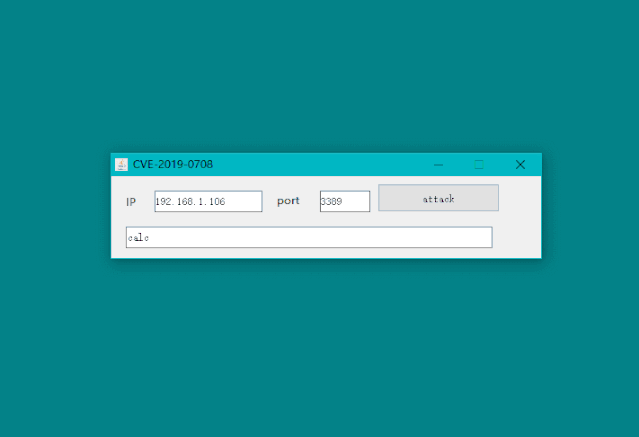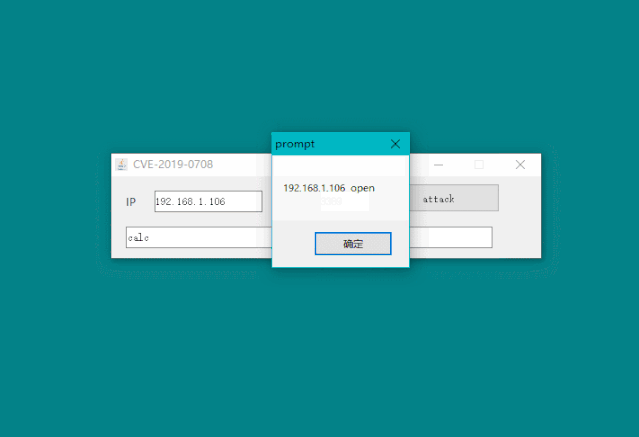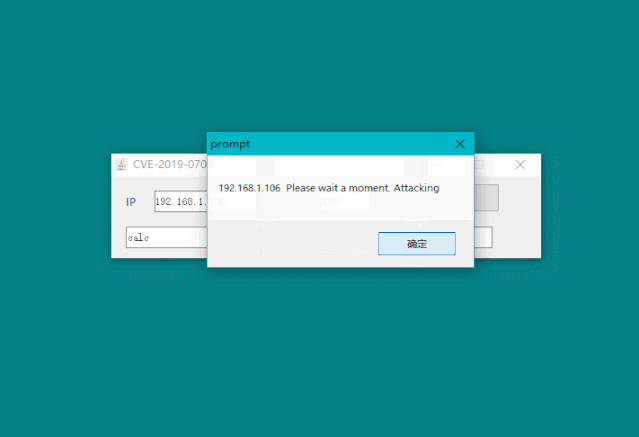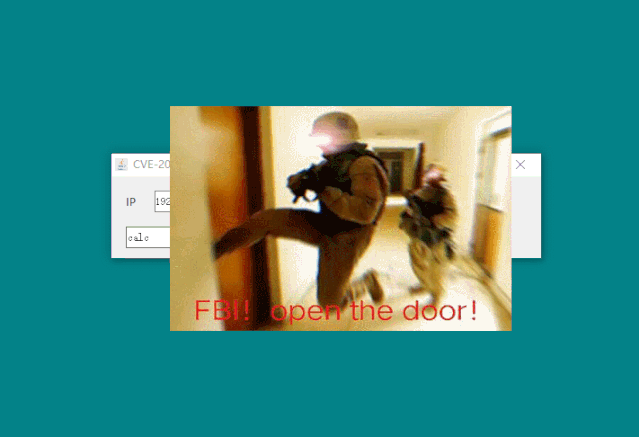
近日,PHP中文网安全中心监测到微软应急响应中心发布了一项关于WindowsServer2003、WindowsServer2008R2及WindowsServer2008操作系统的高危安全风险(漏洞编号:CVE-2019-0708)。此漏洞可能被攻击者利用进行类似Wannacry的蠕虫式攻击,威胁到大量服务器的安全。为了保护您的业务不受影响,云鼎实验室建议您立即进行安全自查。如果您的系统在受影响范围内,请尽快更新并修复漏洞,以防被外部攻击者入侵。同时,建议云上租户启用「安全运营中心」-安全
构建Golang全栈Web应用需关注后端框架选择、数据库交互、API设计、模板渲染、前端资源整合及部署等核心步骤。1.后端框架推荐使用Gin、Echo或Beego,其中Gin适合小型项目和API服务;2.数据库交互可选用database/sql配合驱动或ORM框架如Gorm;3.API设计应遵循RESTful原则,使用JSON进行数据交换;4.模板渲染可使用标准库html/template或第三方引擎如Pongo2,并注意复用、安全、缓存和错误处理;5.前端资源整合可通过静态文件服务、Webpack/Pa
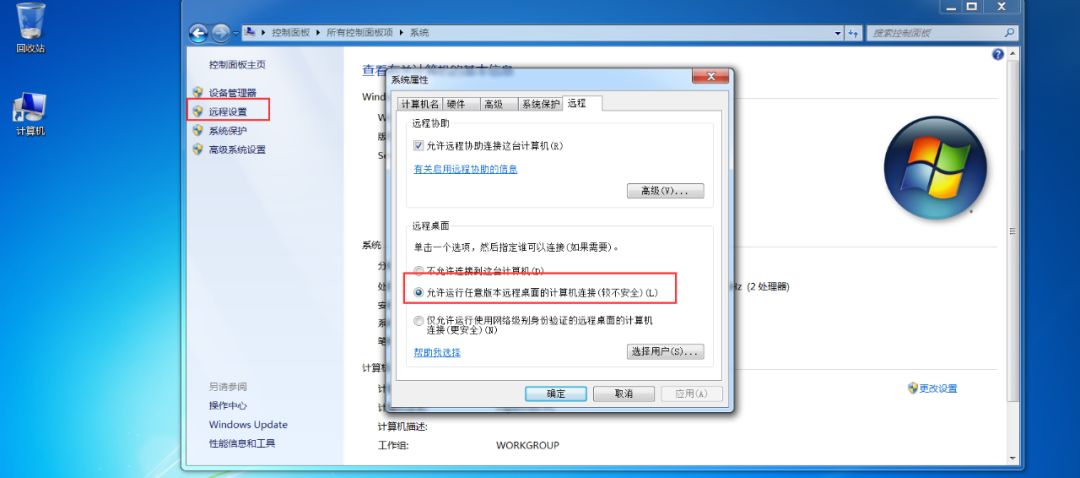
0x00漏洞概述CVE-2019-0708是微软于2019年05月14日发布的一个严重的RDP远程代码执行漏洞。该漏洞无需身份认证和用户交互,可能形成蠕虫爆发,影响堪比wannycry。2019年09月07日,@rapid7在其metasploit-framework仓库公开发布了CVE-2019-0708的利用模块,漏洞利用工具已经开始扩散,已经构成了蠕虫级的攻击威胁。0x01影响版本Windows7WindowsServer2008R2WindowsServer2008Windows
密码管理器通过端到端加密、零知识架构和AES-256加密保障安全,主密码是唯一解锁钥匙。它确为单点故障,但风险可控。合理选择经审计的产品、设置强主密码、启用2FA、定期备份并防范钓鱼,可显著提升安全性。相比弱密码或明文记录,正确使用密码管理器更安全,是应对复杂账户体系的有效防线。
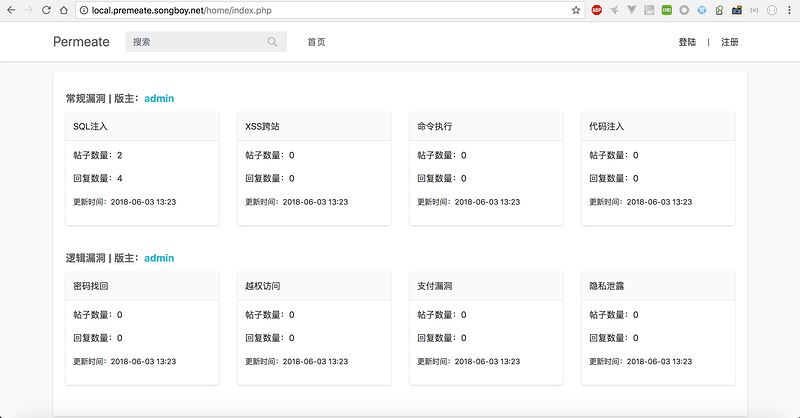
简介最近在逛码云时候发现permeat靶场系统,感觉界面和业务场景设计的还不错.所以过来分享一下.同时也是分享一下我平时挖掘漏洞的一些思路吧,这篇文章里虽然只简单介绍其中三种漏洞类型,但也是想是一个抛转引玉吧,给web安全新手提供一些挖掘思路.下载地址:代码语言:javascript代码运行次数:0运行复制GitHub地址:https://github.com/78778443/permeate国内地址:https://gitee.com/songboy/permeate这篇文章里主要介绍其中的,SQ
使用Flask开发Web应用的入门步骤如下:1.安装Flask并创建应用实例,2.编写基本路由和响应函数,3.运行应用并在浏览器访问测试。接着添加模板支持:4.新建templates目录存放HTML文件,5.使用render_template渲染页面并传递参数。处理表单功能:6.编写带method属性的表单HTML,7.在路由中通过request对象获取用户输入。最后静态资源管理:8.将CSS、JS等文件放入static目录,9.使用url_for函数引用静态资源路径。以上步骤适用于新手快速上手Flask





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



