

PHP安全教程:防止SQL注入的数据插入方法
PhpStorm 是 JetBrains 推出的专业 PHP 集成开发环境,可在 Mac 上完成代码编写、智能检查、重构、调试、测试和数据库管理。它支持主流 PHP 框架、Composer、Git、Docker 与远程解释器。
避免SQL注入的关键在于不信任用户输入并采取预防措施,主要包括数据验证和使用预处理语句。1.验证用户输入可使用filter_var()、is_numeric()、ctype_*()等PHP内置函数确保输入符合预期格式;2.使用预处理语句(如PDO扩展)将用户输入作为参数传递,使数据库区分代码与数据;3.其他安全措施包括遵循最小权限原则、转义特殊字符、部署Web应用防火墙、定期更新系统、妥善处理错误信息及进行代码审查;4.测试SQL注入漏洞可通过手动测试、使用扫描工具如sqlmap、代码审查等方式进行,以发
避免SQL注入的关键在于不信任用户输入并采取预防措施,主要包括数据验证和使用预处理语句。1. 验证用户输入可使用filter_var()、is_numeric()、ctype_*()等PHP内置函数确保输入符合预期格式;2. 使用预处理语句(如PDO扩展)将用户输入作为参数传递,使数据库区分代码与数据;3. 其他安全措施包括遵循最小权限原则、转义特殊字符、部署Web应用防火墙、定期更新系统、妥善处理错误信息及进行代码审查;4. 测试SQL注入漏洞可通过手动测试、使用扫描工具如sqlmap、代码审查等方式进行,以发现并修复潜在问题。

避免SQL注入的关键在于永远不要信任用户的输入,并采取适当的预防措施。
预防SQL注入的方法有很多,核心是数据验证和使用预处理语句。
如何验证PHP中的用户输入?
数据验证是抵御SQL注入的第一道防线。验证用户输入意味着确保输入的数据符合你期望的格式和类型。PHP提供了多种内置函数来帮助你验证数据:
filter_var():这是一个非常强大的函数,可以用来过滤和验证各种类型的数据,比如邮箱地址、URL、整数等。is_numeric():检查变量是否是数字或数字字符串。ctype_*()函数:例如ctype_alnum()检查字符串是否只包含字母和数字,ctype_digit()检查是否只包含数字。
举个例子,如果你期望用户输入一个整数ID:
$id = $_POST['id'];

if (filter_var($id, FILTER_VALIDATE_INT) === false) {
    // 输入无效,拒绝处理
    die("无效的ID!");
}

// 现在可以安全地使用 $id
关键在于根据你的数据需求选择合适的验证方法,并始终对输入进行验证。别假设用户会输入正确的数据。
什么是预处理语句,它如何防止SQL注入?
预处理语句(Prepared Statements)是防止SQL注入的最有效方法之一。预处理语句允许你先定义SQL查询的结构,然后将用户输入作为参数传递给查询。这样做的好处是数据库会区分SQL代码和数据,从而避免恶意代码被执行。
PHP的PDO(PHP Data Objects)扩展提供了对预处理语句的良好支持。使用PDO的例子如下:
setAttribute(PDO::ATTR_ERRMODE, PDO::ERRMODE_EXCEPTION);

    // 预处理SQL并绑定参数
    $stmt = $conn->prepare("INSERT INTO users (username, email) VALUES (:username, :email)");
    $stmt->bindParam(':username', $username);
    $stmt->bindParam(':email', $email);

    // 插入数据
    $username = $_POST['username'];
    $email = $_POST['email'];
    $stmt->execute();

    echo "新记录插入成功";

} catch(PDOException $e) {
    echo "Error: " . $e->getMessage();
}
$conn = null;
?>在这个例子中,prepare() 函数创建了一个预处理语句,bindParam() 函数将用户输入绑定到参数。数据库知道 $username 和 $email 是数据,而不是SQL代码的一部分,因此即使用户输入包含SQL注入代码,也不会被执行。
除了验证和预处理语句,还有哪些额外的安全措施可以采取?
除了数据验证和预处理语句,还有一些其他的安全措施可以帮助你进一步提高应用程序的安全性:
- 最小权限原则:确保数据库用户只拥有执行其任务所需的最小权限。不要使用具有完全权限的数据库用户来运行你的应用程序。
- 转义特殊字符:虽然预处理语句是首选方法,但在某些情况下,你可能需要手动转义特殊字符。使用
mysqli_real_escape_string()函数来转义字符串中的特殊字符。 - Web应用防火墙 (WAF):使用WAF可以帮助你检测和阻止SQL注入攻击。WAF可以分析HTTP请求并阻止恶意请求到达你的应用程序。
- 定期更新:保持你的PHP版本和数据库服务器更新到最新版本,以修复已知的安全漏洞。
- 错误处理:不要在生产环境中显示详细的错误信息,因为这可能会暴露敏感信息。记录错误信息以便进行调试,但不要将其显示给用户。
- 代码审查:定期进行代码审查,以查找潜在的安全漏洞。让其他开发人员审查你的代码可以帮助你发现你可能忽略的问题。
如何测试我的PHP代码是否存在SQL注入漏洞?
测试SQL注入漏洞是一个重要的步骤,可以帮助你发现并修复潜在的安全问题。以下是一些测试方法:
- 手动测试:尝试在输入字段中输入包含SQL注入代码的字符串,例如
' OR '1'='1。如果应用程序受到SQL注入的影响,你可能会看到意外的结果或错误信息。 - 使用SQL注入扫描器:有许多SQL注入扫描器可以帮助你自动检测SQL注入漏洞。例如,OWASP ZAP 和 sqlmap 是两个流行的开源工具。
- 代码审查:仔细审查你的代码,查找可能存在SQL注入漏洞的地方。特别注意处理用户输入的部分。
记住,安全是一个持续的过程。定期测试和审查你的代码,以确保你的应用程序免受SQL注入攻击。

详细介绍如何使用PHP PDO扩展连接MySQL数据库,包含完整的代码示例、DSN配置方法及异常处理技巧,帮助开发者快速建立稳定安全的数据库连接。
深入解析在PHP中递归遍历多级目录文件的两种核心方案:基于SPL标准库的RecursiveDirectoryIterator高效流式迭代,与基于scandir/opendir的自定义递归函数实现,剖析执行机制、内存表现与实战避坑指南。
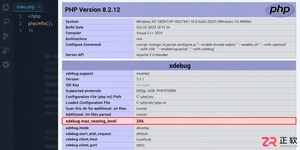
遇到PHP递归报错时,不要盲目调大max_nesting_level。本文教你区分Xdebug限制、内存耗尽和正则递归错误,提供代码级的终止条件优化与迭代替代方案,彻底解决栈溢出问题。
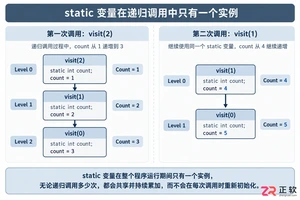
本文分析PHP递归中static变量导致的状态污染及引用传递引发的共享数据修改问题。提供具体的代码复现、缓存键设计建议及调试打印技巧,帮助开发者避免隐蔽的逻辑错误。
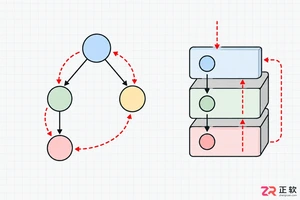
解析PHP递归函数在树形数据处理中的性能瓶颈,提供预加载数据消除I/O、使用显式栈替代深层递归的实战方案,帮助开发者在代码可读性与执行效率间做出合理取舍。

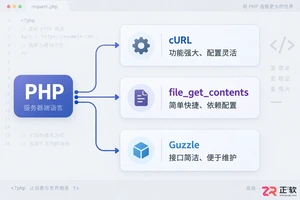
详解PHP中发送HTTP请求的常用方法,包括原生cURL配置、file_get_contents流操作及Guzzle库的使用,提供GET/POST请求的完整代码示例与注意事项。
本文详解PHP中json_decode处理嵌套JSON数据的机制,对比对象与数组模式的取值差异,提供防止空指针错误的健壮代码示例,帮助开发者快速定位解析失败原因。
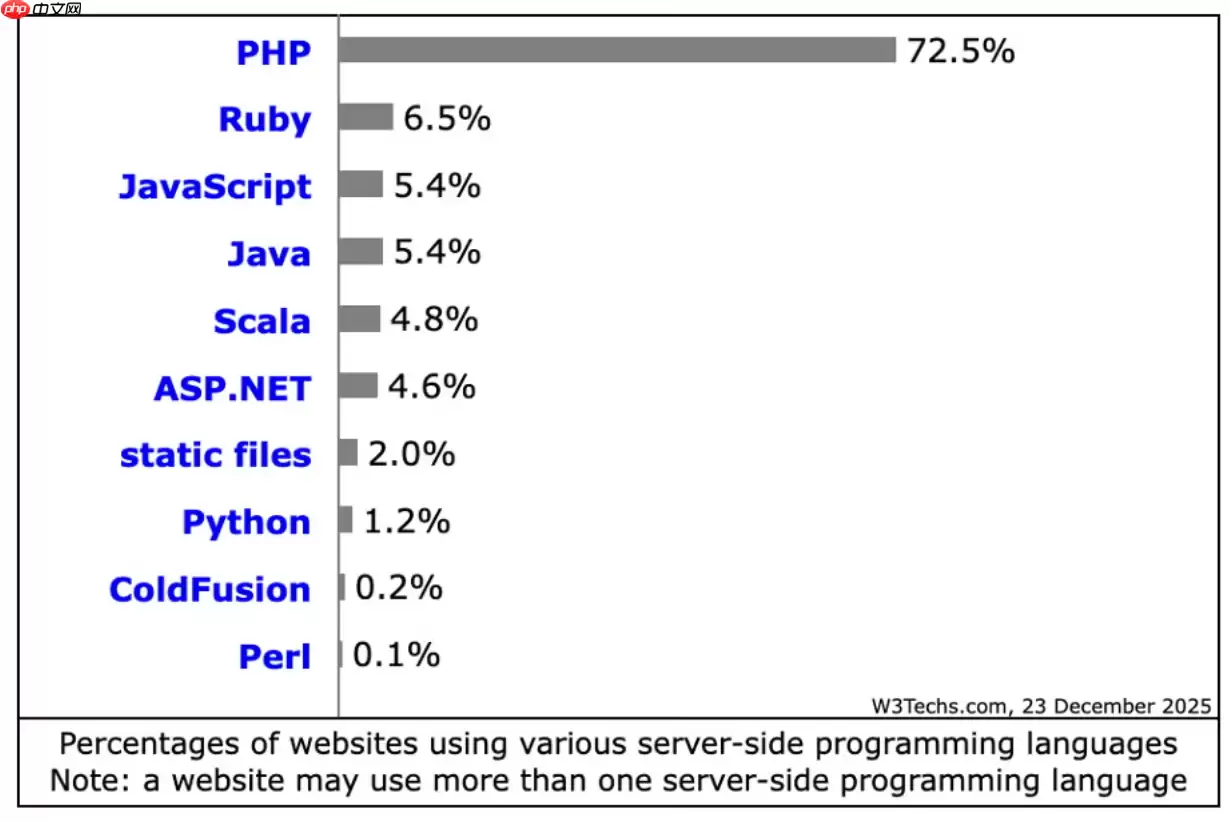
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



