

PHP防SQL注入:预处理语句使用指南
防止SQL注入的核心是使用预处理语句并绑定参数,1.使用PDO或mysqli进行参数化查询,将用户输入作为数据而非SQL代码处理;2.对所有用户输入进行验证和过滤;3.采用最小权限原则配置数据库用户;4.定期更新PHP和数据库版本;5.部署Web应用防火墙(WAF)增强防护;6.处理LIKE查询时将通配符作为参数绑定;7.动态表名和列名需通过白名单验证确保安全,从而全面杜绝SQL注入风险。
防止SQL注入的核心是使用预处理语句并绑定参数,1. 使用PDO或mysqli进行参数化查询,将用户输入作为数据而非SQL代码处理;2. 对所有用户输入进行验证和过滤;3. 采用最小权限原则配置数据库用户;4. 定期更新PHP和数据库版本;5. 部署Web应用防火墙(WAF)增强防护;6. 处理LIKE查询时将通配符作为参数绑定;7. 动态表名和列名需通过白名单验证确保安全,从而全面杜绝SQL注入风险。

PHP防止SQL注入,核心在于不要直接将用户输入拼接到SQL语句中。预处理语句,配合参数绑定,是目前最有效的手段。
预处理语句最佳实践
SQL注入是Web安全的老生常谈了,但依然是很多网站的噩梦。PHP作为Web开发的常用语言,自然需要一套完善的机制来应对这种威胁。预处理语句就是其中最重要的一环。
为什么预处理语句如此重要?
想象一下,你正在构建一个查询用户信息的SQL语句。如果直接将用户输入的用户名拼接到SQL里,攻击者就可以构造恶意的输入,比如 ' OR '1'='1,直接绕过你的验证,获取所有用户信息。预处理语句的强大之处在于,它将SQL语句的结构和数据分离开来。你先定义好SQL语句的模板,然后通过参数绑定的方式,将用户输入作为数据传递进去。数据库会把这些数据当成纯粹的字符串,而不是SQL代码的一部分来解析,从而彻底杜绝了SQL注入的可能性。
如何在PHP中使用预处理语句?
PHP提供了两种主要的预处理语句方式:PDO和mysqli。PDO是PHP Data Objects的缩写,是一个数据库访问抽象层,支持多种数据库系统。mysqli是MySQLi extension的缩写,是专门为MySQL数据库设计的扩展。
使用PDO的例子:
setAttribute(PDO::ATTR_ERRMODE, PDO::ERRMODE_EXCEPTION);

    // 预处理 SQL 并绑定参数
    $stmt = $conn->prepare("SELECT id, firstname, lastname FROM MyGuests WHERE firstname=:firstname");
    $stmt->bindParam(':firstname', $firstname);

    // 设置参数并执行
    $firstname = $_POST['firstname']; // 从POST请求获取用户名
    $stmt->execute();

    // 获取结果
    $result = $stmt->fetchAll();
    foreach($result as $row) {
        echo "id: " . $row["id"]. " - Name: " . $row["firstname"]. " " . $row["lastname"]. "
";
    }

} catch(PDOException $e) {
    echo "Error: " . $e->getMessage();
}
$conn = null;
?>在这个例子中,$conn->prepare() 方法创建了一个预处理语句。 :firstname 是一个占位符,稍后会被实际的用户名替换。$stmt->bindParam() 方法将占位符和变量 $firstname 绑定起来。注意,这里我们是从 $_POST 获取用户名的,实际项目中应该进行更严格的输入验证和过滤,防止XSS等其他攻击。
使用mysqli的例子:
connect_error) {
    die("连接失败: " . $conn->connect_error);
}

// 预处理 SQL 并绑定参数
$stmt = $conn->prepare("SELECT id, firstname, lastname FROM MyGuests WHERE firstname = ?");
$stmt->bind_param("s", $firstname); // "s" 表示字符串类型

// 设置参数并执行
$firstname = $_POST['firstname'];
$stmt->execute();

// 获取结果
$result = $stmt->get_result();

if ($result->num_rows > 0) {
    // 输出每行数据
    while($row = $result->fetch_assoc()) {
        echo "id: " . $row["id"]. " - Name: " . $row["firstname"]. " " . $row["lastname"]. "
";
    }
} else {
    echo "0 结果";
}

$stmt->close();
$conn->close();
?>
mysqli的预处理语句使用 ? 作为占位符,并通过 $stmt->bind_param() 方法绑定参数。"s" 表示参数类型是字符串。mysqli需要在执行后手动获取结果集。
除了预处理语句,还有哪些防SQL注入的措施?
预处理语句是基础,但并非万能。以下是一些其他的建议:
- 永远不要信任用户输入: 对所有用户输入进行验证和过滤。
- 使用最小权限原则: 数据库用户只应该拥有完成其任务所需的最小权限。
- 定期更新数据库和PHP版本: 及时修复安全漏洞。
- 使用Web应用防火墙(WAF): WAF可以帮助你检测和阻止恶意请求。
预处理语句的性能影响?
很多人担心预处理语句会降低性能。实际上,预处理语句通常比直接拼接SQL语句更快,尤其是对于重复执行的查询。因为数据库可以缓存预处理语句的执行计划,避免重复解析SQL语句。
如何处理LIKE语句中的通配符?
在使用LIKE语句时,需要特别注意通配符 % 和 _。如果用户输入包含这些字符,可能会导致SQL注入。可以使用数据库提供的函数来转义这些字符。例如,在MySQL中可以使用 mysqli_real_escape_string() 函数。但是,最好的做法仍然是使用预处理语句,并将通配符作为参数传递。
prepare("SELECT * FROM products WHERE name LIKE ?");
$stmt->bind_param("s", $search_term);
$stmt->execute();
// ...
?>
如何处理动态表名和列名?
预处理语句不能用于动态表名和列名,因为这些是SQL语句结构的一部分,而不是数据。对于这种情况,你需要进行严格的白名单验证,确保用户输入的表名和列名是允许的。不要直接将用户输入拼接到表名和列名中。
总而言之,防止SQL注入是一个持续的过程,需要开发者时刻保持警惕,并采取多方面的安全措施。预处理语句是你的第一道防线,但绝不是唯一的防线。
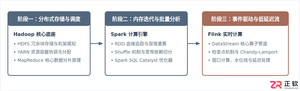
针对Java开发者的实用大数据技术路线解析,深入梳理Hadoop生态存储与资源调度、Spark离线计算与内存模型、Flink低延迟流处理的核心技术要点及递进学习方法。
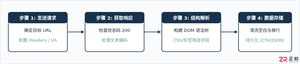
一份结构清晰、注重实操的Python爬取网页详细教程,涵盖环境搭建、HTTP请求发送、HTML解析、数据持久化存储与异常处理等完整步骤与代码实例。
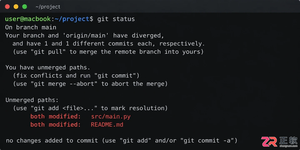
遇到Git合并冲突别慌张,本文详解冲突产生的原因及标准处理流程,涵盖查看冲突文件、理解标记含义、手动修改代码及完成合并提交的完整步骤,助你高效解决协作开发中的代码冲突问题。
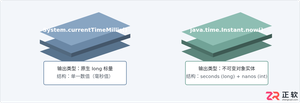
深入对比Java中获取当前时间戳的两种主流方式:System.currentTimeMillis与java.time.Instant。分析二者的精度差异、API设计、时钟回拨影响与实际选型建议。
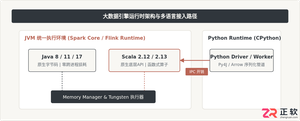
针对大数据工程场景,系统对比Java、Scala与Python在执行性能、生态结合、开发效率和维护成本上的核心差异,给出清晰的架构选型依据与落地方案。
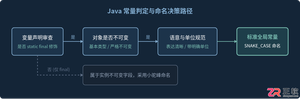
深入解析Java常量命名标准、大写下划线语义规则,剖析接口常量反模式的危害与本质原因,并提供枚举、不可实例化常量工具类等工业级最佳替代方案。
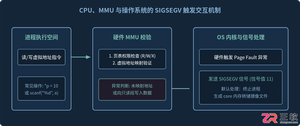
针对C语言常见的段错误(Segmentation fault)问题,详细剖析内存非法访问根因,提供结合GDB、Core Dump与AddressSanitizer的标准化排查解决步骤与预防方法。
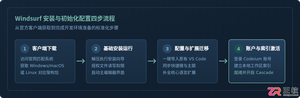
本文提供全面的Windsurf开发工具安装与使用详细教程,覆盖客户端下载安装、环境配置与VS Code插件迁移、Cascade核心协作中枢使用技巧、Chat与Write双模式实战及高效开发规范。

全面盘点Flutter主流状态管理框架,深度解析Provider、Riverpod、Bloc与GetX的核心机制、优缺点及适用场景,提供系统化的状态管理选型指南。
深入剖析Java中抽象方法为何严禁使用private和static修饰符。从面向对象契约规范、方法继承重写、JVM动态绑定(invokevirtual)与静态解析(invokestatic)等底层机制展开详细推导,结合编译报错示例与全景对比,彻底理清修饰符限制背后的设计逻辑。




IntelliJ IDEA 是 JetBrains 推出的专业集成开发环境,重点服务于 Java、Kotlin 与 JVM 项目开发。软件集成代码补全、静态检查、重构、调试、测试、版本控制及构建工具,并可借助插件扩展语言和框架支持。

JetBrains PyCharm 是面向 Python 开发者的集成开发环境,提供智能补全、代码检查、重构、调试、测试、版本控制及虚拟环境管理功能。Mac 版兼容 Intel 与 Apple 芯片,核心功能可免费使用。

JetBrains WebStorm 是面向 JavaScript、TypeScript 和现代 Web 技术的专业集成开发环境,可智能理解项目结构,提供代码补全、重构、错误检查、运行调试、测试及 Git 工具。

JetBrains IntelliJ IDEA 是以 Java、Kotlin 和 JVM 项目为核心的专业集成开发环境,提供智能补全、代码检查、安全重构、调试、测试、版本控制及构建工具集成。统一发行版的核心功能可免费用于商业和非商业项目,

PhpStorm 是 JetBrains 面向 PHP 与现代 Web 开发打造的专业集成开发环境,提供代码补全、静态检查、重构、调试、测试、数据库、版本控制及前端语言支持。Windows 用户可直接下载安装程序,

PyCharm 是 JetBrains 推出的 Python 集成开发环境,提供智能代码补全、错误检查、重构、调试、测试、Git、终端及 Jupyter Notebook 支持。统一版安装后可体验 30 天 Pro 功能,


