

PHP实现OpenID认证的5个步骤解析
PhpStorm 是 JetBrains 推出的专业 PHP 集成开发环境,可在 Mac 上完成代码编写、智能检查、重构、调试、测试和数据库管理。它支持主流 PHP 框架、Composer、Git、Docker 与远程解释器。
PHP处理OpenIDConnect的核心是通过现有库实现用户身份验证及信息获取,通常使用league/oauth2-client库。步骤包括:1.安装依赖;2.配置客户端参数如客户端ID、密钥和回调URL;3.构建授权URL并重定向用户;4.处理回调获取访问令牌和用户信息;5.安全存储和使用令牌。此外,需理解Scope的作用并选择合适的权限,如openid、profile、email等,并注意验证IDToken的签名与声明以防止伪造,同时妥善处理可能出现的错误如invalid_request或acces
PHP处理OpenID Connect的核心是通过现有库实现用户身份验证及信息获取,通常使用league/oauth2-client库。步骤包括:1.安装依赖;2.配置客户端参数如客户端ID、密钥和回调URL;3.构建授权URL并重定向用户;4.处理回调获取访问令牌和用户信息;5.安全存储和使用令牌。此外,需理解Scope的作用并选择合适的权限,如openid、profile、email等,并注意验证ID Token的签名与声明以防止伪造,同时妥善处理可能出现的错误如invalid_request或access_denied等。

PHP处理OpenID Connect的核心在于验证用户身份并获取用户信息。这通常涉及使用一个OpenID Connect客户端库,配置好你的客户端ID、密钥以及回调URL,然后按照OpenID Connect协议与授权服务器交互。

解决方案

PHP处理OpenID Connect通常依赖于现有的库,因为直接实现协议细节比较复杂。一个常见的选择是使用league/oauth2-client这个库,并配合一个OpenID Connect Provider的实现。

安装依赖:
composer require league/oauth2-client
配置客户端:
你需要从你的OpenID Connect Provider(例如Google、Azure AD等)那里获取客户端ID、客户端密钥,以及回调URL。回调URL是用户认证成功后,Provider会重定向到的你的应用程序的URL。
构建授权URL:
use League\OAuth2\Client\Provider\GenericProvider;

$provider = new GenericProvider([
    'clientId'                => '{client_id}',    // The client ID assigned to you by the provider
    'clientSecret'            => '{client_secret}',   // The client password assigned to you by the provider
    'redirectUri'             => '{redirect_uri}', // Your redirect URI
    'urlAuthorize'            => '{authorization_endpoint}',
    'urlAccessToken'          => '{token_endpoint}',
    'urlResourceOwnerDetails' => '{userinfo_endpoint}'
]);

// 获取授权URL
$authorizationUrl = $provider->getAuthorizationUrl([
    'scope' => ['openid', 'profile', 'email'] // 请求的权限
]);

// 将用户重定向到授权URL
header('Location: ' . $authorizationUrl);
exit;
这里的
{client_id}、{client_secret}、{redirect_uri}、{authorization_endpoint}、{token_endpoint}、{userinfo_endpoint}都需要替换成你实际的值。这些值通常可以在你的OpenID Connect Provider的管理界面找到。处理回调:
当用户在Provider完成认证后,会被重定向到你的回调URL,并附带一个
code参数。你需要使用这个code来获取访问令牌。// 从回调URL获取授权码 $code = $_GET['code']; try { // 使用授权码获取访问令牌 $accessToken = $provider->getAccessToken('authorization_code', [ 'code' => $code ]); // 使用访问令牌获取用户信息 $resourceOwner = $provider->getResourceOwner($accessToken); // 获取用户ID $userId = $resourceOwner->getId(); // 获取用户其他信息 $userEmail = $resourceOwner->getEmail(); // ... // 现在你可以使用这些信息来登录用户 } catch (\League\OAuth2\Client\Provider\Exception\IdentityProviderException $e) { // 认证失败 exit($e->getMessage()); }$resourceOwner对象包含了用户的基本信息,具体包含哪些信息取决于你在授权URL中请求的scope。安全存储和使用访问令牌:
获取到访问令牌后,你需要安全地存储它,例如存储在session或者数据库中。以后,你可以使用这个访问令牌来访问用户的受保护资源,直到令牌过期。
OpenID认证流程的5个步骤说明
发现 (Discovery): 客户端(你的PHP应用)需要找到OpenID Provider的配置信息,通常通过一个标准的well-known URL(例如
https://example.com/.well-known/openid-configuration)。这个URL会返回一个JSON文档,包含授权端点、令牌端点、用户信息端点等重要信息。授权请求 (Authentication Request): 客户端构建一个授权请求,包含客户端ID、回调URL、请求的权限(scope)等参数,然后将用户重定向到OpenID Provider的授权端点。
用户认证 (User Authentication): 用户在OpenID Provider的界面进行认证,例如输入用户名密码、进行双因素认证等。
授权响应 (Authorization Response): 如果用户认证成功,OpenID Provider会将用户重定向回客户端的回调URL,并附带一个授权码。
令牌交换 (Token Exchange): 客户端使用授权码向OpenID Provider的令牌端点发送请求,以交换访问令牌和ID令牌。ID令牌是一个JWT (JSON Web Token),包含了用户的身份信息。
副标题1
OpenID Connect中的Scope到底是什么?如何选择合适的Scope?
Scope定义了客户端想要访问的用户信息的范围。常见的Scope包括:
openid: 必须包含的Scope,表示这是一个OpenID Connect请求。profile: 请求用户的基本信息,例如姓名、昵称等。email: 请求用户的邮箱地址。address: 请求用户的地址信息。phone: 请求用户的电话号码。
选择合适的Scope非常重要。你应该只请求你真正需要的用户信息,避免过度请求,尊重用户的隐私。请求过多的Scope可能会导致用户拒绝授权。
副标题2
如何验证ID Token的有效性?防止伪造的ID Token?
ID Token是一个JWT,客户端需要验证它的签名和声明,以确保它的有效性。
验证签名: 使用OpenID Provider提供的公钥来验证ID Token的签名。你可以从Provider的JWKS (JSON Web Key Set) 端点获取公钥。
验证声明:
- 验证
iss(issuer) 声明是否与Provider的issuer URL匹配。 - 验证
aud(audience) 声明是否包含你的客户端ID。 - 验证
exp(expiration time) 声明是否已过期。 - 验证
nonce声明是否与你在授权请求中发送的nonce值匹配。Nonce用于防止重放攻击。
- 验证
防止重放攻击: 存储你发送的nonce值,并在验证ID Token时,检查
nonce声明是否与你存储的值匹配。
副标题3
在PHP中如何处理OpenID Connect的错误?常见的错误有哪些?
处理OpenID Connect的错误非常重要,可以帮助你诊断问题并提供更好的用户体验。
常见的错误包括:
invalid_request: 请求无效,例如缺少必要的参数。unauthorized_client: 客户端未被授权。access_denied: 用户拒绝授权。unsupported_response_type: Provider不支持请求的响应类型。invalid_scope: 请求的Scope无效。server_error: Provider内部错误。temporarily_unavailable: Provider暂时不可用。
在PHP中,你可以使用try-catch块来捕获League\OAuth2\Client\Provider\Exception\IdentityProviderException异常,并根据错误代码采取相应的措施。例如,你可以向用户显示一个友好的错误消息,或者记录错误日志。
try {
    // ...
} catch (\League\OAuth2\Client\Provider\Exception\IdentityProviderException $e) {
    // 获取错误信息
    $error = $e->getMessage();

    // 获取错误代码 (可能需要解析错误信息)
    // $errorCode = ...;

    // 根据错误代码采取相应的措施
    if (strpos($error, 'invalid_request') !== false) {
        // ...
    } else {
        // ...
    }
}
同时,要仔细检查Provider返回的错误信息,这通常能提供更详细的错误原因。
深入解析在PHP中递归遍历多级目录文件的两种核心方案:基于SPL标准库的RecursiveDirectoryIterator高效流式迭代,与基于scandir/opendir的自定义递归函数实现,剖析执行机制、内存表现与实战避坑指南。
遇到PHP递归报错时,不要盲目调大max_nesting_level。本文教你区分Xdebug限制、内存耗尽和正则递归错误,提供代码级的终止条件优化与迭代替代方案,彻底解决栈溢出问题。
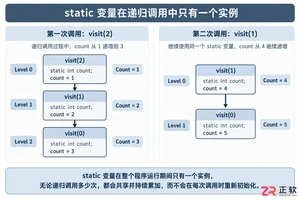
本文分析PHP递归中static变量导致的状态污染及引用传递引发的共享数据修改问题。提供具体的代码复现、缓存键设计建议及调试打印技巧,帮助开发者避免隐蔽的逻辑错误。
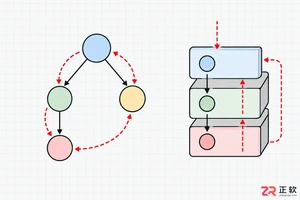
解析PHP递归函数在树形数据处理中的性能瓶颈,提供预加载数据消除I/O、使用显式栈替代深层递归的实战方案,帮助开发者在代码可读性与执行效率间做出合理取舍。
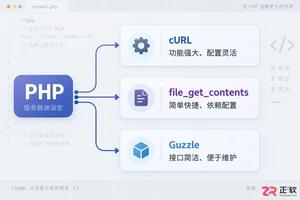
详解PHP中发送HTTP请求的常用方法,包括原生cURL配置、file_get_contents流操作及Guzzle库的使用,提供GET/POST请求的完整代码示例与注意事项。
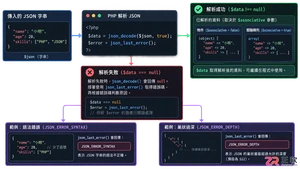
本文详解PHP中json_decode处理嵌套JSON数据的机制,对比对象与数组模式的取值差异,提供防止空指针错误的健壮代码示例,帮助开发者快速定位解析失败原因。
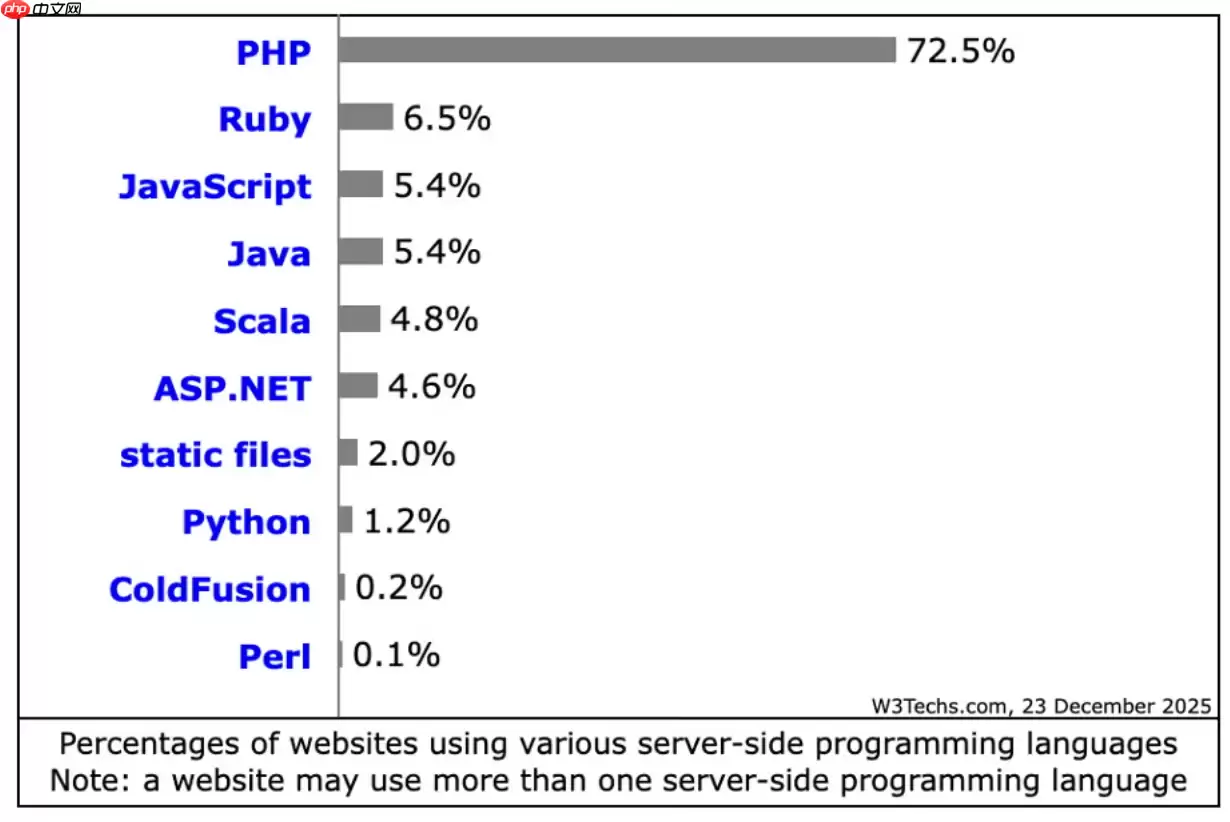
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce
在Linux服务器上,若要使用ThinkPHP框架进行备份,一般会涉及到以下这些方面:数据库备份:使用mysqldump或mysql命令行工具来备份数据库。示例命令:mysqldump -u username -p database_name > backup_database.sql这将生成一个S




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

PixPix 是面向品牌、卖家和内容团队的在线 AI 图片视频创作平台,提供图视频 Agent、无限画布、图片生成、视频生成、自然语言编辑及商品套图、产品精修和带货视频等电商工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。