

PHP实现Token认证流程与方法
PHP基于JWT实现无状态认证,通过生成、传输和验证自包含令牌完成用户身份验证。用户登录后服务器生成带签名的JWT,客户端存储并将其放入Authorization头发送,服务端验证签名及有效期后授权访问。JWT由Header、Payload、Signature三部分组成,具备无状态、自包含、安全性和跨平台优势,适合分布式系统。使用firebase/php-jwt库可快速实现编码与解码。核心步骤包括:登录时创建含用户信息和过期时间的令牌,受保护接口中解析并验证令牌,捕获过期或签名错误异常。安全性需依赖HTT
PHP基于JWT实现无状态认证,通过生成、传输和验证自包含令牌完成用户身份验证。用户登录后服务器生成带签名的JWT,客户端存储并将其放入Authorization头发送,服务端验证签名及有效期后授权访问。JWT由Header、Payload、Signature三部分组成,具备无状态、自包含、安全性和跨平台优势,适合分布式系统。使用firebase/php-jwt库可快速实现编码与解码。核心步骤包括:登录时创建含用户信息和过期时间的令牌,受保护接口中解析并验证令牌,捕获过期或签名错误异常。安全性需依赖HTTPS、密钥环境变量管理、避免敏感信息泄露,并采用HTTP-only Cookie存储刷新令牌。为提升用户体验,引入长期有效的刷新令牌机制以获取新访问令牌,同时可通过Redis维护令牌黑名单实现主动注销。该方案平衡了安全性与可扩展性,是API认证的优选方案。

PHP实现基于令牌的认证系统,核心在于利用无状态的加密令牌来验证用户身份,取代传统的服务器端会话管理,从而提升API的伸缩性和安全性。通常我们会选择JSON Web Tokens(JWT)作为令牌标准,通过生成、传输、验证这个自包含的令牌来完成整个认证流程。
解决方案
实现一个基于令牌的PHP认证系统,主要涉及以下几个关键环节:用户登录时生成JWT令牌,客户端存储并随请求发送令牌,服务器端接收请求后验证令牌的有效性,并根据验证结果决定是否授权访问。
用户登录与令牌生成:
客户端存储与传输:
- 客户端(如Web浏览器或移动应用)接收到JWT后,会将其存储起来,常见方式有本地存储(localStorage)、Session存储或HTTP-only Cookie。
- 后续每次需要访问受保护资源时,客户端都会将这个JWT附加到请求的
Authorization头中,通常格式为Authorization: Bearer。
服务器端令牌验证:
什么是JWT(JSON Web Tokens)?为何它是PHP令牌认证的首选?
JWT,全称JSON Web Tokens,它本质上是一个紧凑、URL安全且自包含的JSON对象,用于在网络应用环境间安全地传输信息。它通常由三部分组成:头部(Header)、载荷(Payload)和签名(Signature),各部分之间用点号(.)分隔。
头部声明了令牌的类型(JWT)和所使用的签名算法(如HMAC SHA256或RSA)。载荷则包含了实际的用户信息或“声明”(claims),比如用户ID、用户名、角色以及一些标准声明,如令牌的签发者(iss)、签发时间(iat)和过期时间(exp)。签名部分是根据头部、载荷以及一个只有服务器知道的密钥,通过指定算法加密生成的,它确保了令牌在传输过程中未被篡改。
在我看来,JWT之所以成为PHP令牌认证的首选,有几个非常实际的原因:
首先,无状态性是其最大的魅力。传统的Session认证需要在服务器上维护会话状态,这在大规模分布式系统或微服务架构下会变得非常复杂,伸缩性也受限。JWT的自包含特性让服务器无需存储任何会话信息,每次请求只需验证令牌本身即可,这大大简化了后端逻辑,提升了系统的水平扩展能力。
其次,自包含性意味着令牌中包含了所有必要的用户信息,服务器无需频繁查询数据库来获取用户详情,这减少了数据库负载,提升了API响应速度。当然,这也要求我们不要在JWT中放入敏感信息,并且要确保Payload的大小适中。
再者,安全性方面,JWT通过签名机制保证了令牌的完整性。只要私钥不泄露,任何对令牌内容的篡改都会导致签名验证失败,从而拒绝非法请求。这种机制比仅仅依赖客户端发送的Session ID要健壮得多。
最后,跨平台和标准化也是重要考量。JWT是一个开放标准,几乎所有主流编程语言都有成熟的库支持,这使得前端(Web、移动端)和后端(PHP、Node.js、Python等)之间的认证流程能够无缝衔接。对于API驱动的应用来说,这简直是天作之合。我记得刚开始接触API开发时,Session管理总是让人头疼,而JWT的出现,确实让整个认证流程变得清晰和高效。
PHP实现JWT令牌生成与验证的核心步骤与代码示例
在PHP中实现JWT令牌的生成和验证,我们通常会借助一个成熟的第三方库,例如firebase/php-jwt。这个库提供了非常简洁的API来处理JWT的编码和解码。
1. 安装firebase/php-jwt库:
首先,通过Composer安装:
composer require firebase/php-jwt
2. 令牌生成(用户登录时):
当用户成功登录后,我们会构建一个包含用户信息的载荷(Payload),然后使用JWT::encode()方法生成令牌。
 $issuer,
        'aud' => 'your_app_client', // 令牌受众
        'iat' => $issuedAt,        // 签发时间
        'exp' => $expirationTime,  // 过期时间
        'data' => [
            'userId' => 123,
            'username' => $username,
            'roles' => ['admin', 'user']
        ]
    ];

    try {
        $jwt = JWT::encode($payload, $secretKey, 'HS256'); // HS256是常用的签名算法

        header('Content-Type: application/json');
        echo json_encode([
            'message' => 'Login successful',
            'token' => $jwt,
            'expiresIn' => $expirationTime - $issuedAt
        ]);
    } catch (Exception $e) {
        header('HTTP/1.1 500 Internal Server Error');
        echo json_encode(['error' => 'Could not generate token: ' . $e->getMessage()]);
    }
} else {
    header('HTTP/1.1 401 Unauthorized');
    echo json_encode(['error' => 'Invalid credentials']);
}
?>这里,$secretKey的安全性至关重要,它绝不能硬编码在代码中,而应该通过环境变量等方式安全地管理。我曾经看到过一些项目直接把密钥写在版本库里,这简直是给安全埋雷。
3. 令牌验证(访问受保护资源时): 在处理需要认证的API请求时,我们通常会设置一个中间件(Middleware)或一个前置过滤器来提取并验证JWT。
 'No token provided']);
    exit();
}

try {
    // 验证令牌
    $decoded = JWT::decode($token, new Key($secretKey, 'HS256'));

    // 令牌验证成功,可以将用户信息附加到请求中或全局变量中
    // 比如:$GLOBALS['user'] = $decoded->data;
    // 然后,请求可以继续处理

    header('Content-Type: application/json');
    echo json_encode([
        'message' => 'Access granted!',
        'user_data' => $decoded->data
    ]);

} catch (ExpiredException $e) {
    header('HTTP/1.1 401 Unauthorized');
    echo json_encode(['error' => 'Token expired: ' . $e->getMessage()]);
    exit();
} catch (SignatureInvalidException $e) {
    header('HTTP/1.1 401 Unauthorized');
    echo json_encode(['error' => 'Invalid signature: ' . $e->getMessage()]);
    exit();
} catch (Exception $e) {
    // 处理其他可能的JWT相关错误,如令牌格式错误等
    header('HTTP/1.1 400 Bad Request');
    echo json_encode(['error' => 'Invalid token: ' . $e->getMessage()]);
    exit();
}

// 如果是真实的应用,这里会是你的业务逻辑代码
// echo "This is a protected resource for user " . $GLOBALS['user']->username;

?>在实际应用中,这个验证逻辑通常会被封装成一个可复用的函数或类方法,并在路由层面进行调用。异常处理是这里的关键,ExpiredException和SignatureInvalidException尤其重要,它们分别对应令牌过期和令牌被篡改两种常见错误,需要明确地返回给客户端。
如何处理令牌的生命周期、刷新机制及安全性考量?
令牌的生命周期管理、刷新机制以及一系列安全考量,是构建健壮的认证系统不可或缺的部分。这不仅仅是技术实现,更是一种安全策略的体现。
1. 令牌的生命周期与过期时间:
我们通常会将访问令牌(Access Token)的生命周期设置得相对较短,比如几分钟到几小时。这样做的主要目的是限制令牌被盗用后的潜在危害。如果一个短期令牌被窃取,攻击者能利用它的时间窗口很有限。JWT的exp(expiration time)声明就是为此而生,它定义了令牌的过期时间点。一旦令牌过期,服务器就会拒绝其访问。
2. 刷新机制(Refresh Token): 仅仅依赖短期的访问令牌会带来用户体验问题,用户可能需要频繁重新登录。为了解决这个问题,我们引入了刷新令牌(Refresh Token)机制。
- 刷新令牌的特性: 刷新令牌通常具有更长的生命周期(比如几天、几周甚至几个月),并且不直接用于访问受保护资源。它唯一的作用就是向认证服务器请求新的访问令牌。
- 工作流程: 当访问令牌过期时,客户端会使用刷新令牌向一个特定的刷新接口发起请求。认证服务器验证刷新令牌的有效性(包括是否过期、是否被撤销),如果有效,就签发一个新的访问令牌(可能还会签发新的刷新令牌)。
- 安全性: 刷新令牌应该存储得比访问令牌更安全。例如,在Web应用中,刷新令牌可以存储在HTTP-only的Cookie中,这样可以有效防止XSS攻击窃取。同时,刷新令牌通常是与用户绑定的,并且可以被服务器端主动撤销。
3. 安全性考量:
- 密钥管理: 这是JWT安全的核心。用于签名JWT的密钥必须是强随机字符串,并且绝不能泄露。它应该存储在服务器的环境变量、密钥管理服务或安全配置文件中,而不是硬编码在代码里或版本控制系统中。密钥一旦泄露,攻击者就可以伪造任何用户的令牌。
- HTTPS/SSL: 所有的认证和API通信都必须通过HTTPS进行。这可以防止中间人攻击窃取传输中的令牌。没有HTTPS,即使JWT本身是安全的,传输过程也可能被窃听。
- 防止XSS和CSRF:
- XSS (Cross-Site Scripting): 如果将JWT存储在localStorage中,恶意脚本可以通过XSS攻击窃取令牌。将刷新令牌存储在HTTP-only的Cookie中可以有效缓解这一风险,但访问令牌仍可能受到影响。
- CSRF (Cross-Site Request Forgery): 如果访问令牌或刷新令牌存储在非HTTP-only的Cookie中,可能存在CSRF风险。对于基于Header的令牌传输,CSRF风险相对较低,但仍需确保前端请求带有适当的CSRF保护机制(如
SameSiteCookie属性或自定义Header)。
- 令牌撤销(Revocation): JWT的无状态性使得主动撤销已签发的令牌变得复杂。一旦令牌被签发,在过期之前它都是有效的。如果需要立即撤销某个令牌(例如,用户注销、密码修改、账户被盗),通常需要引入一个“黑名单”机制,将需要撤销的令牌ID存储在服务器端的缓存(如Redis)中,每次验证时都检查令牌是否在黑名单中。这虽然引入了状态,但对于关键安全场景是必要的权衡。
- 最小权限原则: 在JWT的Payload中只包含必要的、非敏感的用户信息。避免将密码、私密个人信息等放入令牌中。
- 速率限制: 对登录接口和令牌刷新接口实施严格的速率限制,以防止暴力破解和滥用。
在我看来,刷新令牌和访问令牌的分离设计,虽然增加了系统的复杂度,但它提供了一种优雅的方式来平衡安全性和用户体验。而密钥的妥善保管,则是我在开发过程中最强调的一点,一个不安全的密钥,能让整个认证系统瞬间土崩瓦解。

深入解析C++中动态数组的初始化机制,涵盖new操作符的不同用法、基本类型与类对象的初始化差异,以及为何在现代C++开发中应优先使用std::vector。
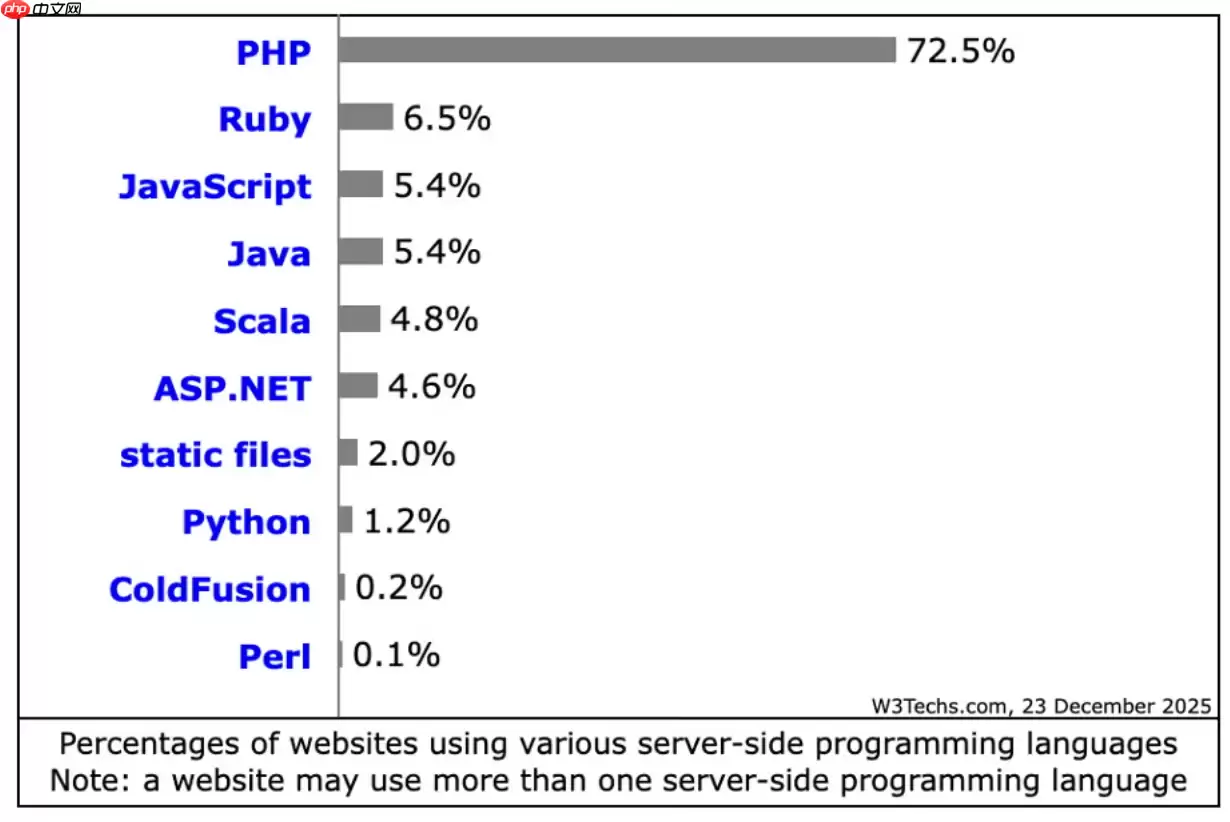
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce
在Linux服务器上,若要使用ThinkPHP框架进行备份,一般会涉及到以下这些方面:数据库备份:使用mysqldump或mysql命令行工具来备份数据库。示例命令:mysqldump -u username -p database_name > backup_database.sql这将生成一个S
在Linux服务器上查看PHP错误日志的方法如下:首先,得找到PHP错误日志文件所在的位置。一般来说,它会在/var/log/php或者/var/log/apache2目录下。当然啦,你也可以通过下面这个命令来找到它:php --ini在输出的信息中,找到"ErrorLog"一行,它会显示错误日志文
在Linux系统下配置PHP以支持SSL,通常需要以下几个步骤:1. 安装PHP和SSL模块首先,确保你已经安装了PHP以及相关的SSL模块。你可以使用包管理器来安装这些软件包。在Debian/Ubuntu上:sudo apt updatesudo apt install php php-ssl在C
在Linux下配置PHP连接MySQL,你需要确保已经安装了PHP和MySQL,并且它们都在运行。接下来,请按照以下步骤操作:安装PHP MySQL扩展:对于PHP 7.x,你需要安装php-mysql扩展。在终端中运行以下命令:sudo apt-get updatesudo apt-get ins
想要通过配置PHP-FPM(FastCGI进程管理器)来加快网站响应速度,需要从多个方面入手,比如调整进程管理参数、优化PHP代码、启用OPcache等等。下面就为大家详细介绍一些关键步骤和实用建议。1. 调整PHP-FPM进程管理参数1.1 增加进程数根据服务器的CPU和内存资源,适当增加PHP-
手把手教你在Linux服务器上配置PHP一 安装与基础检查更新索引并安装所需组件(以 Ubuntu/Debian 为例):安装 Web 与 PHP:sudo apt update && sudo apt install nginx php-fpm php-mysql php-cli php-gd p
Veitool后台框架ThinkPHP版v2.3.5发布,核心升级至ThinkPHP8.1.4,性能与兼容性提升。集成JWT认证,自动生成令牌及RSA密钥对;新增可选RSA加密传输,增强数据安全;fileLibrary增加复制所选文件链接功能。






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
