

Java JWT身份认证实战教程
使用JJWT库生成、验证和解析JWTToken,用户登录后服务器签发Token,客户端后续请求携带该Token进行身份认证;2.通过HS256算法和安全密钥签名,设置合理过期时间,并在服务端使用拦截器验证Token合法性;3.应对安全风险的策略包括:缩短Token有效期、引入刷新Token机制、建立Token黑名单以支持主动注销、确保全程使用HTTPS传输。该方案实现了无状态的身份认证,同时兼顾安全性与用户体验,完整解决了JWT在Java中的应用问题。
使用JJWT库生成、验证和解析JWT Token,用户登录后服务器签发Token,客户端后续请求携带该Token进行身份认证;2. 通过HS256算法和安全密钥签名,设置合理过期时间,并在服务端使用拦截器验证Token合法性;3. 应对安全风险的策略包括:缩短Token有效期、引入刷新Token机制、建立Token黑名单以支持主动注销、确保全程使用HTTPS传输。该方案实现了无状态的身份认证,同时兼顾安全性与用户体验,完整解决了JWT在Java中的应用问题。

JWT在Java中实现身份认证,核心在于生成、验证和解析Token。你需要一个合适的库,比如jjwt,来构建和处理这些加密令牌。简单来说,就是用户登录成功后,服务器发一个带有其身份信息的加密“凭证”给客户端,后续客户端每次请求都带着这个凭证,服务器只管验证凭证是否有效、是否过期,而不必维护会话状态。这不光是技术层面的操作,更深层次的,它关乎如何安全地管理Token的生命周期,以及应对诸如重放攻击这类潜在的安全风险。
解决方案
实现JWT身份认证,我们通常会用到像io.jsonwebtoken:jjwt-api、jjwt-impl和jjwt-jackson这样的库。
首先,你需要一个安全的密钥来签名和验证JWT。这密钥的保密性至关重要,一旦泄露,整个认证体系就形同虚设。通常,我们会用一个足够随机且长度合适的字符串,或者更专业的,使用密钥生成器。
import io.jsonwebtoken.Claims;
import io.jsonwebtoken.ExpiredJwtException;
import io.jsonwebtoken.Jwts;
import io.jsonwebtoken.MalformedJwtException;
import io.jsonwebtoken.SignatureAlgorithm;
import io.jsonwebtoken.SignatureException;
import io.jsonwebtoken.UnsupportedJwtException;

import java.util.Date;

// 假设这是你的密钥,生产环境请务必从安全配置中加载
// 注意:生产环境密钥长度应至少为256位(HS256),且应从环境变量或密钥管理服务中加载,而非硬编码
private static final String SECRET_KEY = "YourSuperSecretKeyThatIsAtLeast256BitsLongAndRandomlyGeneratedForProductionEnvironment";
private static final long EXPIRATION_TIME = 86400000; // 24小时 (毫秒)

/**
 * 生成JWT Token
 * @param username 用户名或用户ID
 * @return 生成的JWT字符串
 */
public String generateToken(String username) {
    return Jwts.builder()
            .setSubject(username) // 主题,通常是用户ID或用户名
            .setIssuedAt(new Date()) // 签发时间
            .setExpiration(new Date(System.currentTimeMillis() + EXPIRATION_TIME)) // 过期时间
            .signWith(SignatureAlgorithm.HS256, SECRET_KEY.getBytes()) // 使用HS256算法和密钥签名
            .compact(); // 压缩成字符串
}

/**
 * 验证并解析JWT Token
 * @param token JWT字符串
 * @return 解析后的Claims(载荷)
 * @throws ExpiredJwtException 如果Token过期
 * @throws UnsupportedJwtException 如果Token格式不支持
 * @throws MalformedJwtException 如果Token格式不正确
 * @throws SignatureException 如果签名验证失败
 * @throws IllegalArgumentException 如果Token为空或无效
 */
public Claims parseToken(String token) {
    try {
        return Jwts.parserBuilder()
                .setSigningKey(SECRET_KEY.getBytes()) // 设置用于验证的密钥
                .build()
                .parseClaimsJws(token) // 解析JWS(JSON Web Signature)
                .getBody(); // 获取载荷
    } catch (ExpiredJwtException e) {
        // Token过期了,这很常见,需要给客户端一个明确的提示
        System.err.println("JWT Token has expired: " + e.getMessage());
        throw e; // 向上抛出,让上层业务逻辑处理过期情况
    } catch (UnsupportedJwtException | MalformedJwtException | SignatureException | IllegalArgumentException e) {
        // 其他解析或签名错误,表示Token无效或被篡改
        System.err.println("Invalid JWT Token: " + e.getMessage());
        throw e; // 向上抛出,表示Token非法
    }
}

/**
 * 从Token中获取用户名
 * @param token JWT字符串
 * @return 用户名
 */
public String getUsernameFromToken(String token) {
    return parseToken(token).getSubject();
}在实际应用中,你通常会有一个登录接口,用户成功认证后,服务器会返回这个JWT。客户端收到后,将其存储起来(比如localStorage或cookie),并在后续的每次请求中,通过HTTP头的Authorization字段(通常是Bearer 格式)带上这个Token。
服务器端,你需要在每个受保护的API请求前,加入一个拦截器或过滤器。这个过滤器会从请求头中提取Token,调用parseToken方法进行验证。如果验证通过,就将用户信息(例如从Token中解析出的用户名)设置到当前线程的上下文,以便后续业务逻辑使用。如果验证失败(Token无效或过期),则直接返回未授权的错误响应。
这个流程听起来简单,但实际部署时,你会发现很多细节需要打磨,比如错误码的定义、Token续期策略、以及如何优雅地处理并发请求中的用户上下文。
JWT的安全性挑战与应对策略 说实话,JWT虽然方便,但它并不是万能的安全银弹,甚至可以说,它自带一些“陷阱”。最常见的担忧就是Token的泄露问题。如果你的Token被截获,而且有效期很长,那攻击者就能在Token失效前随意冒充用户。
应对策略:
- 缩短有效期:这是最直接的办法。Token的生命周期应该尽可能短,比如几分钟到几小时。这会增加客户端频繁刷新Token的负担,但安全性提升明显。
- 刷新Token机制:为了弥补短有效期带来的用户体验问题,引入刷新Token(Refresh Token)机制。当访问Token过期时,客户端可以使用一个更长效的刷新Token去换取新的访问Token。刷新Token通常只用于特定接口,并且应该被服务器端妥善管理(比如存储在数据库中,并在使用后立即作废或更新)。
- 黑名单机制:虽然JWT是无状态的,但对于某些特殊情况,比如用户主动登出、密码修改或者发现Token被盗用,你可能需要立即废弃某个Token。这时,可以建立一个黑名单(或称作撤销列表),将需要废弃的Token的JTI(JWT ID)或整个Token存储起来,每次验证时先检查黑名单。这无疑增加了服务器端的有状态管理负担,但却是应对即时失效需求的一种有效手段。
- 使用HTTPS:这一点是基础中的基础,但常常被忽视。所有的Token传输都必须通过HTTPS,否则Token在传输过程中就可能被中间人攻击截获。没有HTTPS,谈任何Web安全都是空中楼阁。
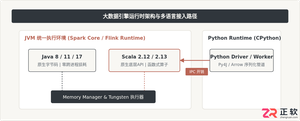
针对大数据工程场景,系统对比Java、Scala与Python在执行性能、生态结合、开发效率和维护成本上的核心差异,给出清晰的架构选型依据与落地方案。
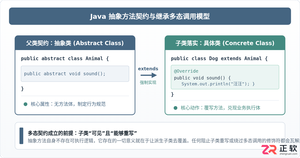
深入剖析Java中抽象方法为何严禁使用private和static修饰符。从面向对象契约规范、方法继承重写、JVM动态绑定(invokevirtual)与静态解析(invokestatic)等底层机制展开详细推导,结合编译报错示例与全景对比,彻底理清修饰符限制背后的设计逻辑。
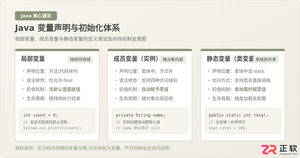
系统解析Java局部变量、成员变量与静态变量的定义语法、声明与初始化机制、生命周期及JVM内存驻留规则,结合图解与代码示例分析常见编译错误与认知误区。
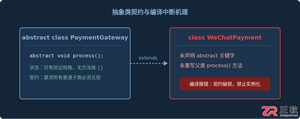
针对Java开发中常见的“子类未实现抽象方法”编译错误,深入分析报错原因,提供重写实现、声明抽象子类两种标准修复路径,并总结参数签名、访问修饰符等典型避坑要点。
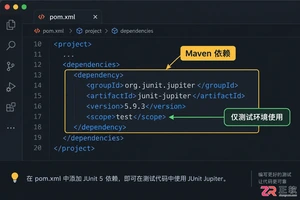
适合初学者的JUnit入门指南,详解如何配置环境、编写首个测试用例、使用断言验证结果,并分析单元测试的适用场景与例外情况。
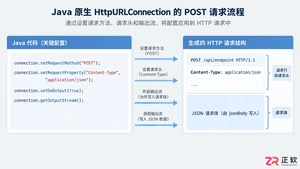
深入解析Java发送JSON格式POST请求的实现机制,对比原生API与第三方库的代码差异,提供可复制的代码示例,并探讨超时设置、编码处理及微服务场景下的例外情况。
百度官方在线入口最新版网页版直达官网是https://www.baidu.com/,界面简洁无干扰、多端同步体验一致、内容聚合维度丰富、语音与图像识别稳定、隐私控制机制可见。
谷歌浏览器Mac版官方安装指南 谷歌浏览器Mac版官方安装入口是https://www.google.com/chrome/,需macOS 12+系统、500MB空间,下载.dmg后拖入应用程序安装,支持多设备同步、性能优化与隐私保护功能。 苹果电脑Chrome的安装入口究竟在哪里?这个问题最近可是
Chrome中JavaScript未执行需依次检查:一、移除站点级禁用并添加允许域名;二、开启全局JavaScript开关;三、禁用干扰扩展;四、在开发者工具中启用JavaScript;五、重置内容设置为默认。 有时在Chrome里打开网页,会发现交互按钮点了没反应,数据加载不出来,页面仿佛“静止”
IE浏览器怀旧版在线网址:一次精准的技术时光回溯 最近,不少老用户和怀旧爱好者在反复搜索一个问题:那个经典的Internet Explorer,如今还能在哪里原汁原味地体验到?答案指向一个特定的地址:https://ie.microsoft.com/legacy/。 这个网站远不止是一个简单的“皮肤



IntelliJ IDEA 是 JetBrains 推出的专业集成开发环境,重点服务于 Java、Kotlin 与 JVM 项目开发。软件集成代码补全、静态检查、重构、调试、测试、版本控制及构建工具,并可借助插件扩展语言和框架支持。

JetBrains PyCharm 是面向 Python 开发者的集成开发环境,提供智能补全、代码检查、重构、调试、测试、版本控制及虚拟环境管理功能。Mac 版兼容 Intel 与 Apple 芯片,核心功能可免费使用。

JetBrains WebStorm 是面向 JavaScript、TypeScript 和现代 Web 技术的专业集成开发环境,可智能理解项目结构,提供代码补全、重构、错误检查、运行调试、测试及 Git 工具。

JetBrains IntelliJ IDEA 是以 Java、Kotlin 和 JVM 项目为核心的专业集成开发环境,提供智能补全、代码检查、安全重构、调试、测试、版本控制及构建工具集成。统一发行版的核心功能可免费用于商业和非商业项目,

PhpStorm 是 JetBrains 面向 PHP 与现代 Web 开发打造的专业集成开发环境,提供代码补全、静态检查、重构、调试、测试、数据库、版本控制及前端语言支持。Windows 用户可直接下载安装程序,

PyCharm 是 JetBrains 推出的 Python 集成开发环境,提供智能代码补全、错误检查、重构、调试、测试、Git、终端及 Jupyter Notebook 支持。统一版安装后可体验 30 天 Pro 功能,


