

ThinkPHP开发注意事项:防止SQL注入攻击
ThinkPHP是一种常用的PHP开发框架,拥有强大的功能和灵活的开发方式,但在使用过程中,我们需要注意防止SQL注入攻击。SQL注入攻击是指通过在用户输入的数据中插入恶意的SQL语句,从而篡改数据库操作或者获取敏感信息的一种攻击手段。本文将介绍一些防止SQL注入攻击的注意事项。使用预处理语句:预处理语句可以有效地防止SQL注入攻击。在ThinkPHP中,我
ThinkPHP是一种常用的PHP开发框架,拥有强大的功能和灵活的开发方式,但在使用过程中,我们需要注意防止SQL注入攻击。SQL注入攻击是指通过在用户输入的数据中插入恶意的SQL语句,从而篡改数据库操作或者获取敏感信息的一种攻击手段。本文将介绍一些防止SQL注入攻击的注意事项。
- 使用预处理语句:预处理语句可以有效地防止SQL注入攻击。在ThinkPHP中,我们可以使用PDO扩展的prepare和bindParam方法来实现。通过将用户输入的数据作为参数绑定到SQL语句中,可以防止恶意注入的代码执行。
例如,假设我们需要查询用户输入的用户名和密码是否匹配,可以这样使用预处理语句:
$username = $_POST['username'];
$password = $_POST['password'];

$pdo = new PDO('mysql:host=localhost;dbname=test', 'username', 'password');
$stmt = $pdo->prepare('SELECT * FROM users WHERE username = :username AND password = :password');
$stmt->bindParam(':username', $username);
$stmt->bindParam(':password', $password);
$stmt->execute();
通过使用预处理语句,即使用户输入的数据中包含SQL语句的关键字,也无法执行恶意代码。
- 过滤用户输入:在接收用户输入时,可以对数据进行过滤以确保其安全性。在ThinkPHP中,我们可以使用filter_var或filter_input函数来过滤用户输入。
$username = $_POST['username'];
$username = filter_var($username, FILTER_SANITIZE_STRING);
filter_var函数可以根据指定的过滤器对数据进行过滤,例如,使用FILTER_SANITIZE_STRING过滤器可以删除字符串中的HTML标记和特殊字符,以防止恶意注入。
- 验证用户输入:在接收用户输入之前,应该对其进行验证以确保其符合预期的格式和规范。在ThinkPHP中,可以使用验证器来实现对用户输入的验证。
$validate = new     hinkValidate([
    'username' => 'require|max:25',
    'password' => 'require|min:6',
]);

$data = [
    'username' => $_POST['username'],
    'password' => $_POST['password'],
];

if (!$validate->check($data)) {
    // 验证失败,处理错误
} else {
    // 验证通过,进行后续操作
}
通过对用户输入进行验证,可以防止恶意注入和其他格式错误导致的安全问题。
- 使用ORM框架:ORM (对象关系映射)框架可以帮助我们更方便地操作数据库,同时也可以提供一定的防御措施。在ThinkPHP中,默认提供了ORM框架,可以基于模型进行数据库操作,可以有效地防止SQL注入攻击。
$user = new UserModel();
$user->username = $_POST['username'];
$user->password = $_POST['password'];
$user->save();
ORM框架会自动将用户输入进行过滤和验证,并生成安全的SQL语句进行数据库操作,从而防止SQL注入攻击。
总结起来,防止SQL注入攻击需要我们在开发过程中注意使用预处理语句、过滤用户输入、验证用户输入和使用ORM框架等措施。只有确保用户输入的安全性,才能有效地防止SQL注入攻击,保护我们的应用程序和用户的数据安全。
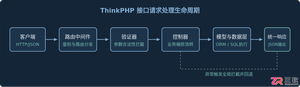
本教程以ThinkPHP框架为例,通过文章管理API的具体业务场景,详细拆解路由定义、数据验证、控制器逻辑、数据模型操作、统一响应结构与全局异常处理的完整接口开发全流程。

ThinkPHP6.0模型关联返回null的常见原因包括:with闭包遗漏外键和主键字段、嵌套预加载语法不兼容低版本、关联方法内部误用with或field导致数据失控,以及全局作用域与软删除未显式处理。通过检查SQL日志、显式声明关键字段、升级版本或改用正确语法、清理关联方法中的查询条件即可解决。
在ThinkPHP6.0中实现支持断点续传的超大附件上传,采用分片上传方案。前端按2MB切片并生成唯一chunkId,通过GET请求校验已传分片,用localStorage持久化上传状态。后端控制器接收分片存储,创建upload_status表管理进度,合并时加文件锁并校验MD5,确保生产环境下的可靠性与性能。
动态排序时,order()应置于查询链式调用中且必须在paginate()之前;字段和方向需通过白名单硬校验,使用数组语法防SQL注入;分页调用appends()传递参数;多字段排序用关联数组,确保安全稳定。
在复杂业务逻辑中,事务嵌套的回滚问题一直是ThinkPHP开发者容易踩的坑,尤其是TP6.0版本。先说核心结论:TP6.0并不支持真正意义上的嵌套事务。很多人以为调用两次Db::transaction()就能在内部自动管理回滚,实际上这只是一层“伪装”——内层事务的提交或回滚操作会被直接忽略,异常也
ThinkPHP 实现倒序排列,说穿了就是 order() 方法配合 desc 方向,一句话的事儿,根本不需要什么复杂的循环或额外逻辑。 来看看最直接的方式:用 order('字段名 desc') 搞定。这招的好处是数据库层直接干活,效率高,逻辑也清晰。比如你想让文章列表按照发布时间从新到旧排,那就
在企业系统逐渐转向统一身份认证的背景下,ThinkPHP 5.1 项目接入 LDAP 实现后台管理员统一认证,是不少团队正在推进的标准化改造。核心思路并不复杂——把框架默认基于数据库的账号校验逻辑彻底换掉,让登录请求直接交给企业 LDAP 目录服务来完成验证。说白了,不是简单改个密码字段,而是要重构
在基于TP5.1框架的项目开发中,通过全局配置Cookie的HTTP只读属性、手动设置特定Cookie、修改PHP配置文件强制会话Cookie启用HTTP只读属性,并结合跨站脚本攻击入口过滤,能够有效地防范跨站脚本攻击窃取Cookie,形成多层次纵深防御体系。
ThinkPHP中按创建时间排序可通过order()方法实现,支持固定排序、多字段组合及带GET参数的动态排序。分页时需传递query参数保持页码。按天聚合可使用orderRaw()配合DATE_FORMAT函数。对于数组数据,可用array_multisort或usort结合strtotime进行排序。时间格式需统一。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



