

PHP密码加密方法及password\_hash使用教程
PhpStorm 是 JetBrains 推出的专业 PHP 集成开发环境,可在 Mac 上完成代码编写、智能检查、重构、调试、测试和数据库管理。它支持主流 PHP 框架、Composer、Git、Docker 与远程解释器。
使用PHP实现密码加密最稳妥的方法是采用password_hash()函数配合password_verify()进行验证,1.使用password_hash()结合PASSWORD_BCRYPT算法和适当cost参数(如12)对用户密码进行哈希处理,该函数自动随机加盐并生成唯一哈希值,有效抵御彩虹表攻击;2.用户登录时使用password_verify()将输入密码与数据库存储的哈希值比对,系统自动匹配算法、盐值和成本参数完成验证;3.通过password_needs_rehash()检测是否需升级哈希强
使用PHP实现密码加密最稳妥的方法是采用password_hash()函数配合password_verify()进行验证,1. 使用password_hash()结合PASSWORD_BCRYPT算法和适当cost参数(如12)对用户密码进行哈希处理,该函数自动随机加盐并生成唯一哈希值,有效抵御彩虹表攻击;2. 用户登录时使用password_verify()将输入密码与数据库存储的哈希值比对,系统自动匹配算法、盐值和成本参数完成验证;3. 通过password_needs_rehash()检测是否需升级哈希强度,实现算法平滑迁移;4. 禁止使用MD5或SHA1等快速哈希算法,因其易受暴力破解和彩虹表攻击,且缺乏自适应计算成本和强制加盐机制;5. 全程使用HTTPS加密传输密码,避免前端哈希,确保密码仅在服务器端处理;6. 实施登录失败限制策略,如尝试次数阈值、账户锁定、延迟响应、验证码引入及日志监控,防止暴力破解;7. 密码重置时发送一次性、有时效的令牌至用户邮箱或手机,禁止明文发送密码;8. 定期审查安全策略,持续跟进最新安全实践,构建多层次防御体系。此方案从算法选择、存储、传输到应用层防护均符合现代安全标准,完整保障用户密码安全。
PHP实现密码加密,最稳妥、现代化的做法是使用内置的password_hash()函数。它自动处理加盐和算法迭代,极大简化了开发,同时提供了强大的安全保障,避免了过去手动处理盐值和迭代次数的各种坑。
解决方案
谈到PHP里密码加密,我个人觉得password_hash()简直是这几年PHP在安全方面最良心的内置函数之一。它把密码哈希的复杂性封装得很好,你基本不用再操心什么盐值生成、存储,或者选择哪个哈希算法迭代多少次这些细节。它默认用的算法,比如PASSWORD_BCRYPT,就是专门为密码存储设计的,特点是慢,而且可以调节“慢”的程度(也就是计算成本),这对于抵御暴力破解和彩虹表攻击至关重要。
具体操作起来,非常直接。
加密密码:
当你用户注册或者修改密码时,你需要把他们的明文密码转换成一个哈希值存到数据库里。
服务器性能和安全需求,可以适当调高,比如 12
$options = [
    'cost' => 12, // 这是一个不错的起始点,你可以根据服务器性能测试调整
];

$hashedPassword = password_hash($plainTextPassword, PASSWORD_BCRYPT, $options);

if ($hashedPassword === false) {
    // 理论上,这个函数很少会失败,但做个错误处理总没错
    // 比如内存不足或算法不支持等极端情况
    die("密码哈希失败,请稍后再试。");
}

// 此时,$hashedPassword 就是你可以安全存储在数据库中的值了
echo "加密后的密码哈希: " . $hashedPassword;

// 示例输出可能像这样:
// $2y$12$someRandomSaltAndHashCharacters.abcdefghijklmnopqrstuvwxyz1234567890
// 这个字符串包含了算法、成本参数和自动生成的盐值,以及最终的哈希结果。

?>
验证密码:
当用户尝试登录时,你需要将他们输入的密码与数据库中存储的哈希值进行比对。这里,password_verify()函数就派上用场了。它会使用哈希值中包含的信息(算法、盐值、成本)来重新哈希用户输入的密码,然后比较结果。
password_hash()的精妙之处在于,它每次调用都会生成一个不同的盐值,即使两次加密同一个明文密码,也会得到不同的哈希值。这使得彩虹表攻击几乎无效。而且,它还能帮你处理算法升级的问题:如果未来需要更强的哈希算法或更高的成本,password_needs_rehash()可以告诉你是否需要更新用户的密码哈希,用户下次登录时,你就可以在后台悄悄地用新参数重新哈希并保存。
为什么不应该使用MD5或SHA1进行密码加密?
这是一个老生常谈,但依然值得反复强调的问题。我有时会遇到一些老项目或者刚入门的开发者,还在用MD5或SHA1来加密密码。这简直是给自己挖坑。MD5和SHA1确实是哈希函数,它们能把任意长度的数据变成固定长度的散列值,而且是单向的,看起来好像符合“加密”的需求。但问题在于,它们压根就不是为密码存储这种高安全场景设计的。
首先,它们太快了。快是优点,但对密码加密来说却是致命的缺点。攻击者可以利用GPU等高性能计算设备,每秒尝试数十亿甚至上百亿个密码,进行所谓的“暴力破解”。如果哈希函数计算速度快,那么破解一个弱密码所需的时间就会大大缩短。
其次,它们容易受到彩虹表攻击。彩虹表是一张预先计算好的哈希值和对应明文的对照表。因为MD5和SHA1是确定性的(同一个输入总是产生同一个输出),而且没有内置“盐值”的概念来随机化输出,攻击者可以提前计算出大量常用密码的哈希值,然后直接通过数据库中泄露的哈希值反查明文。就算你手动加盐,如果盐值是固定的或者可预测的,效果也大打折扣。
再者,MD5和SHA1都存在碰撞问题。虽然理论上哈希碰撞的概率很低,但MD5已经被证明可以很容易地找到碰撞,而SHA1也正在变得不安全。这意味着不同的输入可能会产生相同的哈希值,虽然对密码加密来说这不是最直接的威胁,但它反映了这些算法在安全设计上的不足。
password_hash()使用的BCRYPT(或ARGON2i/id)算法,就是专门为了解决这些问题而生的。它们计算慢,而且可以调节这个慢的程度(cost参数),这被称为“自适应哈希”;它们强制加盐,每次都生成一个随机的、唯一的盐值,并将其嵌入到哈希结果中,彻底废掉了彩虹表;它们还抵抗GPU加速,让暴力破解的成本呈指数级增长。所以,别再用那些老掉牙的算法了,它们是为数据完整性校验设计的,不是为密码安全。
如何安全地存储和验证用户密码?
安全地存储和验证用户密码,远不止password_hash()这么简单,它是一个系统性的工程。从用户输入到最终验证,每一步都不能掉以轻心。
一个核心原则是:永远不要以明文形式存储密码。这听起来是废话,但真的有人犯这种错误。数据库被攻破是迟早的事,一旦明文密码泄露,那将是灾难性的。我们存储的只能是哈希值。
在传输过程中,确保使用HTTPS。用户的密码在从浏览器发送到服务器的路上,必须加密传输。如果走HTTP,密码就是明文,任何中间人攻击都能轻松截获。现在HTTPS证书获取成本很低,没有理由不用。
用户输入验证也很重要。虽然我们不应该对密码强度做过于严格的限制(比如必须包含大小写数字特殊字符,长度超过20位等,这反而会逼用户使用弱密码或复用密码),但基本的长度限制和一些常见弱密码的过滤还是有必要的。更重要的是,在前端,不要对密码进行任何形式的哈希处理,因为前端的代码和逻辑很容易被篡改。哈希操作必须在服务器端完成,确保安全环境。
登录失败处理方面,一定要有策略。比如,限制登录尝试次数。连续多次失败后,可以暂时锁定账户,或者要求输入验证码。这能有效抵御暴力破解和字典攻击。但要注意,锁定账户时不要给出太多提示,比如“密码错误,但用户名存在”这种信息,这会帮助攻击者枚举有效用户名。统一的“用户名或密码不正确”提示是更好的选择。
还有一点,密码更新和重置流程。当用户修改密码时,同样要使用password_hash()重新哈希并存储。如果用户忘记密码,绝不能直接把旧密码发给他们,或者通过邮件发送新生成的明文密码。正确的做法是:生成一个临时的、有时效性的、一次性使用的重置链接或令牌,发送到用户绑定的邮箱或手机。用户点击链接后,进入一个安全页面设置新密码。这个令牌必须是随机的、足够长的,并且有严格的过期时间,用过即失效。
最后,定期审查你的安全策略,并关注最新的安全漏洞和最佳实践。安全不是一劳永逸的,它是一个持续的过程。
应对彩虹表攻击和暴力破解的策略有哪些?
彩虹表攻击和暴力破解是针对密码哈希的两种常见威胁,虽然password_hash()在算法层面提供了很强的防御,但我们还需要在应用层面采取额外的措施。
对抗彩虹表攻击的核心是加盐(Salting)。password_hash()的伟大之处在于它自动且强制地为每个密码生成一个随机的、唯一的盐值。这个盐值会和用户的密码混合在一起进行哈希,然后盐值本身也会作为哈希结果的一部分被存储。这意味着,即使两个用户设置了完全相同的密码,由于盐值不同,它们的哈希结果也会截然不同。这样一来,攻击者预先计算好的彩虹表就失去了作用,因为每个密码的哈希都变得独一无二,无法通过查表来反向推导。
对抗暴力破解,关键在于增加计算成本和限制尝试次数。
增加计算成本,就是通过password_hash()的cost参数来实现的。cost值越高,哈希计算所需的CPU时间就越长。这对于单个用户登录验证来说,可能只增加几十毫秒的延迟,几乎无法察觉。但对于攻击者来说,如果他们想尝试数亿个密码,那么这几十毫秒的累积就会变成数年甚至数十年。这使得暴力破解变得极其不划算。随着CPU性能的提升,我们可能需要适时地提高cost值,以保持相同的安全水平。password_needs_rehash()函数就是为此而生,它能帮你判断一个已存储的哈希是否需要用更强的参数重新哈希。
限制尝试次数,这是应用层面的重要防线。当用户登录失败时,不要无限次地允许他们尝试。可以实施以下策略:
- 失败次数阈值与锁定: 比如,同一个IP地址或同一个用户名,在短时间内(例如5分钟内)尝试密码失败超过5次,就暂时锁定该账户或IP地址一段时间(例如15分钟到1小时)。
- 延迟响应: 每次登录失败后,故意延迟服务器响应时间,比如增加2-5秒的等待。这会让自动化攻击脚本的效率大打折扣。
- 验证码/二次验证: 在多次失败后,要求用户输入图形验证码、短信验证码或进行其他形式的二次验证。这能有效阻止自动化脚本。
- 日志记录与监控: 详细记录所有登录尝试,包括成功和失败的,以及IP地址、时间等信息。对异常登录模式(比如来自不同国家的频繁失败尝试)进行实时监控和警报。这能帮助你及时发现潜在的攻击。
这些措施结合起来,形成了一个多层次的防御体系。密码哈希算法提供了核心的防御力,而应用层面的策略则增加了攻击者的成本和难度,让你的系统更难以被攻破。

详细介绍如何使用PHP PDO扩展连接MySQL数据库,包含完整的代码示例、DSN配置方法及异常处理技巧,帮助开发者快速建立稳定安全的数据库连接。
深入解析在PHP中递归遍历多级目录文件的两种核心方案:基于SPL标准库的RecursiveDirectoryIterator高效流式迭代,与基于scandir/opendir的自定义递归函数实现,剖析执行机制、内存表现与实战避坑指南。
遇到PHP递归报错时,不要盲目调大max_nesting_level。本文教你区分Xdebug限制、内存耗尽和正则递归错误,提供代码级的终止条件优化与迭代替代方案,彻底解决栈溢出问题。
本文分析PHP递归中static变量导致的状态污染及引用传递引发的共享数据修改问题。提供具体的代码复现、缓存键设计建议及调试打印技巧,帮助开发者避免隐蔽的逻辑错误。
解析PHP递归函数在树形数据处理中的性能瓶颈,提供预加载数据消除I/O、使用显式栈替代深层递归的实战方案,帮助开发者在代码可读性与执行效率间做出合理取舍。

详解PHP中发送HTTP请求的常用方法,包括原生cURL配置、file_get_contents流操作及Guzzle库的使用,提供GET/POST请求的完整代码示例与注意事项。
本文详解PHP中json_decode处理嵌套JSON数据的机制,对比对象与数组模式的取值差异,提供防止空指针错误的健壮代码示例,帮助开发者快速定位解析失败原因。
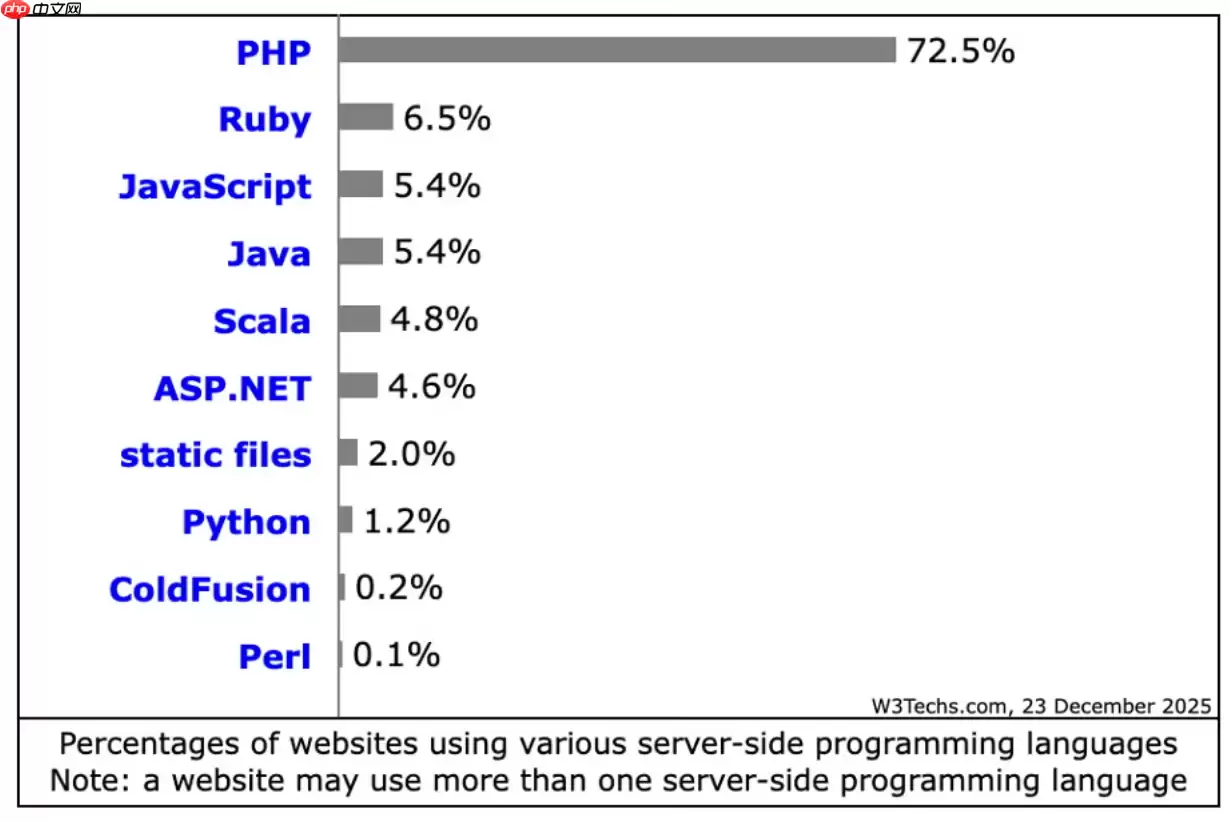
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



