

CodeIgniter模型创建与数据操作教程
CodeIgniter模型通过封装数据库操作实现安全、可维护的数据管理,支持CRUD全流程。它利用查询构造器防SQL注入,结合表单验证、输出转义、权限控制和密码哈希等机制提升安全性,并通过职责分离增强代码可重用性与测试性,优于直接使用数据库类的散乱操作。
CodeIgniter模型通过封装数据库操作实现安全、可维护的数据管理,支持CRUD全流程。它利用查询构造器防SQL注入,结合表单验证、输出转义、权限控制和密码哈希等机制提升安全性,并通过职责分离增强代码可重用性与测试性,优于直接使用数据库类的散乱操作。
CodeIgniter模型创建数据,核心在于利用其框架提供的数据库抽象层,通过模型方法将结构化的数据写入数据库。这通常涉及定义一个继承自CI_Model的模型类,准备好待插入的数据数组,然后调用如insert()这样的方法来执行实际的数据库操作。它将你的业务逻辑和数据持久化操作封装起来,让代码更整洁、更易于维护。
CodeIgniter模型的数据创建,我个人觉得,是整个框架数据操作中最基础也最直观的一环。它提供了一种优雅的方式来将你的应用数据映射到数据库表。
首先,你需要确保数据库配置是正确的。在application/config/database.php中设置好你的数据库连接信息,这是所有数据操作的基础。
接下来,我们创建一个模型。假设我们要操作一个名为users的表,我们可以在application/models/目录下创建一个User_model.php文件:
load->database();
    }

    /**
     * 插入新用户数据
     * @param array $data 包含用户信息的关联数组
     * @return int|bool 插入成功返回新记录的ID,失败返回false
     */
    public function create_user($data) {
        // 确保$data是一个关联数组,并且包含所有必要的字段
        // 这里可以加入数据验证逻辑,比如检查email格式等

        // CodeIgniter的查询构造器会自动处理SQL注入,很方便
        $this->db->insert('users', $data);

        // 检查插入是否成功
        if ($this->db->affected_rows() > 0) {
            return $this->db->insert_id(); // 返回新插入记录的ID
        }
        return false;
    }

    // 假设我们还需要一个方法来获取用户,方便后续演示
    public function get_user_by_id($id) {
        $query = $this->db->get_where('users', array('id' => $id));
        return $query->row(); // 返回单条记录
    }
}然后,在你的控制器中,你需要加载这个模型,并调用它的方法来创建数据。例如,在一个名为Welcome的控制器中:
load->model('User_model'); // 加载User_model
    }

    public function index() {
        $data = array(
            'name' => '张三',
            'email' => 'zhangsan@example.com',
            'password' => password_hash('123456', PASSWORD_DEFAULT), // 密码通常需要哈希
            'created_at' => date('Y-m-d H:i:s')
        );

        $new_user_id = $this->User_model->create_user($data);

        if ($new_user_id) {
            echo "新用户创建成功,ID是:" . $new_user_id;
            // 尝试获取并显示新创建的用户
            $user = $this->User_model->get_user_by_id($new_user_id);
            if ($user) {
                echo "
用户详情:";
                print_r($user);
                echo "";
            }
        } else {
            echo "用户创建失败。";
        }
    }
}
通过这种方式,我们把数据操作的逻辑封装在模型里,控制器只负责协调和调用,这符合MVC的设计思想。
CodeIgniter模型除了创建,还能进行哪些数据操作?
当然,CodeIgniter的模型不仅仅局限于创建数据。一个完整的CRUD(Create, Read, Update, Delete)周期是它最核心的价值所在。除了我们上面看到的create_user,模型同样可以轻松处理读取、更新和删除操作。这就像是给了你一套完整的工具箱,让你能对数据进行全方位的管理。
1. 读取数据 (Read): 读取数据是CodeIgniter模型最常用的功能之一。它可以通过各种条件查询单条或多条记录。
// 在User_model.php中添加
/**
 * 获取所有用户
 * @return array 用户对象数组
 */
public function get_all_users() {
    $query = $this->db->get('users'); // 获取'users'表的所有数据
    return $query->result(); // 返回一个对象数组
}

/**
 * 根据邮箱获取用户
 * @param string $email
 * @return object|null 单个用户对象或null
 */
public function get_user_by_email($email) {
    $query = $this->db->get_where('users', array('email' => $email));
    return $query->row(); // 返回单条记录对象
}

/**
 * 高级查询示例:获取特定年龄段的用户
 * @param int $min_age
 * @param int $max_age
 * @return array
 */
public function get_users_by_age_range($min_age, $max_age) {
    $this->db->where('age >=', $min_age);
    $this->db->where('age <=', $max_age);
    $query = $this->db->get('users');
    return $query->result();
}
2. 更新数据 (Update): 更新数据通常需要指定更新的条件以及要更新的字段和值。
// 在User_model.php中添加
/**
 * 更新用户信息
 * @param int $id 用户ID
 * @param array $data 要更新的字段和值
 * @return bool 更新是否成功
 */
public function update_user($id, $data) {
    $this->db->where('id', $id);
    $this->db->update('users', $data);
    return $this->db->affected_rows() > 0; // 检查是否有行受影响
}
在控制器中调用:
// 在Welcome控制器中
public function update_existing_user() {
    $user_id_to_update = 1; // 假设我们要更新ID为1的用户
    $update_data = array(
        'email' => 'zhangsan_new@example.com',
        'updated_at' => date('Y-m-d H:i:s')
    );

    if ($this->User_model->update_user($user_id_to_update, $update_data)) {
        echo "用户ID " . $user_id_to_update . " 信息更新成功。";
    } else {
        echo "用户ID " . $user_id_to_update . " 信息更新失败或没有改动。";
    }
}
3. 删除数据 (Delete): 删除操作也需要明确指定删除的条件,以避免误删。
// 在User_model.php中添加
/**
 * 删除用户
 * @param int $id 用户ID
 * @return bool 删除是否成功
 */
public function delete_user($id) {
    $this->db->where('id', $id);
    $this->db->delete('users');
    return $this->db->affected_rows() > 0;
}
在控制器中调用:
// 在Welcome控制器中
public function delete_a_user() {
    $user_id_to_delete = 2; // 假设我们要删除ID为2的用户
    if ($this->User_model->delete_user($user_id_to_delete)) {
        echo "用户ID " . $user_id_to_delete . " 删除成功。";
    } else {
        echo "用户ID " . $user_id_to_delete . " 删除失败或不存在。";
    }
}
这些方法构成了CodeIgniter模型数据操作的基石,掌握它们,你就能应对绝大部分的数据管理需求。
在CodeIgniter模型中,如何确保数据操作的安全性?
谈到数据操作,安全性绝对是个绕不开的话题,而且重要性不言而喻。在CodeIgniter模型中,确保数据操作的安全性,不仅仅是防止SQL注入那么简单,它是一个多层次、系统性的考量。我个人在开发中,会特别关注以下几个方面:
1. SQL注入防护:CodeIgniter查询构造器是你的第一道防线
这是最基础也是最关键的一点。幸运的是,CodeIgniter的查询构造器(Query Builder)在设计之初就考虑到了SQL注入问题。当你使用$this->db->insert()、$this->db->update()、$this->db->delete()或$this->db->where()等方法时,CodeIgniter会自动对传入的数据进行转义,极大地降低了SQL注入的风险。
// 错误示例:直接拼接字符串,易受SQL注入攻击
// $this->db->query("SELECT * FROM users WHERE email = '" . $email . "'");

// 正确且安全的方式:使用查询构造器或预处理语句
$email = $this->input->post('email'); // 从用户输入获取
$this->db->get_where('users', array('email' => $email)); // CodeIgniter会自动转义$email即使你需要执行复杂的原生SQL,也应该使用CodeIgniter的$this->db->query()方法配合参数绑定,而不是直接拼接用户输入。
2. 数据验证 (Data Validation):确保数据合法性 在数据进入数据库之前,验证其合法性至关重要。CodeIgniter提供了强大的表单验证库(Form Validation Library),可以在模型或控制器中使用。它能检查数据类型、长度、格式(如邮箱、URL)、是否为空等。
// 在控制器中加载并使用表单验证库
$this->load->library('form_validation');

$this->form_validation->set_rules('email', 'Email', 'required|valid_email|is_unique[users.email]');
$this->form_validation->set_rules('password', 'Password', 'required|min_length[6]');

if ($this->form_validation->run() == FALSE) {
    // 验证失败,显示错误
    echo validation_errors();
} else {
    // 验证成功,可以安全地将数据传递给模型进行存储
    $data = array(
        'email' => $this->input->post('email'),
        'password' => password_hash($this->input->post('password'), PASSWORD_DEFAULT)
    );
    $this->User_model->create_user($data);
}
通过验证,你可以阻止不符合预期或恶意的数据进入系统。
3. 输出转义 (Output Escaping):防止XSS攻击
虽然这主要发生在数据展示环节,但从安全角度考虑,任何从数据库中取出的、可能包含用户生成内容的数据,在显示到页面上之前都应该进行转义,以防止跨站脚本(XSS)攻击。CodeIgniter的html_escape()函数是你的好帮手。
// 在视图中显示用户评论时
echo html_escape($comment->content);
4. 权限控制 (Authorization):谁能操作数据? 仅仅防止技术漏洞是不够的,还需要考虑业务逻辑层面的安全。不是所有用户都应该能执行所有数据操作。例如,只有管理员才能删除用户,普通用户只能修改自己的资料。这需要在控制器或模型中实现权限检查。
// 假设有一个is_admin()方法来检查用户权限
if (!$this->session->userdata('is_admin')) {
    show_error('你没有权限执行此操作。');
    return;
}
// 只有管理员才能继续执行删除操作
$this->User_model->delete_user($id);
5. 密码哈希 (Password Hashing):绝不存储明文密码
存储用户密码时,务必使用强哈希算法(如PHP内置的password_hash()),并配合一个随机生成的盐(salt)。即使数据库泄露,攻击者也无法直接获取用户密码。
$data['password'] = password_hash($this->input->post('password'), PASSWORD_DEFAULT);
$this->User_model->create_user($data);
数据安全是一个持续的过程,需要从输入到输出的每一个环节都加以考虑。CodeIgniter为我们提供了很多工具,但最终的实现和严谨性,还是取决于开发者。
CodeIgniter模型的数据操作,与直接使用数据库类有什么区别?
这个问题很有意思,因为它触及了MVC(Model-View-Controller)架构的核心思想。在我看来,CodeIgniter模型的数据操作,与直接在控制器或任何地方使用$this->db(也就是数据库类)进行操作,最大的区别在于职责分离、代码组织、可维护性以及潜在的业务逻辑封装。这就像是你在建造一个复杂的机器,你可以直接操作每一个螺丝钉和齿轮,也可以通过一个预设好的模块来完成特定功能。
1. 职责分离与代码组织:
- 模型 (Model): 模型的存在,就是为了封装与数据相关的业务逻辑和数据持久化操作。它应该知道如何从数据库获取数据、如何保存数据、如何更新或删除数据。所有关于
users表的操作,都应该集中在User_model里。这样做的好处是,当你需要修改用户相关的数据逻辑时,你只需要去User_model里找。 - 直接使用数据库类 (
$this->db): 如果你直接在控制器里,或者其他任何地方,频繁地使用$this->db->query()、$this->db->insert()等方法,那么你的控制器就会变得非常臃肿,既处理请求,又处理数据逻辑。这违反了MVC中控制器只负责协调的原则,导致“胖控制器”问题。代码散落在各处,维护起来简直是噩梦。
2. 可维护性和可重用性:
- 模型: 想象一下,你有一个
get_active_users()方法在User_model里,它可能包含了一些复杂的WHERE条件。如果多个控制器或业务场景都需要获取活跃用户,你只需要调用$this->User_model->get_active_users()。一旦活跃用户的定义发生变化,你只需要修改模型里的一个方法,所有调用它的地方都会自动更新。 - 直接使用数据库类: 如果你每次都直接写
$this->db->where('status', 'active')->get('users')->result(),那么当“活跃用户”的定义改变时(比如还需要考虑last_login时间),你需要手动找到所有用到这个查询的地方进行修改,这不仅效率低下,还容易出错。
3. 业务逻辑封装:
- 模型: 模型不仅仅是数据库的代理。它还可以包含更复杂的业务逻辑。比如,在
create_user方法里,你可能不仅仅是插入数据,还可能包含密码哈希、发送欢迎邮件、记录日志等一系列操作。这些都可以在模型内部完成,让控制器保持简洁。 - 直接使用数据库类: 如果直接使用
$this->db,这些业务逻辑可能就会散落在控制器里,使得控制器变得难以理解和测试。
4. 测试性:
- 模型: 由于模型封装了数据操作,它更容易进行单元测试。你可以模拟数据库连接,测试模型方法是否按预期工作,而无需担心控制器或视图的干扰。
- 直接使用数据库类: 如果数据操作与控制器逻辑紧密耦合,测试起来就会复杂得多,通常需要进行集成测试,而不是简单的单元测试。
总结来说,我觉得CodeIgniter模型与直接使用数据库类之间的区别,更多的是一种设计哲学上的选择。 模型提供了一种更高层次的抽象和更好的结构化方式来管理数据。它鼓励你将数据相关的操作和业务逻辑集中管理,从而带来更清晰的代码、更高的可维护性和更强的可重用性。而直接使用数据库类,虽然在某些极简单或一次性的场景下显得“更快”,但从长远来看,它会给项目带来更多的技术债和维护负担。所以,我的建议是,除非有非常特殊的理由,否则始终优先使用模型来处理你的数据。
最直接的方法是使用LaravelBreeze,它提供完整的认证功能。首先创建项目并安装Breeze,运行phpartisanbreeze:install选择Blade模板,接着安装前端依赖并编译资源,最后执行数据库迁移。完成后即可访问注册和登录页面。Breeze轻量简洁,适合中小型项目;若需团队管理、两步验证等高级功能,则可选用Jetstream。此外,也可选择手动搭建、使用laravel/ui或仅用Fortify实现更灵活的定制。自定义时可通过发布视图修改样式,扩展User模型添加字段,调整路由与控制器
Composer是PHP依赖管理的首选工具,通过composer.json定义依赖、自动安装包并处理版本冲突,支持主流框架、拥有丰富生态和自动加载机制,尽管存在学习曲线和潜在依赖冲突,但其优势远超其他方案。
PHP框架中常见的缓存类型包括数据缓存、页面/片段缓存、OPcode缓存、配置与路由缓存,分别适用于高频访问数据、静态化内容、代码编译优化及应用初始化加速场景;选择缓存驱动时需权衡性能、分布性与功能,文件缓存适合小规模应用,Memcached适用于高性能键值缓存,Redis则因丰富数据结构和持久化更适复杂需求;管理缓存生命周期需合理设置TTL、使用缓存标签实现精准失效,并防范缓存穿透、雪崩与击穿,通过加锁、随机过期时间、空值缓存等策略提升系统稳定性;实施缓存应避免过度缓存、敏感数据泄露和一致性问题,建议结
配置Yii2国际化需在config/main.php中设置i18n组件,指定basePath、sourceLanguage及fileMap;创建对应语言的PHP翻译文件;使用Yii::t()函数在代码中实现文本翻译;通过修改Yii::$app->language动态切换语言;支持占位符替换和复数形式翻译;测试时更改语言设置并验证翻译结果。
Laravel安装需先满足PHP7.3+、Composer及必要扩展;通过Composer创建项目,配置.env文件并生成应用密钥,最后指向public目录完成Web服务器配置。
部署PHP框架应用需先选择合适服务器环境与Web服务器,推荐使用VPS(如阿里云、腾讯云)搭配Nginx+PHP-FPM,确保系统为UbuntuLTS,安装必要软件如PHP扩展、Composer、Git及数据库;通过Git克隆代码至服务器,运行composerinstall--no-dev安装依赖,配置.env文件并生成应用密钥;正确设置Web服务器虚拟主机,指向public目录,配置try_files规则实现URL重写;严格设定文件权限,使www-data用户可写storage与bootstrap/ca
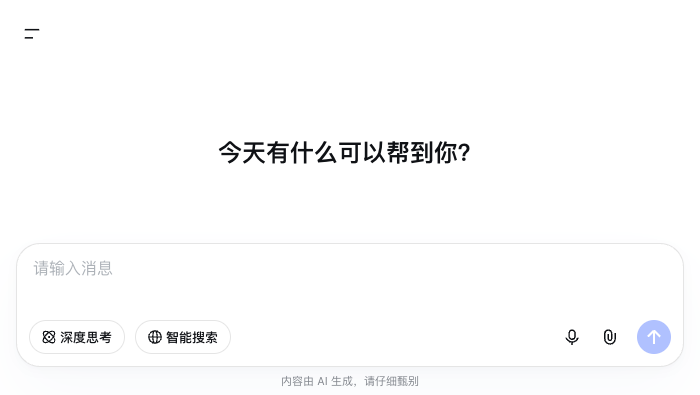
chat-demo v0.1.1可以作为静态聊天客户端在本地运行,但模型、搜索、文件和语音能力仍由DeepSeek API提供。源码运行环境为Node.js 22.12及以上、Git与pnpm。Demo版本号不等于应用API版本;这套应用API未单独标版本,默认聊天模型ID是deepseek-flash。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



