

电子邮件为何仍是攻击主要途径?
电子邮件因广泛使用、易被伪装且依赖人性弱点,成为网络攻击主要载体,攻击者利用钓鱼邮件绕过防护,低成本获取高回报,需结合培训与技术防范。
电子邮件因广泛使用、易被伪装且依赖人性弱点,成为网络攻击主要载体,攻击者利用钓鱼邮件绕过防护,低成本获取高回报,需结合培训与技术防范。
电子邮件之所以仍是网络攻击的主要载体,核心原因在于它广泛使用、信任度高,且容易被滥用进行社会工程攻击。尽管技术不断进步,但人的因素始终是安全链中最薄弱的一环。
广泛的使用和接入性
电子邮件是企业和个人日常沟通的基础工具,几乎每个人都拥有邮箱账户。这种普遍性让攻击者有大量潜在目标。只要一封恶意邮件成功送达并被打开,就可能引发后续攻击。
- 组织内外频繁通过邮件交换文件和链接
- 多数系统默认允许邮件进出,难以完全封锁
- 移动设备和远程办公增加了邮件访问场景,也扩大了攻击面
易于伪装和欺骗用户
攻击者常利用伪造发件人地址、仿冒品牌邮件或制造紧急情境诱导用户点击链接或下载附件。这类手段属于“钓鱼邮件”,依赖的是心理操控而非技术漏洞。
- 邮件内容可高度定制,模仿银行、公司IT部门或常用服务(如快递通知)
- 嵌入的恶意链接可导向与真实网站几乎一模一样的伪造页面
- 附件常使用伪装成PDF或发票的恶意程序(如宏病毒或木马)
绕过技术防护相对容易
虽然现代邮件系统具备垃圾邮件过滤和反病毒机制,但攻击者不断更新策略来规避检测。
- 使用图片代替文字内容,躲过关键词扫描
- 通过合法云存储服务分享恶意文件,避免直接发送附件
- 采用延迟加载或零日漏洞,使杀毒软件无法及时识别
攻击成本低而回报高
发送成千上万封钓鱼邮件几乎不需要成本,一旦有少数人中招,就可能获取敏感信息、登录凭证甚至进入企业内网。
- 一次成功的攻击可导致数据泄露、勒索软件感染或长期潜伏监听
- 攻击者可通过自动化工具批量生成和发送钓鱼邮件
- 相比其他攻击方式,邮件攻击门槛低,适合初级黑客和有组织犯罪团伙
基本上就这些。电子邮件作为开放通信协议,天生缺乏强身份验证和端到端加密,加上人类容易轻信“看起来正常”的消息,让它持续成为攻击者的首选通道。防范关键在于持续的安全意识培训和技术防护结合。不复杂但容易忽略。
如今,几乎每个人都在使用电子邮件,电子邮件已经超过了文本消息的媒介,成为最有效的沟通方式。在全球范围内已经建立了各种邮寄服务,它们允许您在网站上访问它们的服务。有些甚至有针对不同平台的应用程序,如Gmail和OutlookforWindows,Mac和Android。在Linux中,您可以使用终端发送电子邮件,这确实是一种高效的方法。此外,您还可以使用终端自动发送电子邮件,通知其他人,并在您的程序中集成电子邮件功能。因此,在本快速指南中,我们介绍了一种在Linux中使用命令行发送电子邮件的简单方法。如何在
PHP内置函数提供了发送和接收电子邮件的功能。发送电子邮件需指定收件人、邮件主题、邮件内容和首部信息,使用mail()函数发送。接收电子邮件需打开邮箱连接,获取消息,并使用pop3_get_all()函数获取全部消息。更复杂的应用场景中,还可以发送带有附件的电子邮件,通过指定multipart/mixed内容类型并附加文件来实现。
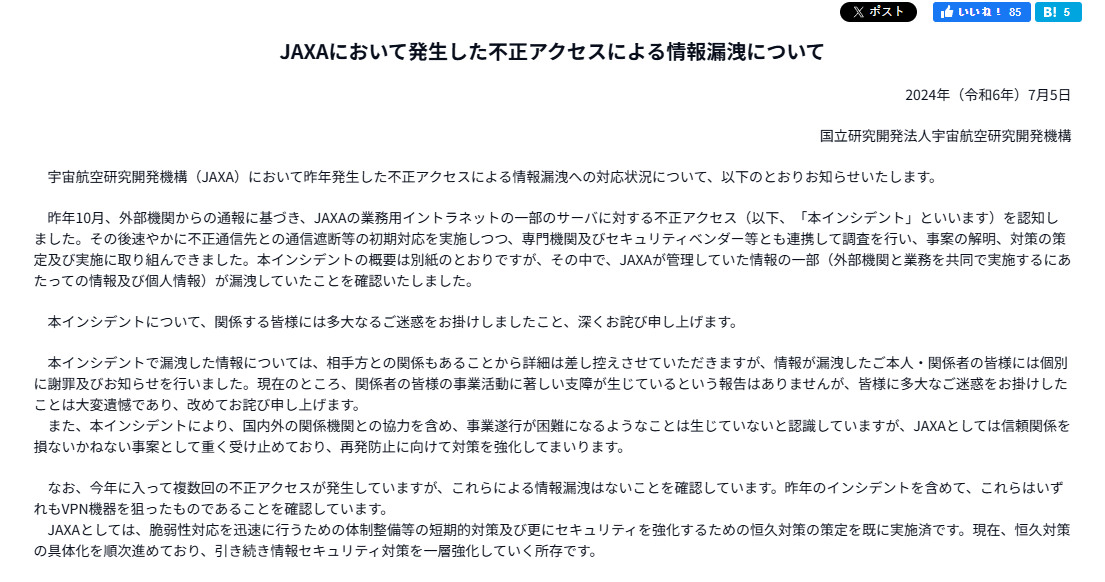
本站7月5日消息,日本宇宙航空研究开发机构(JAXA)今日发布公告,证实去年遭受的网络攻击导致了信息外泄,并就此向相关单位道歉。JAXA表示,此次泄露的信息不仅包括该机构内部信息,而且还有与外部组织联合行动相关的信息和个人信息,JAXA认为“此事可能损害信赖关系”,但由于与对方的关系将不提供详细信息。对此,JAXA已向泄露信息的个人和相关方表示歉意,并逐一通知。截至目前,JAXA尚未收到有关相关人员的业务活动受到任何重大影响的报告,但他们对由此造成的任何不便深表歉意,并再次致歉。本站注意到,JAXA上个月

随着互联网的普及,电子邮件成为了人们非常重要的沟通工具之一。但是,有些时候我们可能需要验证电子邮件地址的合法性,例如在网站注册、密码重置、订阅邮件等场景下。在这些场景下,我们需要使用一些技术手段来保证用户输入的电子邮件地址是合法的,否则可能会造成一些问题。这时,正则表达式就可以发挥作用了。本文将会介绍如何使用PHP正则表达式来验证电子邮件地址的合法性。确认电
在浏览器中进入邮箱,在官网选择新用户注册,输入相关信息后立即注册即可。教程适用型号:联想AIO520C系统:Windows10专业版版本:百度13.6.0.10解析1首先在浏览器中搜索QQ邮箱并点击进入。2接下来在QQ邮箱官网中点击新用户注册按钮。3最后输入昵称和密码,填写手机号和验证码点击立即注册。补充:电子邮箱是什么1电子邮箱是一种用智能电子技术手段带来信息交换的通信方式,是移动互联网运用最广泛的服务项目,利用互联网电子邮件系统客户能以十分便宜的价格迅速与全世界任意一个互联网用户联络。总结/注意事项在
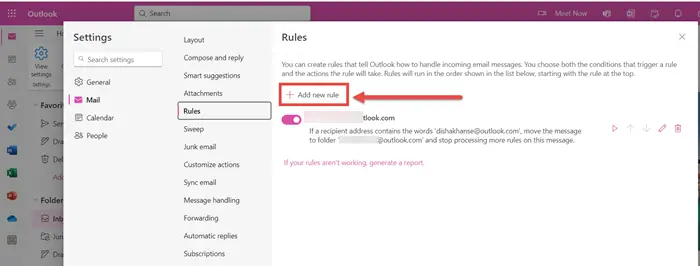
Outlook提供了许多设置和功能,可帮助您更有效地管理工作。其中之一是排序选项,可让您根据需要对电子邮件进行分类。在这个教程中,我们将学习如何利用Outlook的排序功能,根据发件人、主题、日期、类别或大小等条件对电子邮件进行整理。这将让您更轻松地处理和查找重要信息,提高工作效率。MicrosoftOutlook是一个功能强大的应用程序,可以方便地集中管理您的电子邮件和日历安排。您可以轻松地发送、接收和组织电子邮件,而内置的日历功能也让您能够方便地跟踪您即将面临的活动和约会。如何在Outlook中对电子
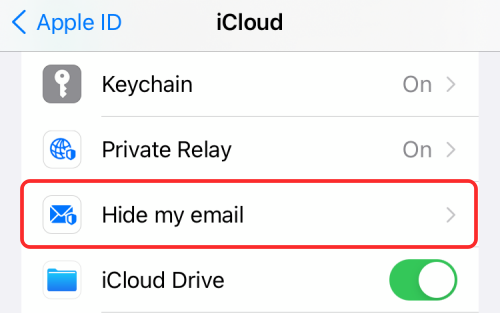
Apple提供了一个名为“隐藏邮件地址”的重视隐私的功能,允许用户在需要注册账户的应用程序或网站上隐藏其真实电子邮件地址。我们已经教您如何在iPhone上使用此功能,现在让我们一起看看在日常工作中使用它时可能发生的情况。什么是iPhone上的隐藏邮件地址?“隐藏邮件地址”功能的目的是为了保护您的电子邮件地址隐私。通过为应用程序和网站注册提供临时电子邮件地址的方式,您无需直接提供个人的真实电子邮件地址。这个功能允许您生成多个iCloud电子邮件地址,用于注册不同的服务,从而避免泄露真实的电子邮件地址。这样一
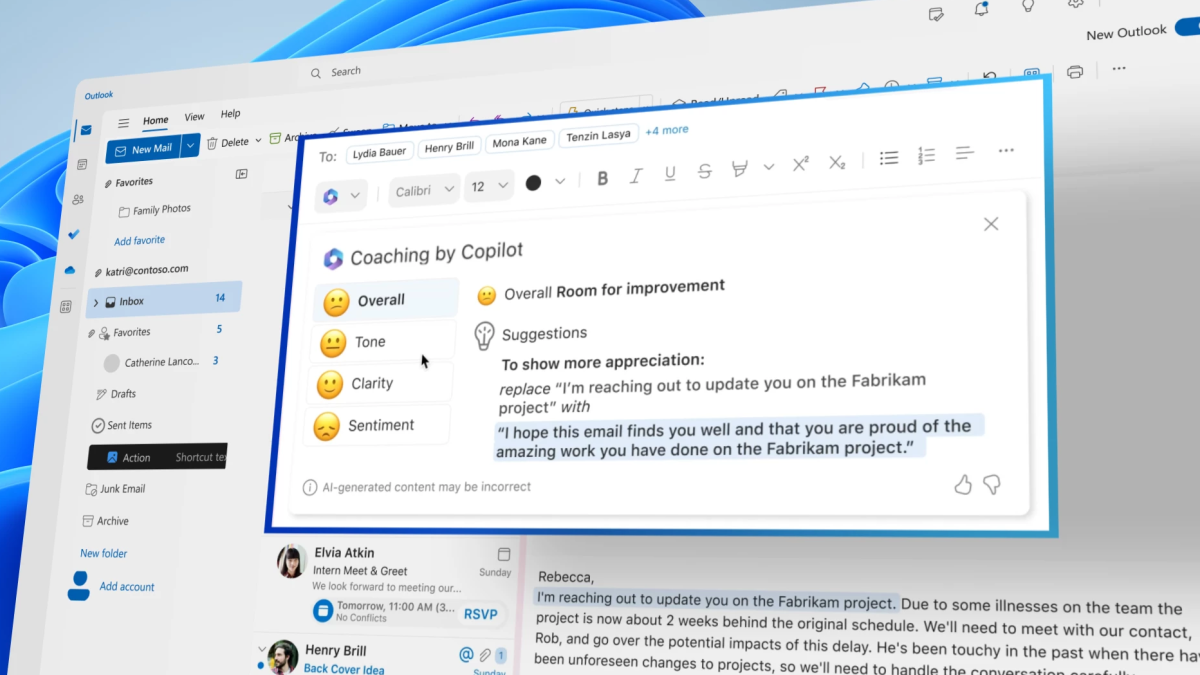
Microsoft显然不会将其强大的人工智能支持的Copilot工具保留为新应用程序的独家功能。现在,该公司刚刚宣布计划在Windows上的Outlook经典应用程序中引入Copilot。正如其365路线图网站上发布的那样,预览将于明年<>月开始,直到<>月在当前频道的桌面上在全球范围内推出。Copilot是一种生产力工具,它使用大型语言模型(LLM)来帮助用户完成编写电子邮件、汇总文档和翻译语言等任务。它的主要功能之一是它能够总结电子邮件线程并提取关键点。这对于需要快速赶上长电子
PHP电子邮件自动回复:极大提升客户满意度的好方法。引言:在当今互联网时代,电子邮件已经成为人们日常工作和生活中不可或缺的一部分。对于企业来说,通过电子邮件与客户进行沟通和交流已经成为必不可少的业务环节。而电子邮件自动回复功能的引入,不仅可以提高工作效率,还可以极大地提升客户满意度。本文将从原理及实现的角度详细介绍PHP中电子邮件自动回复的方法,并提供具体的
PHP电子邮件过滤器:过滤和识别垃圾邮件。随着电子邮件的广泛应用,垃圾邮件的数量也不断增加。对于用户来说,接收到的大量垃圾邮件会导致信息过载和时间浪费。因此,我们需要一种高效的方法来过滤和识别垃圾邮件。本文将介绍如何使用PHP编写一个简单但有效的电子邮件过滤器,并提供具体的代码示例。邮件过滤器基本原理邮件过滤器的基本原理是通过分析邮件的内容和属性,判断其是否





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



