

CodeIgniter 4 敏感数据保护与认证方法
本文深入探讨了在CodeIgniter4框架中处理敏感客户数据时的安全实践,特别是如何通过会话(Session)和自定义过滤器(Filters)实现强大的认证机制。我们将详细介绍如何构建一个基于会话的认证守卫,将其应用于受保护的路由,并重点讲解如何利用Config\Filters进行集中化管理,以提升代码的可维护性和安全性,确保只有授权用户才能访问关键业务数据。

本文深入探讨了在CodeIgniter 4框架中处理敏感客户数据时的安全实践,特别是如何通过会话(Session)和自定义过滤器(Filters)实现强大的认证机制。我们将详细介绍如何构建一个基于会话的认证守卫,将其应用于受保护的路由,并重点讲解如何利用`Config\Filters`进行集中化管理,以提升代码的可维护性和安全性,确保只有授权用户才能访问关键业务数据。
在构建任何处理敏感数据的Web应用程序时,安全性都是首要考虑的因素。CodeIgniter 4(CI4)提供了一套灵活的机制来帮助开发者实现强大的认证和访问控制。本文将以一个管理客户数据的应用为例,详细阐述如何在CI4中构建一个基于会话的认证系统,并探讨其在保护敏感数据方面的应用。
1. 认证流程的核心:会话管理
CodeIgniter 4通过其内置的Session服务来管理用户会话状态。当用户成功登录后,应用程序会将会话数据存储起来,以标识用户的登录状态和相关信息。
登录控制器示例:
在登录控制器中,用户身份验证成功后,我们会设置会话变量来标记用户已登录,并存储用户的基本信息。
session = \Config\Services::session();
    }

    public function authenticate()
    {
        // 实际应用中,这里会有用户凭据验证逻辑
        // 假设验证成功,获取到员工信息 $employee
        $employeeModel = new EmployeeModel();
        $employee = $employeeModel->find(1); // 示例:获取ID为1的员工

        if ($employee) {
            $session_data = [
                'id' => $employee->id,
                'name' => $employee->name,
                'email' => $employee->email,
                'isLoggedIn' => true, // 标记用户已登录
                'level' => $employee->level, // 用户权限级别
            ];

            $this->session->set($session_data); // 存储会话数据
            return redirect()->to('/dashboard'); // 重定向到仪表盘
        } else {
            // 登录失败处理
            return redirect()->back()->with('error', 'Invalid credentials.');
        }
    }

    public function logout()
    {
        $this->session->destroy(); // 销毁会话
        return redirect()->to('/login');
    }
}
在上述代码中,isLoggedIn会话变量是判断用户是否登录的关键标志。
2. 构建自定义认证守卫(Filter)
CodeIgniter 4的过滤器(Filters)提供了一种在请求到达控制器之前或响应发送给客户端之后执行代码的机制。我们可以利用它来创建一个认证守卫,检查用户是否已登录。
AuthGuard.php 过滤器示例:
get('isLoggedIn')) {
            // 如果未登录,重定向到登录页面
            return redirect()->to('/login');
        }
        // 如果已登录,则继续处理请求
    }

    /**
     * 在控制器执行后、响应发送之前执行
     *
     * @param RequestInterface  $request
     * @param ResponseInterface $response
     * @param array|null        $arguments
     *
     * @return void
     */
    public function after(RequestInterface $request, ResponseInterface $response, $arguments = null)
    {
        // 通常,认证守卫的after方法不需要做额外处理
    }
}
这个AuthGuard过滤器在每个请求到达控制器之前检查isLoggedIn会话变量。如果用户未登录,它将强制用户重定向到登录页面。
3. 应用过滤器保护路由
将自定义过滤器应用到需要保护的路由是确保只有认证用户才能访问这些资源的关键步骤。
路由文件 (app/Config/Routes.php) 中的应用方式:
add('/list_customer', 'Customer::list_customer', ['filter' => 'authGuard']);

// 保护一组路由
$routes->group('/', ['filter' => 'authGuard'], function ($routes) {
    $routes->add('dashboard', 'Dashboard::index');
    $routes->add('edit_profile', 'User::editProfile');
    // 更多受保护的路由...
});

// ...
通过将['filter' => 'authGuard']添加到路由定义中,我们确保了只有通过AuthGuard过滤器的请求才能继续执行对应的控制器方法。
4. 认证后的数据访问与注意事项
一旦用户通过认证守卫并访问了受保护的控制器方法,他们通常可以访问与该控制器相关的业务数据。
控制器中的数据访问示例:
findAll(); // 这将显示所有客户数据
       return view('list_customer', $data);
    }
}
重要注意事项:
- 认证与授权的区别: 上述机制主要实现了认证(Authentication),即验证用户“是谁”。然而,它并未直接实现授权(Authorization),即确定用户“能做什么”或“能看什么”。如果不同级别的已登录用户(例如,管理员和普通员工)应该看到不同范围的数据或执行不同的操作,那么您需要在此基础上添加授权逻辑(如基于角色的访问控制 RBAC)。例如,普通员工可能只能查看特定部门的客户数据,而管理员可以查看所有。
- 模型层保护: 在此场景下,由于路由层面的认证守卫已经确保了只有登录用户才能访问,模型本身通常不需要额外的认证逻辑(如JWT),因为模型操作是在已认证的控制器上下文中执行的。但如果您的应用有API接口,且需要无状态认证(如JWT),那么模型或服务层可能需要集成相应的验证。
5. 优化过滤器管理:使用 Config\Filters
CodeIgniter 4 推荐使用 app/Config/Filters.php 文件来集中定义和管理过滤器。这不仅提高了代码的可维护性,也使得过滤器规则的配置更加清晰。
步骤一:在 app/Config/Filters.php 中定义过滤器别名
打开 app/Config/Filters.php 文件,在 $aliases 数组中添加您的过滤器别名。
 CSRF::class,
        'toolbar'       => DebugToolbar::class,
        'honeypot'      => Honeypot::class,
        'invalidchars'  => InvalidChars::class,
        'secureheaders' => SecureHeaders::class,
        'authGuard'     => \App\Filters\AuthGuard::class, // 添加您的AuthGuard
    ];

    /**
     * List of filter aliases that are always
     * applied before and after every request.
     *
     * @var array
     */
    public $globals = [
        'before' => [
            // 'honeypot',
            // 'csrf',
            // 'invalidchars',
        ],
        'after' => [
            'toolbar',
            // 'honeypot',
            // 'secureheaders',
        ],
    ];

    /**
     * List of filter aliases that works on a
     * particular HTTP method (GET, POST, etc.).
     *
     * Example:
     * 'post' => ['csrf', 'throttle']
     *
     * @var array
     */
    public $methods = [];

    /**
     * List of filter aliases that should run on any
     * specific callback function.
     *
     * @var array
     */
    public $filters = [];
}
步骤二:在路由中应用别名
现在,您的路由文件可以更简洁地引用过滤器:
add('/list_customer', 'Customer::list_customer', ['filter' => 'authGuard']);

// 保护一组路由
$routes->group('/', ['filter' => 'authGuard'], function ($routes) {
    $routes->add('dashboard', 'Dashboard::index');
    $routes->add('edit_profile', 'User::editProfile');
});

// ...
这种方法提高了代码的可读性,并使得在未来需要修改过滤器类名或逻辑时,只需更新Config\Filters.php文件即可,而无需修改每个路由定义。
总结
在CodeIgniter 4中,通过结合会话管理和自定义过滤器,可以构建一个强大且易于维护的认证系统,有效保护敏感数据不被未授权访问。集中管理过滤器(通过Config\Filters)是推荐的最佳实践,它能显著提升应用程序的可扩展性和可维护性。然而,为了实现更细粒度的访问控制,开发者还应考虑在认证机制之上,进一步实现授权(如基于角色的访问控制),以确保不同用户只能访问其权限范围内的数据和功能。同时,始终遵循Web安全最佳实践,如输入验证、输出转义和使用HTTPS,以提供全面的安全保障。
iSlide设计工具侧边栏不见了怎么办?本教程详解在Windows版PPT中通过【设计工具】按钮恢复侧边栏的方法,涵盖面板拖拽、模块隐藏检查及插件加载异常的处理,同时提供macOS用户的使用指引。

全面盘点Flutter主流状态管理框架,深度解析Provider、Riverpod、Bloc与GetX的核心机制、优缺点及适用场景,提供系统化的状态管理选型指南。
新手入门 NetLimiter 必读指南。详解 Activity 实时监控、DL/UL Limit 限速设置、Blocker 阻止规则及 Stats 流量统计功能。图文结合展示规则编辑器操作,助你轻松管理 Windows 应用网络带宽。
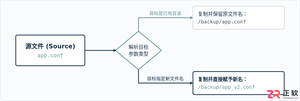
在Linux系统中,复制文件并改名并没有单独的独立命令,而是通过标准复制命令cp在指定目标路径时直接写上新文件名来完成。本文详解cp命令复制并重命名的操作语法、同目录与跨目录示例、常用安全参数及目录复制实践。
学习如何将Blender中的动态材质导出为图片序列。涵盖输出路径设置、PNG格式选择、帧范围确认及Image Sequence贴图的重新载入方法,适合需要保留透明通道或后期处理的动画贴图工作流。
想在iPhone或iPad上实现锁屏一键直达?本文详解“锁屏启动”的安装前检查清单、系统权限配置步骤及小组件添加方法,解决组件不显示、点击无反应等常见问题,确保快捷指令、网页和App快速启动。
学习如何在Blender中使用HDRI进行渲染。通过World着色器连接Environment Texture节点,调整光照强度与环境方向,解决背景显示与曝光问题,快速提升场景真实感。
深入详解在SQL中进行条件判断字符串不包含某个子串的方法,涵盖标准NOT LIKE、各主流数据库(MySQL、PostgreSQL、SQL Server、Oracle)专有位置函数、正则表达式判断,剖析NULL值三值逻辑陷阱及全表扫描性能优化策略。
新手必读的IDM安装配置教程。从官方下载开始,逐步讲解如何完成Windows安装、启用Chrome/Edge/Firefox浏览器扩展、设置默认保存目录及调整连接线程,解决IDM不弹窗接管下载的常见问题。
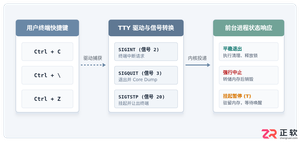
全面解析Linux终端中终止进程的核心快捷键(Ctrl+C、Ctrl+Z、Ctrl+\)的原理、区别与具体使用方法,附后台恢复与强制终止全流程指南。




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。

Android Studio 是 Google 面向 Android 应用开发提供的官方集成开发环境,以 IntelliJ IDEA 为基础,集成智能代码编辑、Gradle 构建、设备模拟、界面预览、调试测试及性能分析工具,