

Ubuntu如何保障Python代码的安全性
Ubuntu下保障Python代码安全的实用方案 一 基础安全基线 安全从来不是一蹴而就,而是一个从地基开始构建的系统工程。在Ubuntu上为Python项目筑牢防线,第一步就是打好基础安全基线。 保持系统与依赖更新:这听起来像是老生常谈,但却是最有效的一招。定期执行 sudo apt update
Ubuntu下保障Python代码安全的实用方案
一 基础安全基线
安全从来不是一蹴而就,而是一个从地基开始构建的系统工程。在Ubuntu上为Python项目筑牢防线,第一步就是打好基础安全基线。
- 保持系统与依赖更新:这听起来像是老生常谈,但却是最有效的一招。定期执行
sudo apt update && sudo apt upgrade,及时修补内核和系统库的已知漏洞,相当于给整个运行环境打上“安全补丁”。 - 使用隔离环境:为每个项目创建独立的venv虚拟环境(命令如:
python3 -m venv .venv && source .venv/bin/activate)。这么做的好处显而易见:既能避免全局Python包之间的版本冲突,更能有效防止因某个项目依赖包被恶意利用而导致的权限滥用问题扩散。 - 最小权限运行:一个核心原则:服务绝不以root身份启动。必要时,通过sudo进行精细化的授权,而非赋予全部权限。这能极大限制在应用被攻破后,攻击者在系统内横向移动的能力。
- 安全的依赖管理:依赖来源至关重要。优先选择Ubuntu官方仓库或可信的PyPI源。养成好习惯,定期升级依赖(
pip install -U pip && pip list --outdated),并使用requirements.txt或constraints.txt来锁定版本,确保环境的一致性。 - 基础加固:别忘了系统层面的基础配置。开启UFW防火墙,只暴露必要的服务端口;对任何公网访问的服务,启用TLS加密传输;同时,配置好日志集中收集与轮转(例如使用logrotate),以便事后审计与追溯。
二 安全开发生命周期与静态分析
将安全左移,融入开发流程,是提升代码内在质量的关键。静态分析工具就是嵌入流程中的“自动哨兵”。
- 静态代码扫描:Bandit是这方面的利器。它能基于AST(抽象语法树)解析代码,识别硬编码密码、危险函数调用、潜在的SQL注入等常见安全问题。它支持插件扩展和YAML配置,并能输出多种格式(CSV/JSON/HTML/XML)的报告,轻松集成到CI/CD流水线中。
- 代码规范与复杂度:可读的代码往往也是更安全的代码。使用Flake8,并结合hacking、pep8-naming等插件,可以统一代码风格,同时发现未定义的变量名和过高的代码复杂度风险。通过
setup.cfg或.flake8文件可以灵活配置规则和忽略项。 - 类型与数据流安全:对于更大型或更关键的项目,可以考虑Pyre。它不仅支持PEP 484类型检查,其安全数据流分析工具Pysa,能够追踪数据在程序中的流动路径,从而发现潜在的XSS、SQL注入、命令注入等安全问题。
- 预提交门禁:在代码提交到仓库之前就进行拦截,效率最高。通过pre-commit钩子,可以自动运行Bandit、Flake8等检查,将不符合安全与规范的代码挡在版本库门外。
三 运行与部署安全
代码上线,考验才真正开始。运行时的安全配置,是抵御真实攻击的最后一道城墙。
- 进程隔离与最小权限:坚持使用非root用户运行应用。如果使用systemd管理服务,务必在服务单元文件里设置好
User=、WorkingDirectory=,并启用ProtectSystem=strict、PrivateTmp=yes等隔离选项,严格限制进程的资源访问和攻击面。 - 网络与加密:对外提供的服务,必须启用HTTPS/TLS,避免任何明文协议传输敏感数据,并谨慎使用自签名证书。连接外部数据库等数据源时,务必使用参数化查询或预编译语句来防止SQL注入,同时设置合理的超时、重试机制和严格的证书校验。
- 输入校验与输出编码:这是防御注入攻击的黄金法则。对所有用户输入,都要进行基于白名单的严格校验和规范化处理。而在将数据输出到HTML、JSON或命令行时,必须进行恰当的编码或转义,从根本上杜绝XSS和命令注入的可能。
- 密钥与机密管理:严禁将任何密钥、密码硬编码在源代码中。正确的做法是使用环境变量,或集成Vault等专业的密钥管理服务。对于Flask、Django等框架,确保设置了强健的
SECRET_KEY和其他加密参数。 - 依赖与容器安全:定期使用
pip-audit等工具审计项目依赖中的已知漏洞。如果采用容器化部署,则要遵循最佳实践:构建最小化的基础镜像,在容器内以非root用户运行,尽可能使用只读文件系统,并为容器设置最小权限的启动入口点。
四 源码保护与合规
在某些场景下,除了防止运行时攻击,还需要考虑代码本身的泄露与逆向风险。需要注意的是,以下方法主要目的是增加逆向工程难度和泄露门槛。
- 编译为二进制或扩展:使用PyInstaller等工具可以将整个Python应用打包成单个可执行文件(例如:
pyinstaller --onefile app.py)。这增加了直接阅读源码的难度,但并非无法逆向。 - Cython编译为二进制扩展:对于需要保护的核心算法模块,可以使用Cython将其编译成
.so(Linux)或.pyd(Windows)等二进制扩展文件(例如:python setup.py build_ext --inplace)。这能显著提升逆向分析和破解的成本。 - 混淆与加密工具:PyArmor等工具可以对源码进行混淆处理(例如:
pyarmor obfuscate app.py),甚至结合自定义的加密方案,在运行时动态解密执行。采用此类方案时,密钥的管理安全和相关法律法规的合规性评估,必须放在首位。 - 重要提示:必须清醒认识到,没有绝对无法破解的软件保护方案。上述方法主要用于提升门槛,对抗普通的逆向分析。在实际应用中,务必结合软件许可证合规要求、出口管制法规以及具体的业务安全需求进行综合评估与决策。
五 快速落地清单
理论最终要化为实践。这里有一份简洁的清单,可以帮助你快速将上述安全措施落地:
- 在Ubuntu系统上:立即执行一次
sudo apt update && sudo apt upgrade。为你的每一个Python项目创建并激活独立的venv虚拟环境。 - 在代码仓库中加入:
- 预提交钩子配置文件
.pre-commit-config.yaml(配置自动运行Bandit、Flake8等)。 - Bandit的配置文件(用于自定义扫描规则或跳过测试文件)。
- Flake8的配置文件(设置最大行长度、选择或忽略的规则等)。
- 预提交钩子配置文件
- 在CI/CD流水线中:集成Bandit和Flake8的扫描步骤,并设置质量阈值,一旦不达标即阻断代码合并。定期执行
pip list --outdated和依赖漏洞扫描(如pip-audit)。 - 在部署运行时:确保应用进程以非root用户身份运行。对外服务一律启用HTTPS。遵循最小暴露面原则,仅开放必要的端口和服务。最后,确保所有的操作日志和访问审计都已配置到位。
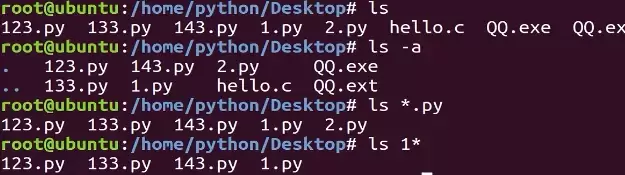
本教程指导Ubuntu新手打开终端,通过pwd、ls、cd、mkdir和touch命令完成基础文件目录操作。适用于桌面版、虚拟机及WSL环境,提供从查看路径到创建测试文件的完整验证步骤,帮助读者建立命令行操作的安全意识与正确习惯。
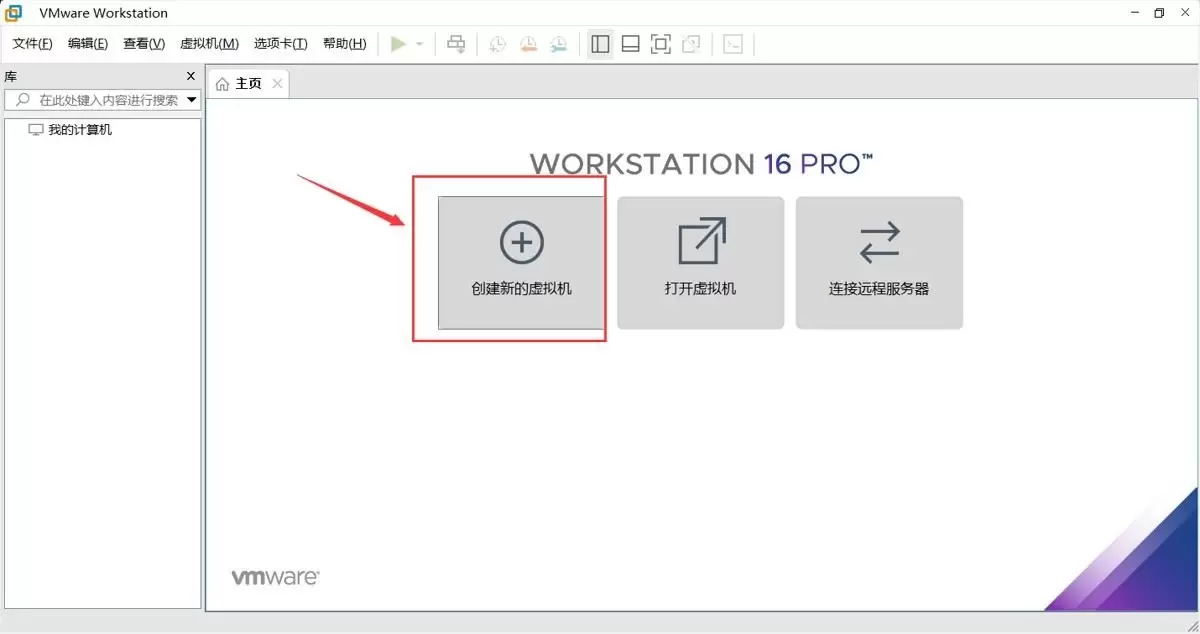
本文提供在VMware中安装Ubuntu并验证启动的完整流程。适用于首次练习Linux或搭建开发环境的用户。按步骤完成虚拟机创建、ISO挂载、硬件分配与安装后,可通过终端命令确认版本、内核与网络状态,确保系统可正常使用。
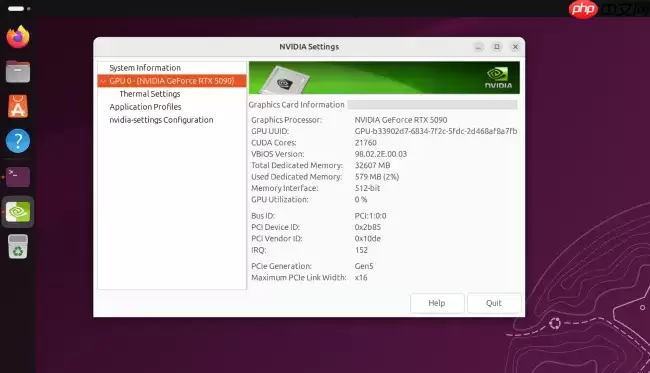
Ubuntu26.04LTS针对英伟达显卡在Wayland+GNOME环境进行性能调优,通过修改gbm_surface_lock_front_buffer函数,将帧渲染等待时间从毫秒级降至微秒级,显著提升UI响应和画面流畅度。该补丁已作为发行版专属补丁集成,确保LTS用户无需等待上游整合即可获得优化体验。
UbuntuTouch24.04-2.0Beta发布,底层升级至Ubuntu24.04,浏览器引擎从Chromium87跃升至134,网页兼容性显著提升;新增屏幕刘海区域自动适配、截图编辑器、网络指示器改进、移动数据可靠性增强、数据加密稳定,并新增NothingPhone(1)等设备支持。
ufw status仅显示高层策略和显式添加的规则(如“80 ALLOW Anywhere”),不反映默认策略绕过、IPv6独立规则、Docker等直写nftables的bypass规则,也无法体现本地回环流量不受管控等底层细节。Ubuntu 默认用 ufw 管理防火墙,但规则实际由 nftable
锁屏背景和桌面壁纸之所以不同,是因为GNOME默认会复制桌面壁纸,然后强制叠加高斯模糊和亮度调整效果,这个效果是由lockDialogGroup的CSS来控制的。要是想去除模糊,建议使用Control Blur Effect On Lock Screen扩展,把Adjust Sigma设置为0就行。
Ubuntu Swapper(一般就是指Ubuntu的交换分区或者交换文件)在服务器上的应用成效,是由多个因素共同决定的,像服务器的硬件配置情况、工作负载的类型以及交换空间的大小和具体配置等。下面为大家带来一些有关Ubuntu Swapper在服务器上应用效果的一般性评价:正面效果内存管理:交换空间
根本原因是纯命令行tty默认不支持UTF-8及中文字体渲染,locale设置仅影响字符解析逻辑,不解决字体绘制问题;图形终端自带UTF-8渲染,而tty需借助fbterm等工具实现中文显示。为什么终端里中文显示为问号或方块 纯命令行(tty,例如通过Ctrl+Alt+F3进入的界面)默认不会加载UT
通过分析Tomcat日志来提升Ubuntu服务器性能是一个很好的方法。以下是一些步骤和建议,帮助你通过Tomcat日志来优化服务器性能:1. 收集日志首先,得保证你的Tomcat服务器有详细的日志记录配置。在conf/logging.properties文件里,你可以对日志级别和输出格式进行调整。o
直接修改PS1是最为可控且轻量的方法。因为GNOME Terminal主题难以区分提示符、命令输入与输出,而PS1搭配ANSI转义码能够精准地为各个字段上色,并且需要用[ ]进行包裹,以防止光标出现错位的情况。直接改 PS1 是最可控、最轻量的方式,不需要装框架或改终端全局配色。 为什么不用改 GN




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。

Android Studio 是 Google 面向 Android 应用开发提供的官方集成开发环境,以 IntelliJ IDEA 为基础,集成智能代码编辑、Gradle 构建、设备模拟、界面预览、调试测试及性能分析工具,