

如何通过超链接安全传递并获取查找表中选中项的 ID
本文讲解如何在 php 动态生成 html 表格时,正确将数据库记录的 id 作为 url 参数嵌入超链接,并在目标页面可靠接收和使用该 id,避免因字符串拼接错误导致参数丢失。 在动态生成用户列表时,一个非常典型的需求是:点击表格中的某一行,能够跳转到该条记录的详情页。这背后需要完成一个看似简单却
本文讲解如何在 php 动态生成 html 表格时,正确将数据库记录的 id 作为 url 参数嵌入超链接,并在目标页面可靠接收和使用该 id,避免因字符串拼接错误导致参数丢失。
在动态生成用户列表时,一个非常典型的需求是:点击表格中的某一行,能够跳转到该条记录的详情页。这背后需要完成一个看似简单却至关重要的动作——将数据库里的唯一标识(比如 `id_naucalpan`)安全、准确地传递过去。如果URL拼接的语法出了岔子,目标页面收到的 `$_GET['id']` 就会是空的,数据自然也就加载不出来了。这正是我们今天要解决的核心痛点。
❌ 问题定位:URL 拼接语法错误
问题的根源,往往就藏在一行看似普通的代码里。来看一个典型的错误示例:
'.$consulta['id_naucalpan'].'
这行代码里埋伏着两个“杀手”:
- 引号不匹配:`href="..."` 的属性值被中间的单引号 `'` 意外截断,导致后面的字符串拼接实际上跑到了HTML标签之外,浏览器根本无法正确解析。
- 参数未闭合:`id=` 后面缺少闭合的双引号,使得 `$consulta["id_naucalpan"]` 这个变量值没有被包裹在URL字符串内,最终被当作普通文本处理,参数自然就丢失了。
那么,正确的写法应该是什么样呢?关键在于确保整个 `href` 的值是一个完整、合法的字符串,ID值必须紧密地跟在 `?id=` 之后,并被牢牢地锁在引号之内:
这里有两个细节值得强调:使用 `urlencode()` 可以防止ID值中包含像 `&`、`/` 这类特殊字符破坏URL结构;而 `htmlspecialchars()` 则是防御XSS攻击的标准做法,尤其当ID值可能来自用户输入时。
✅ 完整修复后的表格渲染逻辑(精简示例)
把正确的链接嵌入到完整的业务逻辑中,才能体现其价值。下面是一个结合了安全搜索和表格渲染的示例:
prepare("SELECT id_naucalpan, rfc, business_name, tradename, prop_rep, phone, mail
                            FROM naucalpan
                            WHERE rfc LIKE ? OR prop_rep LIKE ? OR business_name LIKE ?
                                  OR tradename LIKE ? OR mail LIKE ?
                           LIMIT 50");
    $search = "%{$mi_busqueda}%";
    $stmt->bind_param("sssss", $search, $search, $search, $search, $search);
    $stmt->execute();
    $resultados = $stmt->get_result();

echo '| ID | RFC | Razón Social | Nombre Comercial | Representante Legal | Teléfono | Correo |
|---|---|---|---|---|---|---|
| " . htmlspecialchars($consulta['id_naucalpan']) . " | " . htmlspecialchars($consulta['rfc']) . " | " . htmlspecialchars($consulta['business_name']) . " | " . htmlspecialchars($consulta['tradename']) . " | " . htmlspecialchars($consulta['prop_rep']) . " | " . htmlspecialchars($consulta['phone']) . " | " . htmlspecialchars($consulta['mail']) . " |
? 目标页 oneClient.php 的健壮接收方式
参数安全地传过去了,接收端同样不能掉以轻心。目标页面必须对传入的ID进行严格的验证和过滤。
prepare("SELECT * FROM naucalpan WHERE id_naucalpan = ?");
$stmt->bind_param("i", $id);
$stmt->execute();
$result = $stmt->get_result();

if ($result->num_rows === 0) {
    die("No se encontró un cliente con ID: " . $id);
}
$cliente = $result->fetch_assoc();
?>


    Detalle del Cliente


    Información del Cliente
    ID:
    RFC:
    Razón Social:
⚠️ 关键注意事项总结
把整个流程串起来看,有几个原则需要时刻牢记:
- 输入过滤与输出转义是黄金法则:永远不要相信用户输入。对进入SQL的数据使用预处理语句,对输出到HTML的内容使用 `htmlspecialchars()`,对嵌入URL的参数使用 `urlencode()`。
- 严格验证参数类型:像 `FILTER_VALIDATE_INT` 这样的过滤器,能快速、有效地拦截非法的ID参数,将问题扼杀在第一步。
- 分清上下文,用对工具:`mysqli_real_escape_string()` 是用来处理SQL字符串的,把它用在HTML或URL的构造上,不仅无效,还可能引入新的问题。
- 善用调试工具:在开发阶段,打开 `error_reporting(E_ALL)` 和 `ini_set('display_errors', 1)`,能让很多语法和逻辑错误无处遁形。
- 为未来设计:如果项目规模增长,可以考虑采用更优雅的RESTful风格路由(例如 `/client/123`),这不仅能提升URL的可读性,也在安全性上有更好的实践。
说到底,实现一个稳定的“列表点击 → ID 传递 → 详情加载”链路,关键在于对每一个数据流转环节都保持警惕,并采用恰当的安全措施。上面这些实践,就是构建这道安全防线的可靠砖石。
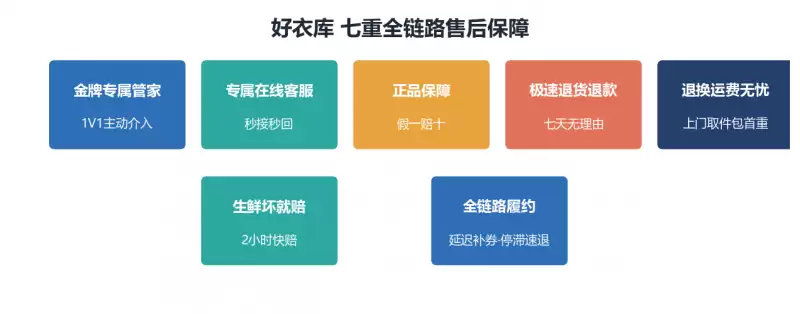
好衣库售后全程由平台统一受理,绝不甩给店主,店主零售后负担。物流合作顺丰、京东、菜鸟三大优质快递,退货运费险由人保、众安保承保。消费者全面享直购标准,退换货由平台全额兜底,买卖双方均安心省心无忧。
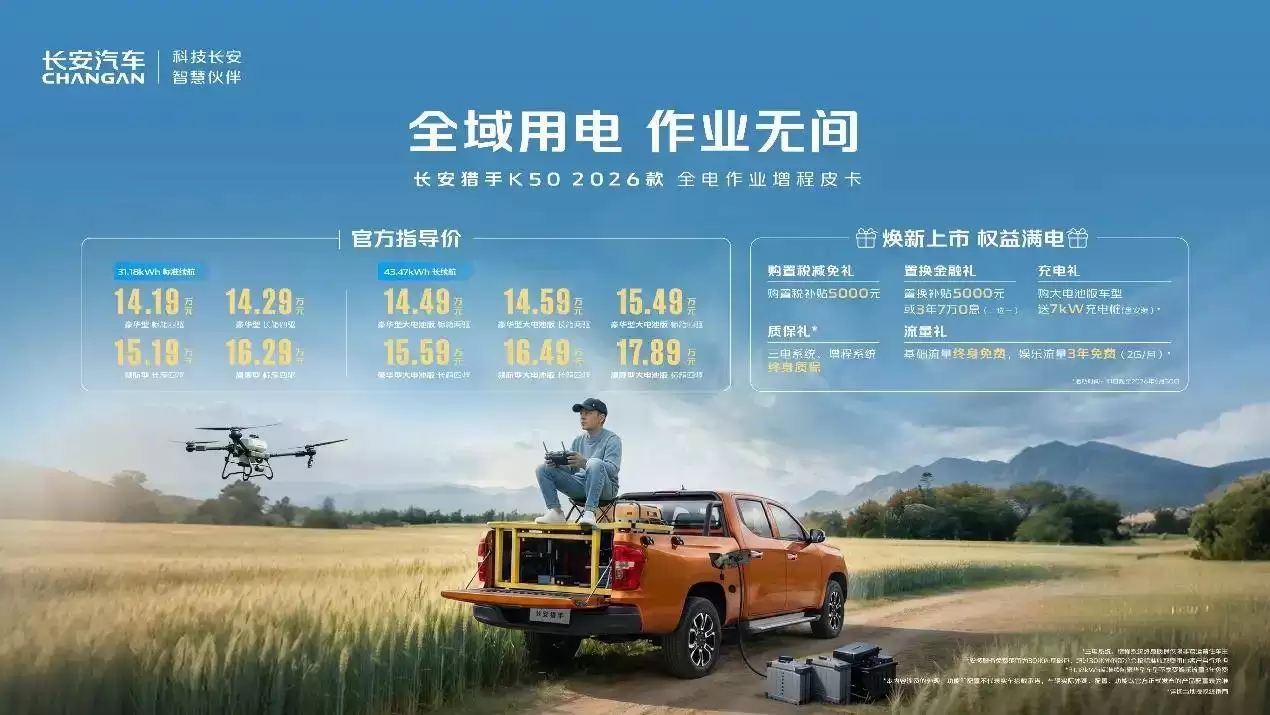
2026款长安猎手K50增程皮卡上市,售价14.19万至17.89万元。搭载2.0T超级大增程系统,双电机峰值功率240kW,百公里加速5.9秒。配备宁德时代2C电池,纯电续航192公里,总电力储备239kWh,支持30kW+3.3kW双功率供电,实现全场景用电覆盖。
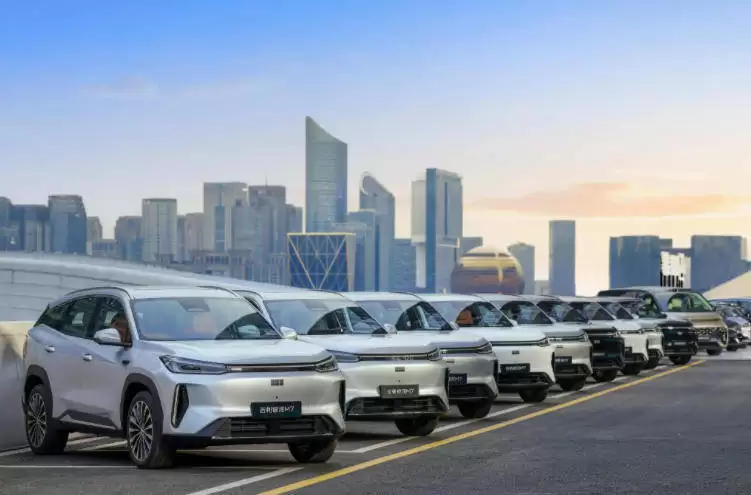
2026年5月,国内乘用车出口78.4万辆,同比增长75.1%,占厂商总销量35%。新车型成为增长核心引擎,零跑A10以2.2万辆登顶新车型冠军。消费者需求加速从功能满足转向体验升级,汽车产业进入高速迭代周期,推动行业洗牌。
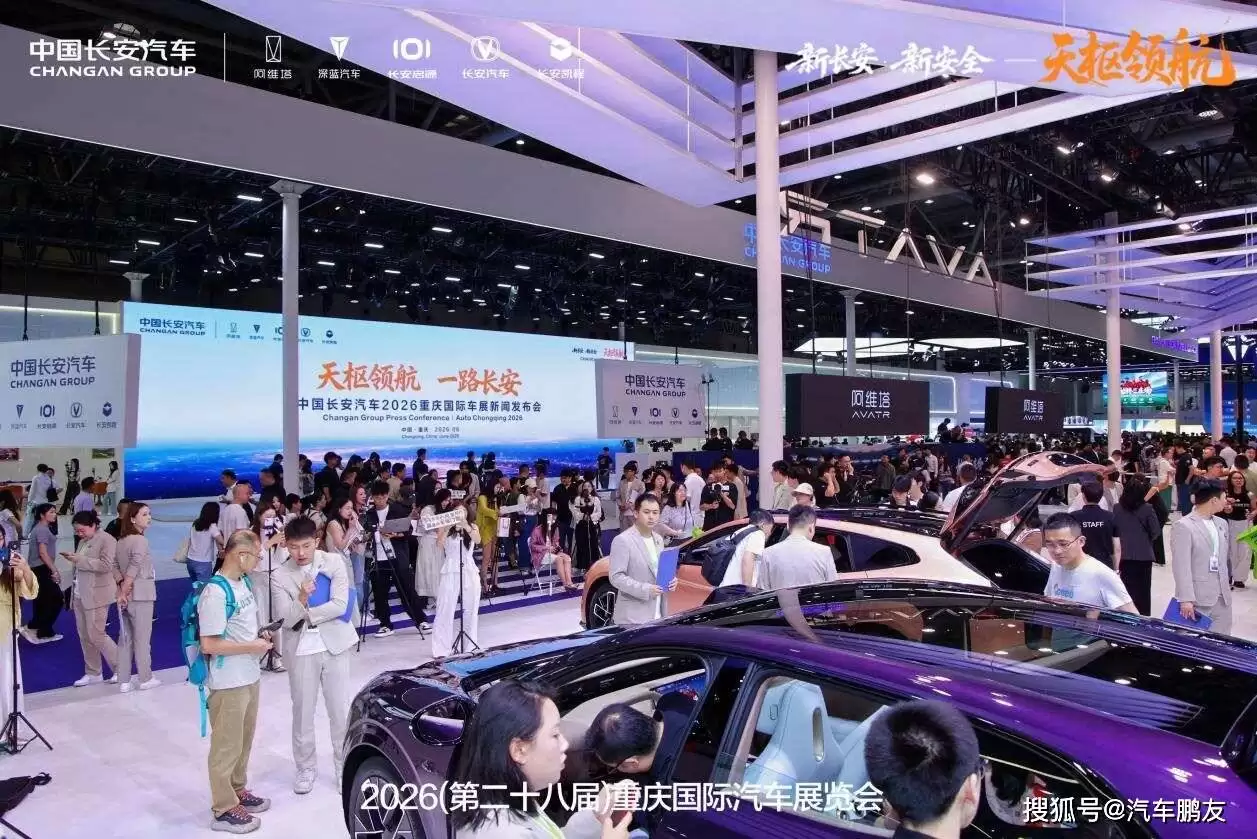
长安汽车在重庆车展发布“天枢领航”辅助驾驶系统,从安全防护、减轻压力到智能交互三个维度升级出行体验。该系统基于十七年技术深耕,依托天枢智能实验中心积累超40万虚拟场景,实测500万公里覆盖185类典型场景,形成技术-场景-用户闭环优化机制。
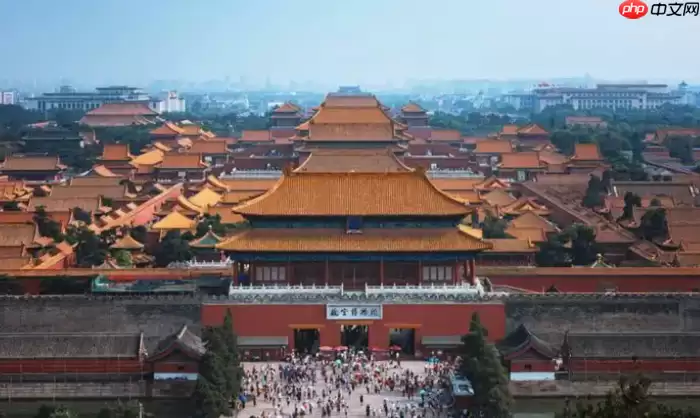
2025年度北京历史文化名城保护大事记发布,收录94项代表性事件。关键进展包括《北京中轴线世界文化遗产保护条例》施行、先农坛校址腾退实现空间贯通、长辛店老镇启动区开街、路县故城遗址公园试运行等,标志保护工作从被动抢救转向主动规划。
DBeaver25.3.3发布,优化SQL编辑器响应速度与资源占用,AI辅助自动禁用不兼容模型的temperature参数。数据编辑器默认对SELECT查询自动统计行数,修复数据迁移对话框尺寸异常。重构自动提交逻辑,升级UI布局,修正事务状态显示及macOS欢迎画面。数据库适配增强:ClickHouse修复空格解析,Sybase修复双击表打开,DuckDB新

红米十七与Note十七系列已经通过多项国际认证。红米十七搭载骁龙六sGen二四G版,含日本专属版本和POCO联名版C九五Pro。Note十七系列由三款机型组成,均基于骁龙平台,预计二零二六年七至八月率先在中国上市。
当地时间6月9日,美股三大指数走势分化,纳指与标普500双双收跌。科技板块调整明显,半导体ETF盘中最大跌幅超7%,费城半导体指数一度大跌逾8.6%。ARM跌超6%,Coherent跌逾11%,部分AI相关个股也显著回调。
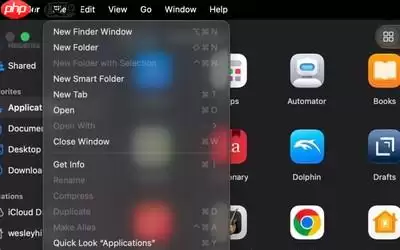
macOSGoldenGate更新后移除了菜单项图标,回归简洁纯文字布局。此前Tahoe版本引入图标但辨识度低,反而拖慢浏览效率。此次调整遵循简洁原则,显著提升可读性与操作效率,是对用户反馈的理性精简。这一改动减少视觉干扰,菜单栏更清晰,用户可快速定位功能。
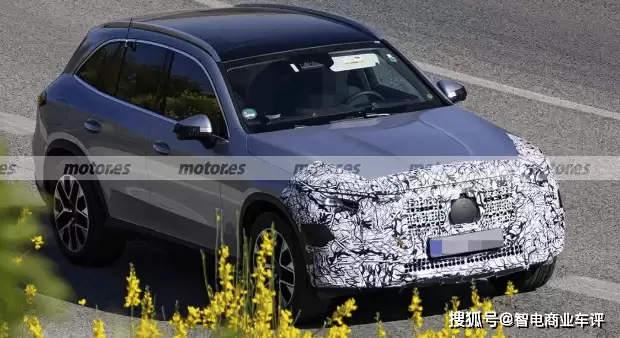
新款奔驰GLC中期改款谍照曝光,前脸采用三叉星徽LED大灯,内饰升级MBUX超联屏及MB.OS系统,科技感显著提升。国产版或与科技企业合作优化智能驾驶,动力延续2.0T轻混与插混,兼顾性能与油耗,2027年全球发布。






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
