

CentOS 7升级OpenSSH版本教程 修复系统安全漏洞方法
CentOS 7系统OpenSSH安全升级全攻略:告别高危漏洞 如果你的CentOS 7服务器上,OpenSSH版本还停留在7.4p1或7.9p1这类“古董级”状态,那可要当心了。这意味着系统很可能正暴露在多个已公开的高危漏洞之下,比如臭名昭著的CVE-2020-15778(允许通过scp命令绕过限
CentOS 7系统OpenSSH安全升级全攻略:告别高危漏洞
如果你的CentOS 7服务器上,OpenSSH版本还停留在7.4p1或7.9p1这类“古董级”状态,那可要当心了。这意味着系统很可能正暴露在多个已公开的高危漏洞之下,比如臭名昭著的CVE-2020-15778(允许通过scp命令绕过限制)和CVE-2021-41617(与OpenSSL交互导致的内存读取问题)。安全无小事,修复刻不容缓。下面,我们就来梳理几种经过验证的升级方案,总有一款适合你的运维场景。
一、使用YUM在线升级(最省心,前提是官方有包)
这无疑是首选方案,前提是CentOS官方或EPEL仓库已经提供了适配你系统的新版RPM包。它的好处显而易见:操作简单、依赖自动解决、服务重启无缝衔接,整体风险最低。
操作起来,其实就是几个命令的事:
首先,刷新一下yum缓存,确保获取到最新的元数据:sudo yum clean all && sudo yum makecache
然后,看一眼当前OpenSSH的安装情况,做到心中有数:rpm -qa | grep openssh
接下来,就是核心的升级命令了,把openssh及其相关组件一网打尽:sudo yum update -y openssh openssh-clients openssh-server openssh-askpass
升级完成后,别忘了验证一下成果,看看版本号是不是已经更新了:ssh -V && /usr/sbin/sshd -V
最后,重启SSH服务,并确认22端口已经正常监听,大功告成:sudo systemctl restart sshd && sudo ss -tlnp | grep :22
二、RPM包离线升级(生产环境的稳妥之选)
对于追求极致稳定、网络隔离或环境统一的生产系统,离线RPM升级是更推荐的方式。它跳过了现场编译的种种不确定性,直接使用预编译好的包,能完整保留systemd服务单元和SELinux上下文,部署过程可控性极强。
具体步骤也不复杂:
第一步,找一台相同架构的机器,准备好适配CentOS 7的OpenSSH RPM包(比如OpenSSH_9.3p2-el7.x86_64.rpm)。这里有个关键点:务必确认这个包依赖的OpenSSL版本不低于1.1.1u,并且最好经过签名验证。
第二步,把这个RPM包上传到目标服务器的临时目录,比如/tmp。
第三步,执行强制升级。注意,只有在确认底层OpenSSL依赖已满足的情况下,才使用--nodeps参数忽略依赖检查:sudo rpm -Uvh --force --nodeps /tmp/openssh-*.rpm
第四步,安全起见,先备份原始的sshd_config配置文件,并用sshd -t测试一下新配置文件的语法是否正确:sudo cp /etc/ssh/sshd_config /etc/ssh/sshd_config.bak
sudo sshd -t
最后,重新加载systemd配置,并启动新的SSH服务:sudo systemctl daemon-reload && sudo systemctl restart sshd
三、源码编译安装(深度定制与控制的终极手段)
当你需要精确控制版本、应用特定补丁,或者彻底避免与系统自带版本产生任何冲突时,源码编译安装就成了不二之选。这种方式会把OpenSSH安装到独立路径(例如/usr/local/openssh),但代价是需要手动管理服务启动、PATH环境变量和日志集成。
走这条路,得先打好基础:
安装所有必要的编译工具和开发库:sudo yum groupinstall -y "Development Tools"
sudo yum install -y zlib-devel openssl-devel pam-devel systemd-devel
接着,下载目标版本的源码包,这里以9.3p2为例,同时别忘了它依赖的OpenSSL 1.1.1u:wget https://cdn.openbsd.org/pub/OpenBSD/OpenSSH/portable/openssh-9.3p2.tar.gz
wget https://www.openssl.org/source/openssl-1.1.1u.tar.gz
然后,按顺序解压、编译、安装。先装OpenSSL,指定安装前缀为/usr/local/ssl;再编译OpenSSH,并通过--with-ssl-dir=/usr/local/ssl参数指向新装的OpenSSL。
软件装好后,还得让系统能把它当服务管理。这就需要手动创建一个systemd服务文件(比如/usr/lib/systemd/system/sshd-custom.service),将其中的ExecStart指向你刚编译好的/usr/local/openssh/sbin/sshd。
最后,启用这个自定义服务,同时禁用系统原来的sshd服务:sudo systemctl disable sshd
sudo systemctl enable sshd-custom
sudo systemctl start sshd-custom
四、混合策略:先升级OpenSSL,再编译OpenSSH(破解兼容性困局)
在CentOS 7上直接编译新版OpenSSH,常常会卡在第一步:系统自带的OpenSSL 1.0.2k太老了,缺少新版OpenSSH 9.x所需的一些API。这时候,就需要一个“混合策略”——先安全地升级底层OpenSSL运行库,再在此基础上编译OpenSSH。
这个方案的精妙之处在于,它既为新版OpenSSH提供了支撑,又通过创建软链接的方式,保留了系统原有命令(依赖老版libssl.so.10)的兼容性。
操作流程如下:
首先,下载并编译安装openssl-1.1.1u到/usr/local/ssl目录。
紧接着,创建关键的兼容性软链接,让系统认为新版库就是原来的老版本:sudo ln -sf /usr/local/ssl/lib64/libcrypto.so.1.1 /usr/lib64/libcrypto.so.10
sudo ln -sf /usr/local/ssl/lib64/libssl.so.1.1 /usr/lib64/libssl.so.10
然后,更新系统的动态链接库缓存,让新路径生效:echo "/usr/local/ssl/lib64" | sudo tee /etc/ld.so.conf.d/openssl-1.1.1u.conf
sudo ldconfig -v
完成后,务必验证一下软链接是否创建成功,以及新编译的sshd程序是否能正确链接到新版的OpenSSL库:ls -l /usr/lib64/libssl.so.10 /usr/lib64/libcrypto.so.10
sudo ldd /usr/local/openssh/sbin/sshd | grep ssl
验证无误,就可以放心地继续执行上面“源码编译安装”中关于OpenSSH的后续步骤了。
五、紧急回退机制(这是红线,操作前必须准备)
必须强调,任何对OpenSSH的升级操作,都伴随着SSH连接中断的风险。如果没有提前准备好“安全绳”,一旦升级失败,可能导致服务器完全失联,后果不堪设想。因此,建立可靠的备用访问通道和固化的回退路径,不是建议,而是强制要求。
以下是必须完成的准备工作清单:
1. 在点击“升级”按钮前,务必确保你能通过云平台的VNC控制台、物理KVM终端或其他带外管理方式登录到服务器。这是你最后的救命通道。
2. 完整备份所有SSH相关的关键文件,这是回退的资本:sudo cp -r /etc/ssh /etc/ssh.pre-upgrade
sudo cp /usr/sbin/sshd /usr/sbin/sshd.pre-upgrade
sudo cp /usr/bin/ssh /usr/bin/ssh.pre-upgrade
3. 记录下升级前SSH服务的详细状态,方便对比:sudo systemctl status sshd --no-pager > /root/sshd-status-pre-upgrade.log
4. 设置一个“超时自动回滚”的保险机制。例如,使用at命令设定在5分钟后,如果还没确认成功,就尝试重启旧服务(这是一个简单示例,可根据实际情况细化):echo 'sleep 300; systemctl start sshd' | at now + 5 minutes
5. 万一最坏的情况发生,升级后SSH无法登录,立即通过之前确认可用的VNC控制台执行回滚:sudo mv /usr/sbin/sshd.pre-upgrade /usr/sbin/sshd
sudo systemctl start sshd
说到底,系统安全维护,胆大心细是关键。在充分评估风险并做好万全准备之后,就果断行动吧。毕竟,让服务器远离已知的高危漏洞,是每一位运维人员的职责所在。
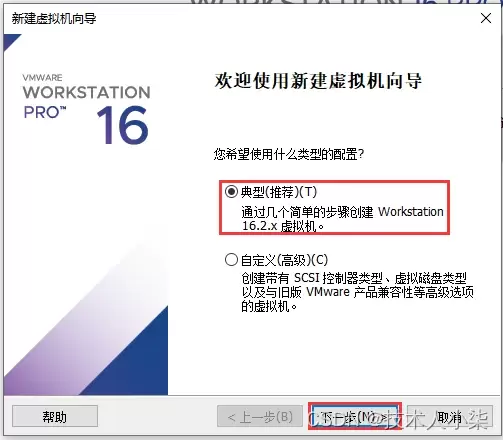
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
在CentOS系统上管理Python依赖库需先更新系统并安装Python3、pip及开发工具。安装方式包括pip(推荐)、yum/dnf(系统级)和conda。通过虚拟环境隔离依赖、用requirements.txt记录版本可避免冲突。卸载通过pip或yum/dnf完成。常见问题涉及权限、缺失系统依赖及版本兼容性。
在CentOS编译Java乱码时,需检查系统编码设为UTF-8,编译用-encodingUTF-8,运行设-Dfile.encoding=UTF-8,确保源文件编码一致,调整IDE编码,中文显示异常则安装中文字体。
通过升级JDK版本、启用增量编译与并行编译、优化JVM参数、利用构建工具高级特性、改进代码结构、进行系统级调优及持续监控分析,可显著提升CentOS环境下Java编译性能,减少重复编译,优化内存使用,从而缩短构建时间,提高开发效率。
在CentOS上编译Java程序时,需安装JDK并正确设置JAVA_HOME环境变量,通过命令查找安装路径并配置到~/.bashrc或/etc/profile中。同时关注编译器错误消息,修复代码语法或逻辑错误,确保Maven或Gradle等构建工具正确安装配置。
在CentOS上编译Golang程序,常见问题包括环境变量配置错误、依赖包管理混乱、glibc版本不兼容、编译器工具链缺失、代码或缓存异常、Go版本不匹配及权限不足,可通过逐一排查对应方法解决。
在CentOS上编译Golang:先安装开发工具包、wget和git;下载Go源码压缩包并解压至/usr/local;配置GOROOT和PATH环境变量(如添加至~/.bashrc),执行source生效;运行goversion验证安装成功。
在CentOS上提升Golang编译速度,可通过优化编译选项(如并行编译、去除调试信息)、将缓存目录指向SSD并定期清理,拆分代码为小包、消除循环依赖、使用vendor本地依赖,升级多核CPU、16GB以上内存和SSD,以及设置GOPROXY、采用PGO优化、升级Go版本等方式实现。
在CentOS编译Go程序时,需正确配置GOROOT、GOPATH等环境变量,使用GoModules管理依赖,注意Glibc版本兼容性,根据需求设置CGO_ENABLED=0实现静态链接,合理配置交叉编译参数,优化二进制文件大小,解决权限问题,并确保Go版本与项目要求一致。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



